
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
gowitness — 🔍 gowitness - um utilitário de captura de tela da web usando Chrome Headless | Kitploit

Ferramentas/GitHubGitHub/sensepost/gowitness
ReconhecimentoColeta de InformaçõesSegurança WebRastreadorTop em Rastreador nº11Top em Coleta de Informações nº20Top em Reconhecimento nº19
GitHubsensepost/gowitness

gowitness

🔍 gowitness - um utilitário de captura de tela da web usando Chrome Headless

4.5k443164há 1 mêsRevisado pelo Kitploit
Compartilhar
Ver Repositório


gowitness

Um utilitário de captura de tela web em Golang usando Chrome Headless.

@leonjza Go Report Card Docker build & Push


introdução

gowitness é um utilitário de captura de tela de sites escrito em Golang, que usa Chrome Headless para gerar capturas de tela de interfaces web via linha de comando, com um prático visualizador de relatórios para processar os resultados. Suporta tanto Linux quanto macOS, com suporte ao Windows funcionando na maioria dos casos.

funcionalidades

O objetivo principal do gowitness é tirar capturas de tela de sites (e fazer isso bem!), além de opcionalmente salvar todas as informações coletadas ao longo do caminho. Dito isso, uma breve lista de funcionalidades inclui:

  • Tirar capturas de tela de sites, obviamente..., mas rápido e preciso!
  • Escanear uma lista de URLs, CIDRs, resultados do Nmap, resultados do Nessus e muito mais.
  • Capacidade de capturar e salvar dados (por exemplo, um log de requisições, logs do console, cabeçalhos, cookies, etc.)
  • Escrever dados em muitos formatos (banco de dados sqlite, jsonlines, csv, etc.)
  • Um visualizador de resultados épico baseado em web (se você salvou os dados no SQLite) incluindo uma API completa!
  • E muitos, muitos mais!

início rápido

Existem algumas formas de obter o gowitness. A mais simples (assumindo que o caminho do seu $GOBIN esteja no $PATH do seu shell) será usar go install:

go install github.com/sensepost/gowitness@latest

Caso contrário, pegue um binário específico da plataforma na página de releases ou compile a partir do código-fonte. Em seguida, escaneie seu primeiro alvo escrevendo os resultados em um banco de dados SQLite e salvando a captura de tela em ./screenshots com:

gowitness scan single --url "https://sensepost.com" --write-db

Existem muitas, muitas flags e tipos de varredura no gowitness. Basta adicionar -h em qualquer lugar e ler tudo sobre eles!

documentação

Para informações avançadas de instalação e outras documentações, por favor consulte a wiki aqui.
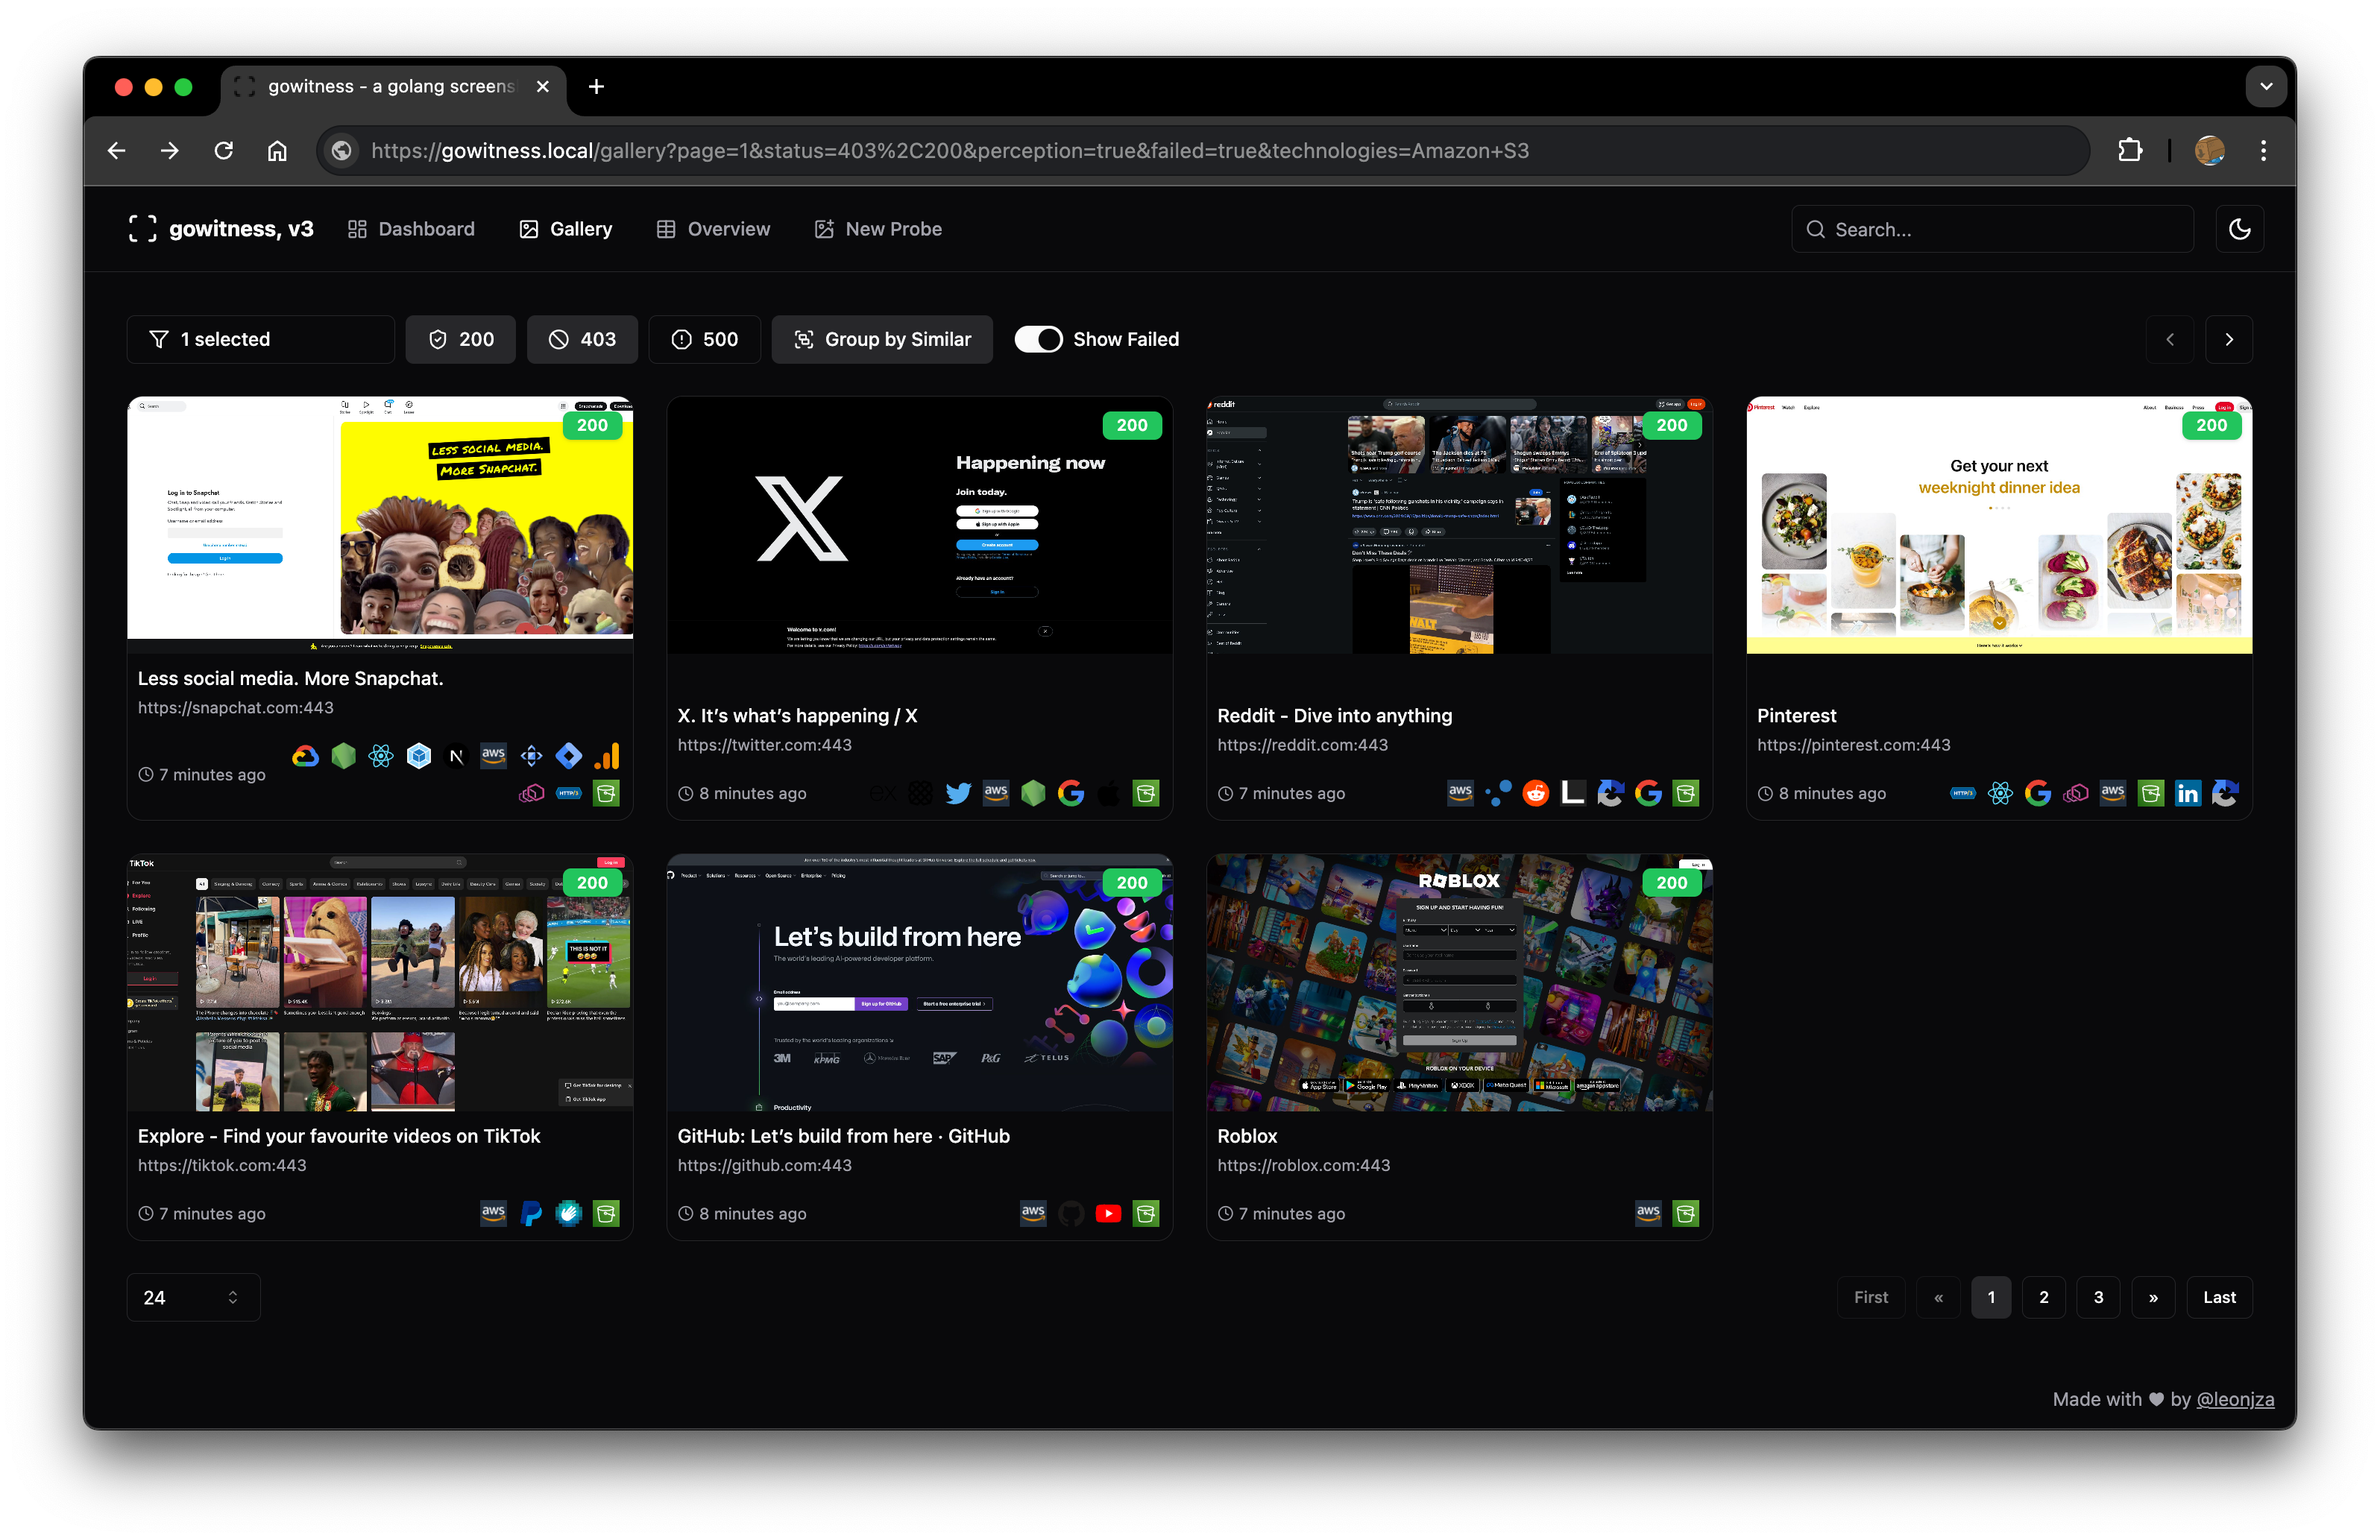
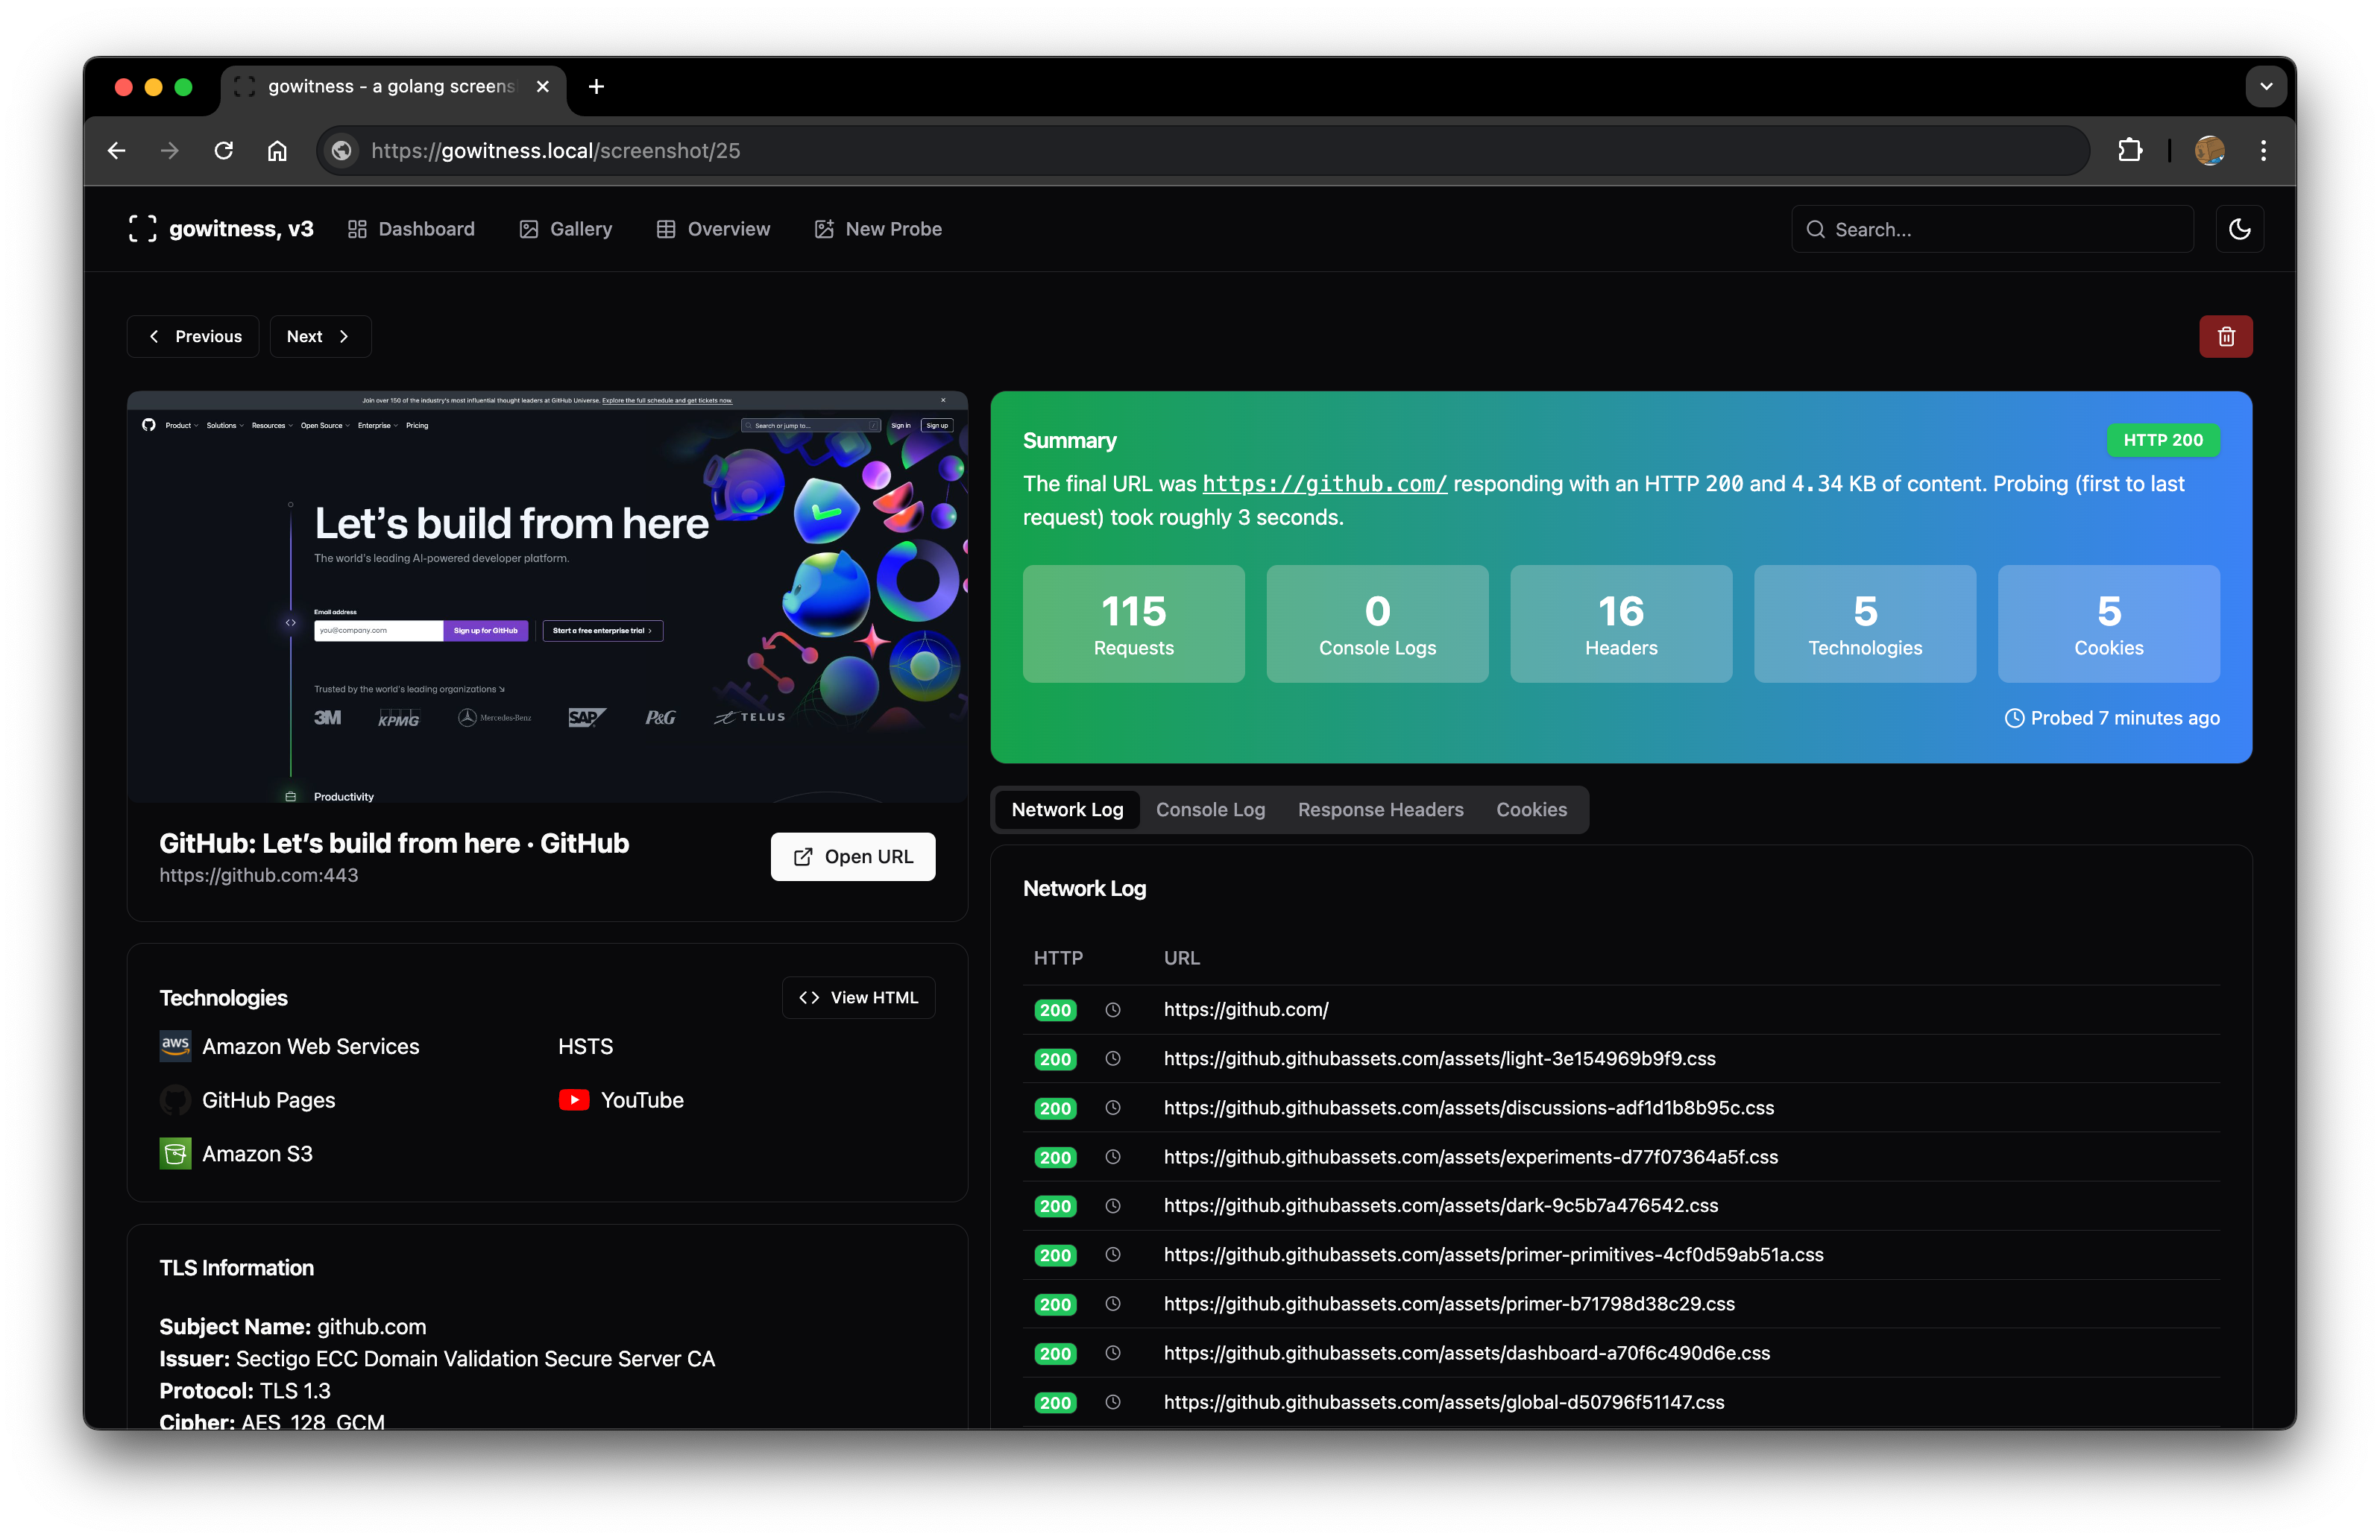
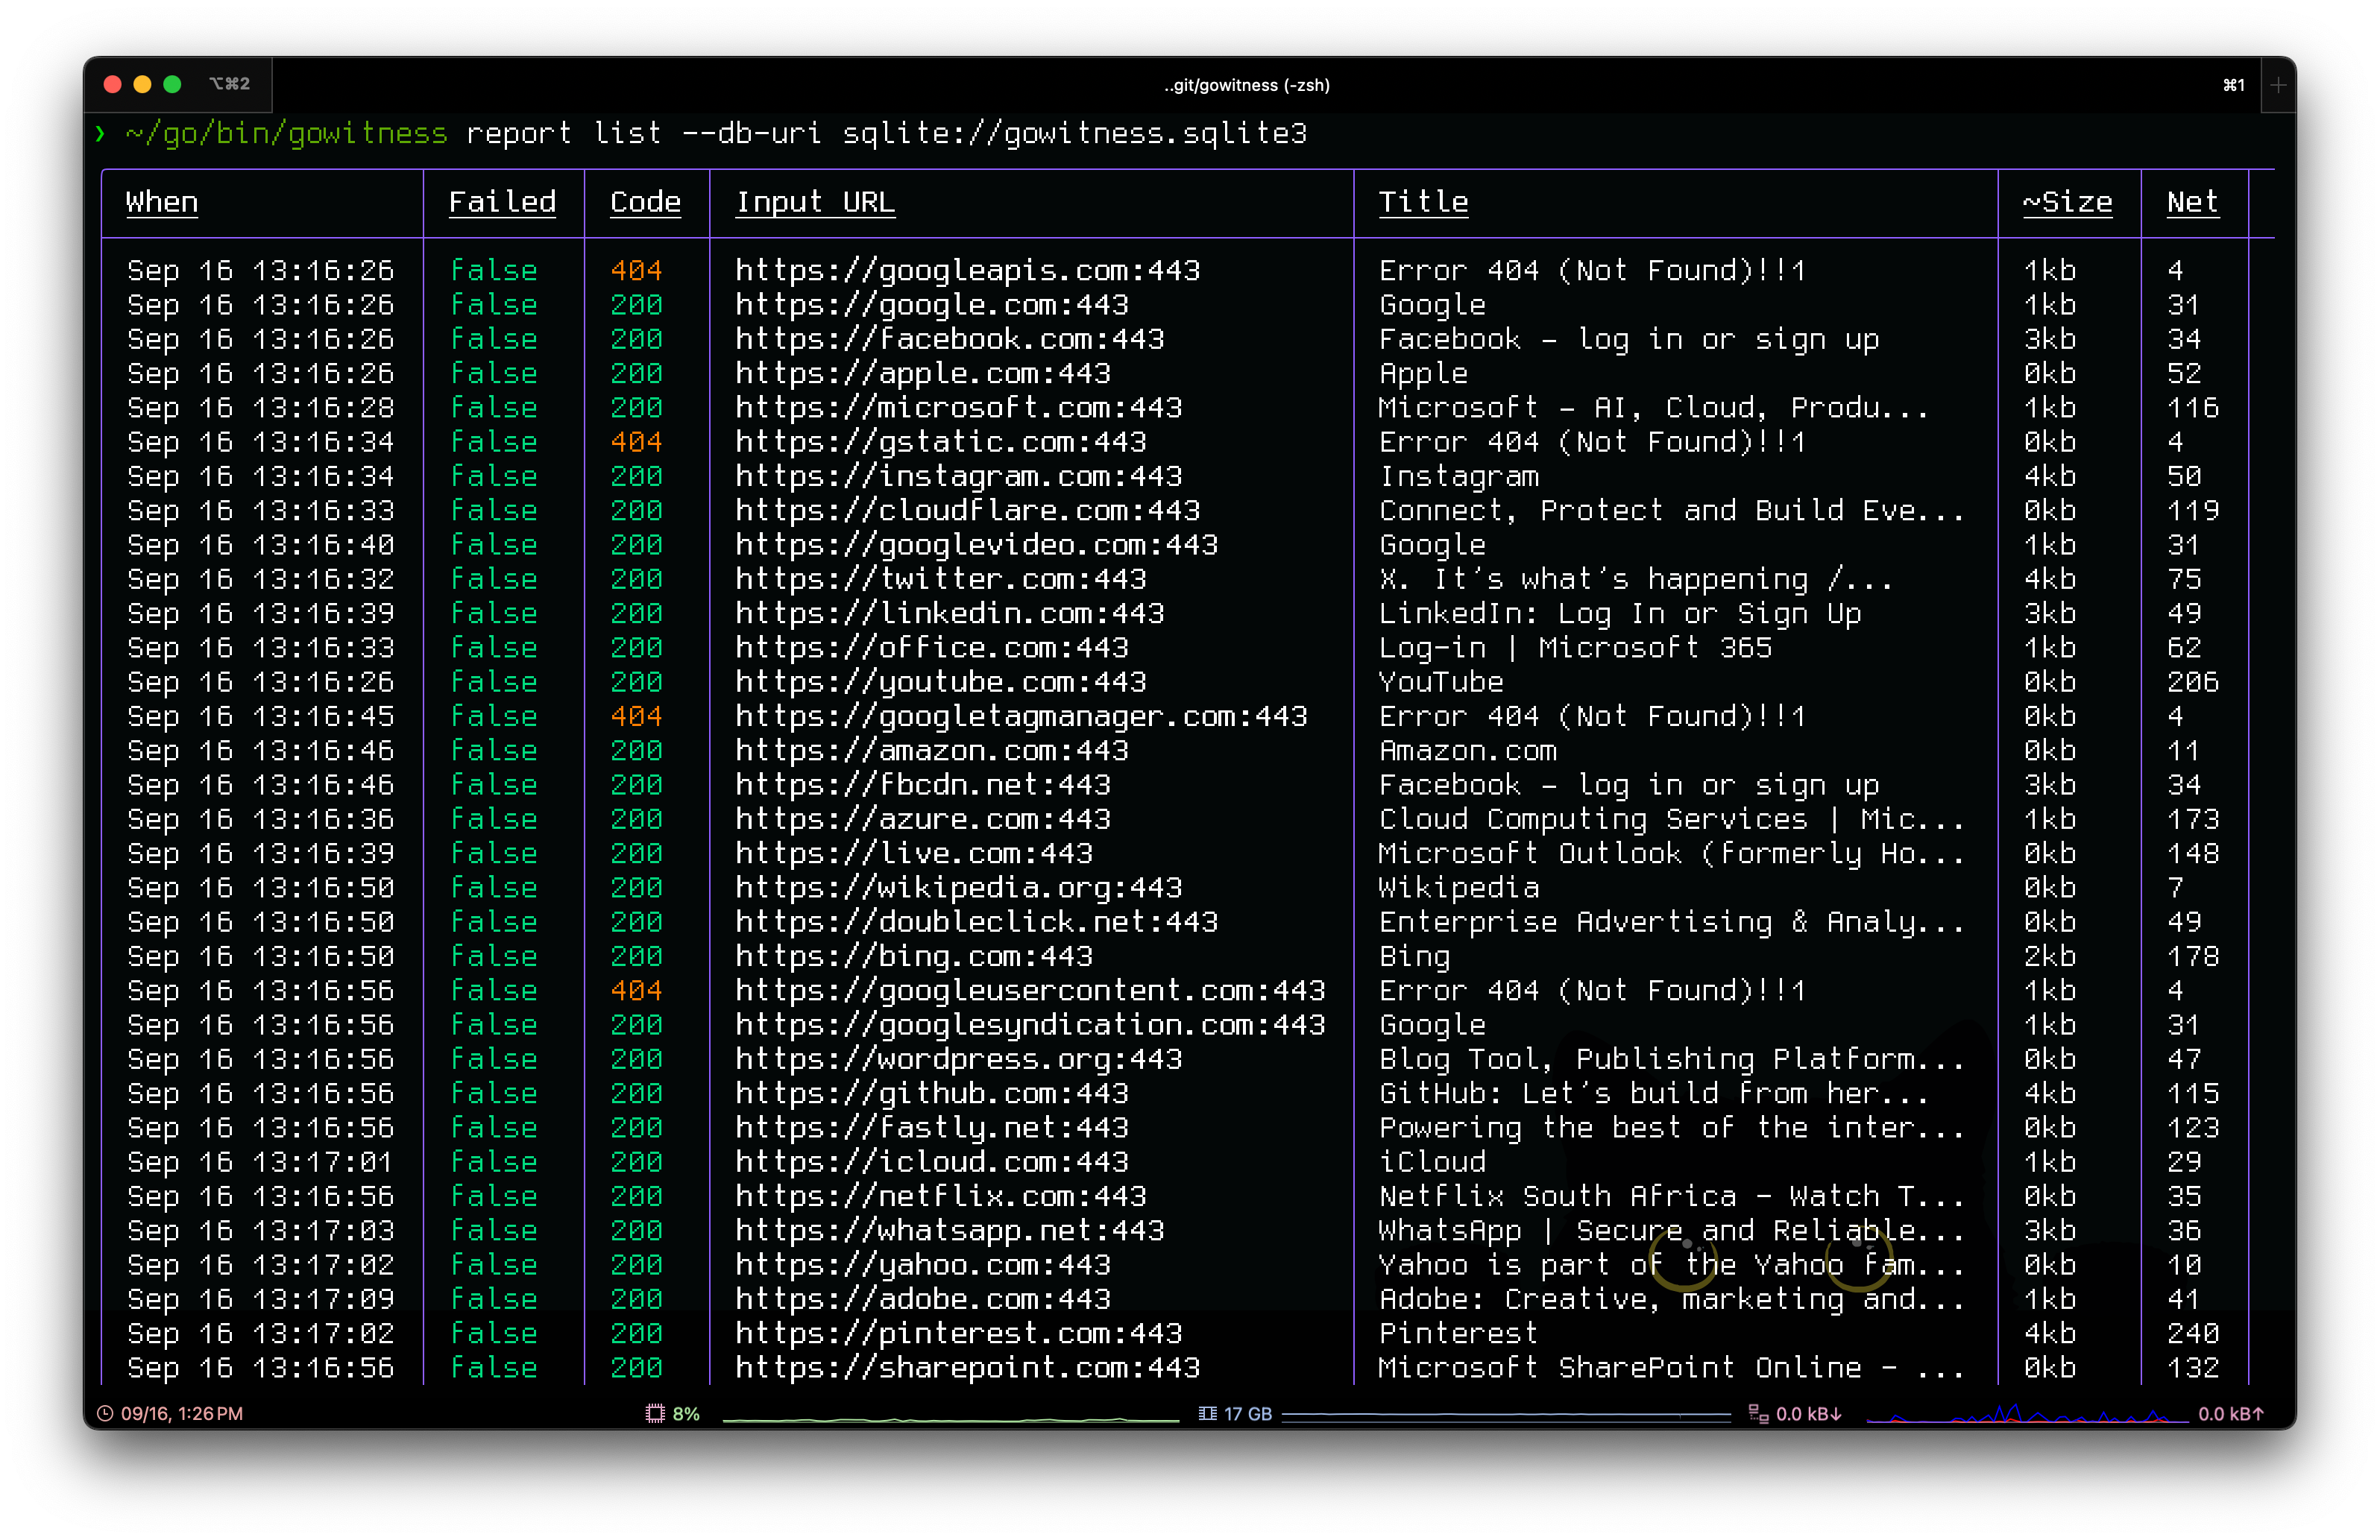
capturas de tela

gallery

detail

terminal

créditos

O gowitness não teria sido possível sem alguns destes projetos incríveis: chi, chromedp, go-rod, cobra, gorm, glamour, go-nmap, wappalyzergo, goimagehash.

licença

O gowitness é licenciado sob a GNU General Public v3 License. Permissões além do escopo desta licença podem estar disponíveis em http://sensepost.com/contact/.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →