semonte/sisu
Monta recursos da AWS como um sistema de arquivos local para exploração de infraestrutura, auditoria de segurança e análise de configuração usando ferramentas Unix padrão como grep, diff e cat.
Sua AWS, como um sistema de arquivos.
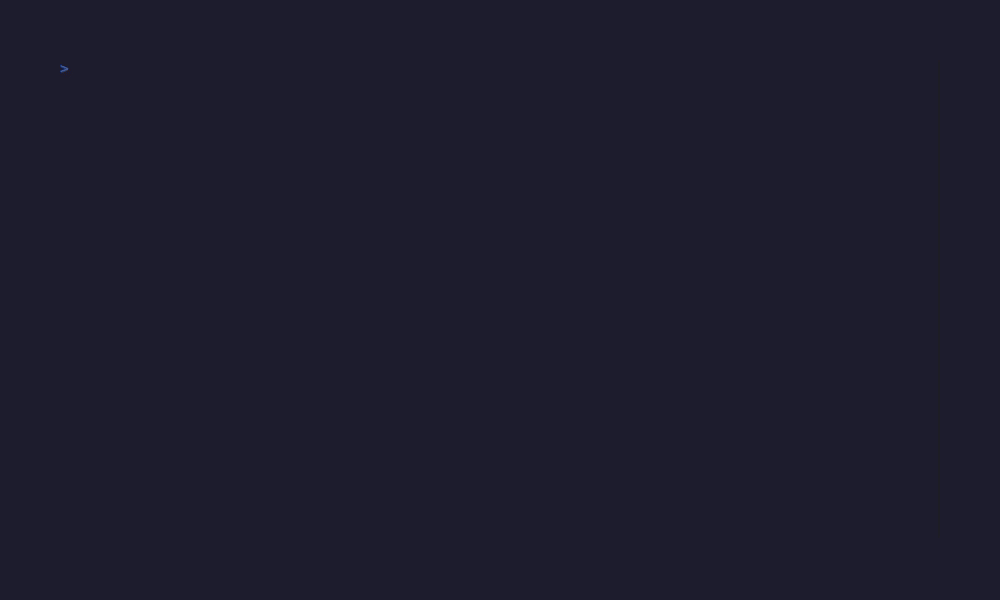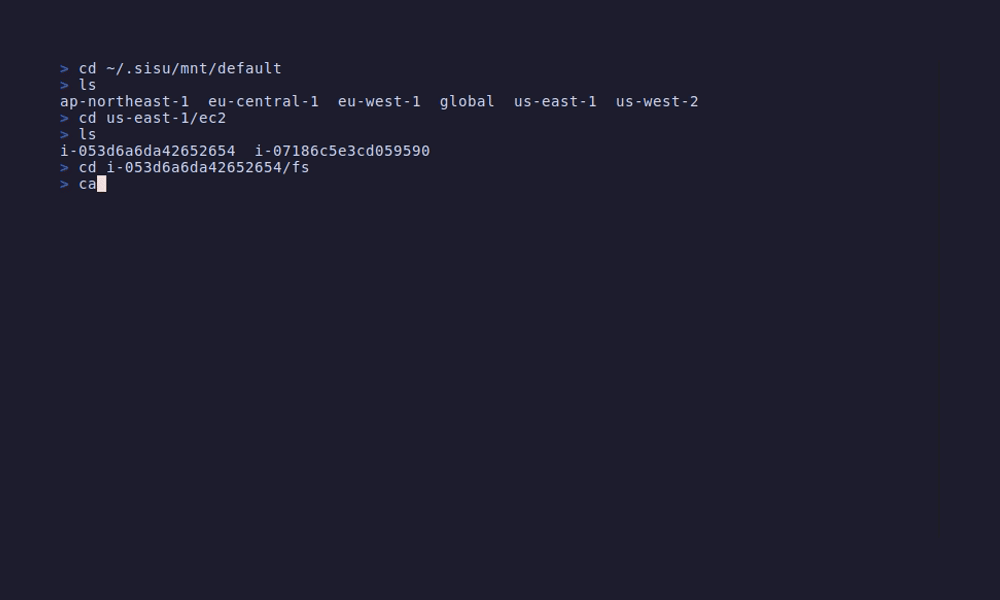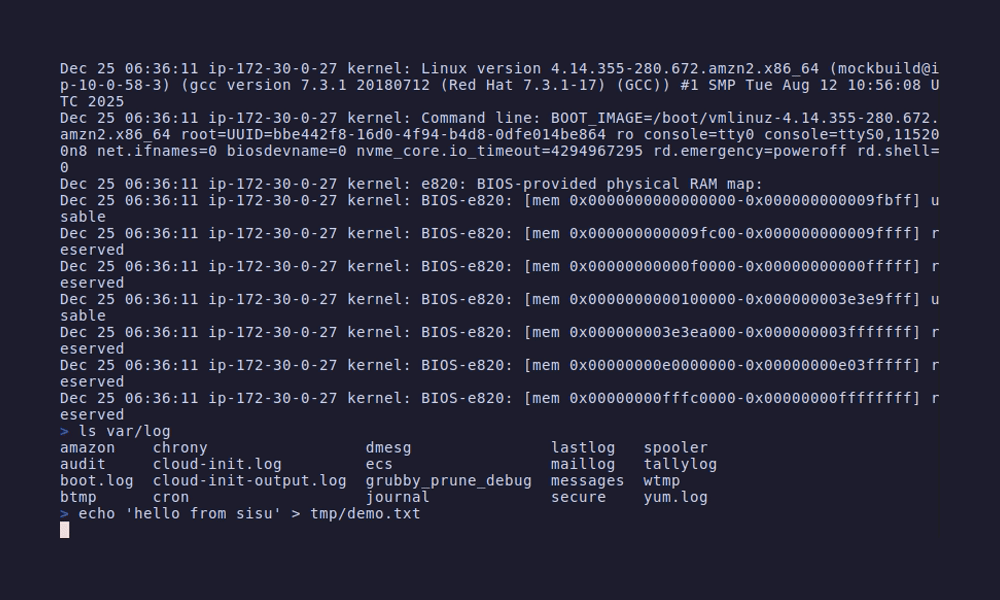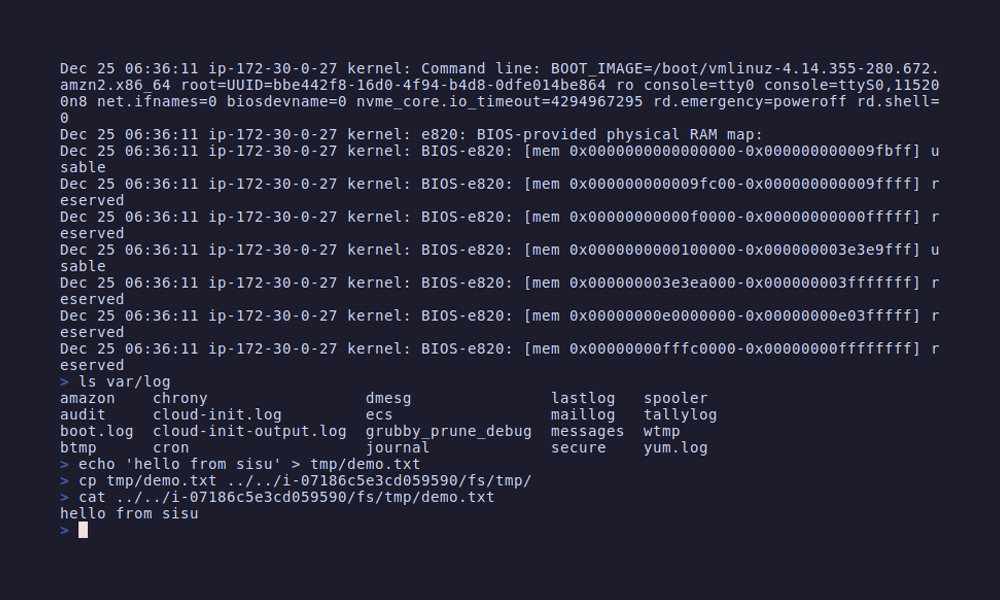
Isto:
grep -l "AdministratorAccess" iam/users/*/policies.json
Em vez disto:
aws iam list-users --query 'Users[].UserName' --output text | \
  xargs -I{} sh -c 'aws iam list-attached-user-policies --user-name {} --query "AttachedPolicies[].PolicyArn" --output text' | \
  grep AdministratorAccess
sisu monta recursos da AWS como um sistema de arquivos local. Use as ferramentas que você já conhece - grep, cat, diff, vim - em vez de lidar com JSON e a AWS CLI.
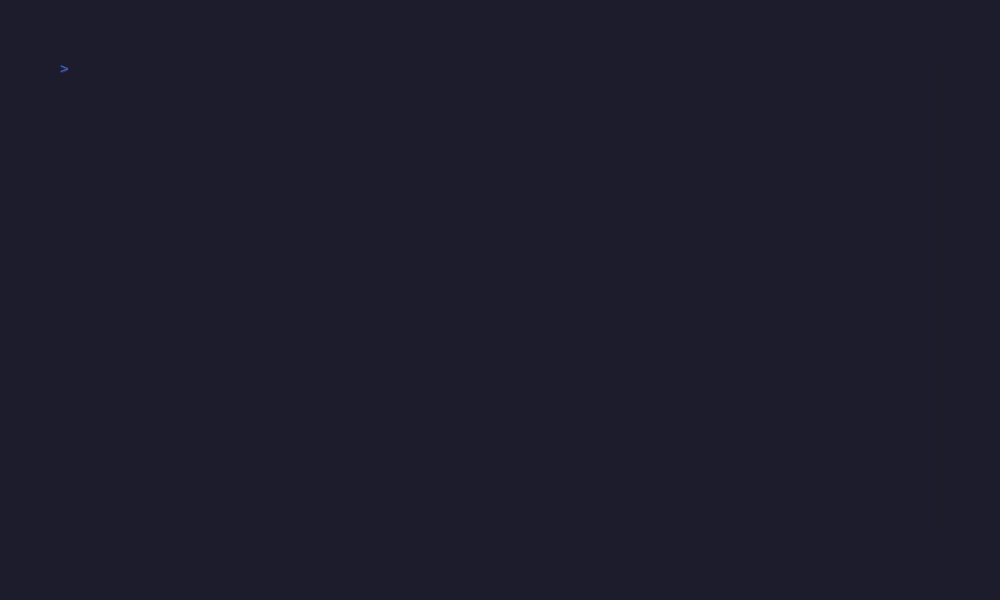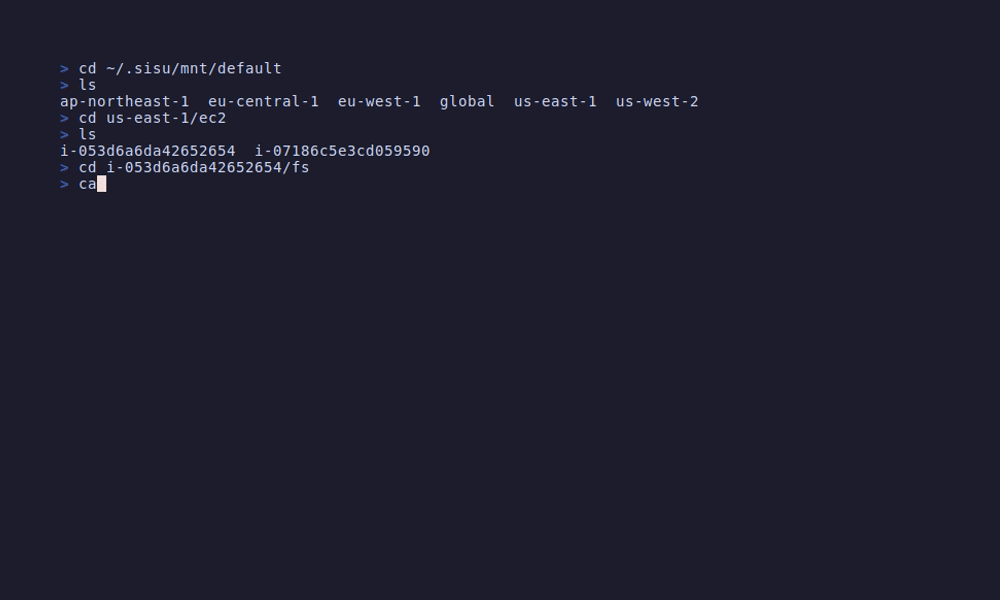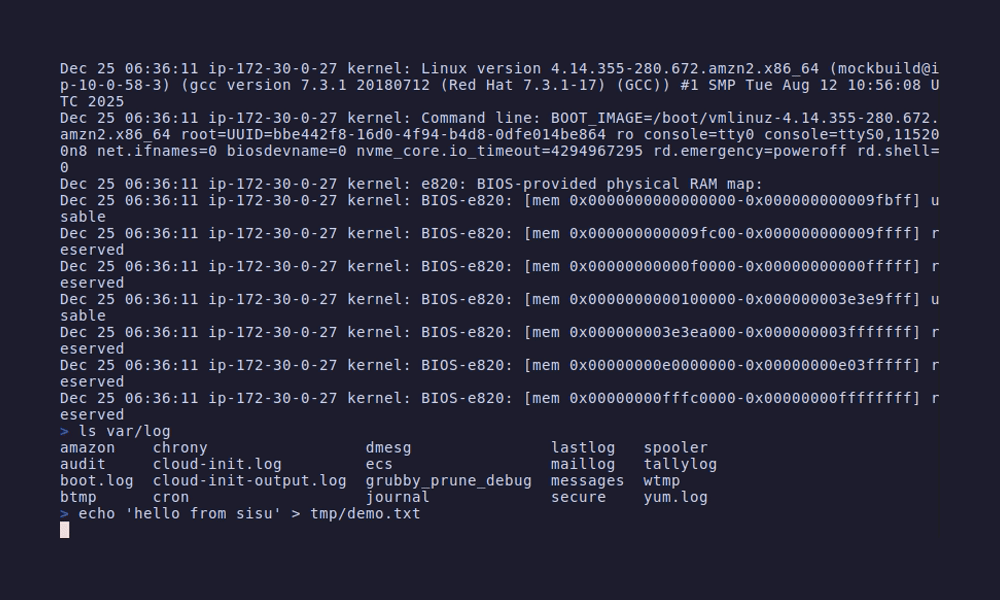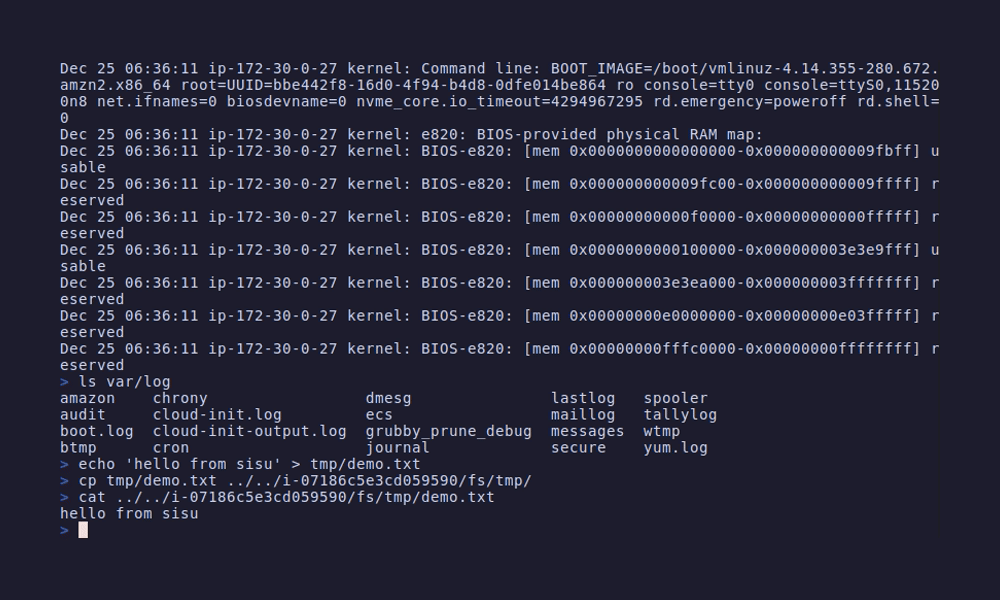
Amigável para IA por design: Ferramentas de IA não podem fazer SSH em servidores ou executar sessões interativas da AWS CLI. Mas com o sisu, toda a sua infraestrutura AWS se torna caminhos de arquivo simples que qualquer IA pode ler. Sistemas de arquivos EC2 remotos estão acessíveis em ec2/<instance>/fs/ - permitindo que a IA navegue por /var/log, /etc e qualquer arquivo em suas instâncias sem SSH.
Atualmente suporta S3, SSM, IAM, VPC, Lambda, EC2, ECS, CloudFront, Secrets Manager, Route 53 e CloudWatch Logs.
go install github.com/semonte/sisu@latest
Requer FUSE:
sudo apt install fuse    # Ubuntu/Debian
sudo yum install fuse    # RHEL/CentOS
sisu
Você está dentro. Sua AWS agora está ao seu alcance:
~/.sisu/mnt/
├── default/              # Perfil AWS
│   ├── global/           # IAM, S3, Route 53 (independente de região)
│   │   ├── iam/
│   │   ├── route53/
│   │   └── s3/
│   ├── us-east-1/        # Serviços regionais
│   │   ├── cloudfront/
│   │   ├── ec2/
│   │   ├── ecs/
│   │   ├── lambda/
│   │   ├── logs/
│   │   ├── secrets/
│   │   ├── ssm/
│   │   └── vpc/
│   └── eu-west-1/
│       └── ...
├── prod/                 # Outros perfis de ~/.aws/credentials
└── staging/
Digite exit quando terminar.
# Quem tem acesso de administrador?
grep -l "AdministratorAccess" */global/iam/users/*/policies.json

# Grupos de segurança com SSH aberto
grep -r '"FromPort": 22' */us-east-1/vpc/*/security-groups/

# Funções que o Lambda pode assumir
grep -l "lambda.amazonaws.com" */global/iam/roles/*/info.json

# Segredos no SSM?
grep -r "password" */us-east-1/ssm/

# Funções Lambda com segredos em variáveis de ambiente
grep -r "PASSWORD\|SECRET\|API_KEY" */us-east-1/lambda/*/env.json

# Funções usando runtimes descontinuados
grep -r "python3.8\|nodejs16" */*/lambda/*/config.json

# Instâncias EC2 com IPs públicos
grep -r "PublicIpAddress" */*/ec2/*/info.json

# Encontrar instâncias paradas (desperdiçando dinheiro?)
grep -r '"Name": "stopped"' */*/ec2/*/info.json

# Conectar a uma instância EC2 via SSM (sem chaves SSH necessárias!)
./default/us-east-1/ec2/i-abc123/connect

# Visualizar logs de inicialização do EC2 e mensagens do kernel
cat default/us-east-1/ec2/i-abc123/console.log

# Visualizar todos os segredos
ls */us-east-1/secrets/

# Ler o valor de um segredo
cat default/us-east-1/secrets/myapp/database/value

# Listar todas as zonas DNS
ls */global/route53/

# Visualizar registros DNS de uma zona
cat default/global/route53/example.com/records.json

# Encontrar todos os registros CNAME
grep -r '"Type": "CNAME"' */global/route53/*/records.json

# Procurar erros em logs recentes
grep -i "error" default/us-east-1/logs/aws/lambda/my-function/latest.log

# Visualizar todos os grupos de log
ls */us-east-1/logs/

# Listar streams de log (mostra os 20 mais recentes)
ls default/us-east-1/logs/aws/lambda/my-function/

# Visualizar eventos de um stream específico
cat default/us-east-1/logs/aws/lambda/my-function/2024_01_15_abc123/events.log

# ECS: Navegar por clusters, serviços e tarefas
ls default/us-east-1/ecs/my-cluster/my-service/
cat default/us-east-1/ecs/my-cluster/my-service/logs/latest.log

# CloudFront: Visualizar distribuições e funções
ls default/us-east-1/cloudfront/distributions/
cat default/us-east-1/cloudfront/functions/my-auth/code.js

# S3: Verificar políticas de bucket e configurações de acesso
cat default/global/s3/my-bucket/.meta/policy.json
cat default/global/s3/my-bucket/.meta/public-access-block.json
# Comparar funções IAM entre contas
diff prod/global/iam/roles/api/info.json staging/global/iam/roles/api/info.json

# Derivação de grupo de segurança entre regiões
diff default/us-east-1/vpc/vpc-xxx/security-groups/sg-xxx.json default/eu-west-1/vpc/vpc-yyy/security-groups/sg-yyy.json

# Diferenças de configuração Lambda
diff prod/us-east-1/lambda/my-func/config.json staging/us-east-1/lambda/my-func/config.json
# Pretty print com jq
cat default/global/iam/roles/my-role/info.json | jq '.AssumeRolePolicyDocument'

# Contar suas funções
ls default/global/iam/roles/ | wc -l

# Encontrar recursos sem tags
cat default/us-east-1/vpc/vpc-xxx/info.json | jq 'select(.Tags == null)'

# Listar todos os runtimes Lambda em uso
grep -h "Runtime" */*/lambda/*/config.json | sort | uniq -c
cat default/us-east-1/ssm/myapp/database-url          # ler
echo "postgres://prod:5432" > default/us-east-1/ssm/database-url  # escrever
vim default/us-east-1/ssm/myapp/config                # editar
cp local.txt default/global/s3/my-bucket/backup/
cat default/global/s3/my-bucket/logs/app.log | grep ERROR
rm default/global/s3/my-bucket/old-file.txt
sisu                                    # Iniciar na raiz
sisu --profile prod                     # Iniciar em prod/
sisu --profile prod --region us-east-1  # Iniciar em prod/us-east-1/
sisu stop                               # Desmontar
sisu --debug                            # Log de depuração
| Serviço | Leitura | Escrita | Exclusão |
|---|---|---|---|
| S3 (objetos, políticas de bucket, configurações de acesso) | ✓ | ✓ | ✓ |
| Armazenamento de Parâmetros SSM | ✓ | ✓ | ✓ |
| IAM (usuários, funções, políticas, grupos) | ✓ | - | - |
| VPC (sub-redes, grupos de segurança, rotas) | ✓ | - | - |
| Lambda (config, política, variáveis de ambiente, logs) | ✓ | - | - |
| EC2 (instâncias, grupos de segurança, tags, logs, fs remoto) | ✓ | - | - |
| ECS (clusters, serviços, tarefas, logs) | ✓ | - | - |
| CloudFront (distribuições, funções, logs) | ✓ | - | - |
| Secrets Manager | ✓ | - | - |
| Route 53 (zonas, registros) | ✓ | - | - |
| CloudWatch Logs | ✓ | - | - |
Os arquivos de stream de log events.log são transmitidos preguiçosamente da AWS, em vez de serem carregados inteiramente na memória:
cat, grep, head, less