
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Obscura — Plataforma de Threat Hunting e Gestão de Superfície de Ataque Um único binário Go estático para reconhecimento passivo e semi-ofensivo, correlação, pontuação de risco e monitoramento contínuo. | Kitploit
Ferramentas/GitHubGitHub/security-life-org/obscura
Ferramentas DefensivasOSINT (Inteligência de Fontes Abertas)ReconhecimentoEscaneamento de PortasAnálise de VulnerabilidadesColeta de InformaçõesInteligência de AmeaçasEnumeração de SubdomíniosAnálise de DNS
GitHubsecurity-life-org/obscura

Obscura

Plataforma de Threat Hunting e Gestão de Superfície de Ataque Um único binário Go estático para reconhecimento passivo e semi-ofensivo, correlação, pontuação de risco e monitoramento contínuo.

1114há 4 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver RepositórioSite
Compartilhar

Obscura Scan

Obscura Scan

Plataforma de Threat Hunting e Gestão de Superfície de Ataque
Um único binário Go estático para reconhecimento passivo e semi-ofensivo, correlação, pontuação de risco e monitorização contínua.

version go cgo modules license keys


Índice

  • O que é o Obscura Scan?
  • Destaques
  • Início Rápido
  • Capturas de Ecrã
  • Documentação
  • Arquitetura
  • Segurança e Utilização Responsável
  • Licença
  • Ligações

O que é o Obscura Scan?

O Obscura Scan é uma plataforma de gestão de superfície de ataque e OSINT/recon que corre como um único binário estático — sem Python, sem virtualenv, sem bibliotecas de sistema, sem servidor de base de dados. Aponta-o para um domínio, URL ou IP e ele executa dezenas de módulos de reconhecimento em simultâneo, correlaciona os resultados, calcula a pontuação de risco, opcionalmente enriquece com um LLM e serve tudo através de uma interface web limpa + API REST com streaming de progresso em tempo real.

É a reescrita em Go da plataforma anteriormente conhecida internamente como AEGIS, rearquitetada para velocidade, segurança e implementação num único ficheiro.

A maior parte do valor não requer chaves de API. 43 dos 50 módulos são totalmente autónomos — comunicam diretamente com o alvo e com os protocolos DNS/TLS/HTTP. O Obscura Scan funciona com zero chaves configuradas; os módulos que requerem chaves simplesmente são ignorados com uma justificação.
Obscura

Destaques

  • 🧩 50 módulos de recon/intel/análise — DNS, TLS, certificados, subdomínios, deteção de takeover, extração de endpoints/segredos em JS, deteção de source maps, typosquatting, JARM, auditoria de cifras, caça a buckets na cloud, postura de autenticação de email, e mais.
  • 🔒 Endurecido contra SSRF por design — cada pedido de saída passa por um dialer protegido que revalida o IP resolvido no momento da ligação (derrota DNS-rebinding e bypass por redirecionamento). Negação por omissão para intervalos privados/loopback/metadata.
  • ⚡ Motor verdadeiramente paralelo — pool de workers limitado, DAG de dependências, isolamento de pânicos por módulo, cancelamento por contexto, cache de resultados.
  • 📊 Pontuação de risco + ML — um IsolationForest autónomo e um scorer transparente ponderado por confiança transformam os achados numa pontuação de risco de 0–100. Cada achado tem uma confiança (confirmed/firm/tentative); a pontuação é ancorada pelo pior achado confirmado e apenas ajustada pelo volume, para que uma enxurrada de heurísticas de baixa confiança não consiga fixar o medidor em 100. A desduplicação entre módulos e a supressão de falsos positivos com um clique mantêm o relatório denso em sinal.
  • 🤖 Copiloto de IA — multi-fornecedor (Gemini → OpenAI → Anthropic) com um fallback offline baseado em regras sempre ativo. Nunca falha de forma definitiva.
  • 🗺️ Grafo de superfície de ataque — mapa interativo de relações alvo → subdomínio → IP → ASN → emissor de certificado.
  • 🔁 Monitorização contínua — agende um alvo e receba alertas quando surgirem novos achados (Slack / Discord / Teams / Telegram).
  • 🚀 Campanhas — analise muitos alvos de uma vez e agregue num único dashboard.
  • 🎛️ Perfis — modelos de análise Quick / Full / Bug Bounty / Compliance com um clique.
  • 📤 8 formatos de exportação — JSON, CSV, STIX 2.1, Splunk-CIM, QRadar-LEEF, Elastic-ECS, PDF, DOCX.
  • 🛡️ Controlos empresariais — autenticação opcional de API por Bearer-token, limitação de taxa por IP, registo de auditoria.
  • 📈 Observabilidade — /metrics Prometheus, logging estruturado, encerramento gracioso.

Início rápido

# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build            # -> bin/obscura  (CGO_ENABLED=0, pure Go)

# 2. Run it (every config value is optional)
./bin/obscura

# 3. Open the UI
#    http://127.0.0.1:8080

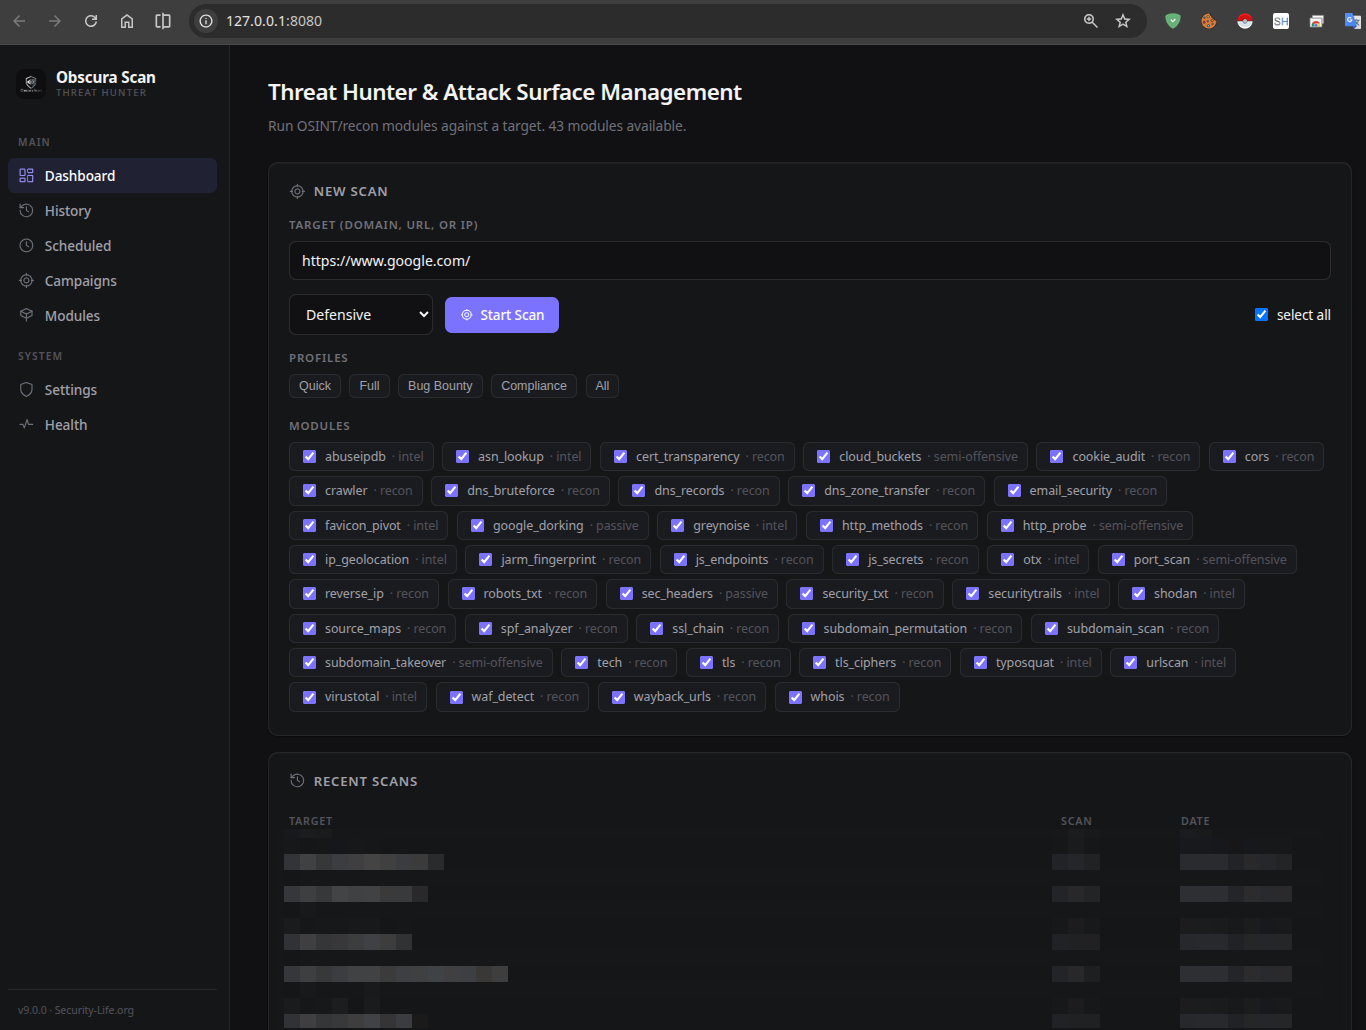
Em seguida, insira um alvo (por exemplo, example.com), escolha um perfil e clique em Start Scan. Os resultados são exibidos como um relatório legível — medidor de risco, descobertas, tabelas por módulo — e não como JSON bruto.

./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
Capturas de tela

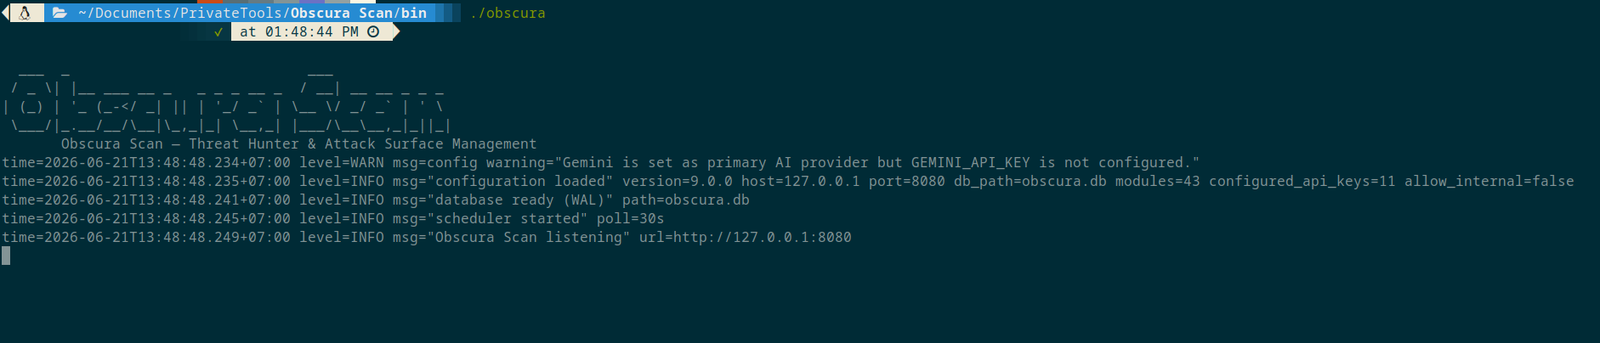
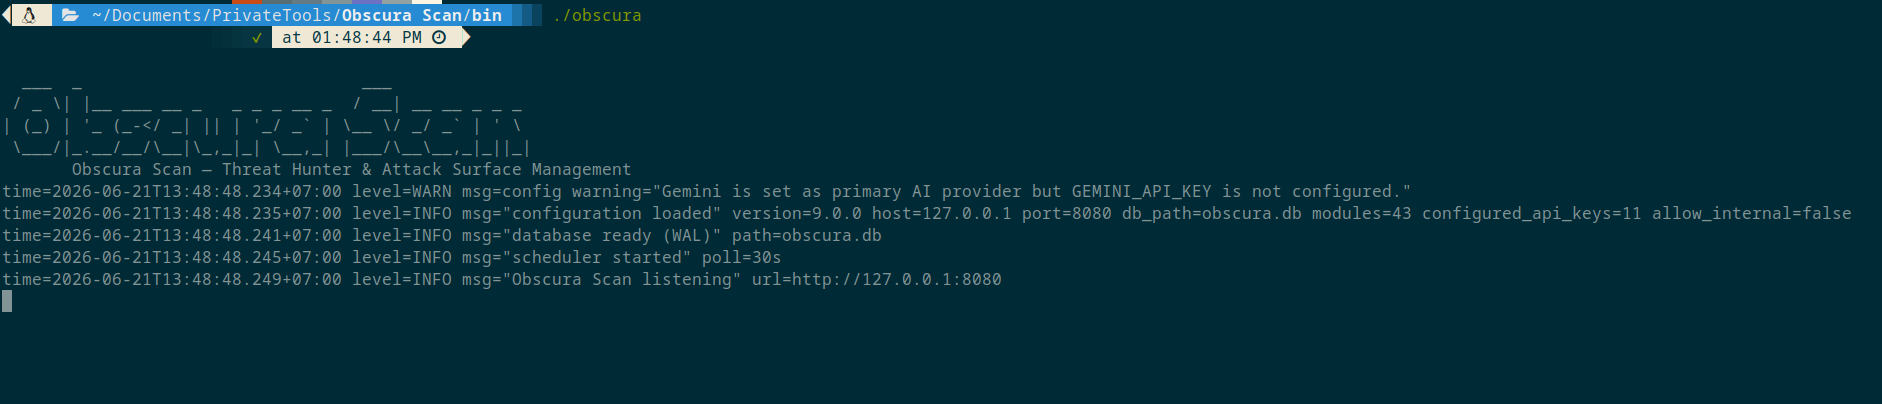
Inicialização da CLI

Inicialização da CLI — banner ASCII, configuração carregada, servidor escutando

🖼️ Ver todas as capturas de tela (Dashboard, Progresso da varredura, Agendadas, Campanhas, Módulos, Configurações, API de Saúde)

Dashboard — Nova varredura

Dashboard — entrada de alvo, seleção de perfil, 43 caixas de seleção de módulos, varreduras recentes

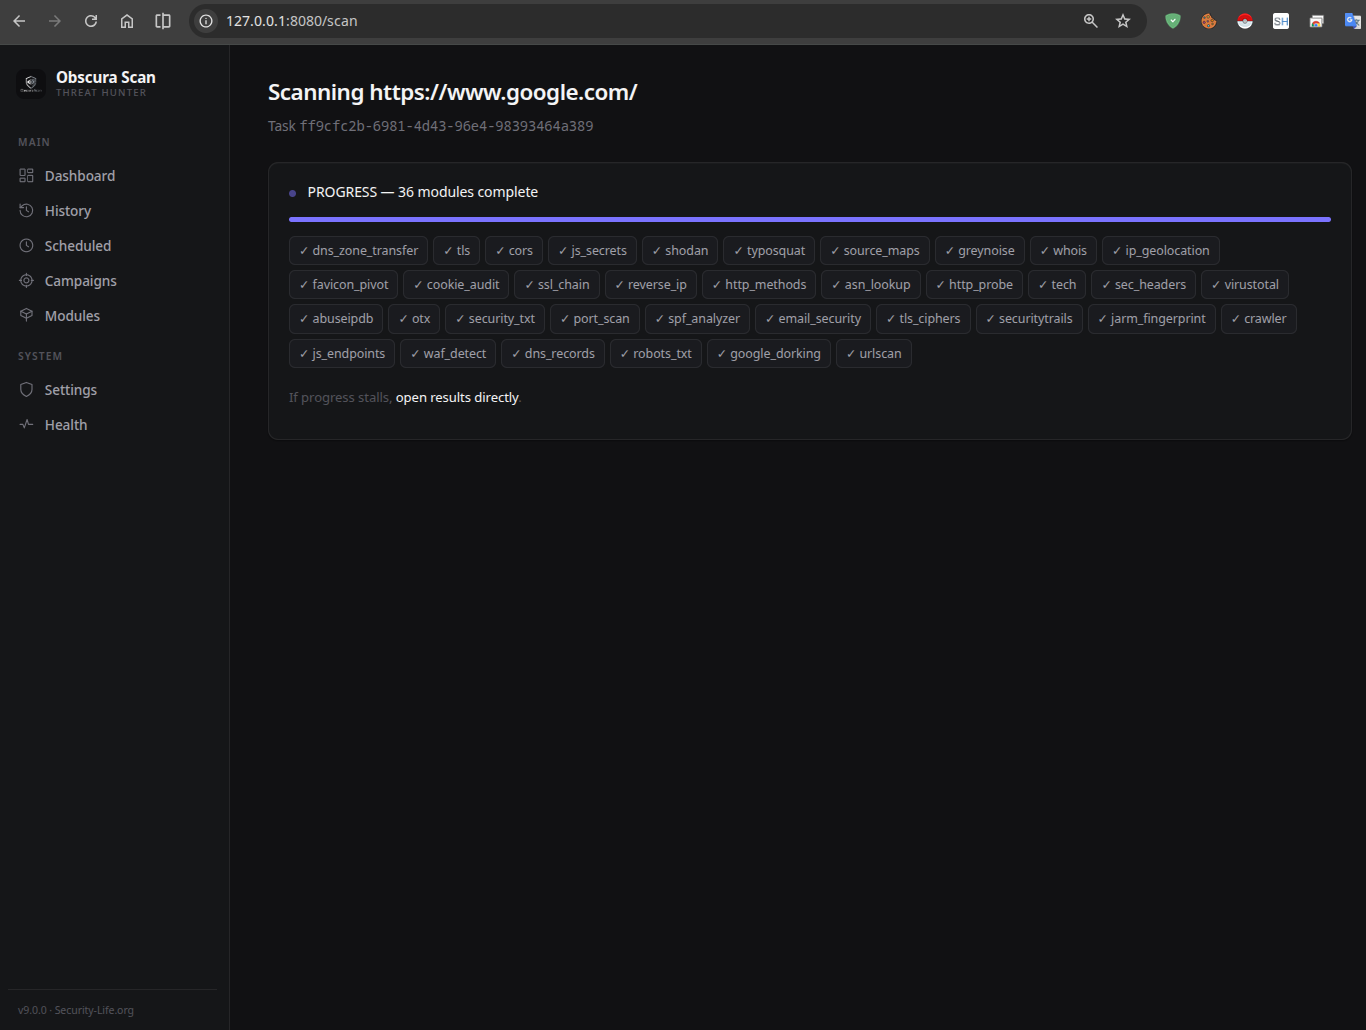
Progresso da varredura (SSE ao vivo)

Progresso da varredura ao vivo — 36 módulos concluídos com badges de status em tempo real

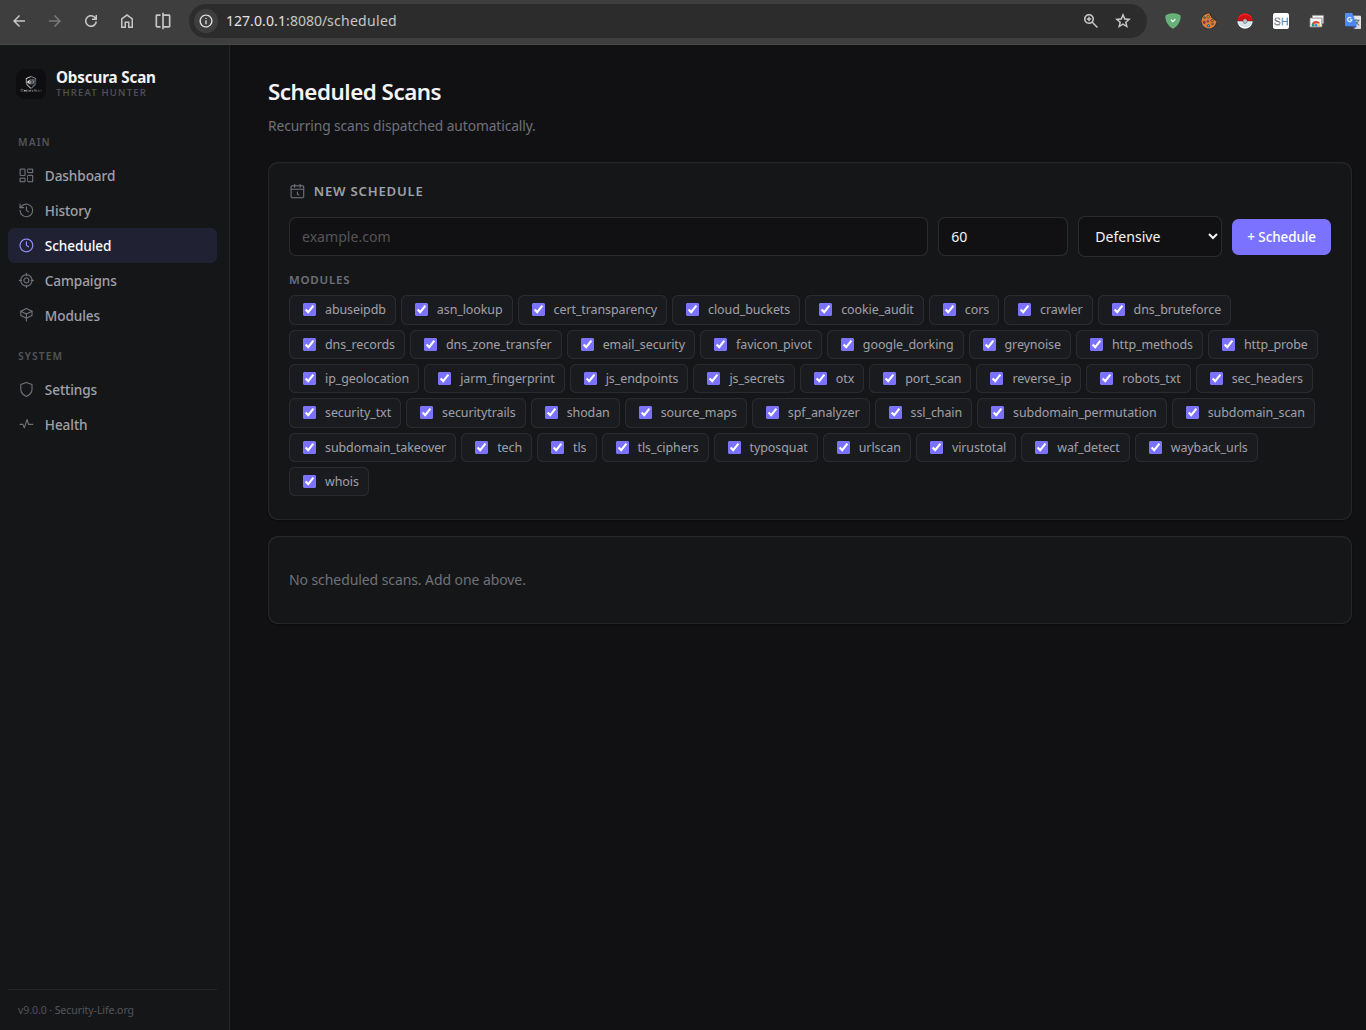
Varreduras agendadas

Varreduras agendadas — criar agendamentos de varredura recorrentes com seleção de módulos

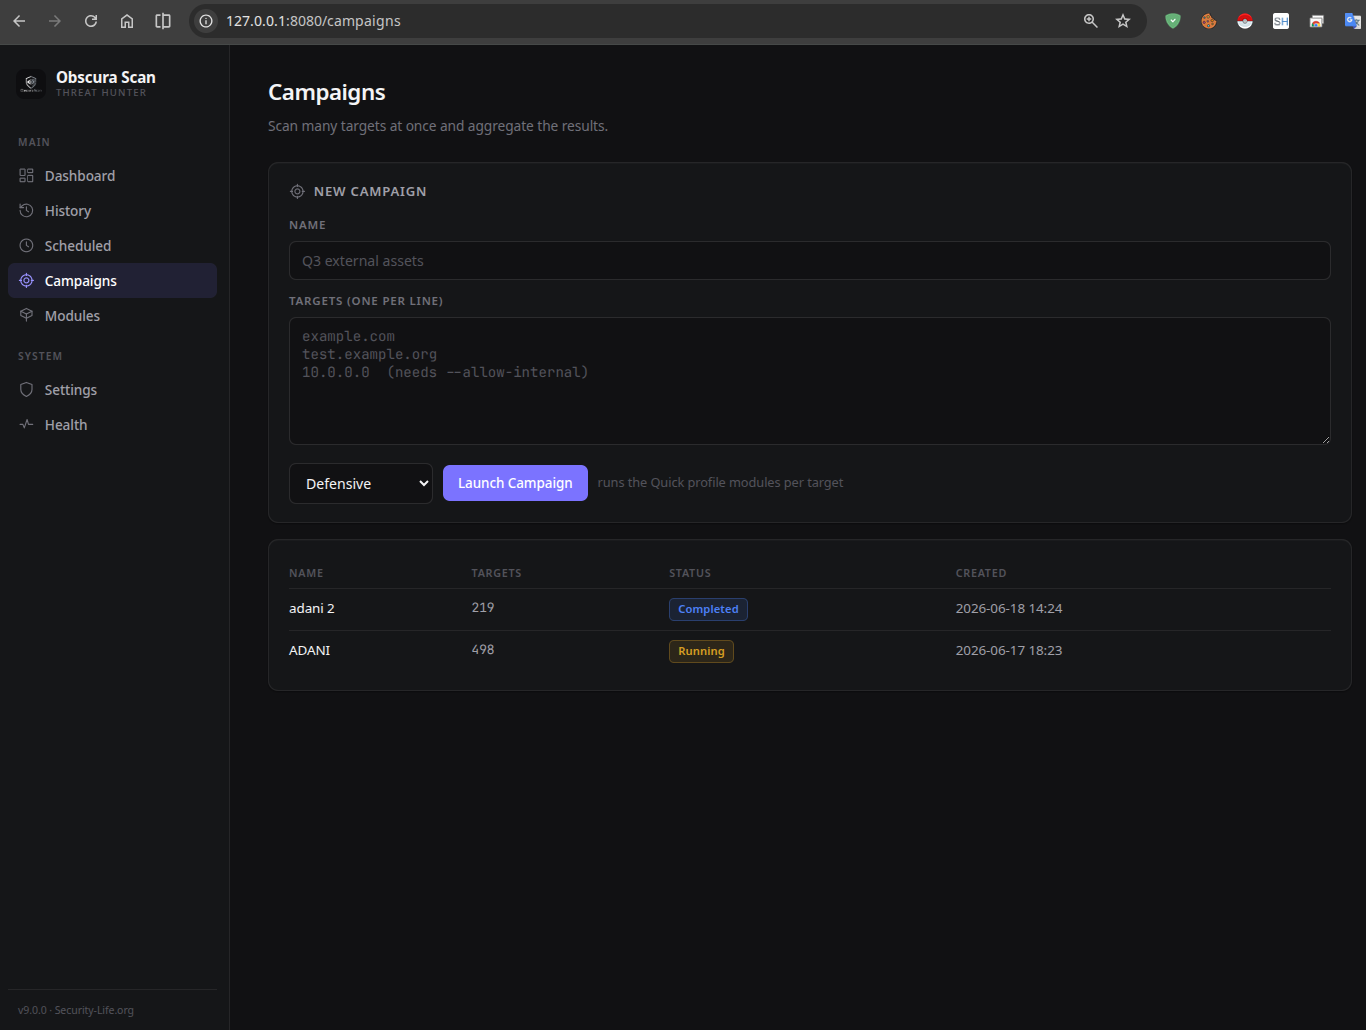
Campanhas

Campanhas — varredura de múltiplos alvos com resultados agregados

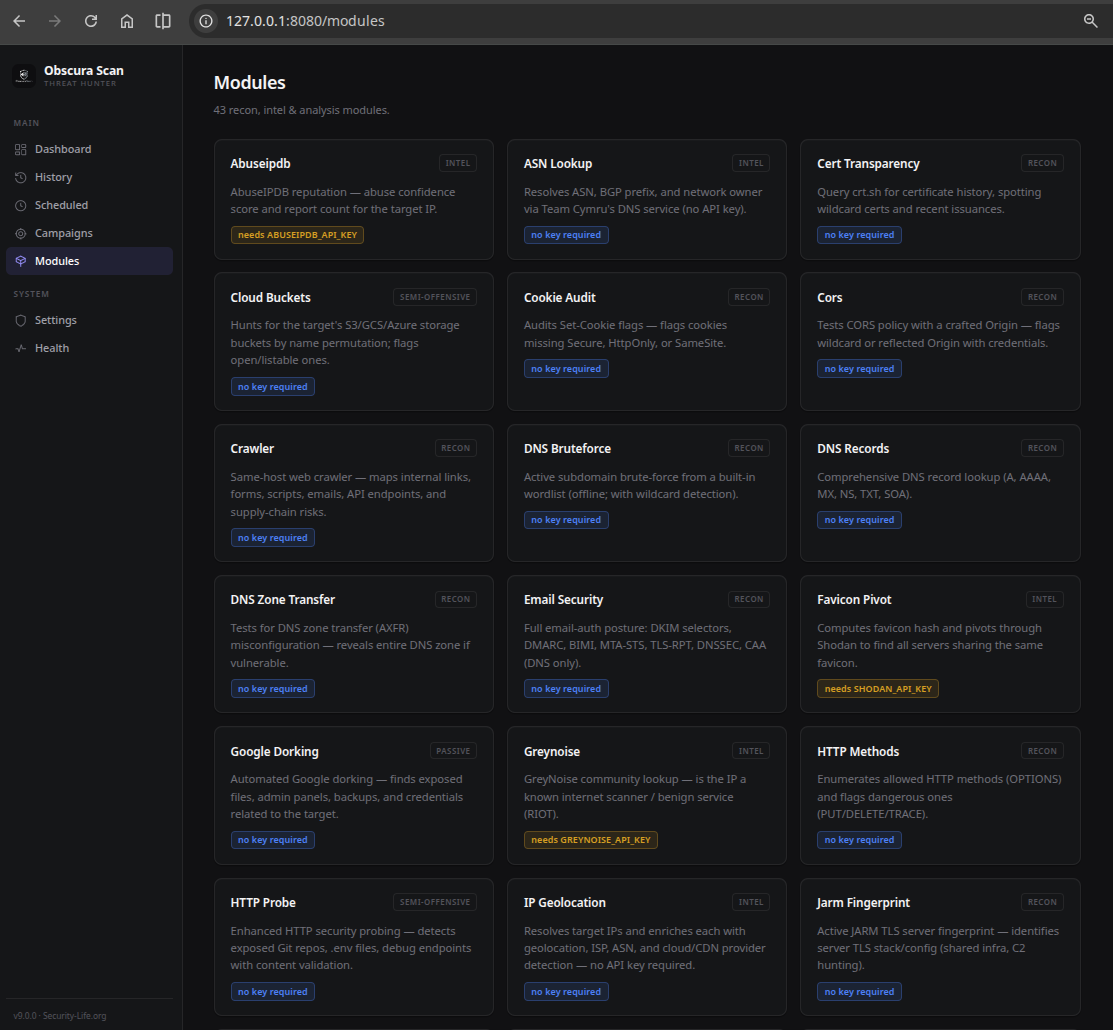
Catálogo de módulos

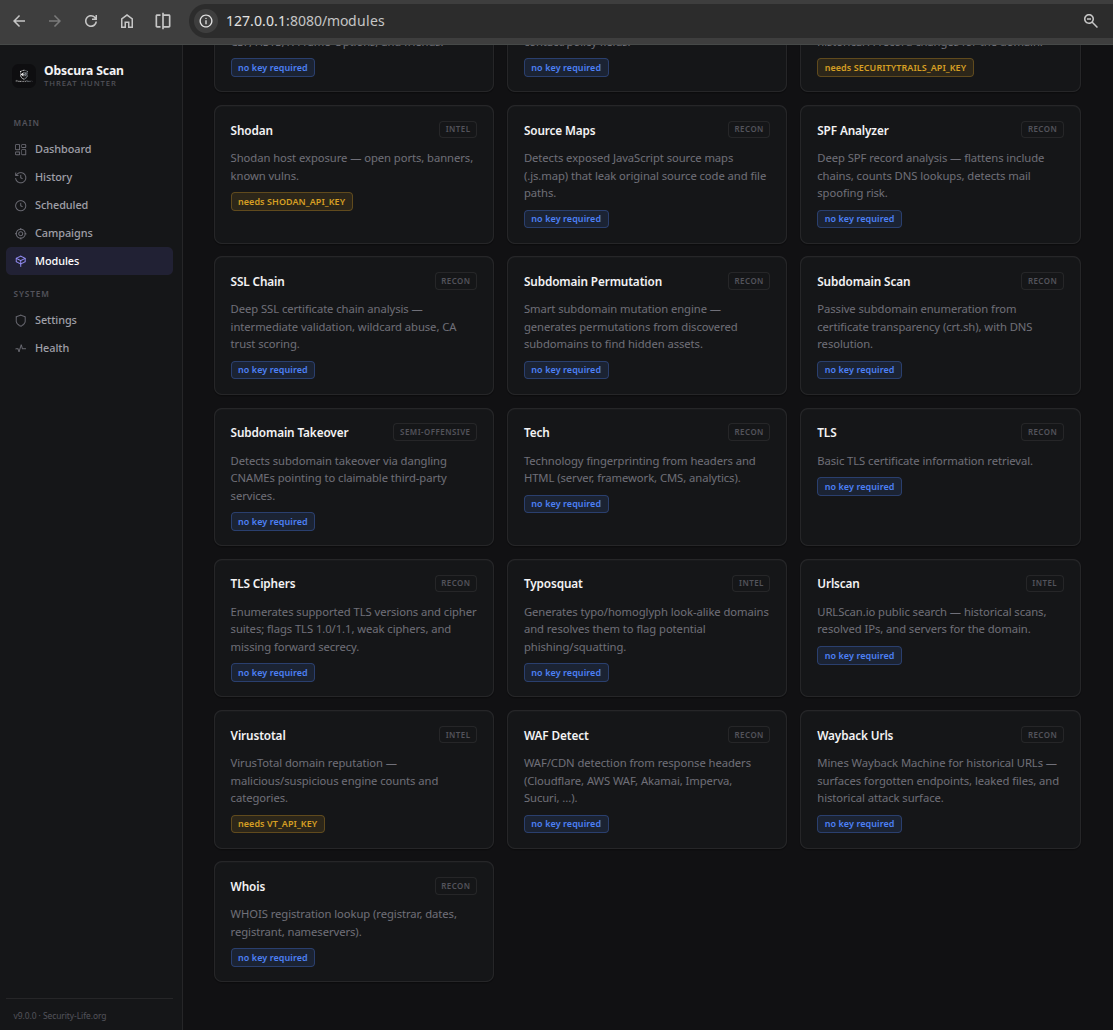
Catálogo de módulos — 50 módulos de reconhecimento, inteligência e análise com descrições e requisitos de chave (1/2)

Catálogo de módulos continuação — módulos restantes (2/2)

Configurações

Baixar ferramenta