

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DLLHijackingScanner — Esta é uma PoC para contornar o UAC usando DLL hijacking e abusando da verificação de 'Trusted Directories'. | Kitploit
Ferramentas/GitHubGitHub/secuproject/dllhijackingscanner
Escalada de PrivilégiosScanners de VulnerabilidadesExploração
GitHubsecuproject/dllhijackingscanner

DLLHijackingScanner

Esta é uma PoC para contornar o UAC usando DLL hijacking e abusando da verificação de 'Trusted Directories'.

Ver Repositório
Compartilhar
2835143há 5 anosRevisado pelo Kitploit

Bypass de UAC - sequestro de DLL

Descrição

Esta é uma PoC para bypass de UAC usando sequestro de DLL e abusando da verificação de "Diretórios Confiáveis".

Sumário

  • Gerar Cabeçalho a partir de CSV
    • Argumentos
  • Gerar a lista de PE e DLL vulneráveis
    • DLLHijacking.exe
    • Arquivo de log
    • Execução
    • Resultado
  • test.dll
  • Fontes

Gerar Cabeçalho a partir de CSV

O script Python CsvToHeader.py pode ser usado para gerar um arquivo de cabeçalho. Por padrão, usará o arquivo CSV dll_hijacking_candidates.csv que pode ser encontrado aqui: dll_hijacking_candidates.csv.

O script verificará para cada executável portátil (PE) as seguintes condições:

  • Se o PE existe no sistema de arquivos.
  • No manifesto do PE, se o requestedExecutionLevel está definido como um dos seguintes valores:
    • asInvoker
    • highestAvailable
    • requireAdministrator
  • No manifesto, se o autoElevate está definido como verdadeiro:
    <autoElevate>true</autoElevate>
    
  • Se o usuário especificou o argumento -c, o script verificará se a DLL a ser sequestrada está na lista de DLLs importadas da tabela PE.

Argumentos

> python .\CsvToHeader.py -h
usage: CsvToHeader.py -f [DLL_PATH] -c

CsvToHeader pode ser usado para gerar um arquivo de cabeçalho a partir de um CSV.

optional arguments:
  -h, --help      show this help message and exit
  -f  [DLL_PATH]  Caminho do csv a ser convertido (padrão="dll_hijacking_candidates.csv")
  -c              Habilita importação de DLL no PE (padrão=False)
  -v, --version   Show program's version number and exit

Para gerar o arquivo de cabeçalho, você pode usar o seguinte comando:

python CsvToHeader.py > dll_hijacking_candidates.h

Gerar a lista de PE e DLL vulneráveis

Os arquivos que serão usados são DLLHijacking.exe e test.dll.

DLLHijacking.exe

DLLHijacking.exe é o arquivo que será usado para gerar a lista de PEs vulneráveis. Ele executará as seguintes etapas:

  1. CreateFakeDirectory

    Função que cria um diretório em C:\windows \system32.

  2. Copiar arquivos para o novo diretório

    • de C:\windows\system32\[TARGET.EXE] para C:\windows \system32\[TARGET.EXE]
    • de [CUSTOM_DLL_PATH] para C:\windows \system32\[TARGET.DLL]
  3. Acionar (Trigger)

    Executar o executável a partir de C:\windows \system32\[TARGET.EXE]

  4. CleanUpFakeDirectory

    Função que exclui o diretório criado na etapa 1 e os arquivos da etapa 2.

  5. CheckExploit

    Verificar o conteúdo do arquivo C:\ProgramData\exploit.txt para ver se o exploit foi bem-sucedido.

Arquivo de log

DLLHijacking.exe sempre gerará um arquivo de log exploitable.log com o seguinte conteúdo:

  • 0 ou 1 para indicar se o exploit conseguiu bypassar o UAC.
  • O nome do executável
  • O nome da DLL

Ex.:

1,computerdefaults.exe,PROPSYS.dll
0,computerdefaults.exe,Secur32.dll

Execução

Comando para executar:

DLLHijacking.exe [DLL_PATH]

se nenhum argumento for passado, o script usará a DLL test.dll que está armazenada no recurso de DLLHijacking.exe.

Resultado

Testado no Windows 10 Pro (10.0.19043 N/A Build 19043).
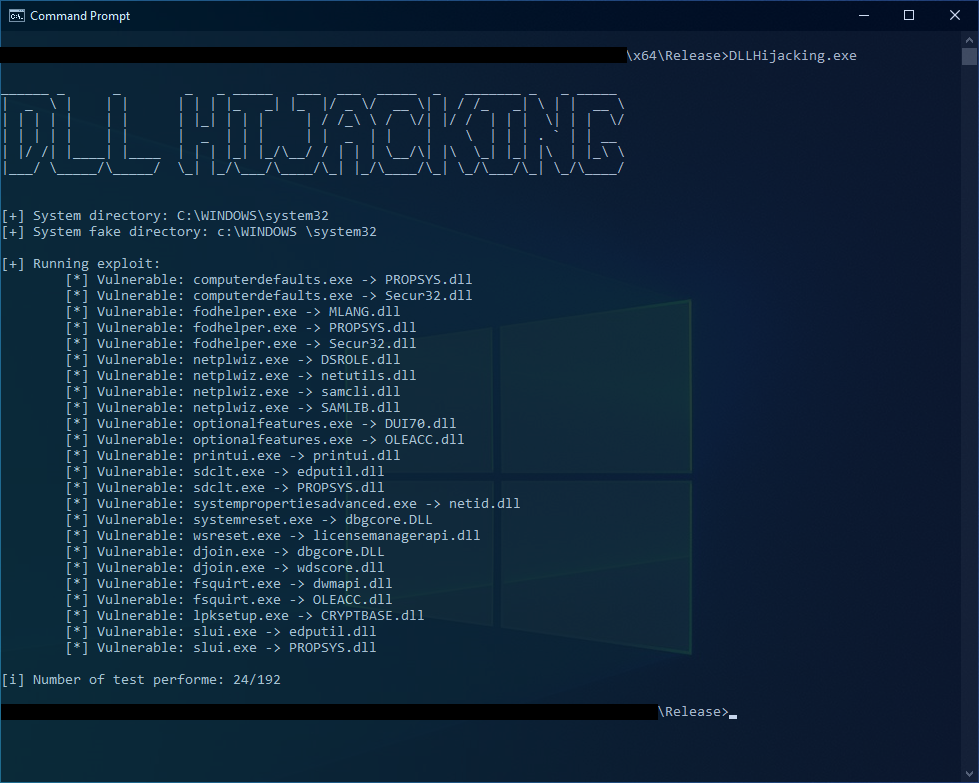
ExploitResult

test.dll

test.dll é uma biblioteca dinâmica simples que será usada para verificar se o exploit foi bem-sucedido. A DLL criará um arquivo C:\ProgramData\exploit.txt com o seguinte conteúdo:

  • 0 ou 1 para indicar se o exploit conseguiu bypassar o UAC.
  • O nome do executável
  • O nome da DLL

Este arquivo será excluído quando o exploit estiver completo.

Fontes:

  • https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
  • https://github.com/wietze/windows-dll-hijacking/
  • https://github.com/wietze/windows-dll-hijacking/blob/master/dll_hijacking_candidates.csv
  • https://medium.com/tenable-techblog/uac-bypass-by-mocking-trusted-directories-24a96675f6e

Aviso Legal:

Este projeto é feito apenas para fins educacionais e de teste ético. O uso deste software para atacar alvos sem consentimento mútuo prévio é ilegal.
É de responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis.
Os desenvolvedores não assumem nenhuma responsabilidade e não se responsabilizam por qualquer uso indevido ou dano causado por este programa.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





