
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-36424 — K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Desreferência de Ponteiro Nulo PoC | Kitploit

Ferramentas/GitHubGitHub/secunnix/cve-2024-36424
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Desreferência de Ponteiro Nulo PoC

Ver Repositório
3127há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    283

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-36424

Esta vulnerabilidade foi descoberta e divulgada por M. Akil Gündoğan da Secunnix Vulnerability Research Team. Este repositório conterá a prova de conceito e os advisories.

Detalhes:

  • Produto: K7 Ultimate Security
  • Versões afetadas: < v17.0.2019
  • CVE ID: CVE-2024-36424
  • Sistema Operacional: Todas as versões suportadas do Windows, testado no Windows 10 Pro
  • Estado: Divulgação responsável coordenada.
  • Data de lançamento: 13.08.2024

Descrição da Vulnerabilidade:

No K7 Ultimate Security < v17.0.2019, o arquivo de driver (K7RKScan.sys - versão 15.1.0.7) permite que usuários locais causem uma negação de serviço (BSOD) ou possivelmente tenham outro impacto não especificado devido a uma desreferência de ponteiro nulo das IOCtls 0x222010 e 0x222014. Ao mesmo tempo, o driver é acessível a todos os usuários do grupo "Everyone".

Detalhes técnicos e Prova de Conceito (PoC) passo a passo:

1 - Instale o driver no caminho "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" no sistema via OSRLoader ou sc create.
2 - Compile o código PoC anexado, escrito em C++, como release no VS 2022. 
3 - Execute o PoC compilado diretamente com um duplo clique. Você verá o sistema travar/BSOD.

Testado em: Windows 10 Pro x64, 22H2
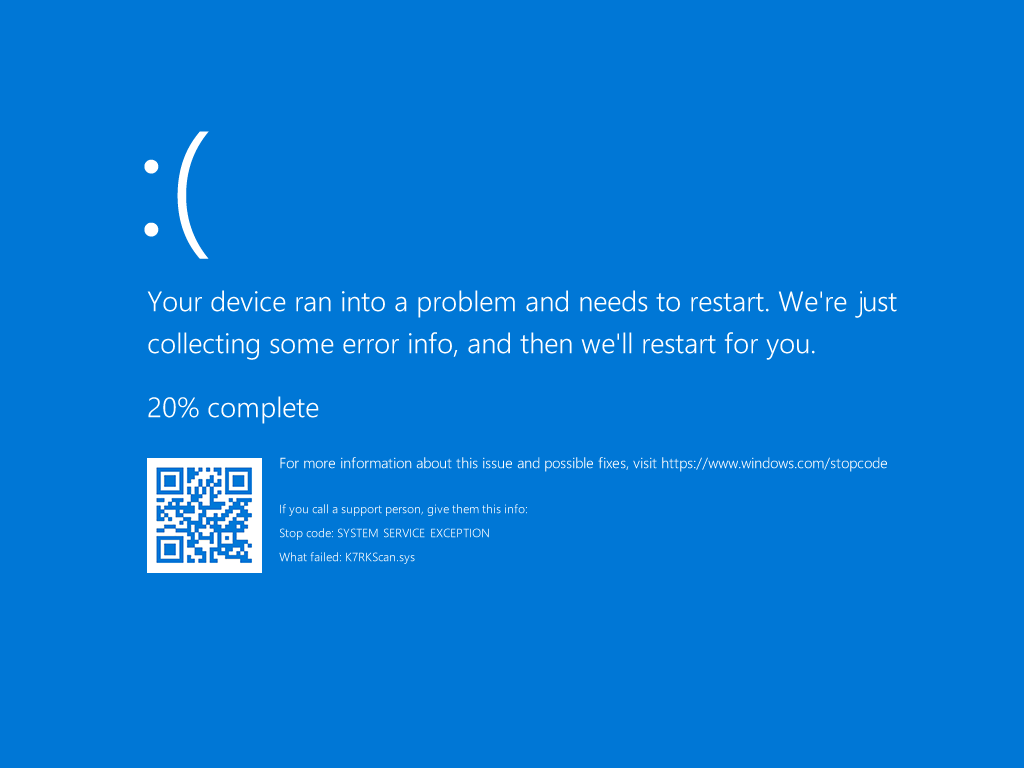
Impacto:

Um atacante com acesso de usuário não autorizado pode causar a queda de todo o sistema e encerrar processos críticos, incluindo qualquer processo de antivírus em que o driver relevante esteja ativado e em uso no sistema.

Avisos:

A K7 Computing recomenda que todos os clientes atualizem seus produtos para as versões correspondentes mostradas abaixo:

K7 Ultimate Security (17.0.2019 ou superior)

Linha do tempo:

  • 16.05.2024 - Vulnerabilidade reportada.
  • 05.08.2024 - O fornecedor corrigiu a vulnerabilidade.
  • 13.08.2024 - Publicada.

Referências:

  • Fornecedor: https://www.k7computing.com
  • Advisory: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
Baixar ferramenta




