Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CANalyzat0r — Kit de análise de segurança para protocolos automotivos proprietários | Kitploit

Ferramentas/GitHubGitHub/schutzwerk/canalyzat0r
Engenharia ReversaFuzzingTestes de PenetraçãoSegurança de Hardware e IoT
GitHubschutzwerk/canalyzat0r

CANalyzat0r

Kit de análise de segurança para protocolos automotivos proprietários
Ver Repositório
79315865há 6 anosRevisado pelo Kitploit
Compartilhar
Site

Alt text

Este projeto de software é resultado de uma tese de Bacharelado criada na SCHUTZWERK em colaboração com a Universidade de Aalen por Philipp Schmied (@CaptnBanana).

Consulte a postagem do blog correspondente para mais informações.

Por que outra ferramenta CAN?

  • Construída do zero com novas ideias para mecanismos de análise
  • Agrupa funcionalidades de muitas outras ferramentas em um só lugar
  • Modular e extensível: Leia a documentação e implemente seus próprios mecanismos de análise
  • Análise confortável usando uma GUI
  • Gerencie o trabalho em projetos separados usando um banco de dados
  • Documentação: Leia a documentação se precisar de um manual ou informações técnicas.

Instalação e execução:

  • Execute sudo ./install_requirements.sh junto com sudo -E ./CANalyzat0r.sh. Isso criará uma pasta chamada pipenv com um ambiente pipenv dentro dela.
  • Ou use a versão docker que é recomendada neste momento (Verifique o arquivo README.md no subdiretório)

Para mais informações, leia a versão HTML ou PDF da documentação na pasta ./doc/build.
Funcionalidades

  • Agora com suporte a CAN FD
  • Gerencie a configuração da interface (carregamento automático de módulos do kernel, gerencie dispositivos SocketCAN físicos e virtuais)
  • Suporte a múltiplas interfaces
  • Gerencie seu trabalho em projetos. Você também pode importá-los e exportá-los no formato JSON legível/editável por humanos
  • Registro de todas as ações
  • Sniffing gráfico
  • Suporte básico para fuzzing UDS
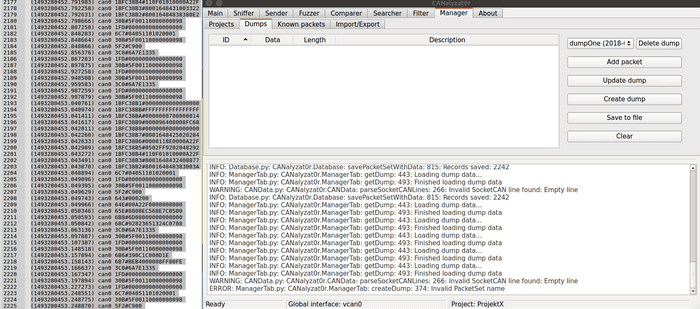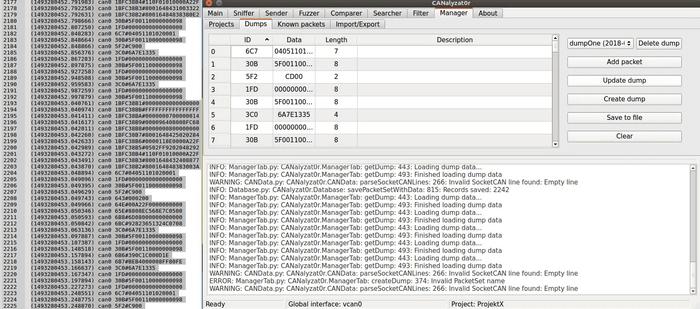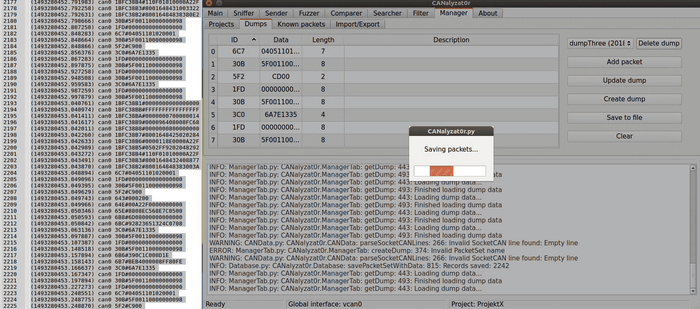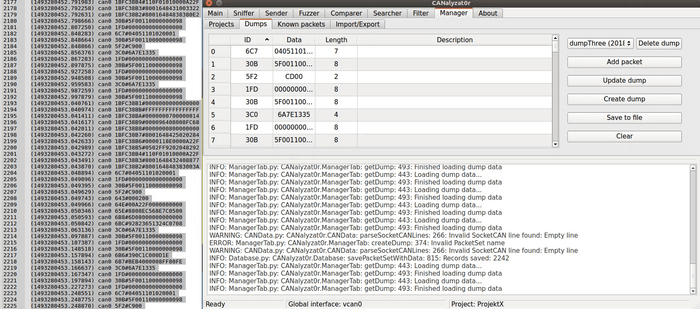
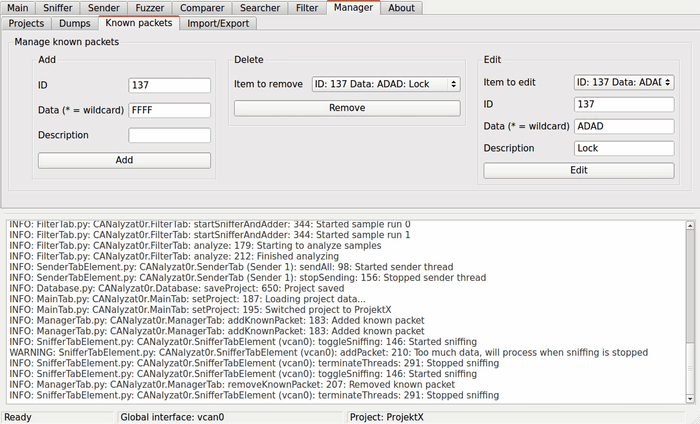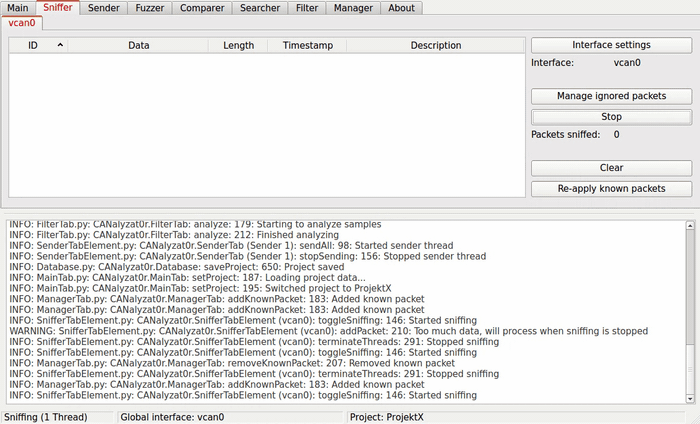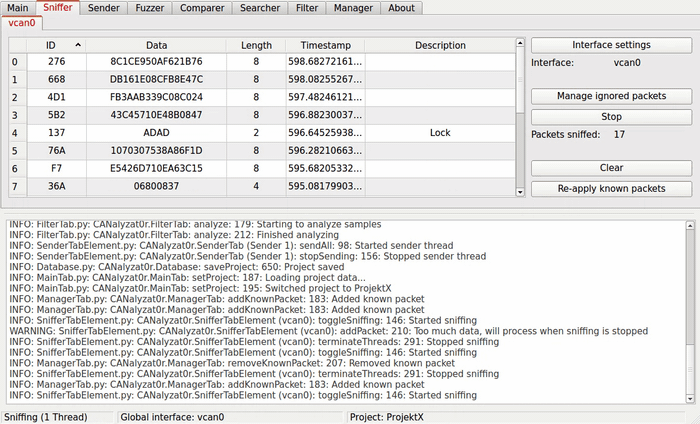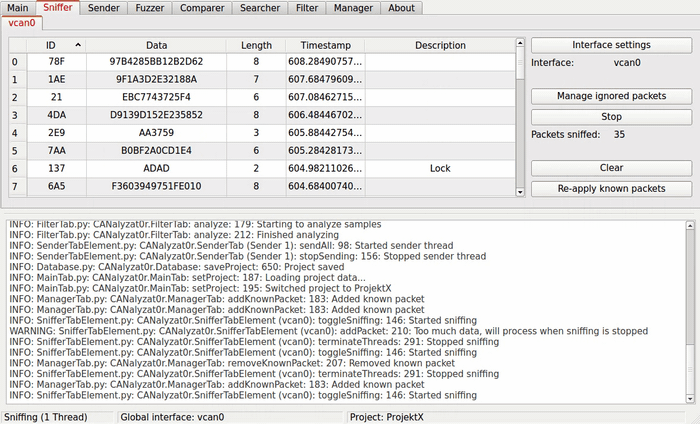
  • Gerencie descobertas, dumps e pacotes conhecidos por projeto Alt text
  • Fácil copiar e colar entre abas. Além disso, você pode colar seus arquivos SocketCAN diretamente em uma tabela que permite colagem Alt text
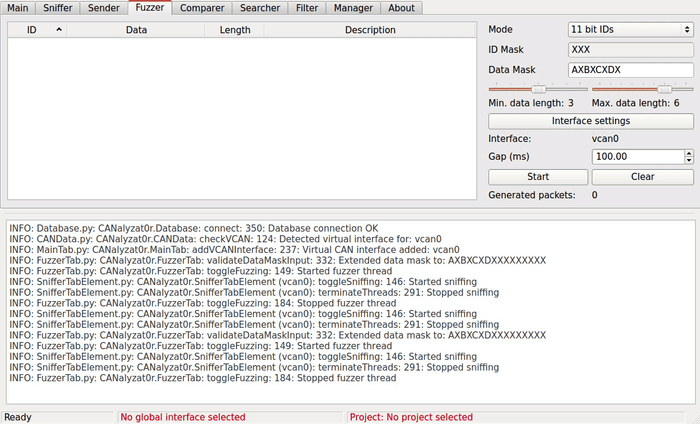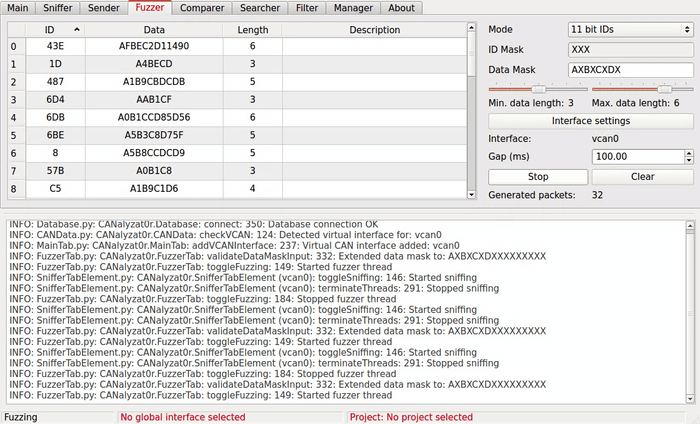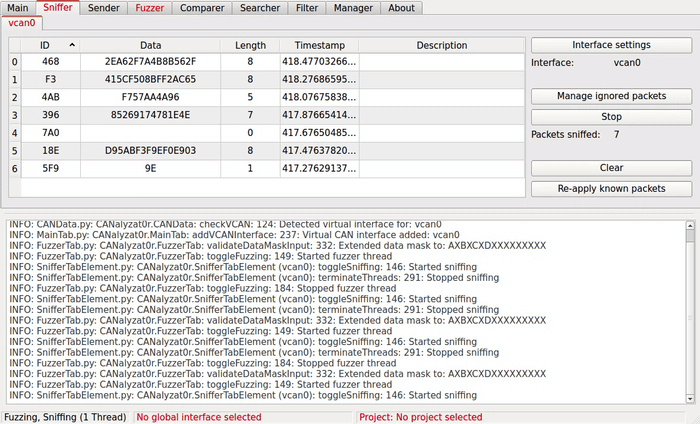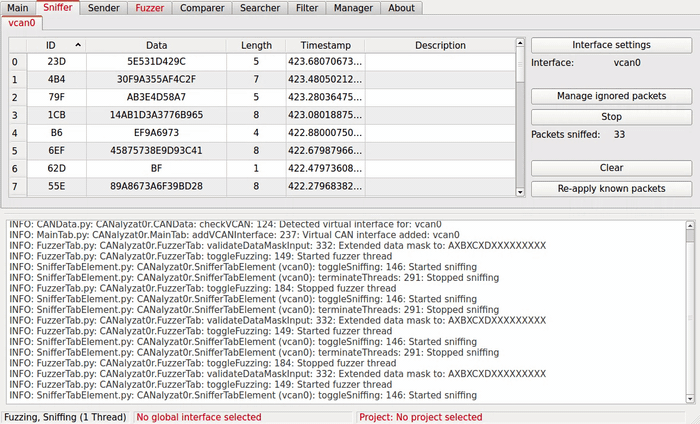
  • Envio, Fuzzing e Sniffing em threads Alt text
  • Adicione múltiplas threads de análise na GUI
  • Ignore pacotes durante o sniffing - Filtre automaticamente pacotes únicos por ID ou dados e ID
  • Compare dumps
  • Permite configurar cenários complexos usando apenas uma janela
  • Organização limpa em abas para cada tarefa de análise
  • Filtragem binária de pacotes com randomização
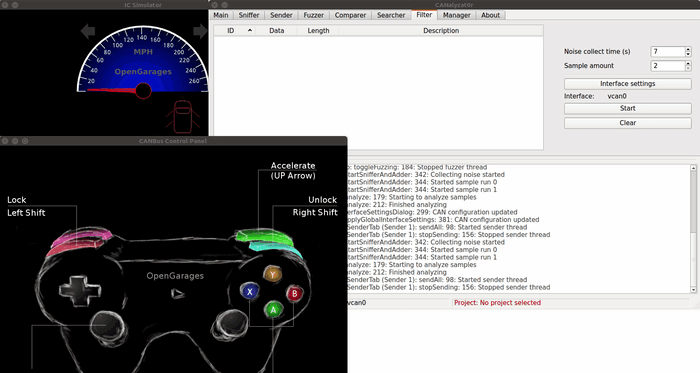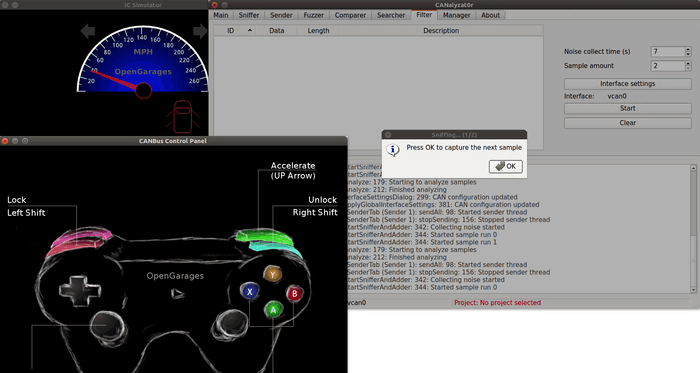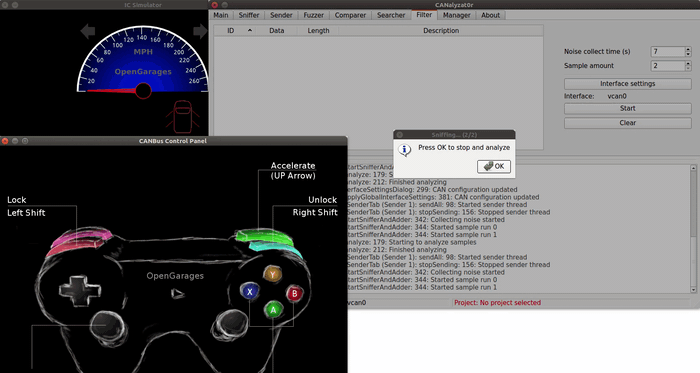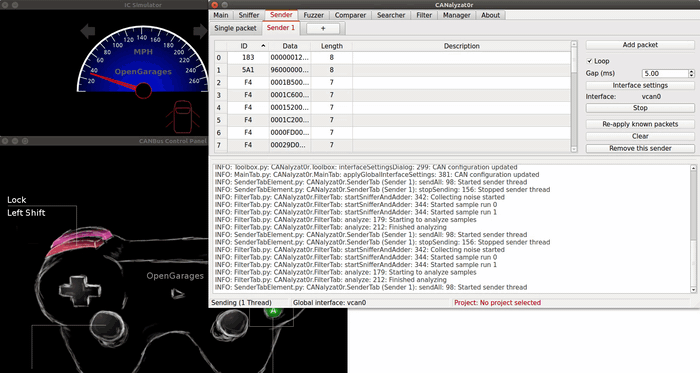
  • Pesquise por pacotes específicos de ação usando filtragem de ruído de fundo Alt text
  • Suporte a SQLite
  • Fuzz e altere os valores em tempo real

Adaptadores CAN funcionais

Em geral, todos os dispositivos SocketCAN devem ser compatíveis. O CANalyzat0r foi desenvolvido e testado com sucesso em combinação com USB2CAN para CAN regular e PCAN-USB Pro FD para CAN FD.

Testando

Você pode usar o Instrument Cluster Simulator para brincar com um barramento CAN virtual sem precisar conectar dispositivos CAN reais à sua máquina.

Solução de problemas

Janelas da GUI vazias

Certifique-se de que a variável de ambiente QT_X11_NO_MITSHM esteja definida como 1. Ao usar sudo, inclua a opção -E para preservar essa variável de ambiente da seguinte forma: sudo -E ./CANalyzat0r.sh.

Corrigindo o estilo da GUI

Este aplicativo precisa ser executado como superusuário. Devido a uma configuração ausente, o estilo exibido pode ser definido para um valor indesejado quando o UID efetivo é 0. Para corrigir esse comportamento, siga estas etapas:

  • Maneira rápida: Execute echo "[QT]\nstyle=CleanLooks" >> ~/.config/Trolltech.conf

  • Maneira alternativa:

    • Instale o qt4-qtconfig: sudo apt-get install qt4-qtconfig
    • Execute o qtconfig-qt4 como superusuário e altere o estilo da GUI para CleanLooks ou GTK+
  • Ou use o container docker

Licença

Este projeto é licenciado sob a GPLv3.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →