

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LightMe — Servidor HTTP servindo scripts/payloads PowerShell ofuscados. | Kitploit

Ferramentas/GitHubGitHub/safebuffer/lightme
Geração de PayloadsTestes de PenetraçãoComando e ControleRed TeamingDesenvolvimento de Payloads
GitHubsafebuffer/lightme

LightMe

Servidor HTTP servindo scripts/payloads PowerShell ofuscados.

Ver Repositório
951732há 5 anosRevisado pelo Kitploit
Compartilhar

LightMe

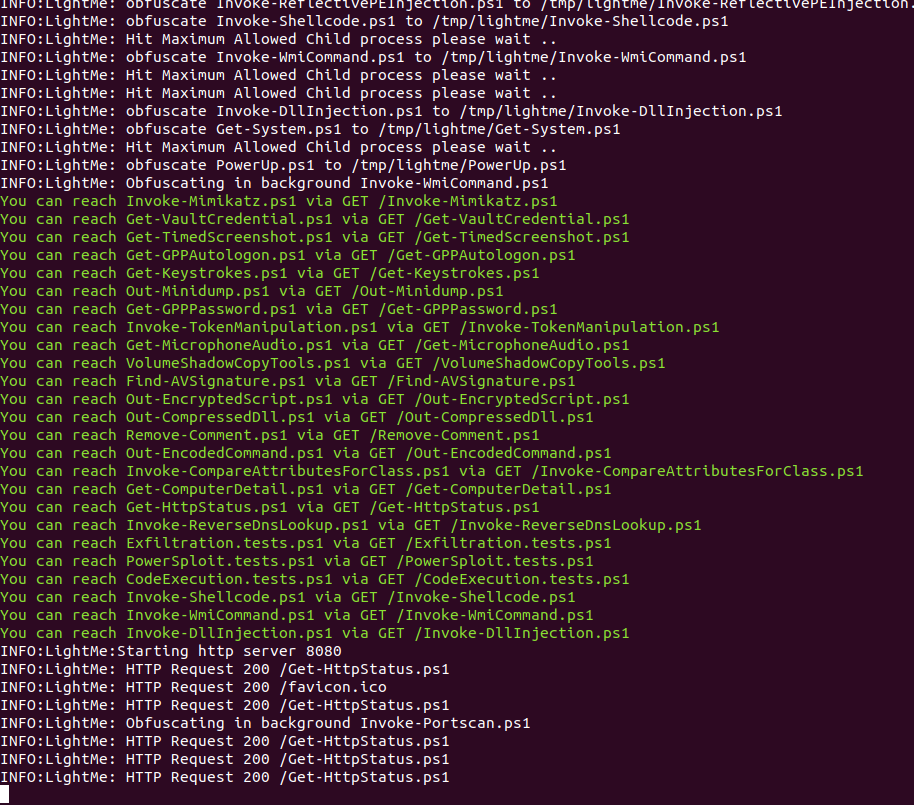
LightMe é um Servidor HTTP Simples que serve Scripts/Payloads Powershell após ofuscá-los e executa a ofuscação como serviço em segundo plano para manter os payloads ofuscados, fornecendo quase um novo payload ofuscado em cada solicitação HTTP.

Principais Funcionalidades

  • Ofusca todos os arquivos powershell dentro de um diretório específico
  • Servidor HTTP para servir os arquivos Powershell ofuscados
  • Ofuscador em segundo plano
  • Quase um novo Payload em cada requisição (dependendo do intervalo de ofuscação em segundo plano)
  • Desenvolvido com Invoke-Obfuscation

Instalação

git clone --recurse-submodules https://github.com/WazeHell/LightMe
cd LightMe/

# instalar powershell
sudo apt-get install powershell

Utilização

python3 lightme.py --help

Executando como serviço

# instalar supervisor
sudo apt-get install supervisor

sudo vim /etc/supervisor/conf.d/lightme.conf

# editar a configuração
[program:lightme_server]
directory=/lightme_path/
command=/usr/bin/python3 lightme.py -path /PowerSploitOrWhatever/
numprocs=1
user=yourusername
autostart=true
autorestart=true
stdout_logfile=/lightme_path/lightme_std.log
stderr_logfile=/lightme_path/lightme_stderr.log
redirect_stderr=true
priority=999
stdout_logfile_maxbytes=5MB
stderr_logfile_maxbytes=5MB
environment=LANG=en_US.UTF-8,LC_ALL=en_US.UTF-8


# Executar
sudo service supervisor restart
sudo supervisorctl reread
sudo supervisorctl update
sudo supervisorctl restart all

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





