Scanner Avançado de Injeção SQL com análise alimentada por IA, estrutura de conformidade ética e relatórios profissionais.



Scanner de injeção SQL pronto para produção com 6 métodos de detecção, remediação baseada em IA, saída SARIF e integração CI/CD.
Início Rápido · Documentação · Docker · Análise com IA · Estrela no GitHub
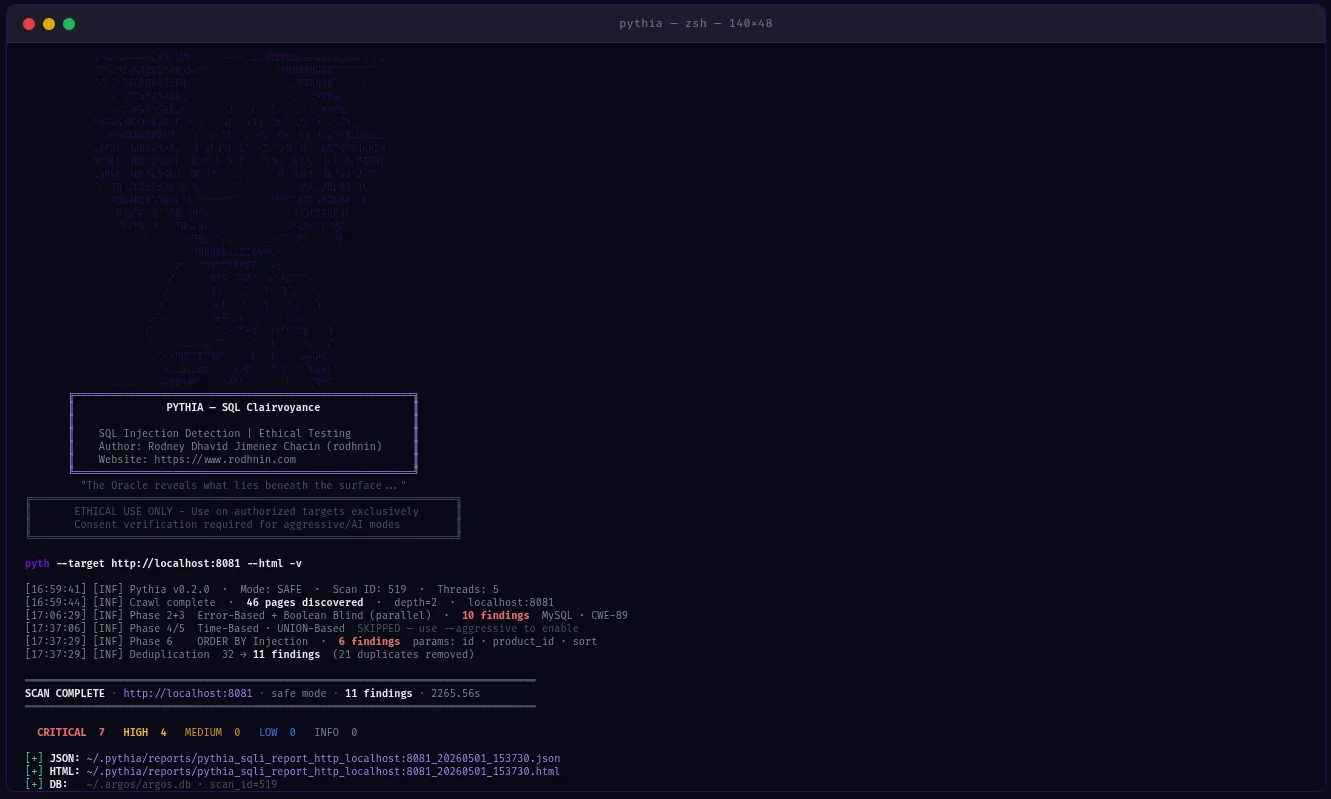
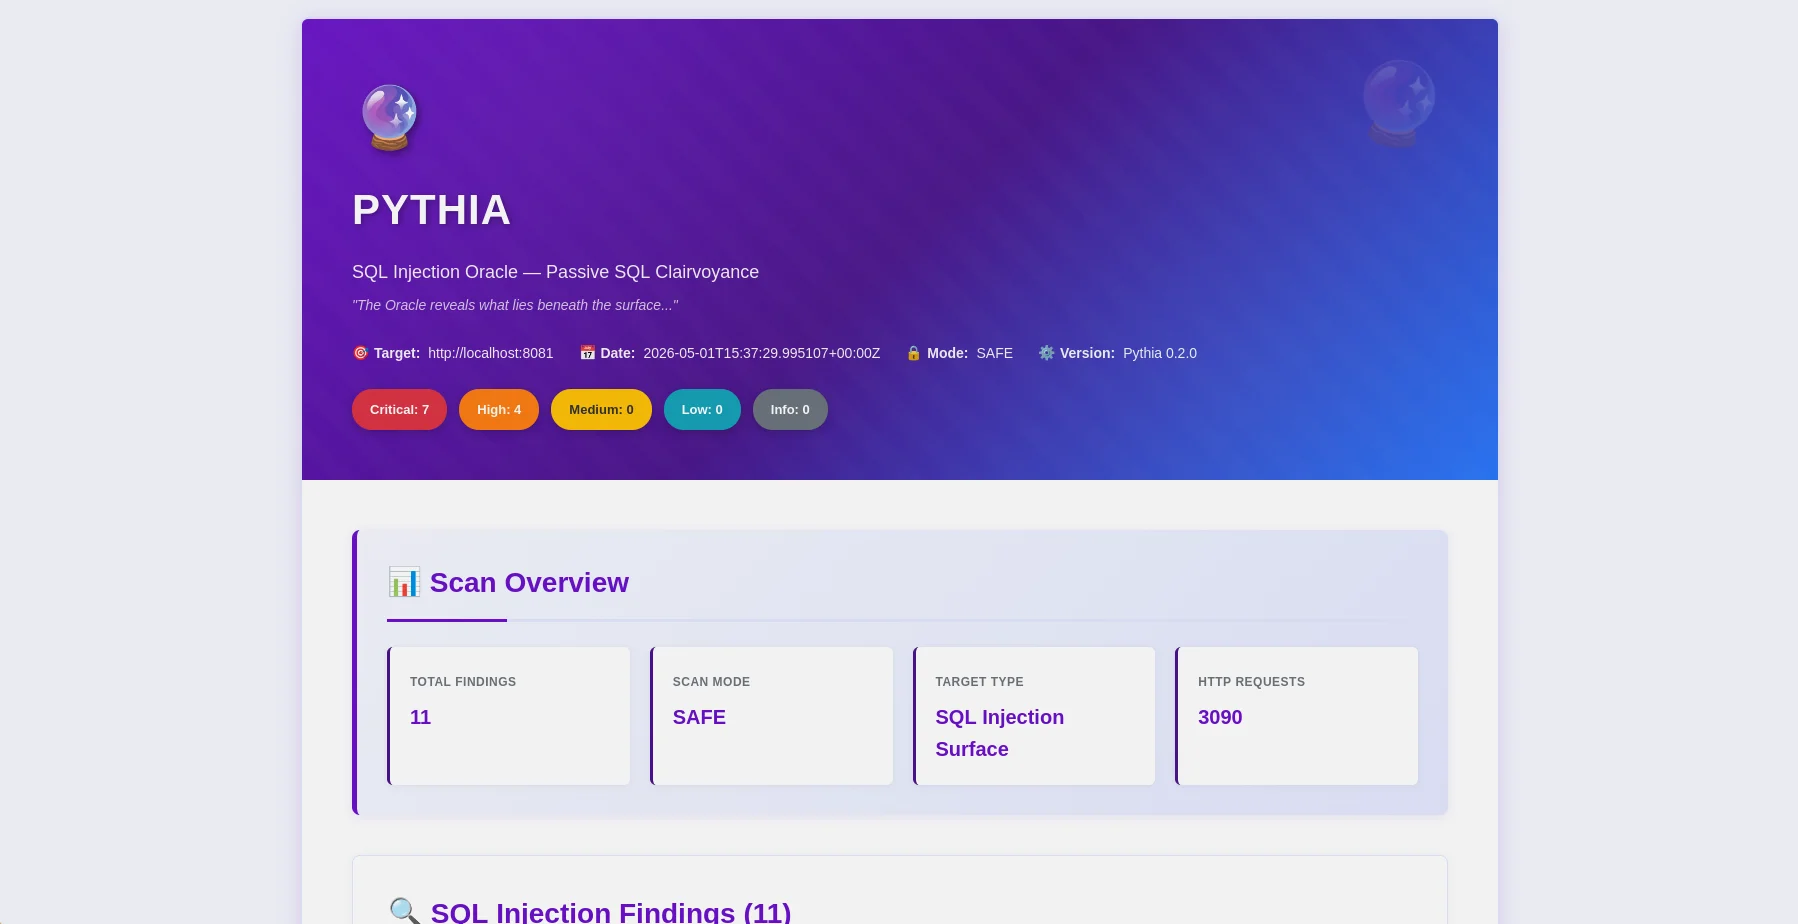
Relatório HTML — visão geral das descobertas com badges de severidade e mapeamento OWASP |
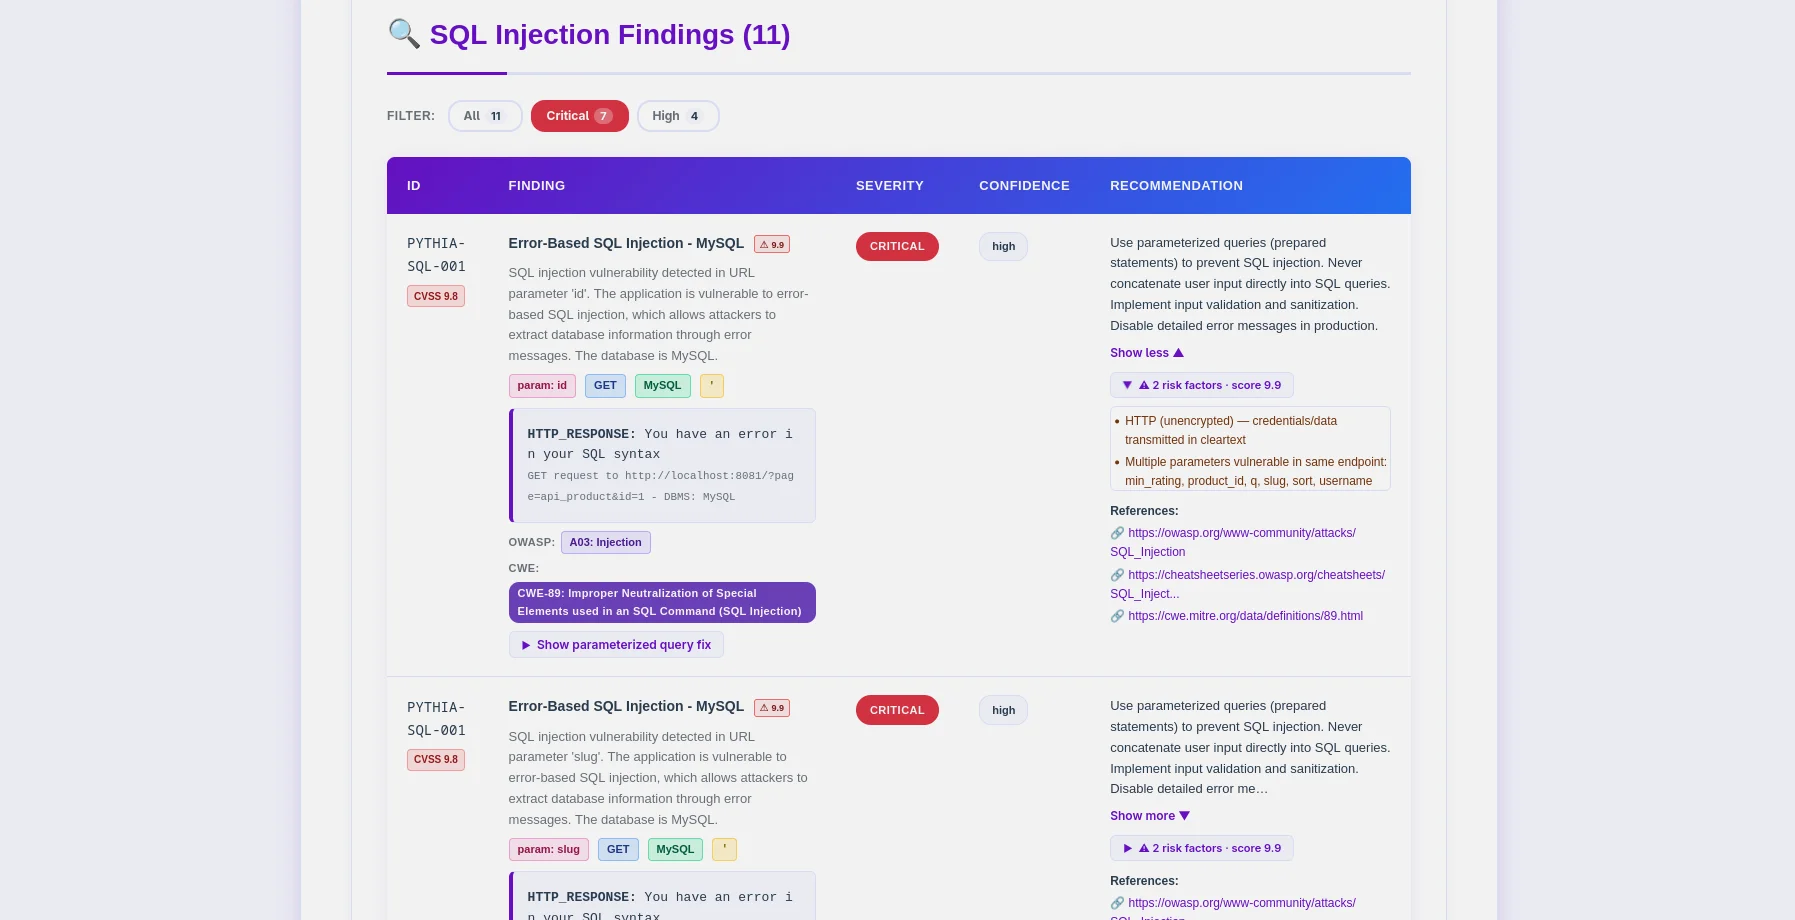
Tabela de descobertas — códigos PYTHIA-SQL, detecção de DBMS, mapeamento CWE-89 |
Pythia é um scanner de detecção de injeção SQL pronto para produção que coloca a ética em primeiro lugar. Construído para testadores de penetração, pesquisadores de segurança e engenheiros DevSecOps, ele identifica vulnerabilidades de injeção SQL em 6 métodos de detecção e se integra diretamente em pipelines CI/CD.
--fail-on, --sarif, --diff para integração em pipelines~/.argos/argos.db)| Método de Detecção | Descrição | Modo Necessário |
|---|---|---|
| Baseado em Erro | Erros SQL nas respostas (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | Safe |
| Cego Booleano | Diferenças de resposta de condições TRUE/FALSE | Safe |
| Cego Baseado em Tempo | Atrasos nas respostas de payloads SLEEP/WAITFOR | Aggressive |
| Baseado em UNION | Extração de dados via UNION SELECT | Aggressive |
| Segunda Ordem | Padrões de injeção armazenar→recuperar (cadeia POST→GET) | Aggressive |
| Injeção em ORDER BY | Injeção em parâmetro de ordenação numérica | Aggressive |
python -m pyth --target http://example.com/products?id=1 --html
- **14 Códigos de Descoberta**: Específicos de DBMS (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + específicos de técnica
- **Identificação de DBMS**: Detecção automática de tipo e versão de banco de dados
- **WAF Bypass**: Mais de 170 payloads de bypass em modo agressivo (hex, codificação URL, comentários inline, variações de maiúsculas/minúsculas)
- **Detecção de Variáveis de Sessão**: Cadeia POST→GET para padrões de autenticação estilo DVWA-high
- **Crawler Inteligente**: BFS com extração de popup/onclick (--js), sitemap, robots.txt
- **Fortalecimento contra Falsos Positivos**: Pontuação de similaridade SequenceMatcher + confirmação com múltiplos payloads

### Integração CI/CD```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
Pass `--auth-header` várias vezes para múltiplos cabeçalhos.

### Análise com IA

Escolha seu provedor de IA a partir da linha de comando:

| Provedor                         | Melhor para                      | Velocidade | Custo        | Privacidade   |
| -------------------------------- | -------------------------------- | ---------- | ------------ | ------------- |
| **OpenAI gpt-4o-mini** (padrão)  | Qualidade de produção, baixo custo | Rápida   | ~$0.02/scan | Padrão        |
| **Anthropic Claude**             | Foco em privacidade, remediação de código | Rápida | ~$0.06/scan | Aprimorada    |
| **Ollama (Local)**               | Privacidade total                | Lenta (CPU) | Gratuito    | 100% Offline  |```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html