auditor de segurança de servidor que verifica configurações de Apache, Nginx e IIS com guias de endurecimento alimentados por IA e relatórios profissionais.



Auditor de segurança de servidores para Apache, Nginx e IIS — 13 fases de varredura, 70+ códigos de descoberta, guias de fortalecimento com IA.
Início Rápido · Documentação · Docker · Análise com IA · Dar Estrela no GitHub
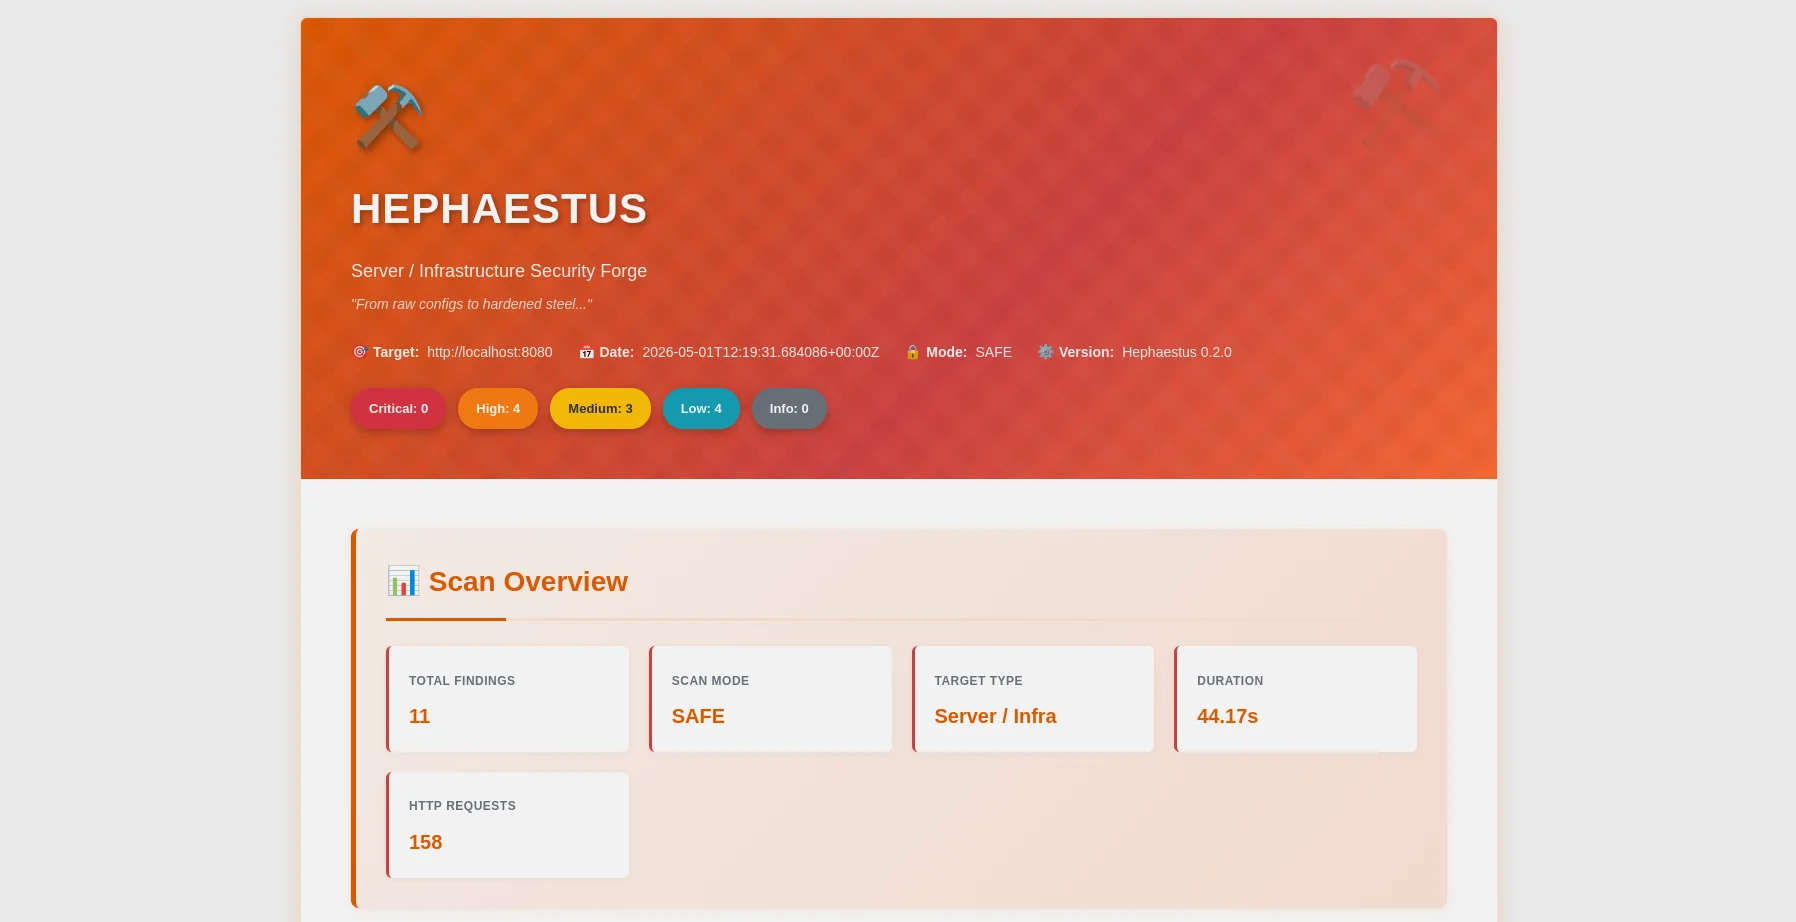
Relatório HTML — detalhamento de gravidade, mapeamento OWASP, barra de filtro |
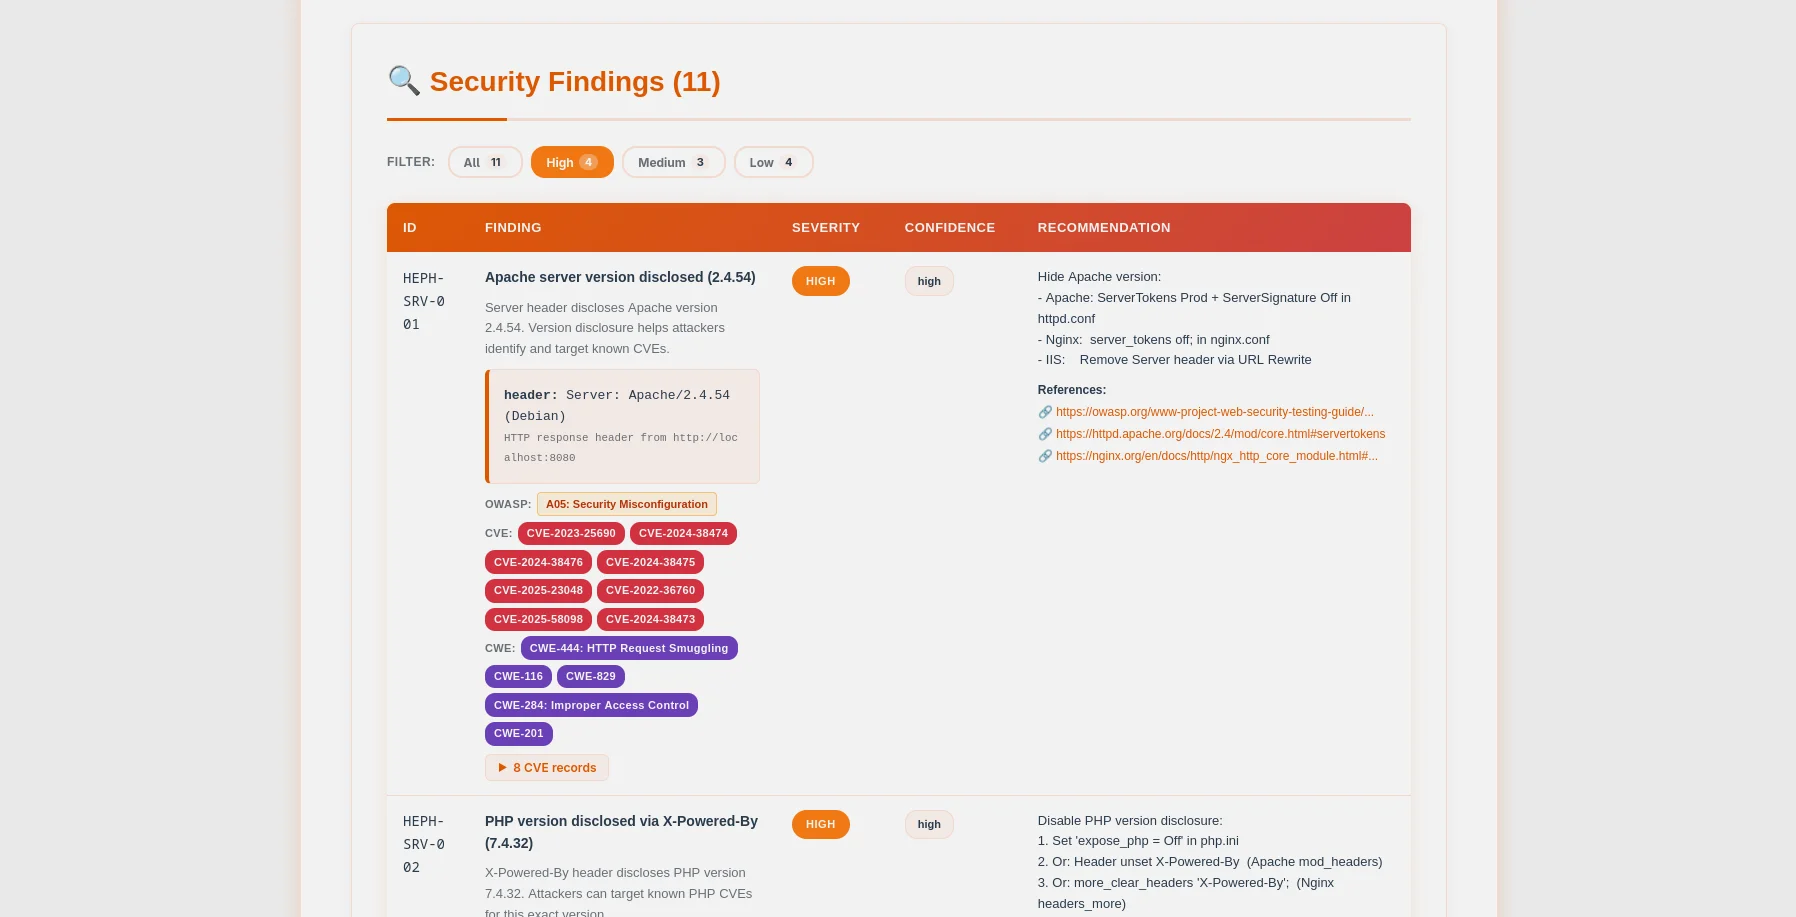
Tabela de descobertas — badges CVE/CWE, evidências expansíveis, trechos de configuração |
Hephaestus é um auditor de segurança de servidores pronto para produção que coloca a ética em primeiro lugar. Construído para administradores de sistemas, engenheiros DevOps e testadores de penetração, ele varre configurações de servidores web (Apache, Nginx, IIS) para identificar configurações incorretas críticas antes que atacantes as explorem.
~/.argos/argos.db)| Categoria de Verificação | Detalhes |
|---|---|
| Informações do Servidor | Divulgação de versão Apache/Nginx/IIS via cabeçalhos e páginas de erro |
| Arquivos Sensíveis | .env, .git, phpinfo.php, server-status, backups, arquivos de configuração (70+ caminhos) |
| Métodos HTTP | Métodos inseguros (PUT, DELETE, TRACE, OPTIONS) |
| Cabeçalhos de Segurança | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| Configuração TLS/SSL | Análise aprofundada: conjuntos de cifras, versões de protocolo, validade do certificado, correlação CVE |
| Listagem de Diretórios | Apache/Nginx autoindex habilitado em diretórios sensíveis |
| Detecção CORS | Wildcard, null-origin, sondas de reflexão (COR-001 a COR-006) |
| Robots.txt | Análise de caminhos desabilitados, sondas de acessibilidade ao vivo em modo agressivo |
| Detecção de WAF | 13 assinaturas incluindo Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva |
| Descoberta de API | Exposição de especificação Swagger/OpenAPI, introspecção GraphQL, endpoints não autenticados |
| Segurança de Cookies | Análise por cookie HttpOnly/Secure/SameSite em caminhos autenticados |
| Análise phpinfo() | 9 configurações perigosas do PHP: display_errors, allow_url_include, open_basedir e mais |
| Analisador de Arquivos de Configuração | Análise offline de httpd.conf / nginx.conf para configurações incorretas |
| Scanner de Portas | 37 portas comuns com captura de banner e enriquecimento CVE |
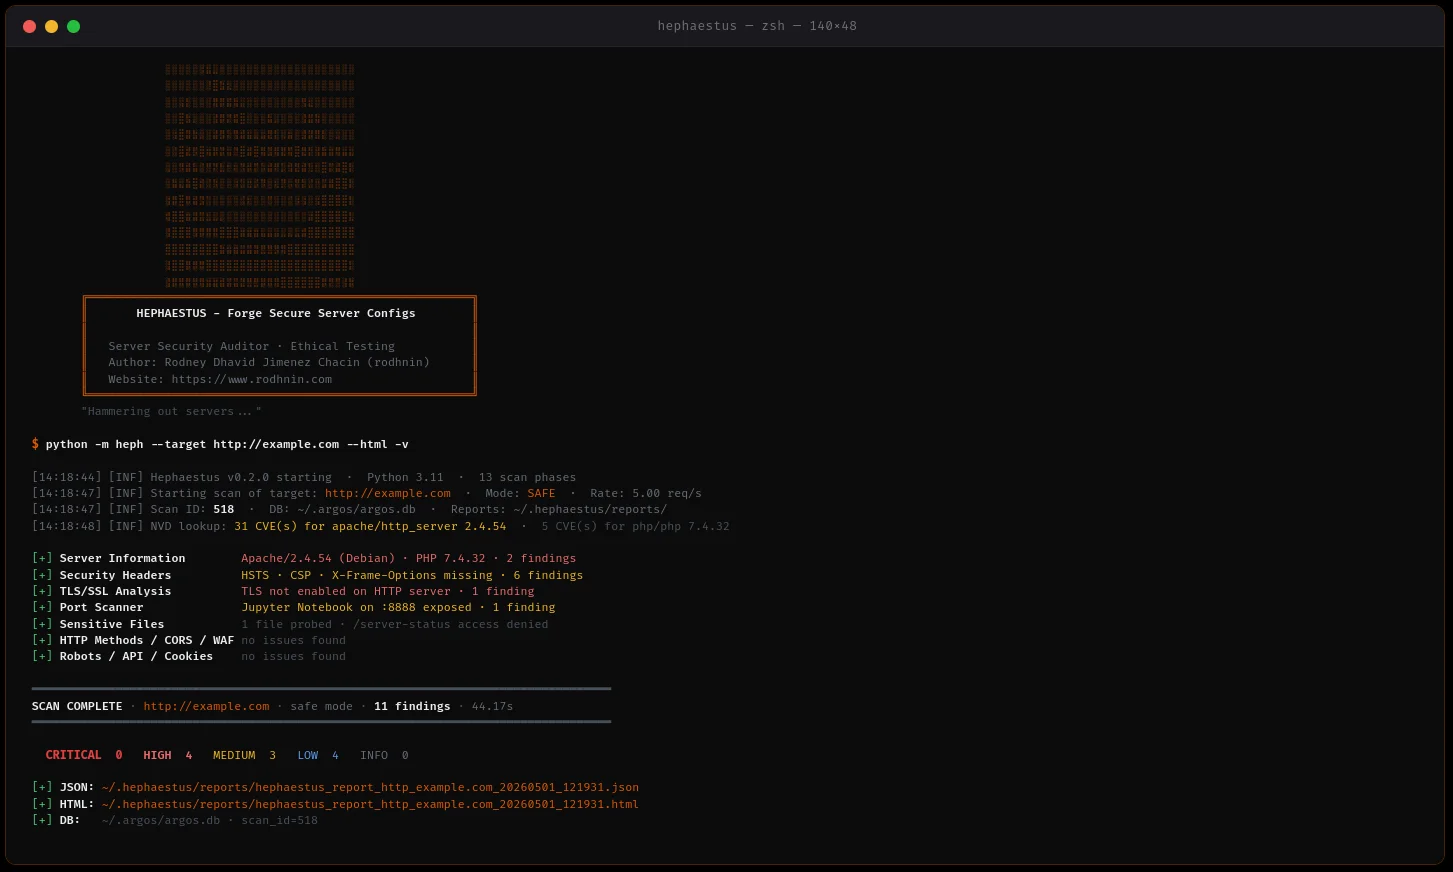
python -m heph --target https://example.com --html
- **Suporte para Múltiplos Servidores**: Detecção e fortalecimento de Apache, Nginx e IIS
- **Varredura Concorrente**: Pool de threads + limitação de taxa para varreduras rápidas e respeitosas
- **Coleta de Evidências**: Respostas HTTP, cabeçalhos, conteúdos de arquivos preservados
- **Tratamento Elegante de Erros**: Timeouts, falhas de DNS, conexão recusada tratados de forma robusta

### 🤖 Guias de Fortalecimento com IA

Escolha seu provedor de IA de acordo com suas necessidades:

| Provedor         | Melhor Para          | Velocidade       | Custo           | Privacidade      |
| ---------------- | -------------------- | ---------------- | --------------- | ---------------- |
| **OpenAI GPT-4**   | Qualidade de produção | ⚡ Rápido (35s) | 💰 $0,25/varredura | 🔒 Padrão      |
| **Anthropic Claude** | Focado em privacidade | ⚡ Rápido (45s) | 💰 $0,30/varredura | 🔒 Reforçada   |
| **Ollama (Local)**  | Privacidade completa  | 🐢 Lento (28min) | 💰 Gratuito    | 🔐 100% Offline |

**Dois Modos de Análise:**

- **Técnico**: Trechos de configuração do Apache/Nginx, comandos CLI, fortalecimento passo a passo
- **Executivo**: Avaliação de risco em linguagem simples para partes interessadas e gerência

### 📊 Relatórios Profissionais

**Relatórios JSON** (Legíveis por Máquina)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
Relatórios HTML (Amigável)









