
Auditor de segurança de rede e domínio que escaneia o Active Directory do Windows, sistemas Linux e infraestrutura de rede, com guias de hardening com tecnologia de IA e relatórios profissionais.



Auditor ético de segurança de rede — mais de 50 verificações em SMB, RDP, LDAP, SSH, Kerberos e muito mais, com análise de CVE com IA e mapeamento de conformidade OWASP/CIS/NIST.
Início Rápido · Documentação · Docker · Recursos de IA · Deixe uma Estrela no GitHub
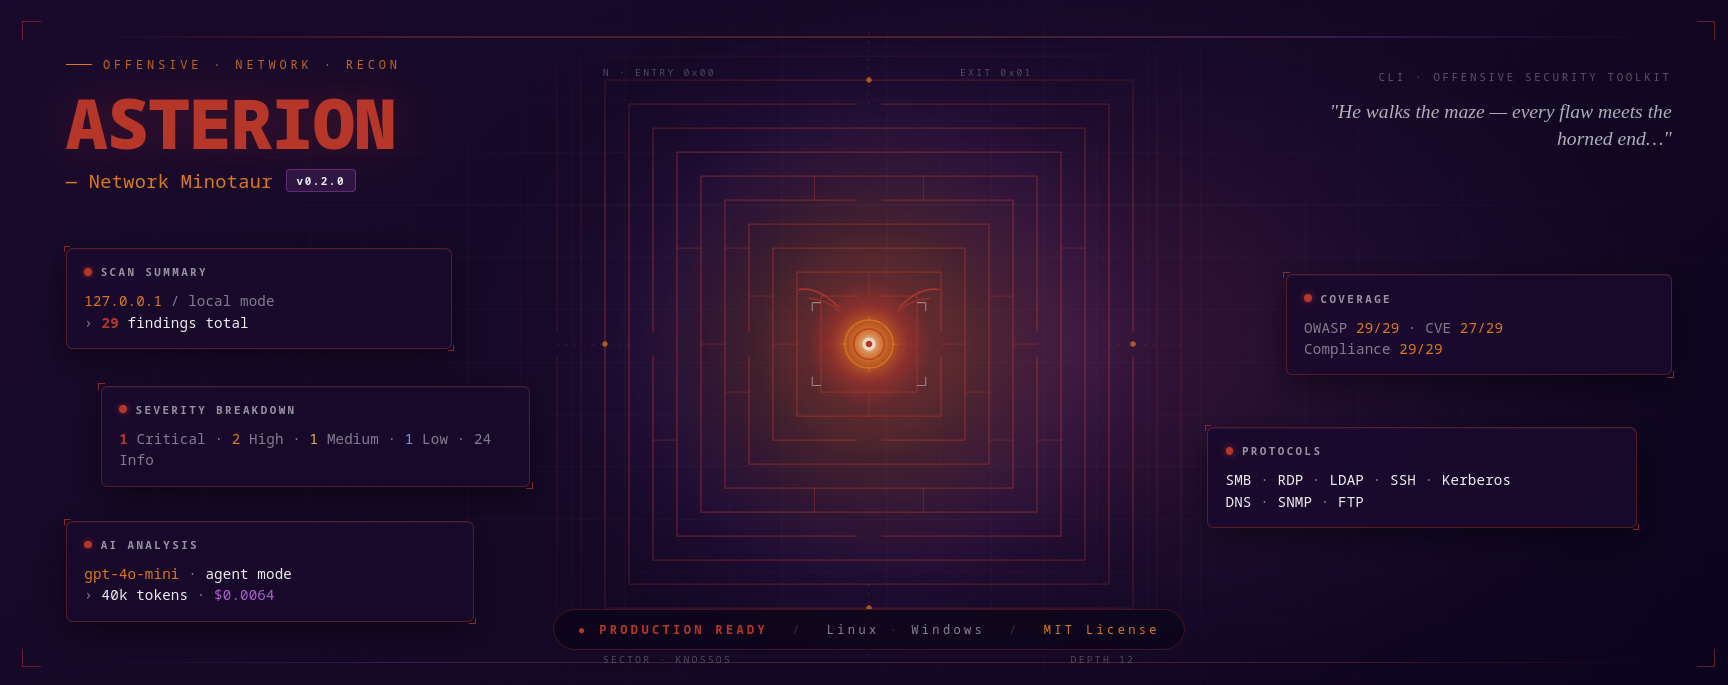
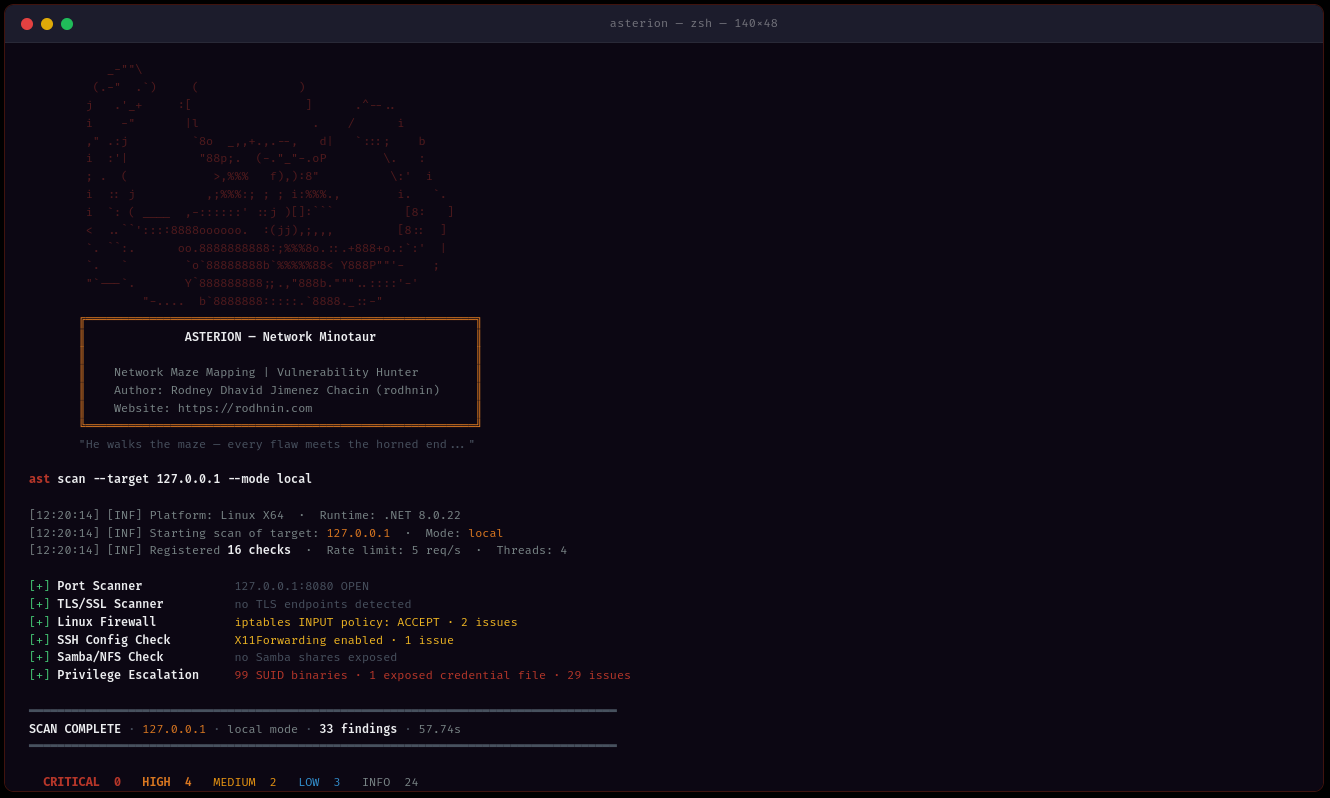
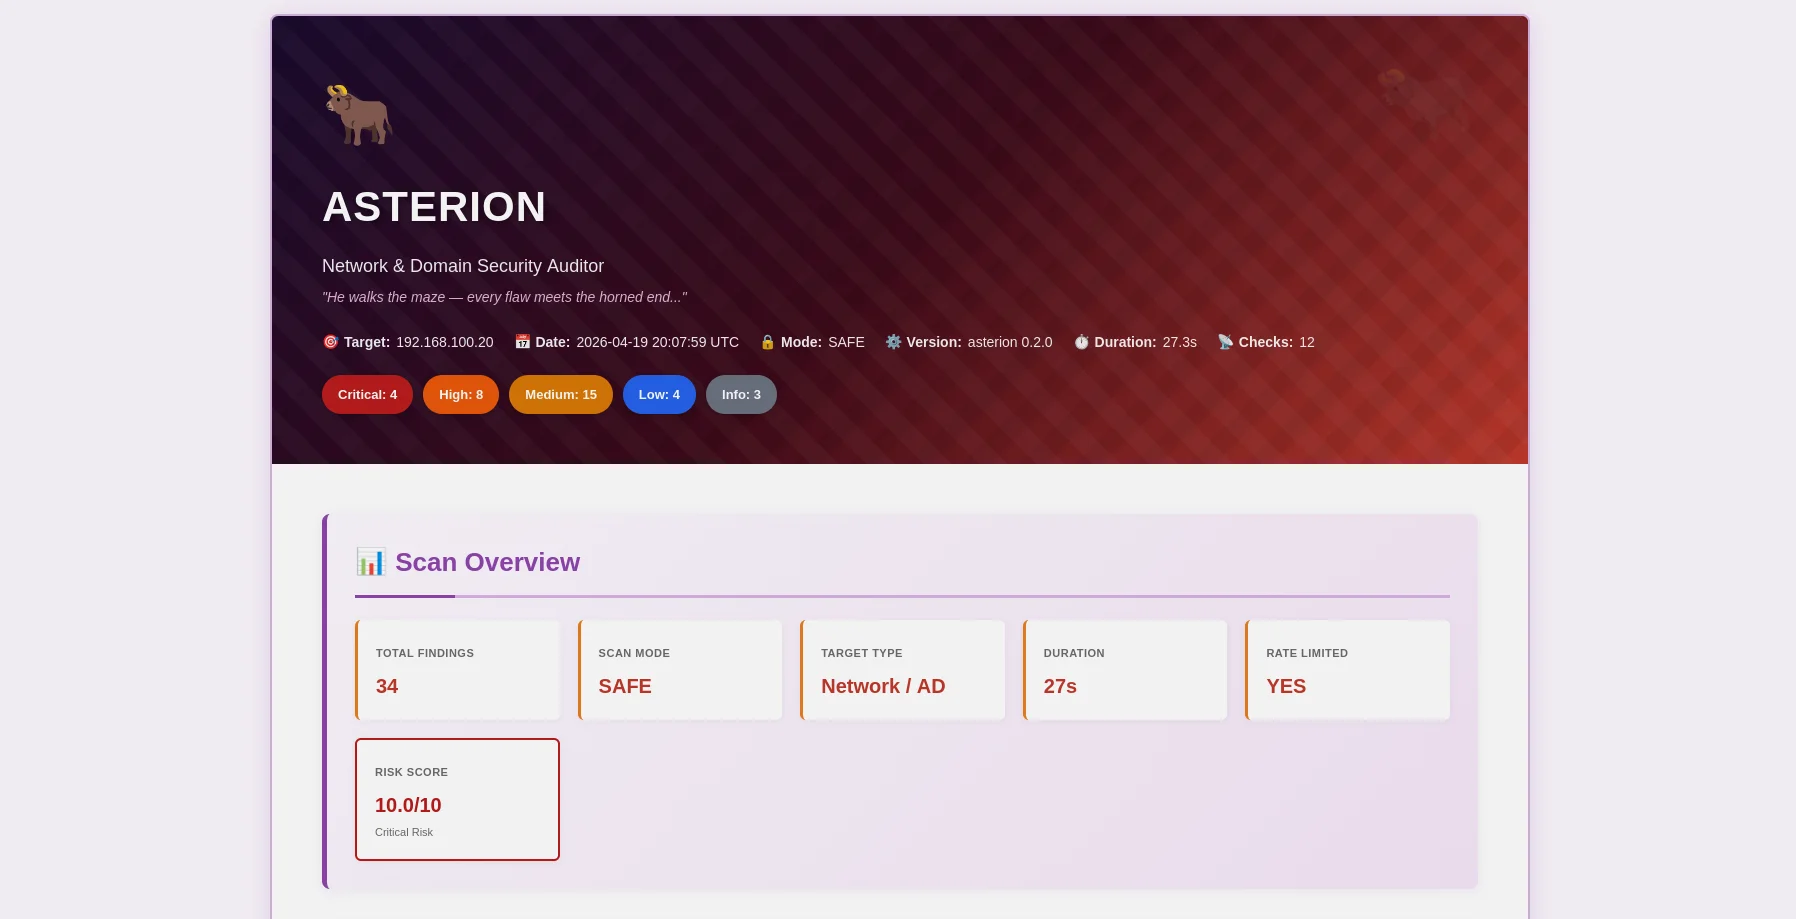
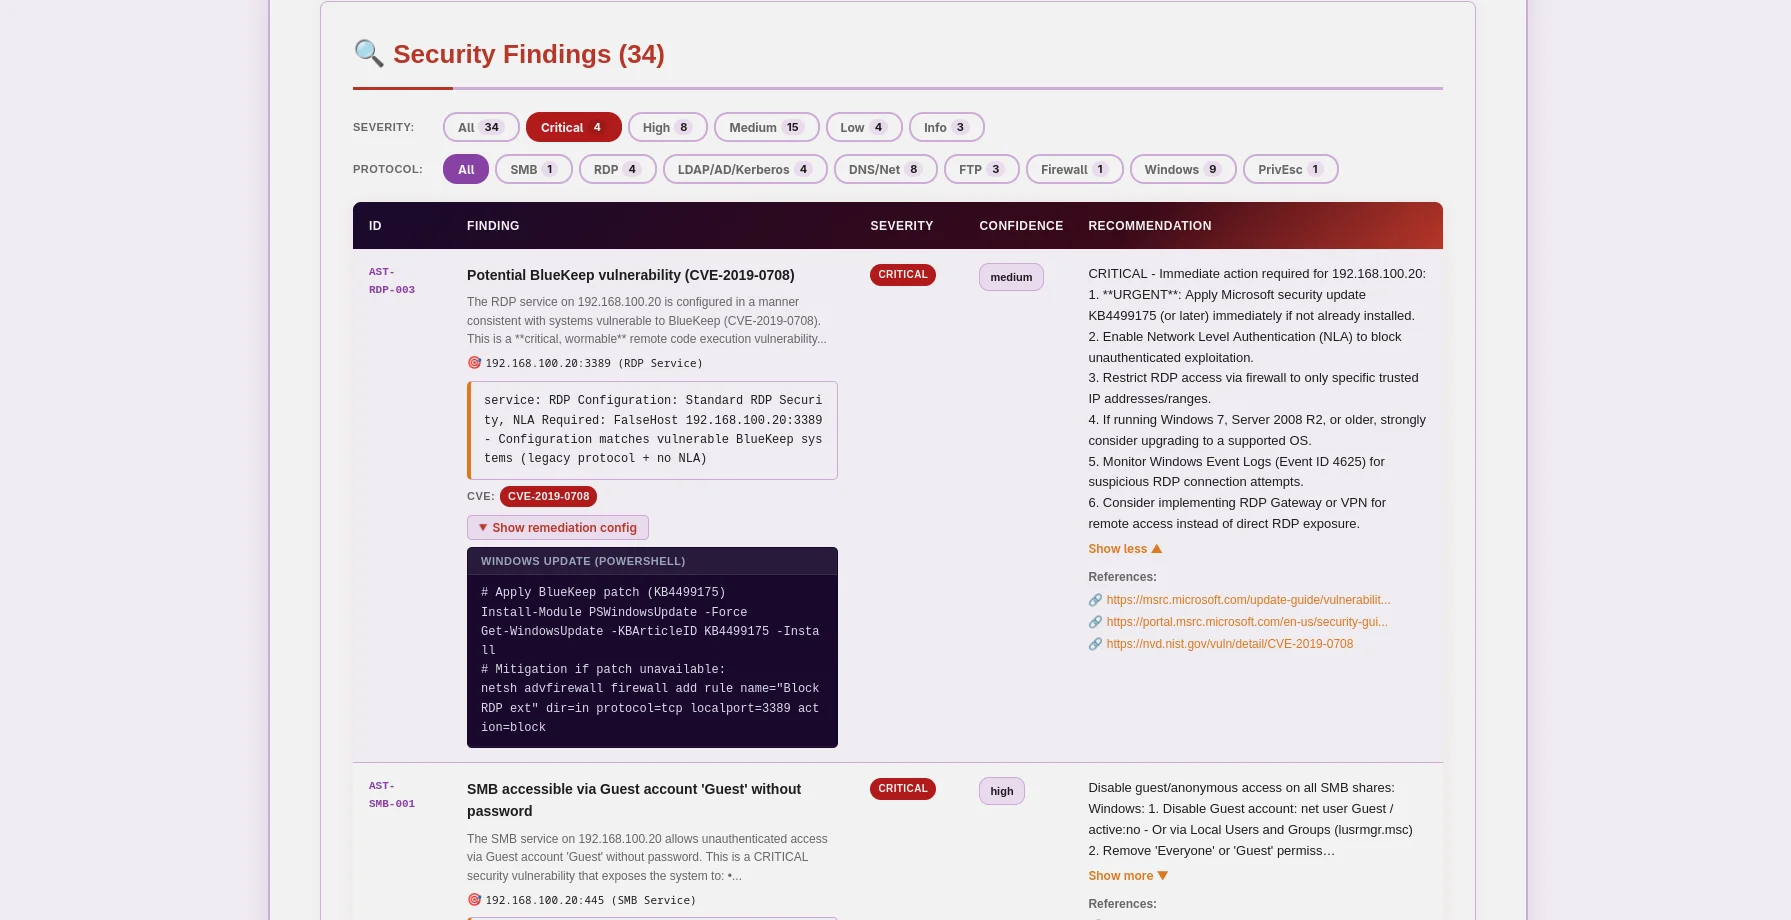
Relatório HTML com tema Minotauro — selos de severidade, evidências expansíveis, correção com IA |
Relatório JSON — mapeamento OWASP/CIS/NIST/PCI, dados CVE, legível por máquina |
O Asterion é um auditor de segurança de rede e domínio pronto para produção que coloca a ética em primeiro lugar. Projetado para testadores de penetração, pesquisadores de segurança e equipes de segurança empresarial, ele combina verificação de vulnerabilidades tradicional com análise de IA de ponta para entregar insights acionáveis para Windows Active Directory, sistemas Linux e infraestrutura de rede.
| Categoria de Verificação | Detalhes |
|---|---|
| Segurança SMB/CIFS | Compartilhamentos anônimos, assinatura SMB, SMBv1 (EternalBlue), NTLMv1, compartilhamentos graváveis |
| Segurança RDP | Autenticação em Nível de Rede (NLA), níveis de criptografia, RDP exposto |
| LDAP/Active Directory | Bind anônimo, assinatura LDAP, políticas de senha, pré-autenticação Kerberos |
| Segurança Kerberos | AS-REP roasting, Kerberoasting, tempo de vida excessivo do ticket |
| SNMP | Strings de comunidade padrão, SNMPv1/v2c, acesso de escrita |
| DNS/NetBIOS | Transferências de zona (AXFR), envenenamento de LLMNR/NetBIOS, mDNS |
| Sistemas Windows | Firewall, Registro (UAC, LSA), serviços, escalonamento de privilégios |
| Sistemas Linux | iptables/nftables, SSH, Samba/NFS, binários SUID, configuração incorreta do sudo |
ast scan --target 10.0.0.0/24 --output html
- **Detecção Multi-Método**: Análise de protocolos SMB, RDP, LDAP, Kerberos, SSH, FTP, DNS, SNMP
- **Multi-Threading**: Varredura concorrente com 1-20 threads de trabalho
- **Limitação Inteligente de Taxa**: Limitação de requisições configurável (1-20 req/s) para evitar detecção
- **Coleta de Evidências**: Compartilhamentos SMB, consultas LDAP, saída do PowerShell preservados

### 🤖 Análise com IA

Escolha seu provedor de IA com base nas suas necessidades:

| Provedor             | Melhor Para           | Velocidade           | Custo          | Privacidade         |
| -------------------- | ------------------ | --------------- | ------------- | --------------- |
| **OpenAI GPT-4**     | Qualidade de produção | ⚡ Rápido (40s)   | 💰 $0.30/varredura | 🔒 Padrão     |
| **Anthropic Claude** | Foco em privacidade    | ⚡ Rápido (50s)   | 💰 $0.35/varredura | 🔒 Reforçada     |
| **Ollama (Local)**   | Privacidade completa   | 🐢 Lento (30min) | 💰 Grátis       | 🔐 100% offline |

**Dois Modos de Análise:**

- **Técnico**: Remediação passo a passo com comandos PowerShell/GPO e trechos de configuração
- **Executivo**: Resumos em linguagem simples para partes interessadas e gestão

### 📊 Relatórios Profissionais

**Relatórios JSON** (Legível por máquina)```json
{
  "tool": "asterion",
  "version": "0.2.0",
  "target": "192.168.1.10",
  "riskScore": 10.0,
  "summary": {
    "critical": 3,
    "high": 8,
    "medium": 16,
    "low": 5,
    "info": 2
  },
  "findings": [
    {
      "id": "AST-SMB-003",
      "title": "SMBv1 protocol enabled (EternalBlue vector)",
      "severity": "high",
      "owasp": { "id": "A06", "name": "Vulnerable and Outdated Components" },
      "vulnerabilities": [
        {
          "cve_id": "CVE-2017-0143",
          "cvss_score": 9.8,
          "cwe_id": "CWE-119"
        }
      ],
      "cvss": 9.8
    }
  ],
  "attackChains": [...],
  "diff": { "refScanId": 41, "new": [...], "fixed": [...], "persisting": [...] }
}
Relatórios HTML (Amigáveis para Humanos)
A Asterion impõe hacking ético por meio de tecnologia. A varredura agressiva e a análise de IA exigem prova de propriedade:```bash
ast consent generate --domain corp.local








