

Servidor MCP de testes de penetração com IA
"Na mitologia japonesa, o Tengu é um espírito feroz da montanha — mestre estrategista, guerreiro e treinador de samurais. Em cibersegurança, ele guia você por cada fase da caça."
Do reconhecimento ao relatório — pentest assistido por IA em um único comando.


Tengu é um servidor MCP que transforma o Claude em um copiloto de teste de penetração. Ele orquestra 80 ferramentas de segurança — do Nmap ao Metasploit — com controles de segurança integrados, registro de auditoria e relatórios profissionais.
Use o Claude como um copiloto interativo de pentest — você direciona o engajamento, Claude escolhe as ferramentas certas e as encadeia automaticamente.
git clone https://github.com/rfunix/tengu.git && cd tengu make docker-build make docker-up
Conecte o Claude Code ao servidor em execução:```bash
claude mcp add --transport sse tengu http://localhost:8000/sse
Then ask Claude: Do a full pentest on http://192.168.1.100
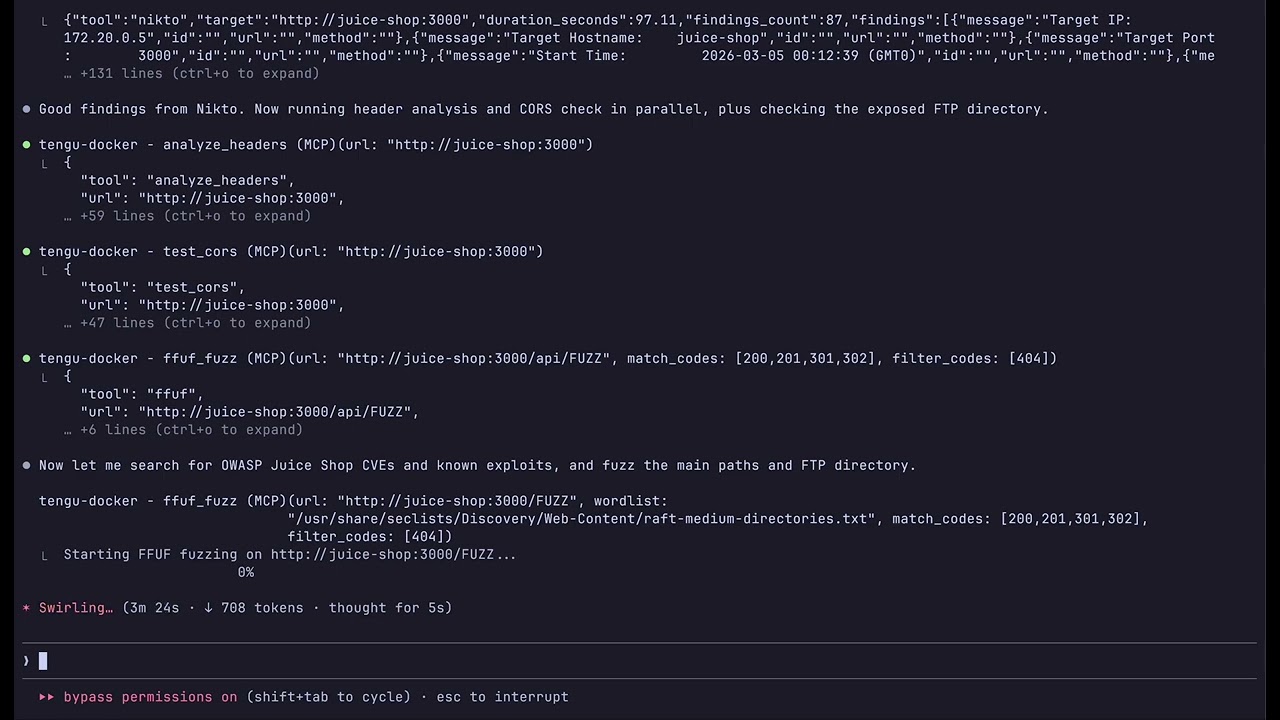
Claude chains tools automatically: validate_target → whatweb → nmap → nikto →
nuclei → sqlmap → correlate_findings → generate_report
| Comando | O que inicia |
|---|---|
make docker-up | Servidor Tengu MCP (:8000) |
make docker-lab | + Juice Shop, DVWA (alvos seguros para prática) |
make docker-pentest | + Metasploit, OWASP ZAP (alvos do mundo real) |
make docker-full | + Metasploit, ZAP e alvos de laboratório |
Escaneie alvos personalizados sem editar arquivos:```bash TENGU_ALLOWED_HOSTS="192.168.1.0/24,10.0.0.0/8" make docker-up
### Categorias de Imagens

Escolha o tamanho certo para o seu caso de uso:

| Categoria | Tamanho | MCP Tools | Caso de uso |
|------|------|-----------|----------|
| `minimal` | ~480MB | 17 | Análise leve, pesquisa de CVEs, relatórios |
| `core` | ~7GB | 47 | Kit de pentest completo (padrão) |
| `full` | ~8GB | 80 | Tudo + AD, wireless, stealth/OPSEC |```bash
TENGU_TIER=minimal make docker-build   # lightweight
TENGU_TIER=core    make docker-build   # default
TENGU_TIER=full    make docker-build   # everything
Todos os níveis incluem todos os 35 prompts e 20 recursos — apenas as ferramentas binárias diferem.
Pré-requisitos: Python 3.12+, uv, Kali Linux (recomendado)```bash
git clone https://github.com/rfunix/tengu.git && cd tengu
uv sync
make install-tools
uv run tengu
Conecte Claude Code:```bash
claude mcp add --scope user tengu -- uv run --directory /path/to/tengu tengu
Configure alvos permitidos em tengu.toml:```toml
[targets]
allowed_hosts = ["192.168.1.0/24", "example.com"]
Para o Claude Desktop, configuração remota VM/SSE e configurações avançadas, consulte [docs/deployment-guide.md](https://github.com/rfunix/tengu/blob/main/docs/deployment-guide.md).

</details>

### Referência de Configuração```toml
[targets]
# REQUIRED: Only these hosts will be scanned
allowed_hosts = ["192.168.1.0/24", "example.com"]
blocked_hosts = []  # Always blocked, even if in allowed_hosts

[stealth]
enabled = false  # Route traffic through Tor/proxy

[stealth.proxy]
enabled = false
type = "socks5h"
host = "127.0.0.1"
port = 9050

[osint]
shodan_api_key = ""  # Required for shodan_lookup

[tools.defaults]
scan_timeout = 300   # seconds
Consulte docs/configuration-reference.md para a referência completa.
Execute um pentest totalmente autônomo sem invocação manual de ferramentas. O agente usa Claude como seu cérebro estratégico e Tengu como seu conjunto de ferramentas de execução, seguindo a metodologia PTES desde a recon até o relatório.
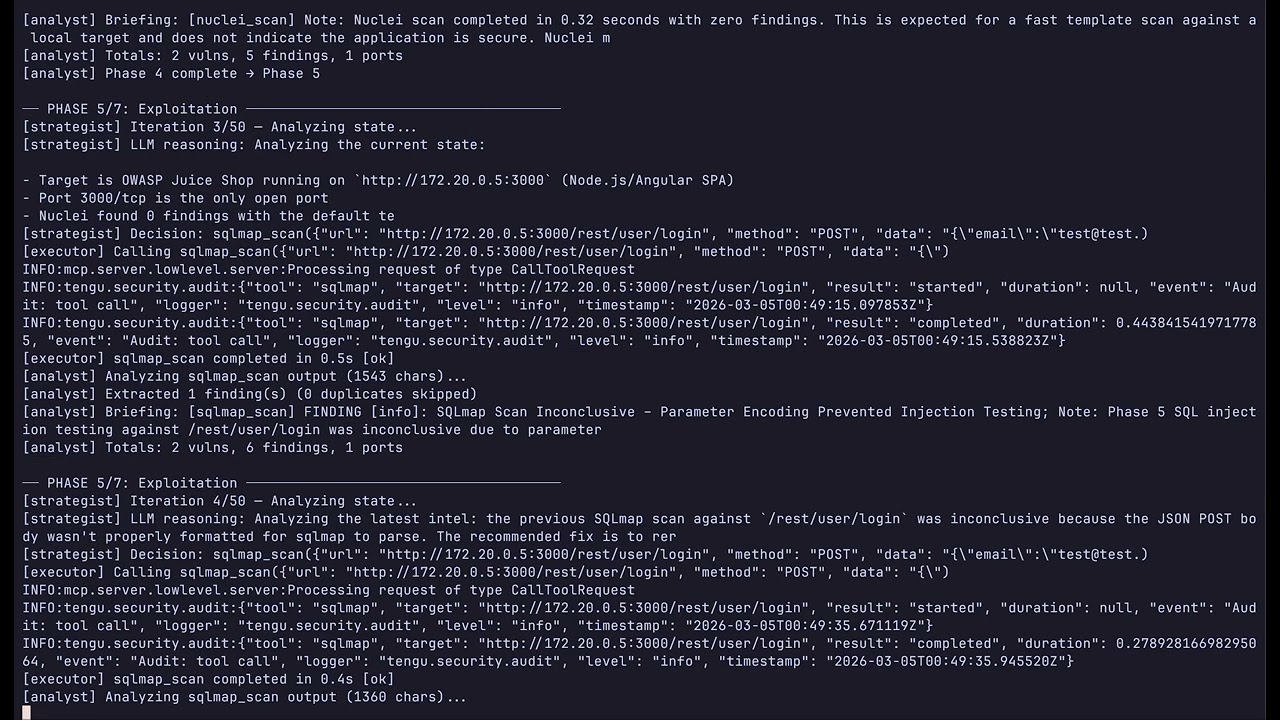
cp .env.example .env
**Alvos de laboratório (Juice Shop, DVWA):**```bash
make docker-lab
make docker-agent          # default model (sonnet)
make docker-agent-haiku    # cheaper — claude-haiku-4-5, max_tokens=1024
make docker-agent-sonnet   # balanced — claude-sonnet-4-6, max_tokens=4096
Pentestes reais (Tengu + MSF + ZAP, sem contêineres de laboratório):```bash make docker-pentest make docker-agent
**Ver relatórios no navegador:**```bash
make docker-report-view          # http://localhost:8888 — styled HTML, all reports
make docker-report-browse        # same, auto-opens browser
REPORT_PORT=9999 make docker-report-view   # custom port
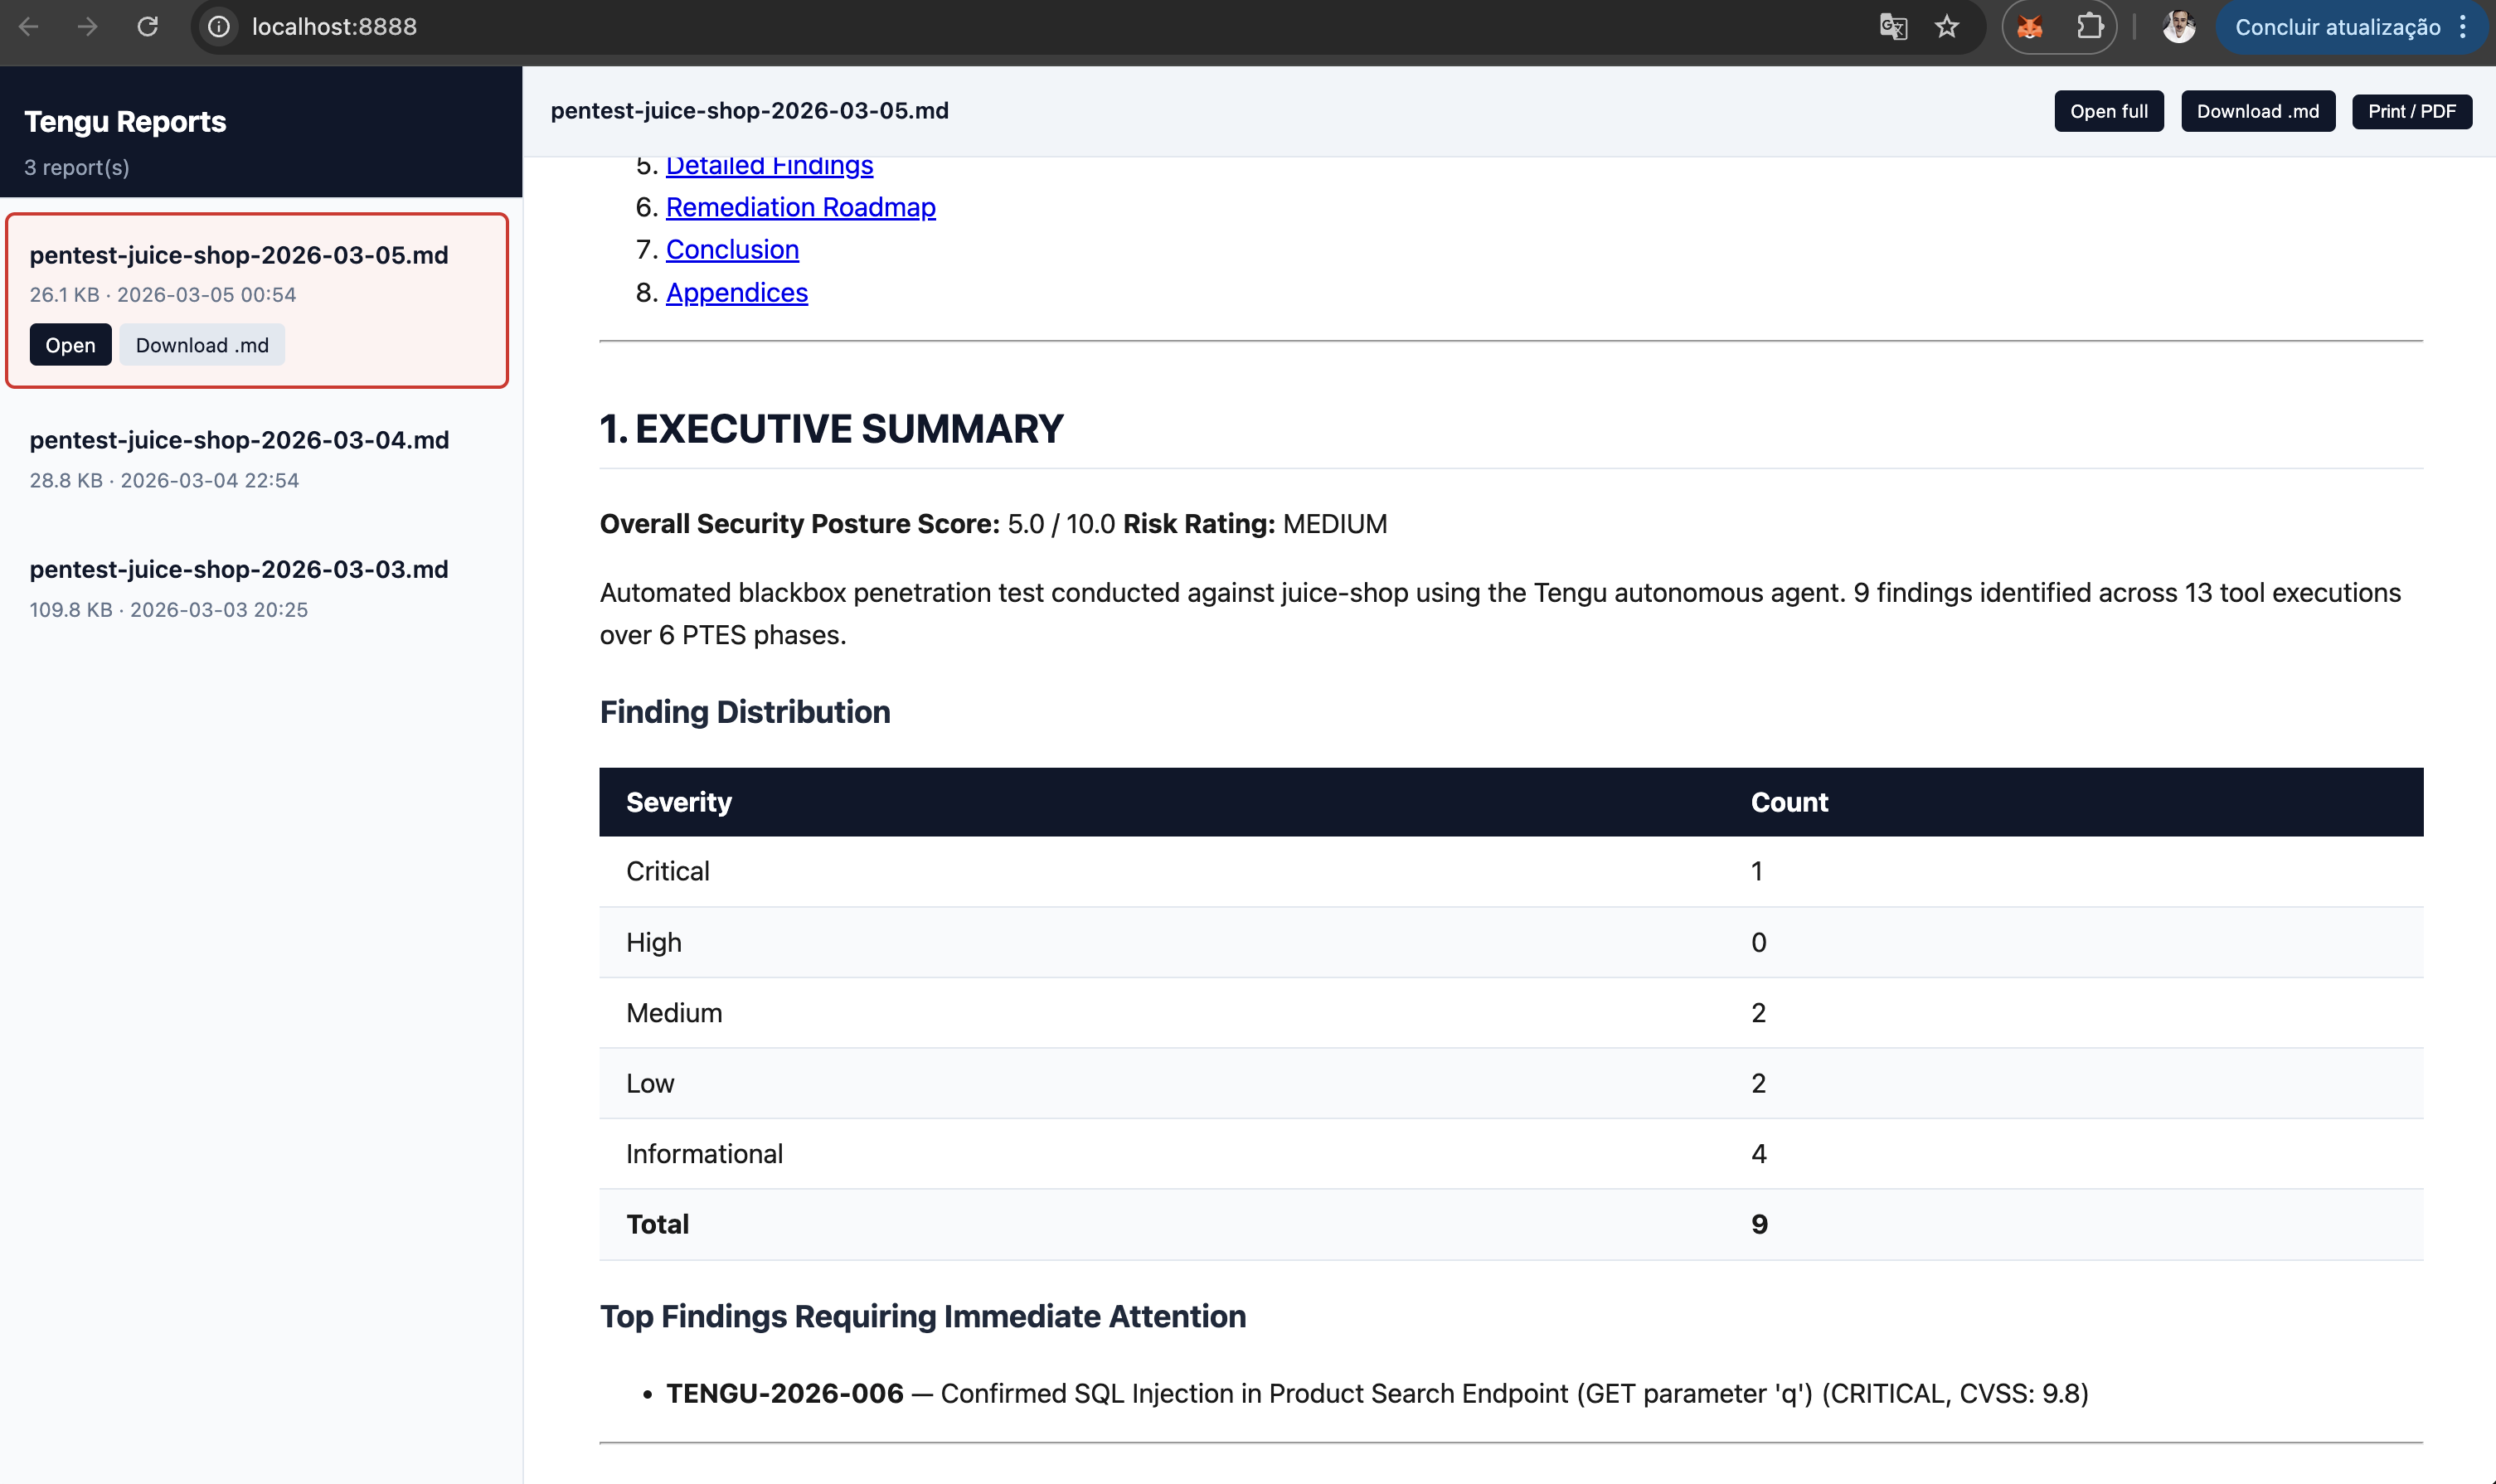
Sem Docker:```bash uv sync --extra agent python autonomous_tengu.py 192.168.1.100 --scope 192.168.1.0/24 --type blackbox
python autonomous_tengu.py 192.168.1.100 --model claude-haiku-4-5 --max-tokens 1024 --timeout 30
**Controle de custo** — três variáveis de ambiente / flags de CLI:
