
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SNOWCRASH — Gera payloads poliglotas multiplataforma (Bash/PowerShell) para execução de comandos, shells reversas e execução binária, com atraso configurável e saída STDOUT. | Kitploit
Ferramentas/GitHubGitHub/redcode-labs/snowcrash
Geração de PayloadsExploraçãoDesenvolvimento de Payloads
GitHubredcode-labs/snowcrash

SNOWCRASH

Gera payloads poliglotas multiplataforma (Bash/PowerShell) para execução de comandos, shells reversas e execução binária, com atraso configurável e saída STDOUT.

Ver Repositório
2424240há 4 anosRevisado pelo Kitploit
Compartilhar

SNOWCRASH


SNOWCRASH

Um gerador de payloads poliglotas

Language License

Introdução

O SNOWCRASH cria um script que pode ser executado em máquinas Linux e Windows. O payload selecionado pelo usuário (neste caso, código combinado de Bash e Powershell) é embutido em um único template poliglota, que é independente de plataforma.

Existem alguns payloads disponíveis, incluindo execução de comandos, estabelecimento de reverse shell, execução de binários e mais alguns :>

Uso básico

  1. Instalar dependências: ./install.sh

  2. Listar payloads disponíveis: ./snowcrash --list

  3. Gerar o payload escolhido: ./snowcrash --payload memexec --out polyglot_script

  4. Alterar a extensão do script poliglota: mv polyglot_script polyglot_script.ps1

  5. Executar o script poliglota na máquina alvo

Notas adicionais

O atraso antes da execução do script e do payload pode ser especificado como um intervalo (usando a flag --sleep) no formato:

x[s|m|h]

onde

x = Amount of interval to spend in idle state
s = Seconds
m = Sinutes
h = Hours

Após a geração, a extensão do script gerado contendo o payload pode ser definida como .sh ou .ps1 (dependendo da plataforma que queremos segmentar).

O payload gerado pode ser escrito diretamente no STDOUT (em vez de escrever em um arquivo) usando a flag --stdout.
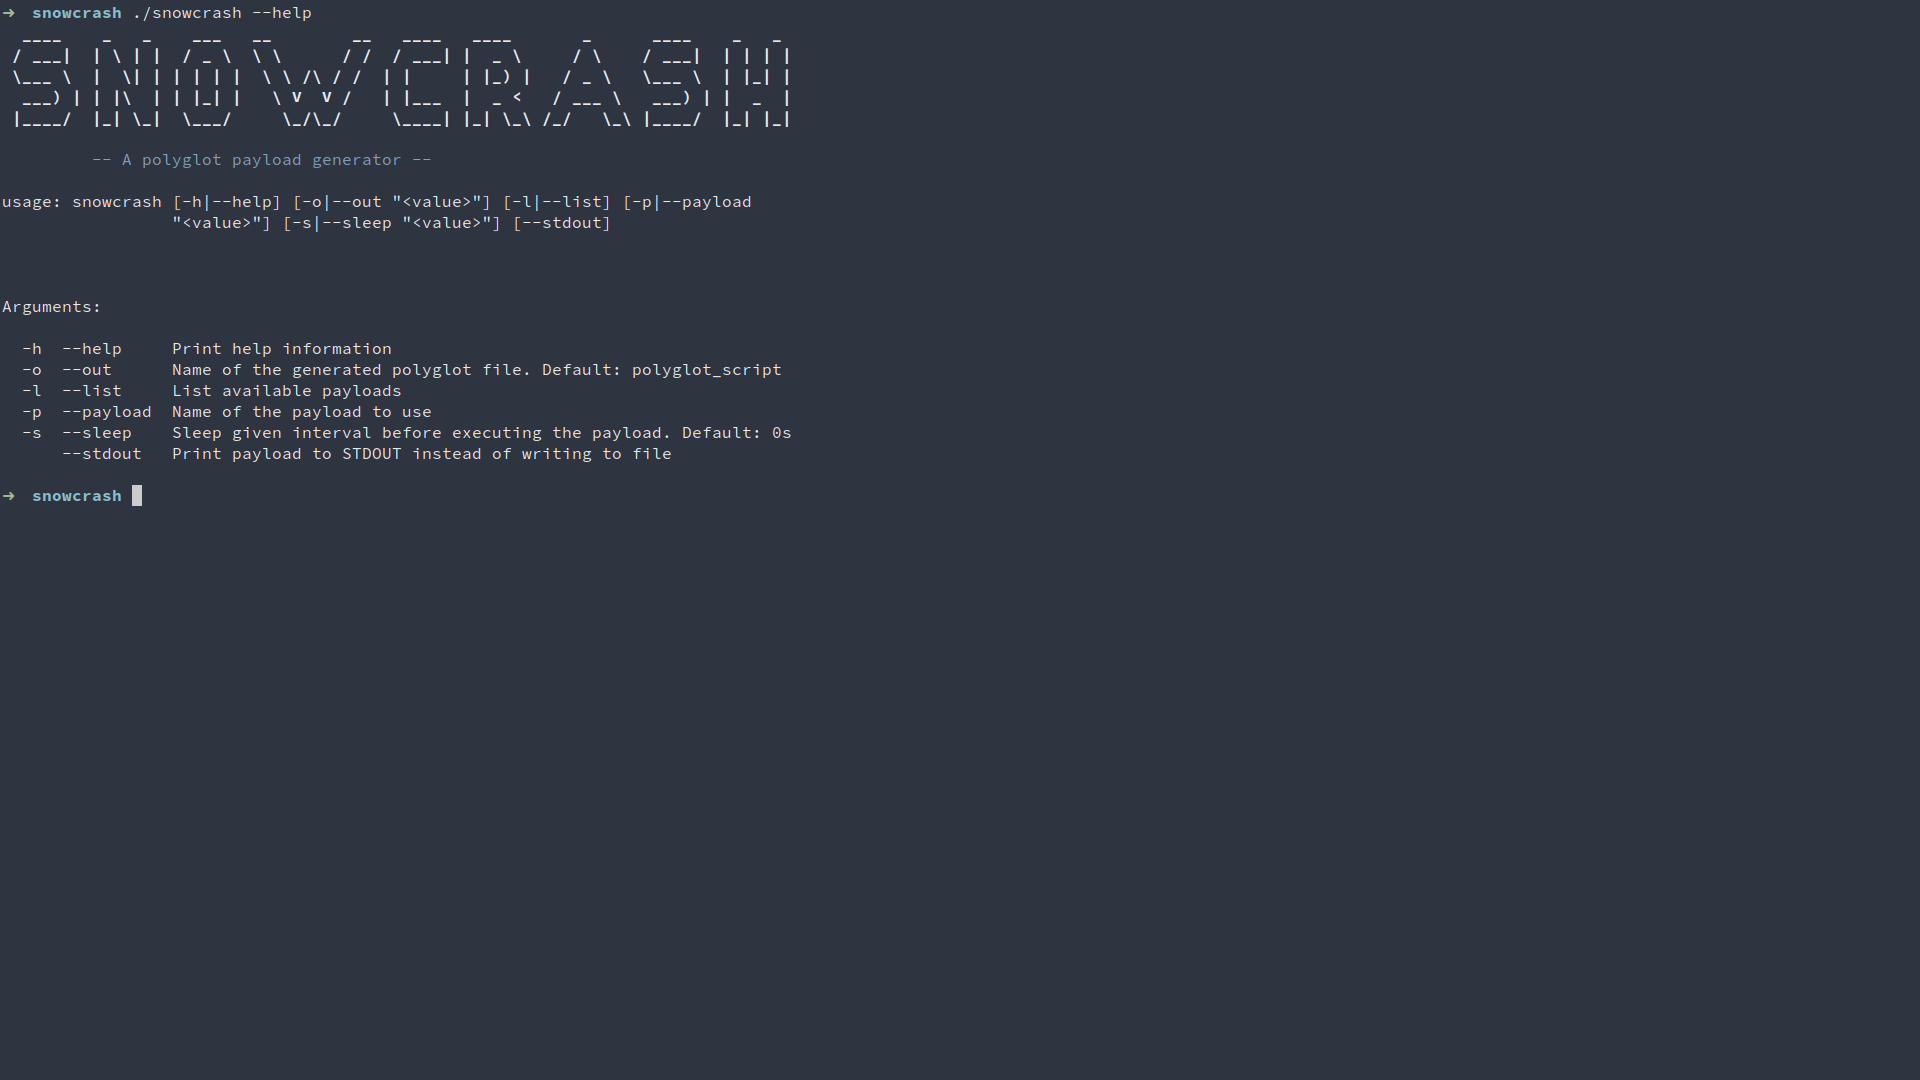
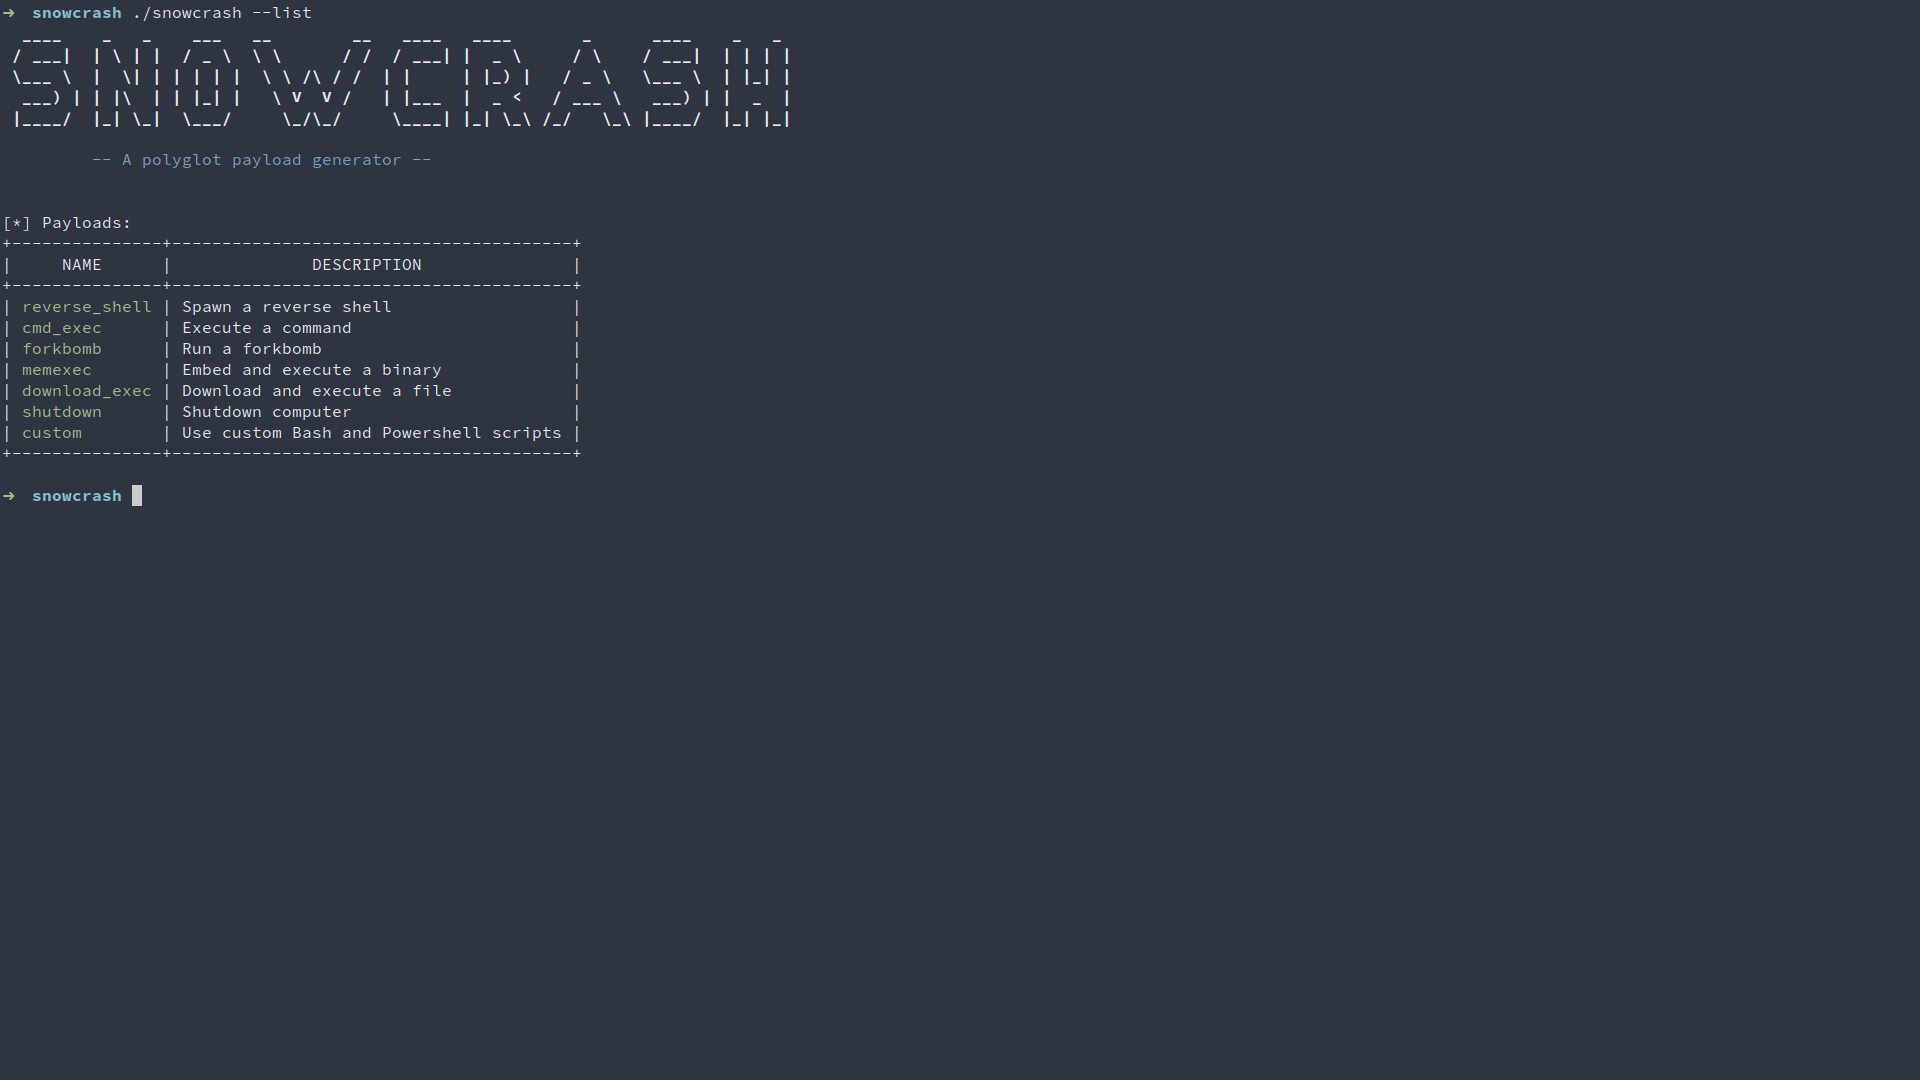
Capturas de tela

Licença

Este software está sob Licença MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





