
 rebrowser/rebrowser-patches
Coleção de patches para puppeteer e playwright visando evitar detecção de automação e vazamentos. Ajuda a evitar páginas de CAPTCHA do Cloudflare e DataDome. Fácil de aplicar/remover o patch, podendo ser habilitado/desabilitado sob demanda.

Este repositório contém patches para aprimorar bibliotecas populares de automação web. Especificamente, ele tem como alvo os pacotes puppeteer e playwright.
Alguns aspectos das bibliotecas de automação ou do comportamento do navegador não podem ser ajustados por meio de configurações ou opções de linha de comando. Portanto, corrigimos esses problemas aplicando patches ao código-fonte da biblioteca. Embora essa abordagem seja frágil e possa quebrar à medida que o código-fonte das bibliotecas muda ao longo do tempo, o objetivo é manter este repositório com a ajuda da comunidade para manter os patches atualizados.
Prontos para uso, o Puppeteer e o Playwright vêm com alguns vazamentos significativos que são fáceis de detectar. Não importa quão bons sejam seus proxies, fingerprints e scripts de comportamento; se você não tiver o patch aplicado, você é apenas um grande sinal de alerta para qualquer site importante.
🕵️ Você pode facilmente testar sua configuração de automação para as principais detecções modernas com o rebrowser-bot-detector (fontes e detalhes)
| Antes dos patches 👎 | Depois dos patches 👍 |
|---|---|
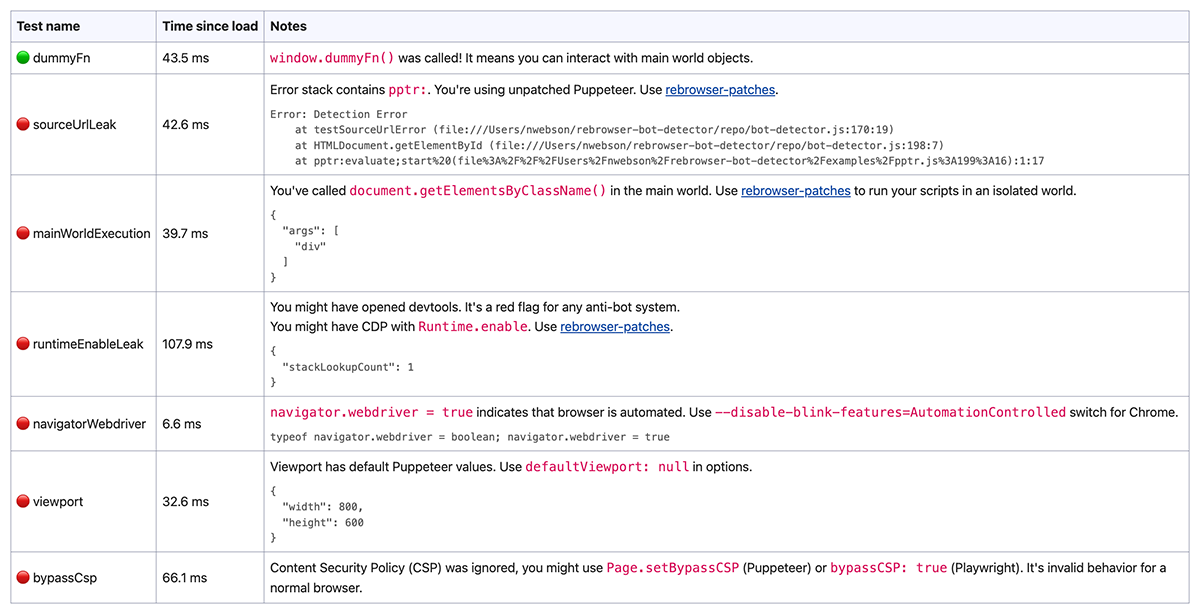 | 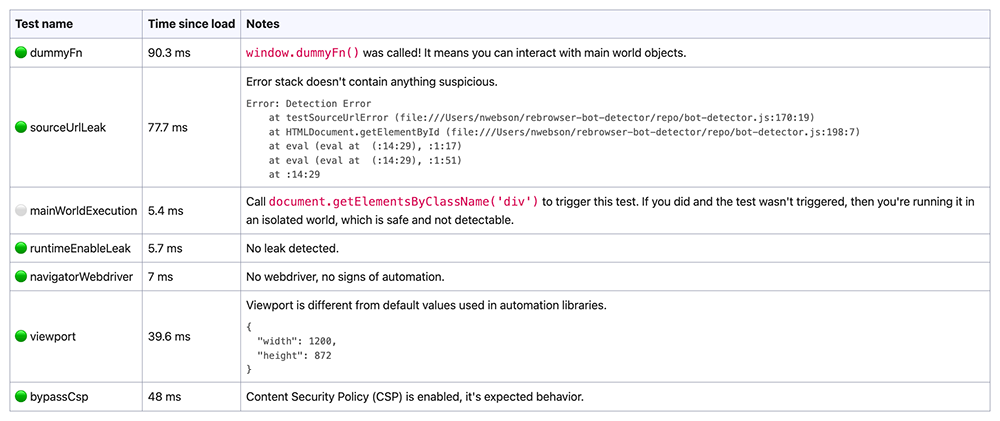 |
Se você não quer lidar com os patches e todos os possíveis erros, existe uma solução pronta para você. Esses pacotes simplesmente aplicaram o rebrowser-patches sobre o código original, nada mais.
Puppeteer: rebrowser-puppeteer (espelho do código-fonte) e rebrowser-puppeteer-core (espelho do código-fonte)
Playwright (Node.js): rebrowser-playwright (espelho do código-fonte) e rebrowser-playwright-core (espelho do código-fonte)
Playwright (Python): rebrowser-playwright (espelho do código-fonte)
A maneira mais fácil de começar a usá-los é instalá-los com os nomes dos pacotes originais (um alias npm). Dessa forma, você não precisa alterar nenhum código-fonte da sua automação. Instale apenas os pacotes que seu projeto já utiliza:
# Puppeteer
npm install puppeteer@npm:rebrowser-puppeteer puppeteer-core@npm:rebrowser-puppeteer-core

# Playwright
npm install playwright@npm:rebrowser-playwright playwright-core@npm:rebrowser-playwright-core
npm instala a versão mais recente e a salva em package.json como "puppeteer": "npm:rebrowser-puppeteer@^…". Com yarn ou pnpm, execute yarn add ou pnpm add com os mesmos argumentos.
Outra forma é usar os novos nomes de pacote diretamente: instale rebrowser-puppeteer e rebrowser-puppeteer-core (ou rebrowser-playwright e rebrowser-playwright-core) em vez dos pacotes originais, depois substitua puppeteer por rebrowser-puppeteer (e assim por diante) nos seus imports.
Para Python, execute pip install rebrowser-playwright e importe de rebrowser_playwright em vez de playwright, por exemplo from rebrowser_playwright.sync_api import sync_playwright.
Os pacotes seguem os números de versão das bibliotecas originais. Uma correção para uma versão já lançada é publicada como X.Y.100, X.Y.101 e assim por diante, então sempre instale a versão mais recente em vez de corresponder à versão do pacote original.
🚀 É isso! Basta visitar a página rebrowser-bot-detector e testar seu navegador corrigido.
Notas:
rebrowser-puppeteer baixa o Chrome na instalação, rebrowser-playwright precisa de npx playwright install chromium (ou use executablePath / channel: 'chrome' com um Chrome que você já tenha).rebrowser-puppeteer e rebrowser-playwright dependem de rebrowser-puppeteer-core / rebrowser-playwright-core com seus nomes reais. Versões anteriores usavam um alias npm e, quando o puppeteer / playwright original da mesma versão estava instalado no mesmo projeto, o npm silenciosamente fornecia ao drop-in o core não corrigido (#74).Nosso objetivo é manter e dar suporte a esses pacotes substitutos drop-in com as versões mais recentes, mas focamos principalmente nas versões novas, então se você ainda está usando puppeteer 13.3.7 do início dos anos 90, pode ser uma boa hora de atualizar. Há uma grande chance de que isso não quebre nada de verdade, já que a API é bastante estável ao longo do tempo.
Runtime.EnableBibliotecas de automação populares dependem do comando CDP Runtime.Enable, que permite receber eventos do domínio Runtime.. Isso é crucial para gerenciar contextos de execução usados para avaliar JavaScript em páginas, um recurso essencial para qualquer processo de automação.
No entanto, existe uma técnica que detecta o uso desse comando, revelando que o navegador é controlado por software de automação como Puppeteer ou Playwright. Essa técnica é usada por todo o principal software anti-bot, como Cloudflare, DataDome e outros.
Preparamos um artigo completo sobre nossa investigação desse vazamento, que você pode ler no nosso blog.
Para mais detalhes sobre essa técnica, leia o post do blog da DataDome: How New Headless Chrome & the CDP Signal Are Impacting Bot Detection.
Em resumo, são algumas linhas de JavaScript na página que são chamadas automaticamente se Runtime.Enable foi usado.
Nossa correção desativa o comando automático Runtime.Enable em cada frame. Em vez disso, criamos manualmente contextos com IDs desconhecidos quando um frame é criado. Então, quando o código precisa ser executado, há várias formas de obter o ID do contexto.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
