 razvandimescu/numa
Resolvedor de DNS portátil em Rust — domínios locais .numa, bloqueio de anúncios, sobreposições para desenvolvedores



DNS que é seu. Em qualquer lugar que você vá. · numa.rs
Um resolvedor DNS portátil em um único binário. Bloqueie anúncios em qualquer rede, dê nome aos seus serviços locais (frontend.numa), sobrescreva qualquer hostname com reversão automática e, opcionalmente, sele cada consulta de saída com ODoH (RFC 9230), para que nenhuma parte isolada veja tanto quem você é quanto o que você perguntou. Tudo roda no seu laptop, sem conta na nuvem ou Raspberry Pi necessário.
Construído do zero em Rust, sem bibliotecas DNS. O Numa também pode resolver recursivamente com validação DNSSEC, atender clientes DoT e DoH, e rodar como um relay ODoH público (numa relay).
O parser do protocolo de rede DNS é escrito à mão. A maior parte do código posterior foi elaborada com IA e revisada manualmente.
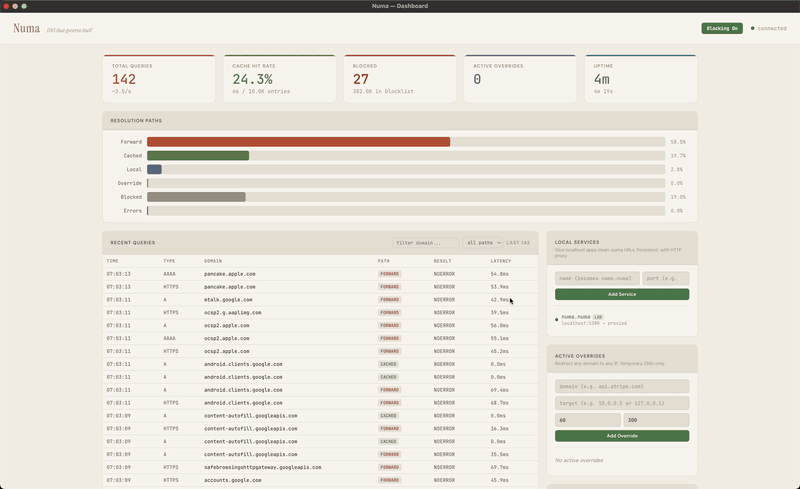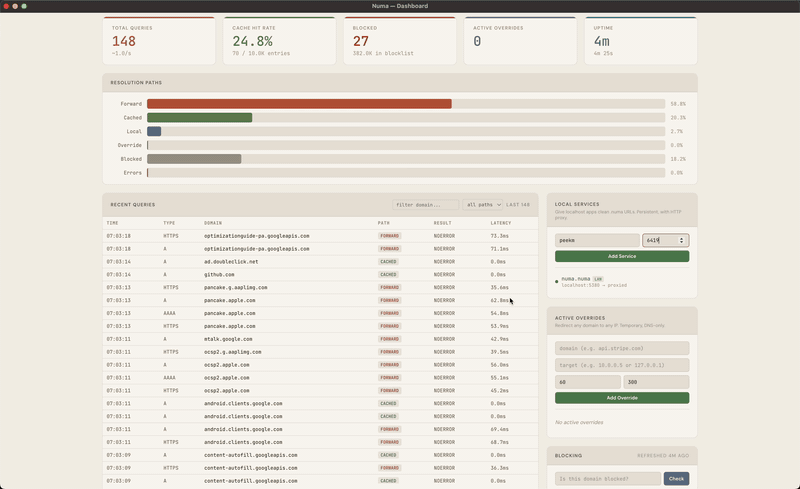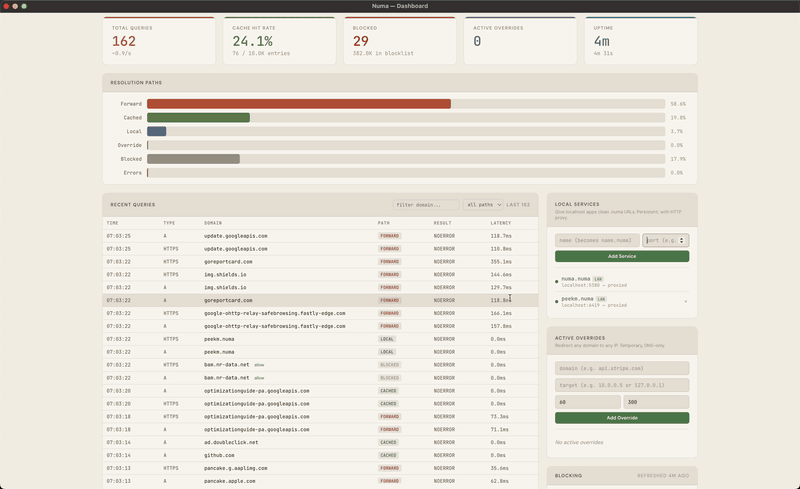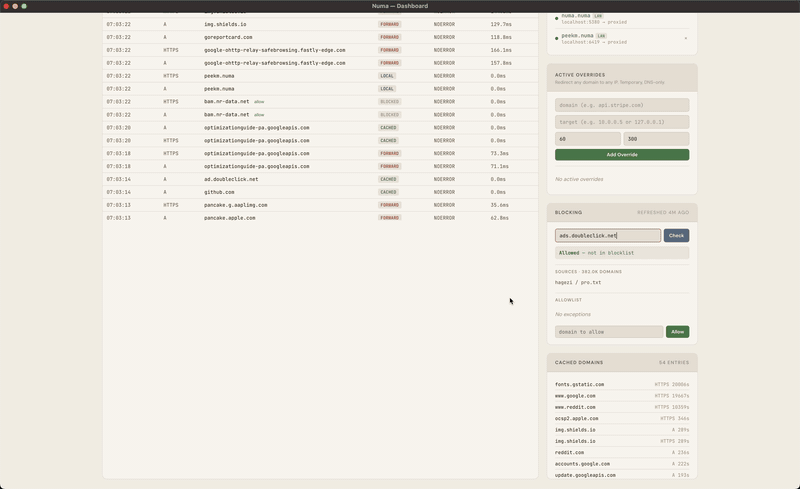
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
Abra http://localhost:5380 e faça login com qualquer nome de usuário e esse token. A porta 5553 evita o que já estiver ocupando a porta 53 no host. numa.numa não resolve aqui, porque o host não usa o Numa para DNS. Faça a limpeza com docker rm -f numa.
Obtenha o binário:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
No Linux, o sudo não procura em ~/.cargo/bin, ~/.nix-profile/bin ou Linuxbrew. Se o numa estiver em um desses diretórios, use sudo "$(command -v numa)" onde esta página indica sudo numa.
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
Teste com dig @127.0.0.1 example.com (@127.0.0.2 no Windows). O dashboard fica em http://localhost:5380. Por padrão, outros dispositivos na sua rede também podem consultar o Numa. Para limitar isso, defina [server] allow_from para as redes em que você confia.
| Plataforma | Instalar | Atualizar | Desinstalar |
|---|---|---|---|
| macOS | sudo numa install | atualize o binário e depois sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | atualize o binário e depois sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (admin) + reiniciar | execute o novo numa.exe install (admin) | numa uninstall (admin) + reiniciar |
install registra um serviço, aponta o DNS do sistema para o Numa e confia na sua CA local. uninstall reverte os três. Para verificar a instalação, abra http://numa.numa. Se o dashboard carregar, o Numa é o DNS do seu sistema.
Atualize o binário da mesma forma que o instalou (brew upgrade, cargo install numa ou execute novamente o install.sh). Executar install novamente reinicia o serviço com o novo binário e mantém o token e a CA.
No Linux, install reconfigura o systemd-resolved com um arquivo drop-in. uninstall o remove. Pare qualquer outro processo que ocupe a porta 53 (dnsmasq, incluindo o do NetworkManager) antes de instalar.
Via loopback (localhost, 127.0.0.1, numa.numa), o dashboard e a API não exigem login. De qualquer outro endereço, incluindo o mapeamento de portas do Docker e o endereço LAN desta máquina, eles pedem o token da API. O Numa cria o token na primeira inicialização. Imprima-o com sudo numa token (um shell de administrador no Windows). Faça login com qualquer nome de usuário e esse token. Para definir seu próprio token, use [server] api_token ou NUMA_API_TOKEN.
uninstall restaura o DNS mas mantém o diretório de dados, então uma reinstalação mantém o mesmo token e CA. Para remover tudo, execute uninstall primeiro e depois exclua:
| Plataforma | O que fica para trás |
|---|---|
| macOS | o binário, /usr/local/var/numa, /usr/local/var/log/numa.log |
| Linux | o binário e qualquer cópia em /usr/local/bin/numa, /var/lib/numa |
| Windows | o binário, %PROGRAMDATA%\numa |
| iPhone | o perfil "Numa DNS" (Ajustes → Geral → VPN e Gerenciamento de Dispositivos) |
Exclua também ~/.config/numa se você criou uma configuração de usuário. Se você definiu [server] data_dir, exclua esse caminho também.
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| Proxy de serviço local + TLS automático | Não | Não | Não | Domínios .numa, HTTPS, WebSocket |
| Descoberta de serviços na LAN | Não | Não | Não | mDNS (numa lan on) |
| Substituições com reversão automática | Não | Não | Não | API REST, programável |
| Resolvedor recursivo | Não | Não | Sim | Sim |
| Validação DNSSEC | Sim | Depende do upstream | Sim | Sim (modo recursivo) |
| Bloqueio de anúncios | Sim | Sim | Não | Sim (Hagezi Pro por padrão, listas personalizadas) |
| Regras por cliente | Grupos | Sim | Views / tags | Por CIDR ([[client_policy]]), somente arquivo de configuração |
| Interface web de administração | Completa | Completa | Não | Dashboard |
| Upstream criptografado | Precisa de cloudflared | DoH, DoT, DoQ, DNSCrypt | DoT | DoH, DoT, ODoH |
| Clientes criptografados (listener DoT) | Precisa de sidecar stunnel | Sim | Sim | Sim (RFC 7858) |
| Endpoint de servidor DoH | Não | Sim | Sim | Sim (RFC 8484) |
| Consultas paralelas ao upstream | dnsmasq all-servers | Modo paralelo | Não | Request hedging (UDP, DoH, DoT) |
| Serve-stale + prefetch | Não | Cache otimista | Sim (RFC 8767, prefetch) | Sim (RFC 8767, prefetch) |
| Encaminhamento condicional | Sim | Sim | Sim | Sim (regras por sufixo) |
| Maturidade | Maduro | Maduro | Maduro | Novo |
O que o Numa não faz. Sem DHCP, sem clustering, sem sincronização de configuração entre instâncias. A maioria das configurações fica no arquivo de configuração, não no dashboard.
As configurações ficam em um único arquivo TOML. numa config path imprime qual arquivo sua instalação usa. numa config edit o abre. Após uma alteração, execute sudo numa service restart. numa -c FILE executa o Numa, ou esses comandos, em um arquivo de sua escolha. numa.toml documenta cada opção inline.
No Windows, o Numa escuta em 127.0.0.2:53, porque o serviço DNS Client (Dnscache) é proprietário de 127.0.0.1:53. Mantenha 127.0.0.2 quando editar bind_addr.
Dê nomes aos seus serviços de desenvolvimento em vez de memorizar números de porta:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
Assim que o Numa for o DNS do seu sistema (numa install), https://frontend.numa funciona no seu navegador, com um certificado válido e passthrough de WebSocket para HMR. Sem mkcert, sem nginx, sem /etc/hosts.






