 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate

Última versão: 2.2.0
Para começar com DeTT&CT, confira um destes recursos:
Vídeos
O DeTT&CT tem como objetivo auxiliar as equipes azuis no uso do ATT&CK para pontuar e comparar a qualidade das fontes de dados de log, a cobertura de visibilidade, a cobertura de detecção e os comportamentos de atores de ameaças. Tudo isso pode ajudar, de diferentes maneiras, a se tornar mais resiliente contra ataques direcionados à sua organização. O framework DeTT&CT consiste em uma ferramenta Python (CLI do DeTT&CT), arquivos de administração YAML, o DeTT&CT Editor (para criar e editar os arquivos de administração YAML) e tabelas de pontuação para detecções, fontes de dados e visibilidade.
O DeTT&CT oferece as seguintes funcionalidades para os domínios Enterprise, ICS e Mobile do ATT&CK:
As visualizações coloridas são criadas com a ajuda do ATT&CK™ Navigator da MITRE. Para arquivos de camada criados pelo DeTT&CT, recomendamos usar este URL do Navigator, pois garante que os metadados no arquivo de camada não tenham sublinhado amarelo: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Este projeto é desenvolvido e mantido por Marcus Bakker (Twitter: @Bakk3rM) e Ruben Bouman (Twitter: @rubinatorz). Sinta-se à vontade para entrar em contato; as mensagens diretas estão abertas. Agradecemos se você fizer qualquer pergunta sobre como usar o DeTT&CT abrindo uma issue no GitHub. Ter as perguntas e respostas por lá ajudará muito outras pessoas com dúvidas e desafios semelhantes.
Aceitamos contribuições! As contribuições podem ser tanto em código quanto em ideias que você possa ter para desenvolvimento adicional, melhorias de usabilidade, etc.
As seguintes entidades apoiaram o desenvolvimento do DeTT&CT com tempo ou financeiramente.
Rabobank - Empresa multinacional holandesa de serviços bancários e financeiros. Alimentos e agronegócio constituem o foco internacional primário do Rabobank.
Partes significativas do DeTT&CT foram desenvolvidas durante o período em que trabalhamos como prestadores de serviços no Rabobank.
Cyber Security Sharing & Analytics (CSSA) - Fundada em novembro de 2014 por sete grandes empresas alemãs como uma aliança para enfrentar conjuntamente os desafios de cibersegurança de forma proativa, rápida e eficaz. Atualmente, a CSSA possui 13 empresas membros.
Com o patrocínio financeiro da CSSA, adicionamos suporte para ATT&CK ICS ao DeTT&CT.
Polícia Nacional dos Países Baixos. Com o patrocínio financeiro da Polícia Nacional dos Países Baixos, adicionamos suporte para ATT&CK Mobile ao DeTT&CT.
O trabalho de outras pessoas inspirou algumas funcionalidades do DeTT&CT:
A biblioteca Python para os seus arquivos YAML do DeTT&CT.
O Dettectinator foi criado para ser incluído nas suas ferramentas de automação de SOC. Ele pode ser incluído como uma biblioteca Python ou usado por meio da linha de comando.
O Dettectinator fornece plugins para ler detecções do seu SIEM ou EDR e criar/atualizar o arquivo YAML do DeTT&CT, para que você possa usá-lo para visualizar sua cobertura de detecção do ATT&CK no ATT&CK Navigator.
Mais informações podem ser encontradas no GitHub: Dettectinator.
Arquivos YAML são usados para administrar pontuações e propriedades relevantes. Tudo isso pode ser visualizado carregando arquivos de camada JSON no ATT&CK Navigator (alguns tipos de pontuações e propriedades também podem ser exportados para o Excel).
Veja abaixo um exemplo de mapeamento das suas fontes de dados para o ATT&CK, que fornece uma visão geral aproximada da sua cobertura de visibilidade:
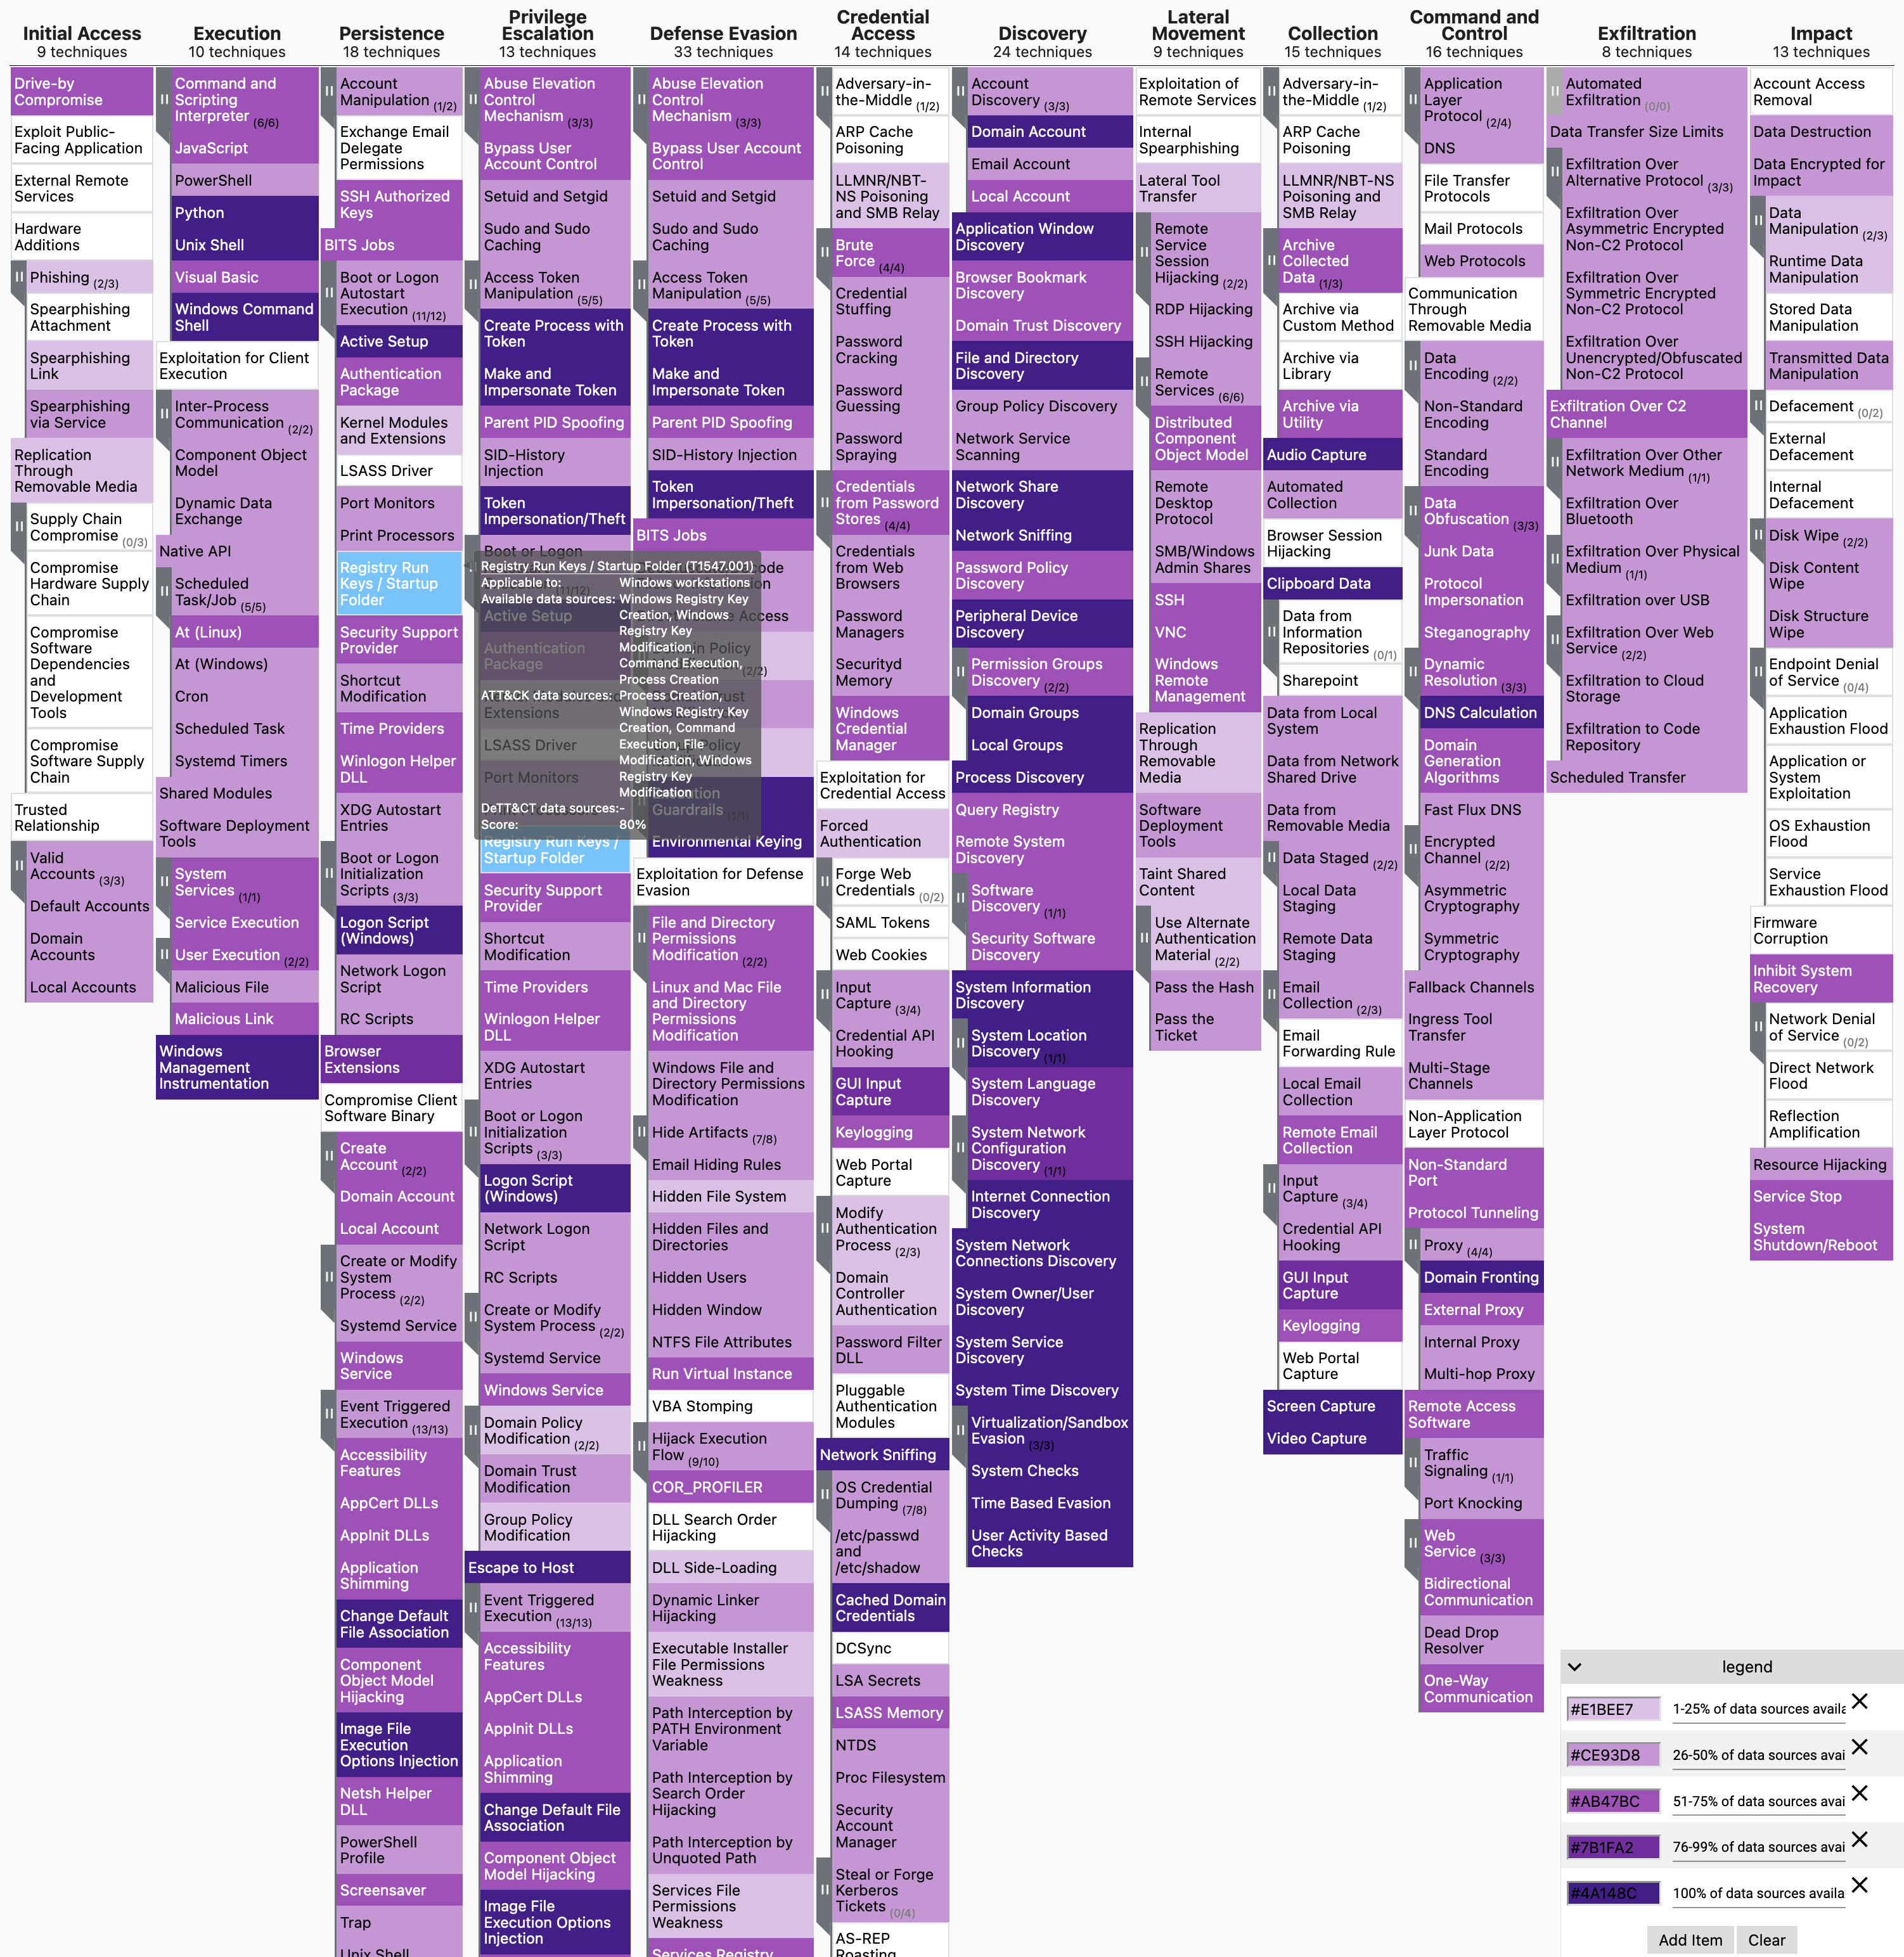
Usando o comando python dettect.py generic -ds, você pode determinar quais fontes de dados dentro do ATT&CK cobrem o maior número de técnicas. Isso pode, por exemplo, ser útil para orientar você na identificação de quais fontes de dados fornecerão muita visibilidade e, portanto, são boas candidatas para estar disponíveis em uma solução do tipo SIEM.
