

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Oralyzer — Scanner de vulnerabilidades de redirecionamento aberto baseado em Python que fuzza URLs para detectar redirecionamentos baseados em cabeçalhos, JavaScript e meta tags, com integração de coleta de URLs do web.archive.org. | Kitploit
Ferramentas/GitHubGitHub/r0075h3ll/oralyzer
Scanners de VulnerabilidadesColeta de InformaçõesSegurança WebFuzzing
GitHubr0075h3ll/oralyzer

Oralyzer

Scanner de vulnerabilidades de redirecionamento aberto baseado em Python que fuzza URLs para detectar redirecionamentos baseados em cabeçalhos, JavaScript e meta tags, com integração de coleta de URLs do web.archive.org.

Ver Repositório
819114103há 1 mêsRevisado pelo Kitploit
Compartilhar

Introdução

Oralyzer, um script Python simples que verifica a vulnerabilidade de Redirecionamento Aberto em um site. Ele faz isso fuzzeando a URL que é fornecida na entrada.

Funcionalidades

Oralyzer pode identificar os seguintes tipos de Vulnerabilidades de Redirecionamento Aberto:

  • Baseado em Cabeçalho
  • Baseado em JavaScript
  • Baseado em Meta Tag

Além disso, o Oralyzer possui seu próprio módulo para buscar URLs do web.archive.org, ele então separa as URLs que possuem parâmetros específicos, parâmetros que têm maior probabilidade de serem vulneráveis.

Instalação

$ git clone https://github.com/r0075h3ll/Oralyzer.git
$ pip3 install -r requirements.txt
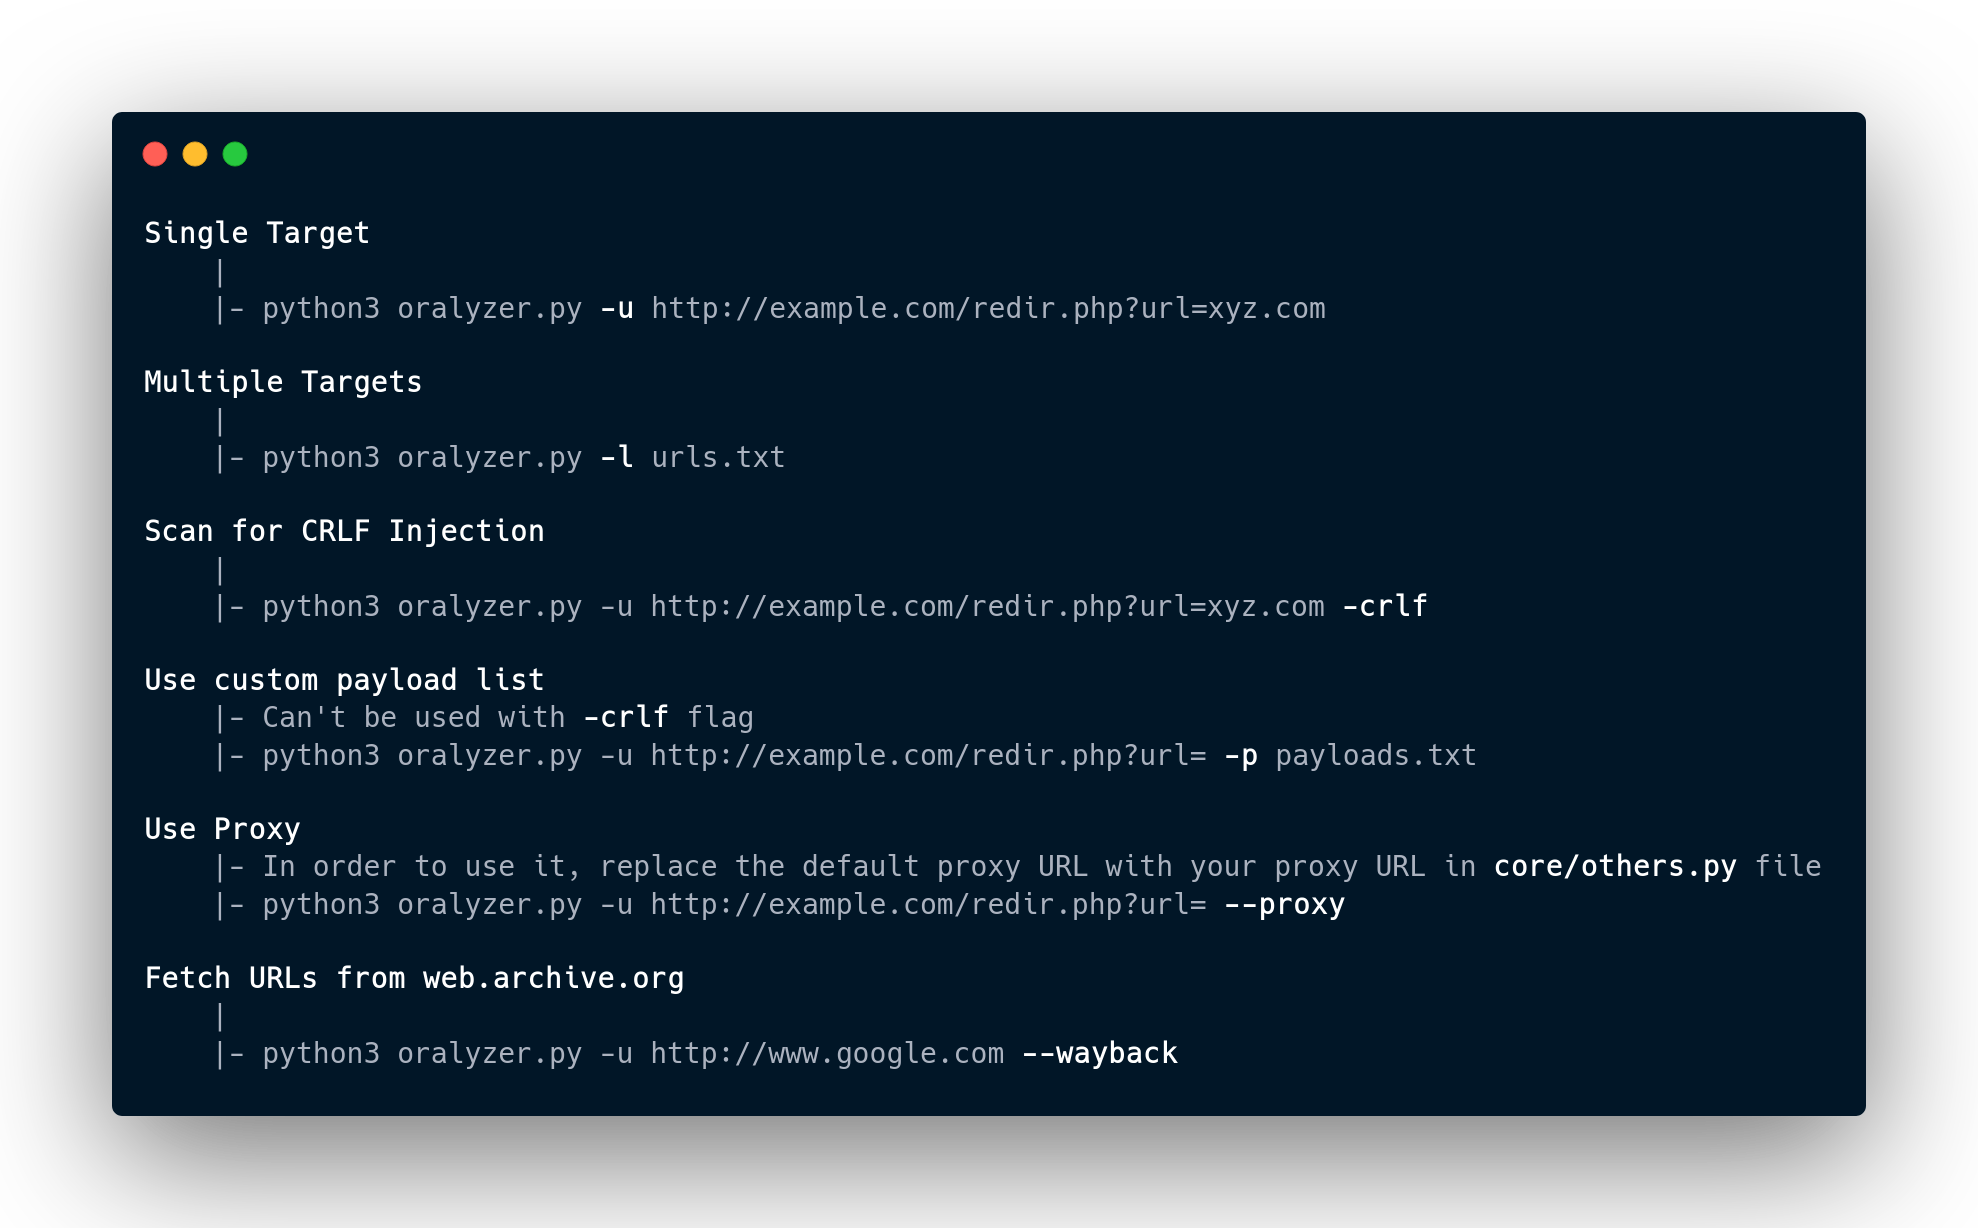
Uso

Funcionalidades

  • Mecanismo aprimorado de detecção de XSS no DOM
  • Testar múltiplos parâmetros em uma única execução
  • Detecção de Injeção CRLF

Contribuição

Você pode contribuir com este projeto das seguintes maneiras:

  • Criar pull requests
  • Reportar bugs
  • Entre em contato comigo no Twitter com uma nova ideia/recurso
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





