purpleailab/decepticon
Agente Autônomo de Hacking para Red Team
"Outro hacker de IA? Deixe-nos adivinhar — ele executa nmap e escreve um relatório."


Pule a configuração do Docker — execute engajamentos autônomos de red team diretamente do seu navegador.

Pré-requisitos: Docker e Docker Compose v2. Suportado em macOS (Apple Silicon + Intel), Linux (amd64 + arm64) e Windows (amd64 + arm64) — nativo via PowerShell ou via WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Assistente de configuração interativo (provedor, chave de API, perfil de modelo)
decepticon           # Inicia a pilha principal e entra no terminal CLI
A inicialização padrão ativa o plano de gerenciamento principal (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) e inicia o terminal CLI. Cargas de trabalho especializadas (BloodHound CE, Sliver C2, Ghidra MCP, …) e o painel web são ativados sob demanda — o orquestrador cria especialistas via ops_start("ad") etc., e você ativa o painel de dentro do CLI com /web (veja Painel Web).
Windows (PowerShell, nativo)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Início rápido · Guia de configuração completo
Construindo sobre os agentes — um produto, uma integração de pesquisa ou um orquestrador personalizado? Instale o SDK do PyPI:
pip install decepticon              # SDK principal
pip install "decepticon[neo4j]"     # + ferramentas de cadeia de ataque com grafo de conhecimento
decepticon é um SDK cliente: ele fornece as fábricas de agentes, middleware, ferramentas e habilidades, e roteia chamadas de LLM e execução em sandbox para serviços de runtime via HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Executar agentes ainda requer esses serviços — use a pilha Docker acima ou aponte as URLs para seus próprios equivalentes. Veja Decepticon como biblioteca para a superfície de substituição de fábrica, plugins PluginBundle declarativos e a barreira de segurança.
Estamos construindo o Decepticon em direção a uma Vacina Ofensiva para o cenário de ameaças impulsionado por IA. Se você acredita no red teaming autônomo como um caminho para uma defesa mais forte, considere apoiar o projeto.
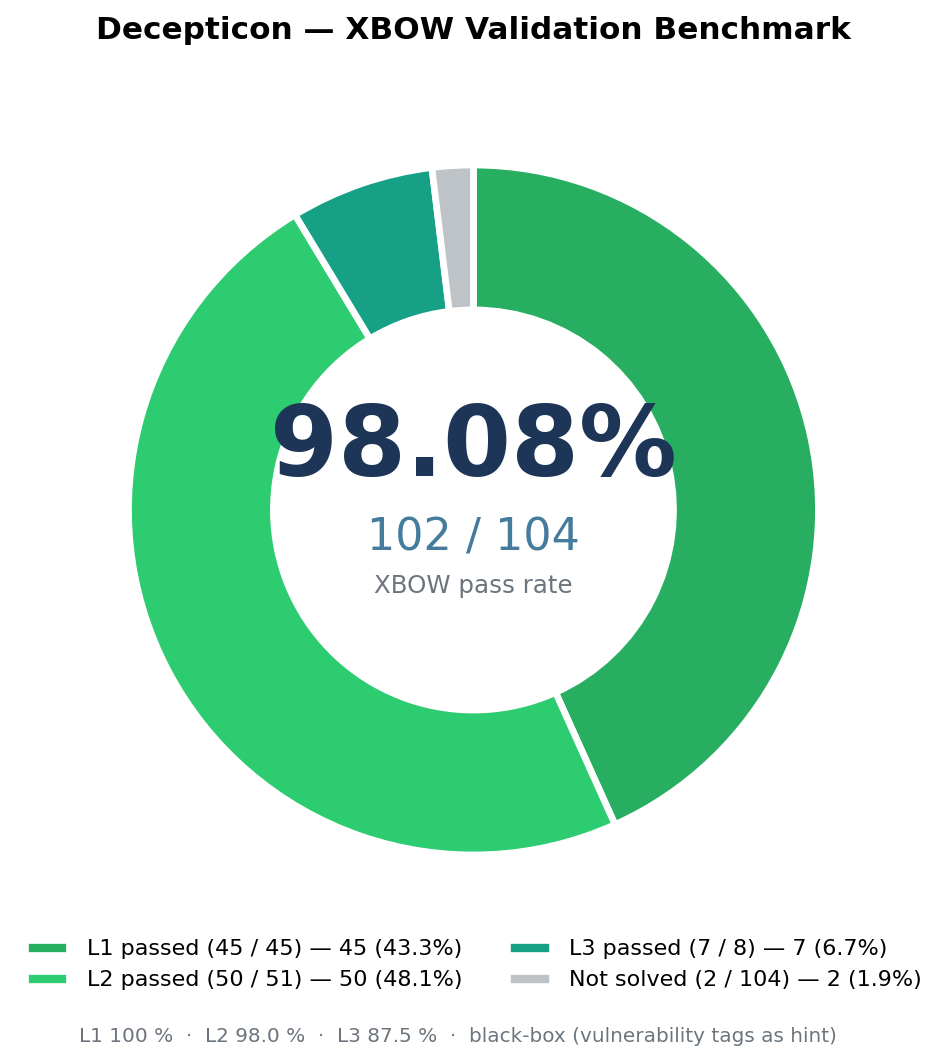
| Benchmark | Dificuldade | Taxa de Sucesso |
|---|---|---|
| XBOW validation-benchmarks | Fácil (Nível 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Médio (Nível 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difícil (Nível 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Todos os níveis | 102 / 104 (98.08 %) |
O espaço "IA + hacking" está cheio de demos que executam nmap e imprimem um relatório. Não é disso que se trata.
Decepticon é um agente profissional autônomo de Red Team. Ele executa cadeias de ataque realistas — reconhecimento, exploração, escalonamento de privilégios, movimento lateral, C2 — da mesma forma que um adversário real faria, não como um scanner faz.
Mas mais importante: ele opera sob a disciplina que separa red teamers de script kiddies. Antes que um único pacote saia da rede, o Decepticon gera um pacote de engajamento completo — RoE, ConOps, Plano de Desconflito e OPPLAN com mapeamento MITRE ATT&CK — e cada ação é executada dentro dessas regras definidas.
→ Deep dive no fluxo de trabalho de engajamento
Cadeias de ataque reais, não varreduras de caixa de seleção. Decepticon lê um OPPLAN e persegue objetivos através de qualquer caminho que se abra — pivotando, adaptando, encadeando técnicas.
Shells interativos, de verdade. Ferramentas ofensivas reais são interativas (msfconsole, sliver-client, evil-winrm). Decepticon executa cada comando dentro de sessões tmux persistentes com detecção automática de prompt — então, quando uma ferramenta entra em um prompt interativo, o agente envia comandos de acompanhamento sem soluções de contorno.