Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
codoforum — CVE-2020-5842 Vulnerabilidade de XSS Armazenado no Codoforum 4.8.3 | Kitploit

Ferramentas/GitHubGitHub/prasanthc41m/codoforum
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubprasanthc41m/codoforum

codoforum

CVE-2020-5842 Vulnerabilidade de XSS Armazenado no Codoforum 4.8.3

Ver Repositório
122há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2020-5842 Vulnerabilidade de XSS Armazenado no Codoforum 4.8.3

Listada em: Exploit-db, Cve Mitre e The daily swig

Enquanto eu procurava um software de fórum gratuito para nossa comunidade, encontrei o Codoforum. Após instalá-lo, nós (Vyshnav Vizz) testamos alguns payloads XSS simples para garantir a segurança e, de repente, ficamos surpresos ao encontrar múltiplas vulnerabilidades críticas de cross-site scripting que afetam usuários administradores. Muito obrigado ao meu irmão (Vyshnav Vizz) por me apoiar durante toda a minha vida.

Componente afetado: página de Registro de Usuário

Vetor de ataque Esta vulnerabilidade permite que o atacante injete o payload XSS na seção de Registro de Usuário e, cada vez que o administrador visita a seção de gerenciamento de usuários no painel administrativo, o XSS é acionado e o atacante pode roubar o cookie de acordo com o payload criado.

Informações adicionais Uma vulnerabilidade crítica de Cross-Site Scripting (XSS Armazenado) foi encontrada no Codoforum v4.8.3, que é a versão mais recente, atualizada pela última vez em 29 de outubro de 2019.

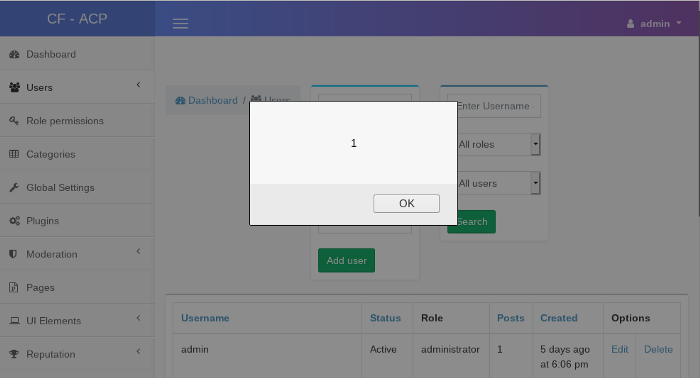
O mecanismo de registro de usuário do Codoforum é criticamente vulnerável a problemas de Cross-Site Scripting Armazenado. Um usuário pode ser criado a partir da página de registro usando um payload XSS malicioso no campo de usuário. Como resultado, um usuário será criado com o payload XSS. Se o administrador visitar a seção de gerenciamento de usuários usando o painel de administração, o XSS é acionado. Devido a essa vulnerabilidade de XSS armazenado, que permanece no servidor, cada vez que os administradores visitam a página, o payload XSS é acionado.

Etapas de reprodução

  1. Baixe e instale o Codoforum 4.8.3 em um servidor local. https://codoforum.com/buy image
  2. Acesse http://localhost/index.php?u=/user/register e crie um usuário com o payload abaixo.

Nome de usuário: “><svg/onload=alert(1)> Senha: password E-mail: [email protected] Injetando payload image

  1. Agora acesse http://localhost/admin/index.php?page=users/manage — um XSS será acionado aqui. O XSS armazenado foi acionado image

Mitigação

A validação de entrada e a sanitização e o escape de saída tornarão o aplicativo seguro.

Cronologia

Descoberta: 3 de janeiro de 2020 Relatada à Codologic: 3 de janeiro de 2020 Reconhecida pela Codologic: 3 de janeiro de 2020 Listada no exploit-db.com: 6 de janeiro de 2020 Listada no cve.mitre.org: 6 de janeiro de 2020


Baixar ferramenta