
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ghost-route — Scanner baseado em Python que detecta a vulnerabilidade de bypass de middleware CVE-2025-29927 em sites Next.js enviando um cabeçalho x-middleware-subrequest manipulado para caminhos protegidos. | Kitploit
Ferramentas/GitHubGitHub/phoscoder/ghost-route
Scanners de VulnerabilidadesSegurança WebAprendizado e Educação
GitHubphoscoder/ghost-route

ghost-route

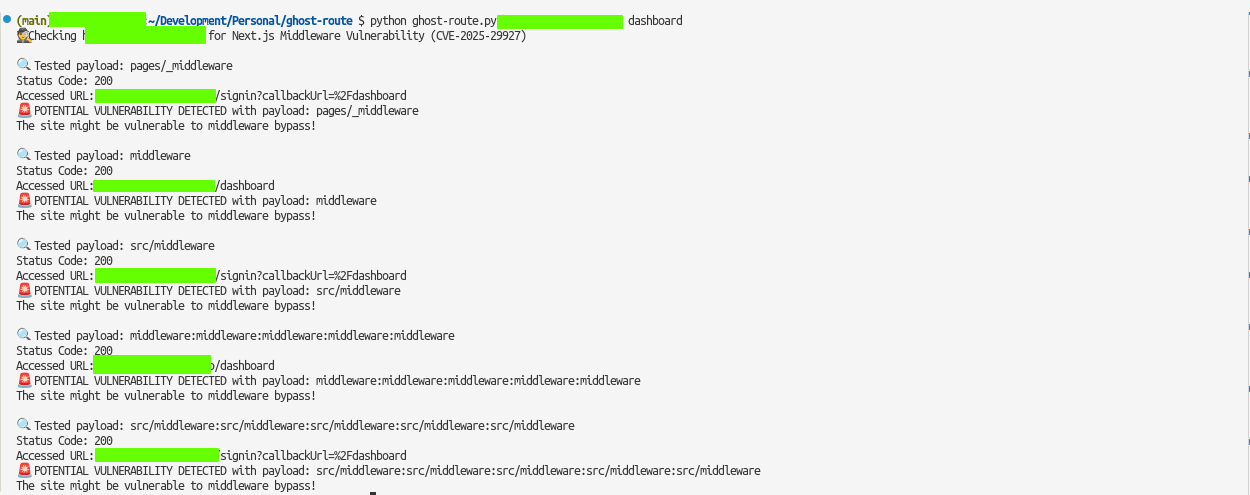
Scanner baseado em Python que detecta a vulnerabilidade de bypass de middleware CVE-2025-29927 em sites Next.js enviando um cabeçalho x-middleware-subrequest manipulado para caminhos protegidos.

Ver Repositório
925há 1 anoAinda não revisado
Compartilhar

👻 Ghost Route

Logo

Um script Python para verificar sites Next.js quanto à vulnerabilidade de middleware corrompido (CVE-2025-29927).

A vulnerabilidade de middleware corrompido permite que um invasor contorne a autenticação e acesse rotas protegidas enviando um cabeçalho personalizado x-middleware-subrequest.

Versões do Next JS afetadas:

  • 11.1.4 e superiores

[!WARNING] Esta ferramenta é apenas para fins educacionais. Não a utilize em sites ou sistemas que você não possua ou não tenha permissão explícita para testar. Testes não autorizados podem ser ilegais e antiéticos.

Instalação

Clone o repositório

git clone https://github.com/takumade/ghost-route.git
cd ghost-route

Crie e ative o ambiente virtual

python -m venv .venv
source .venv/bin/activate

Instale as dependências

pip install -r requirements.txt

Uso

python ghost-route.py <url> <path> <show_headers>
  • <url>: URL base do site Next.js (ex.: https://example.com)
  • <path>: Caminho protegido para testar (padrão: /admin)
  • <show_headers>: Mostrar cabeçalhos de resposta (padrão: False)

Exemplo

Exemplo básico

python ghost-route.py https://example.com /admin

Mostrar cabeçalhos de resposta

python ghost-route.py https://example.com /admin True

Licença

Licença MIT

Créditos

  • CVE-2025-29927
  • Next.js and the corrupt middleware: the authorizing artifact
  • Rachid A.
  • Yasser Allam
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






