

Uma aplicação web poderosa para testar o quão bem seu Firewall de Aplicação Web (WAF) protege contra vetores de ataque comuns.
→ waf-checker.com ←

Funcionalidades
Testes de Segurança
- Mais de 19 categorias de ataque prontas para uso: Injeção SQL, XSS, Path Traversal, Injeção de Comandos, SSRF, Injeção NoSQL, LFI, Injeção LDAP, XXE, SSTI, CRLF e mais
- 9 categorias avançadas de bypass com variações de codificação, contrabando de protocolo e payloads específicos de framework
- Mais de 344 payloads carregados dinamicamente de PAPAMICA/waf-payloads
- Teste de falsos positivos para verificar se o tráfego legítimo não está sendo bloqueado
- Teste de métodos HTTP em GET, POST, PUT e DELETE
Detecção e Bypass de WAF
- Detecção automática de WAF — identifica Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP e mais de 15 outros WAFs
- Técnicas avançadas de bypass — dupla codificação, unicode, maiúsculas/minúsculas misturadas, ofuscação de comentários
- Geração de bypass específica para cada WAF — estratégias personalizadas por WAF detectado
- Testes de manipulação HTTP — adulteração de verbo, poluição de parâmetros, confusão de tipo de conteúdo, contrabando de requisição
Reconhecimento Completo

- Identificação de tecnologia — detecção de CMS (WordPress, Drupal, Joomla, Shopify…), frameworks, servidores web, CDN/WAF, ferramentas de análise e mais de 25 bibliotecas JavaScript
- Análise de DNS — registros A, AAAA, CNAME, MX, NS, TXT, SOA com detecção de infraestrutura
- WHOIS e geolocalização IP — ISP, organização, ASN, localização, DNS reverso (PTR)
- Descoberta de subdomínios — via logs de Transparência de Certificados (crt.sh) e força bruta DNS
- Pesquisa reversa de IP — descubra todos os domínios hospedados no mesmo IP (detecção de hospedagem compartilhada)
- Detalhes do certificado SSL/TLS — emissor, validade, Subject Alternative Names (SANs), número de série
- Análise aprofundada de CMS — temas WordPress, plugins com versões; módulos Drupal
- Sondagem de caminhos — robots.txt, sitemap.xml, security.txt, caminhos administrativos comuns
- Análise de cookies — flags Secure, HttpOnly, SameSite
- Extração de metadados Open Graph e sociais
- Descoberta de feeds RSS/Atom e endereços de e-mail
- Exportar resultados como JSON, relatório HTML ou captura de tela (PNG)
Auditoria de Cabeçalhos de Segurança
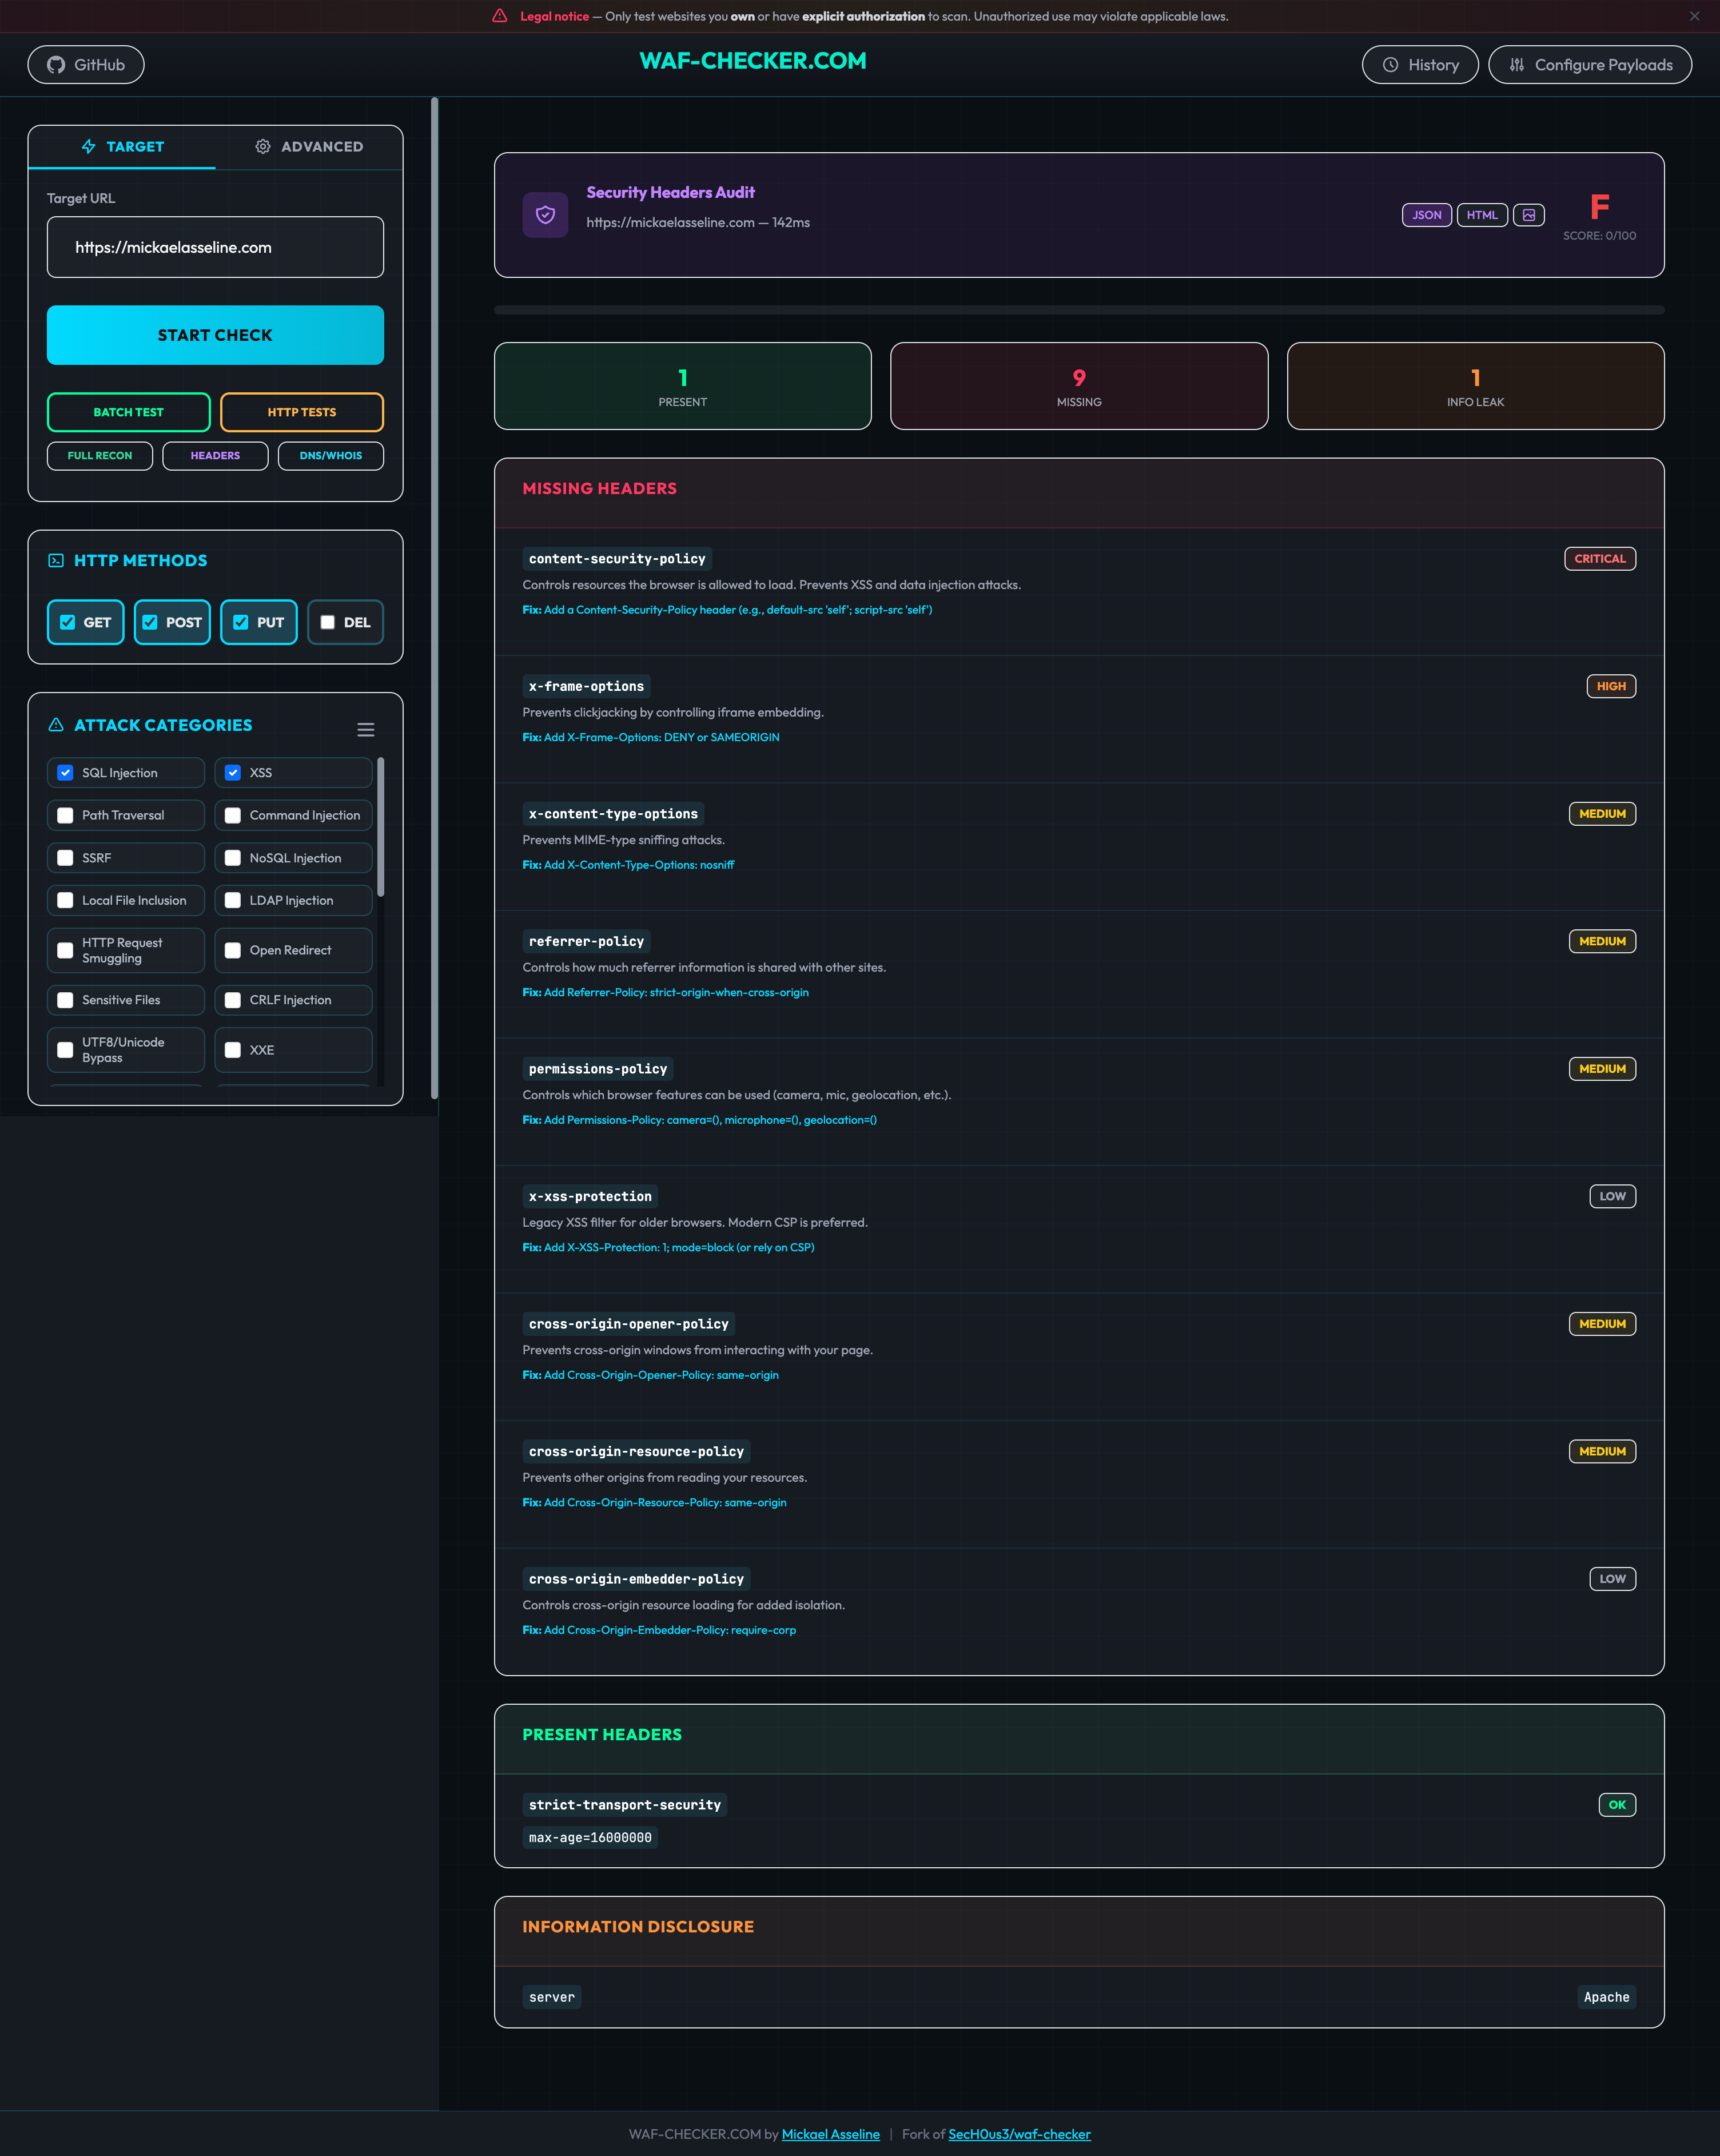
- Pontuação por nota (A+ a F) dos cabeçalhos de segurança HTTP
- Análise detalhada de CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Detecção de vazamento de informações — versão do servidor, cabeçalhos powered-by, cabeçalhos de depuração
- Recomendações acionáveis para cada cabeçalho ausente ou mal configurado
- Exportar resultados como JSON, relatório HTML ou captura de tela (PNG)
Teste de Velocidade

- Pontuação de desempenho (0–100) com número de problemas e status
- Pontuações no estilo Lighthouse (estimadas localmente) — Performance, Acessibilidade, Melhores Práticas, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI com feedback colorido
- Detalhamento de tempo — consulta DNS, TTFB, download, tempo total de carregamento
- Detalhamento de tamanho — peso total da página e por tipo (HTML, JavaScript, imagens, fontes)
- Conselhos de otimização e dicas de penalidade/melhoria
- Exportar resultados como JSON, relatório HTML ou captura de tela (PNG)
Inteligência DNS / WHOIS
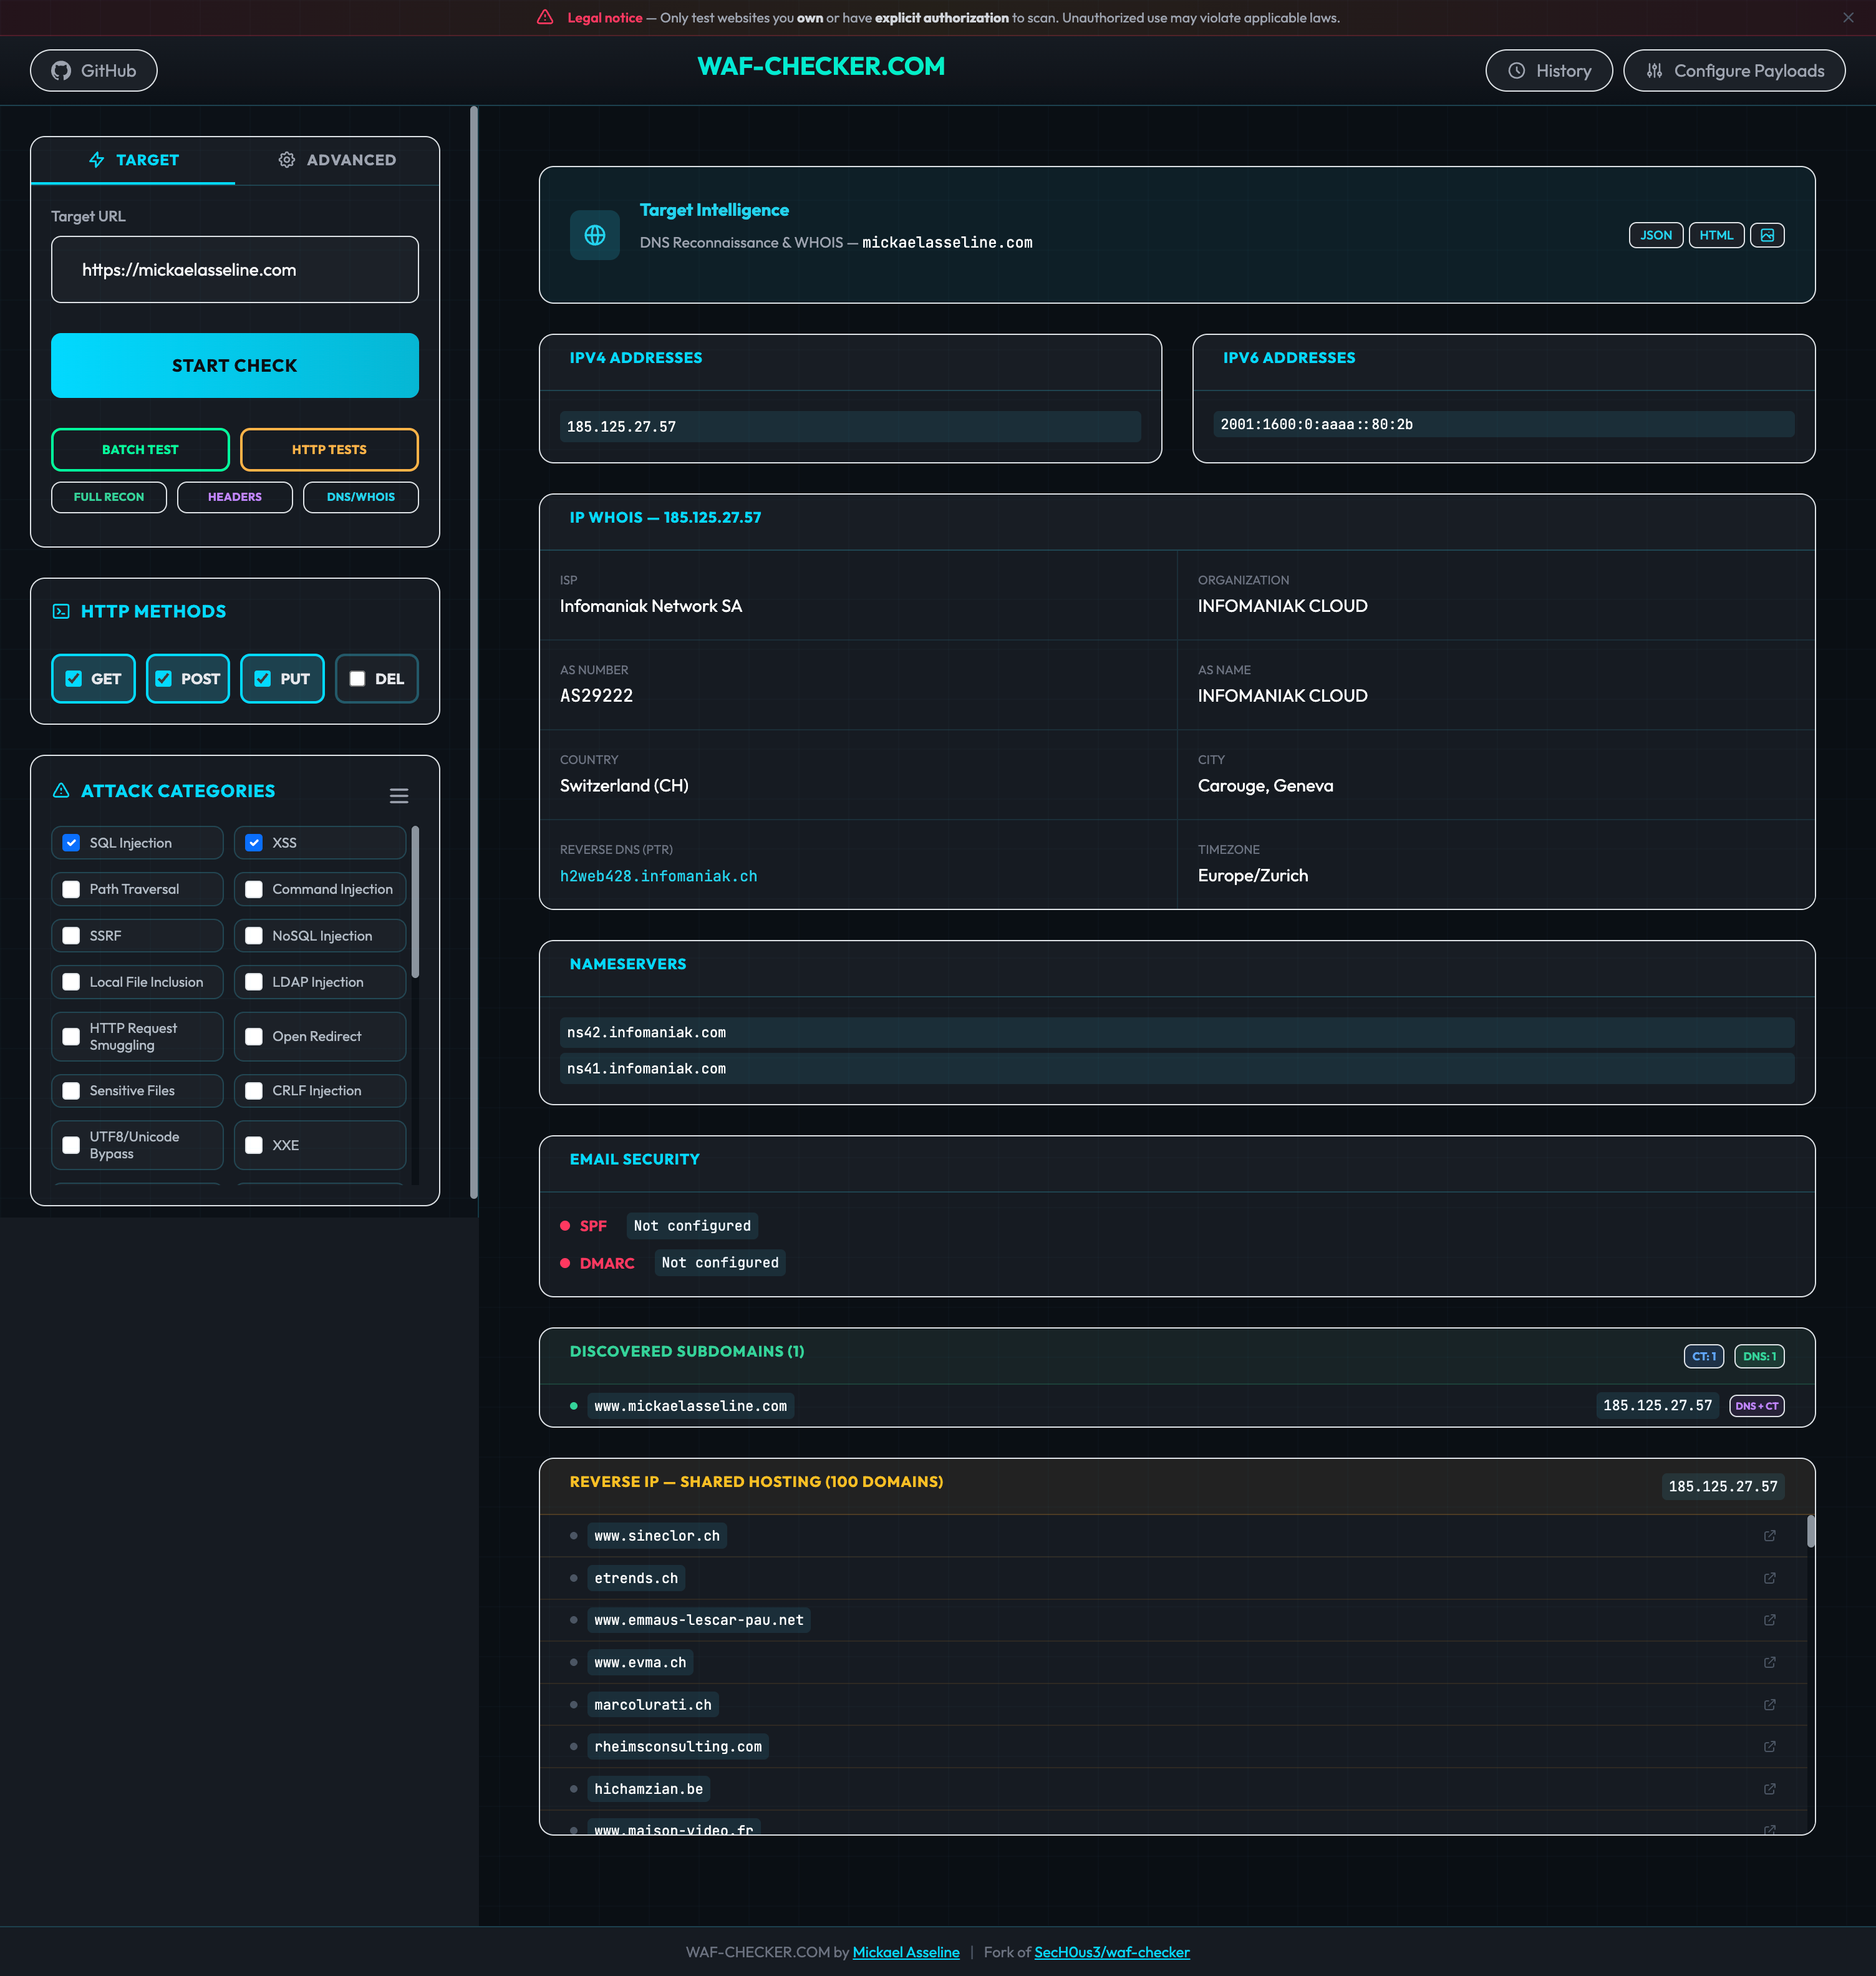
- Resolução DNS completa — registros A, AAAA, CNAME, MX, NS, TXT
- Dados WHOIS com geolocalização IP, ISP, ASN e DNS reverso
- Auditoria de segurança de e-mail — validação SPF e DMARC
- Enumeração de subdomínios — Transparência de Certificados + força bruta DNS
- Pesquisa reversa de IP — todos os domínios compartilhando o mesmo endereço IP
- Detecção de infraestrutura — provedores de CDN, e-mail e DNS a partir de padrões de registros
- Exportar resultados como JSON, relatório HTML ou captura de tela (PNG)
Auditoria de SEO

- Pontuação geral de SEO (0–100) com verificações aprovadas / total
- Pontuação por categoria — Meta Tags, Técnico, Indexabilidade, Conteúdo, Performance, Social, Links, URL, Acessibilidade
- Verificação de meta tags — título, descrição, viewport, canônico, idioma, charset, favicon, DOCTYPE, robots
- Análise de sitemap e robots.txt, descoberta de páginas, dados estruturados (JSON-LD)
- Análise de conteúdo — contagem de palavras, legibilidade, densidade de palavras-chave, proporção texto/HTML
- Auditoria de links — internos/externos, nofollow, âncoras vazias
- Verificações de acessibilidade — lang, skip nav, landmarks ARIA, rótulos de formulário
- Exportar resultados como JSON, relatório HTML ou captura de tela (PNG)
Resultados em Tempo Real
- Resultados em streaming via Server-Sent Events (SSE) — veja os resultados conforme chegam
- Códigos de status com código de cores:
403 verde — WAF bloqueou o ataque (protegido)200 vermelho — payload passou (vulnerável)3xx laranja — redirecionamento (requer investigação)4xx amarelo — outro erro do cliente
- Resultados filtráveis por código de status com barras de resumo em tempo real
Referência de Status HTTP

Configuração de Payloads
Gerenciamento de payloads totalmente personalizável através do painel de configuração integrado:
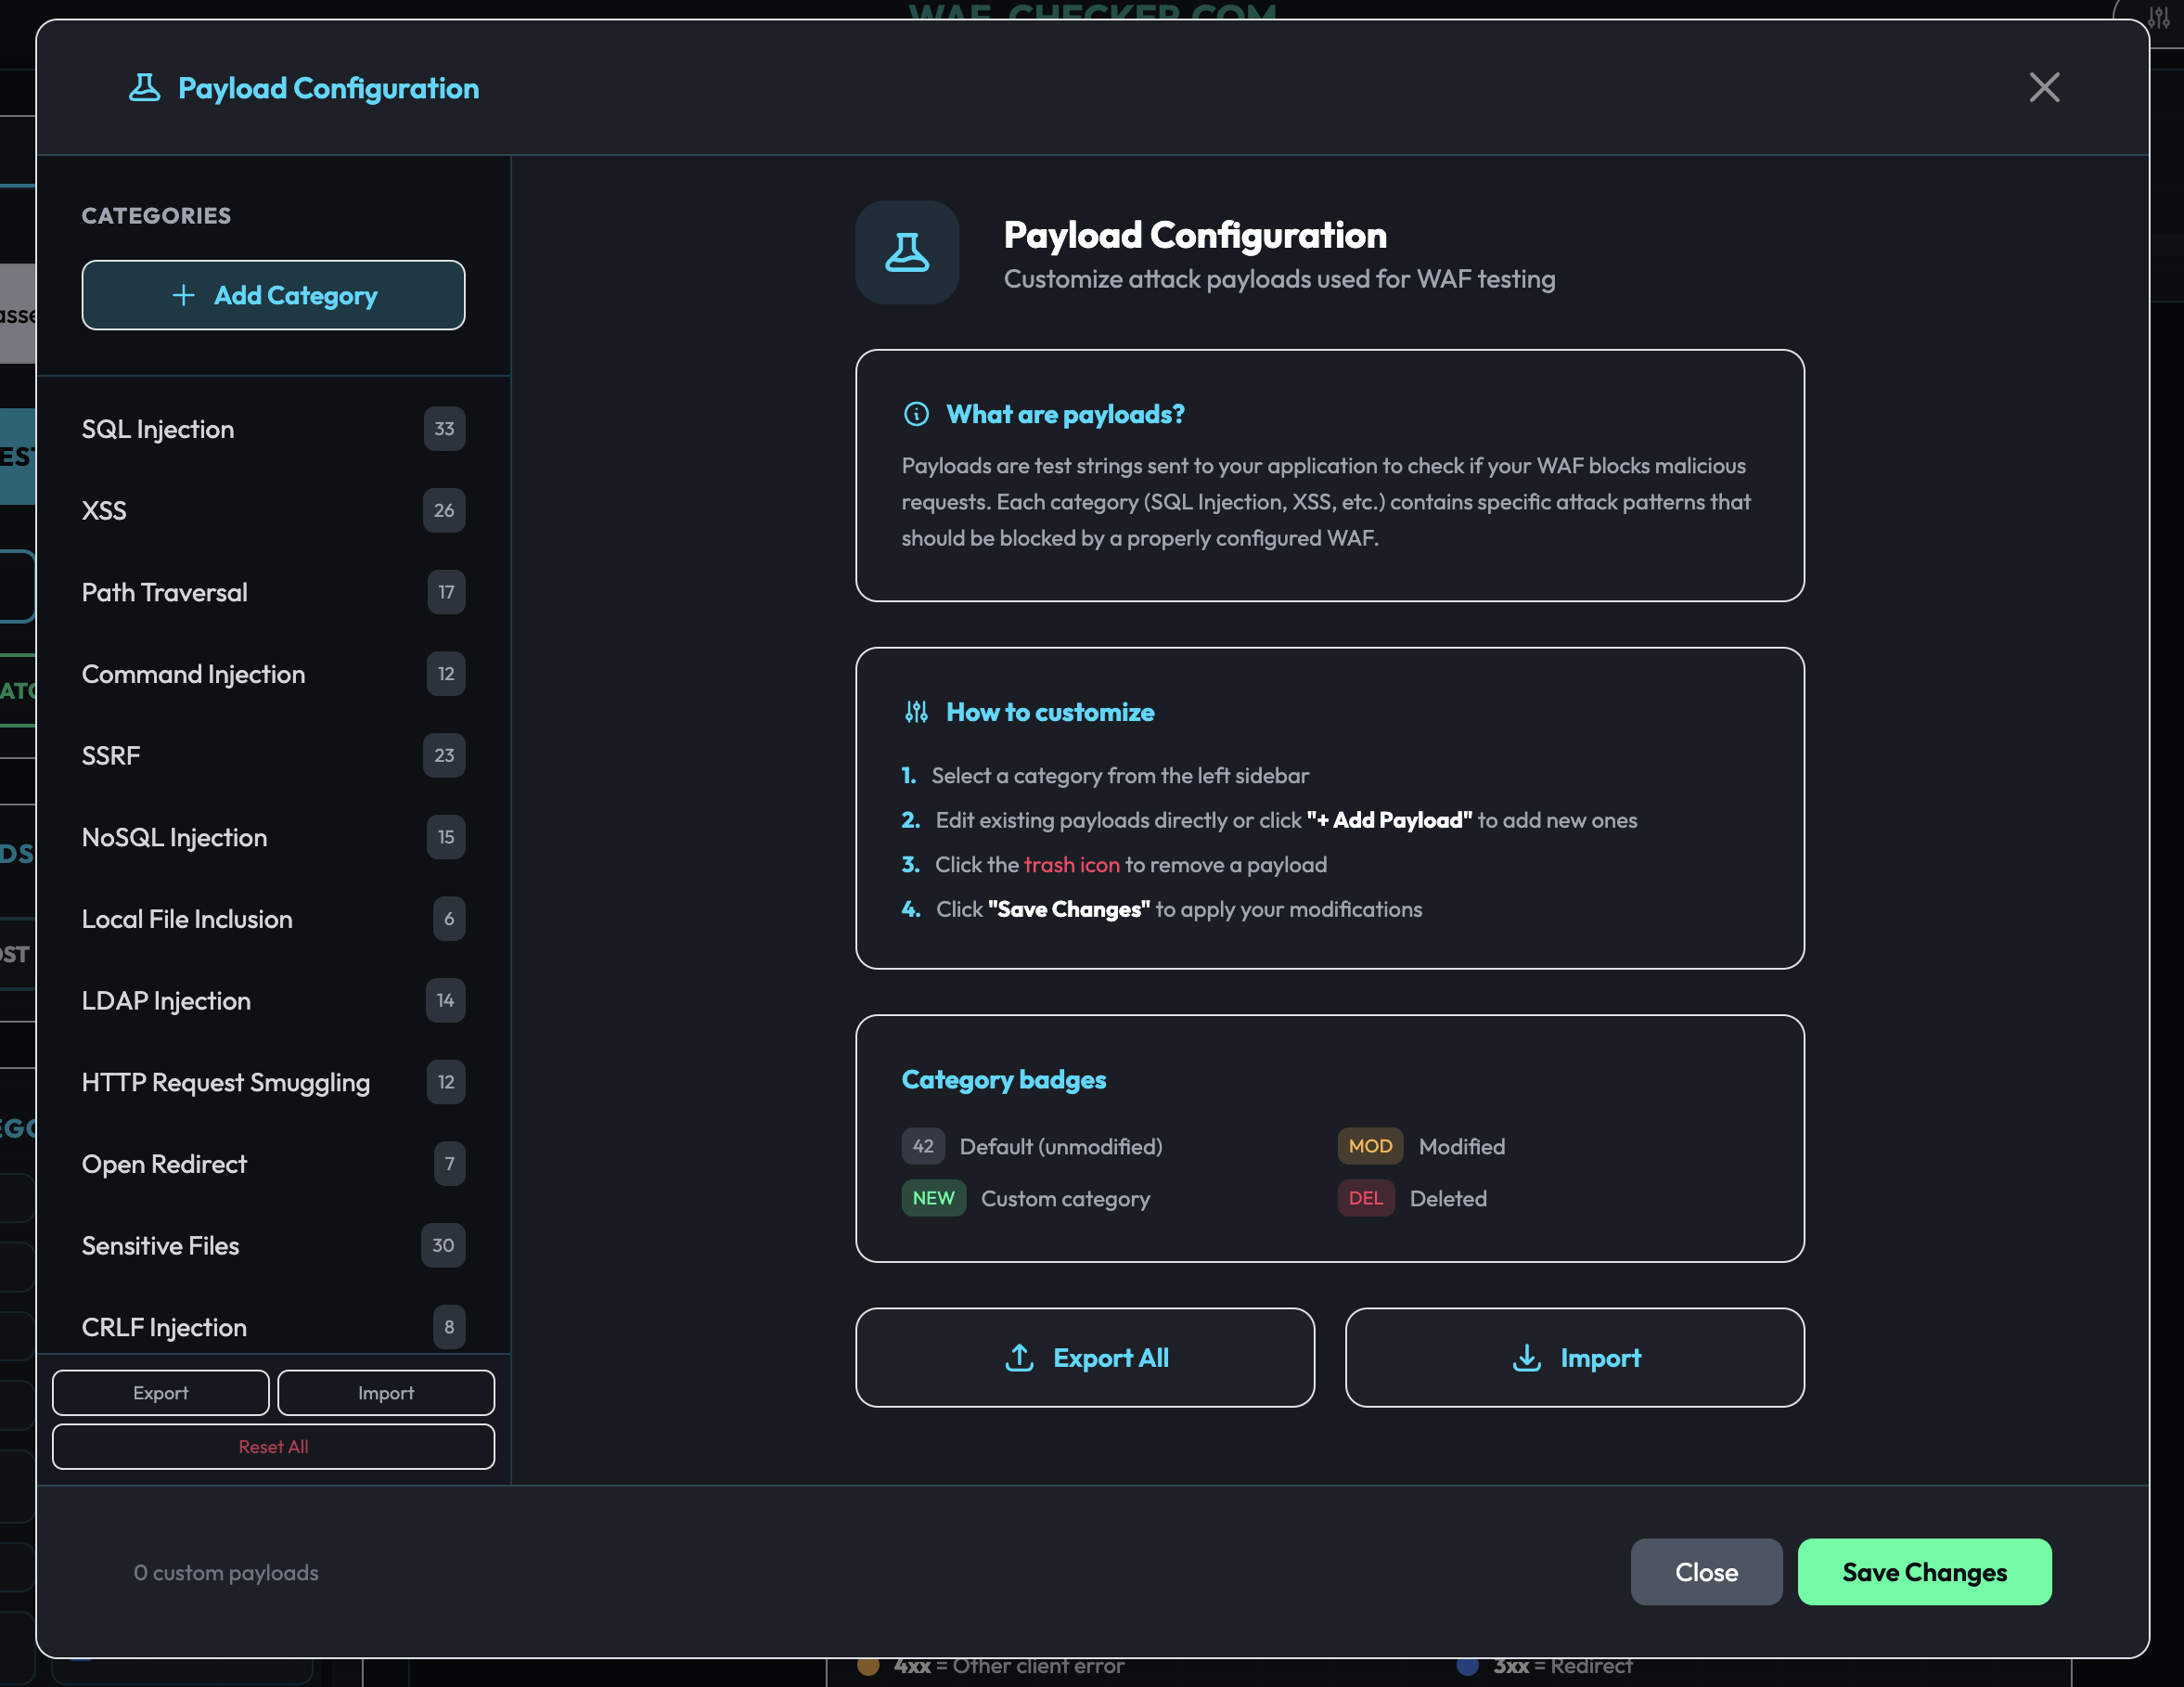

- Navegue por todas as categorias com contagens de payloads
- Adicione, edite ou remova payloads individuais
- Crie categorias personalizadas
- Separe payloads de ataque e payloads de falso positivo por categoria
- Exporte/importe configurações de payloads
- As alterações persistem no localStorage
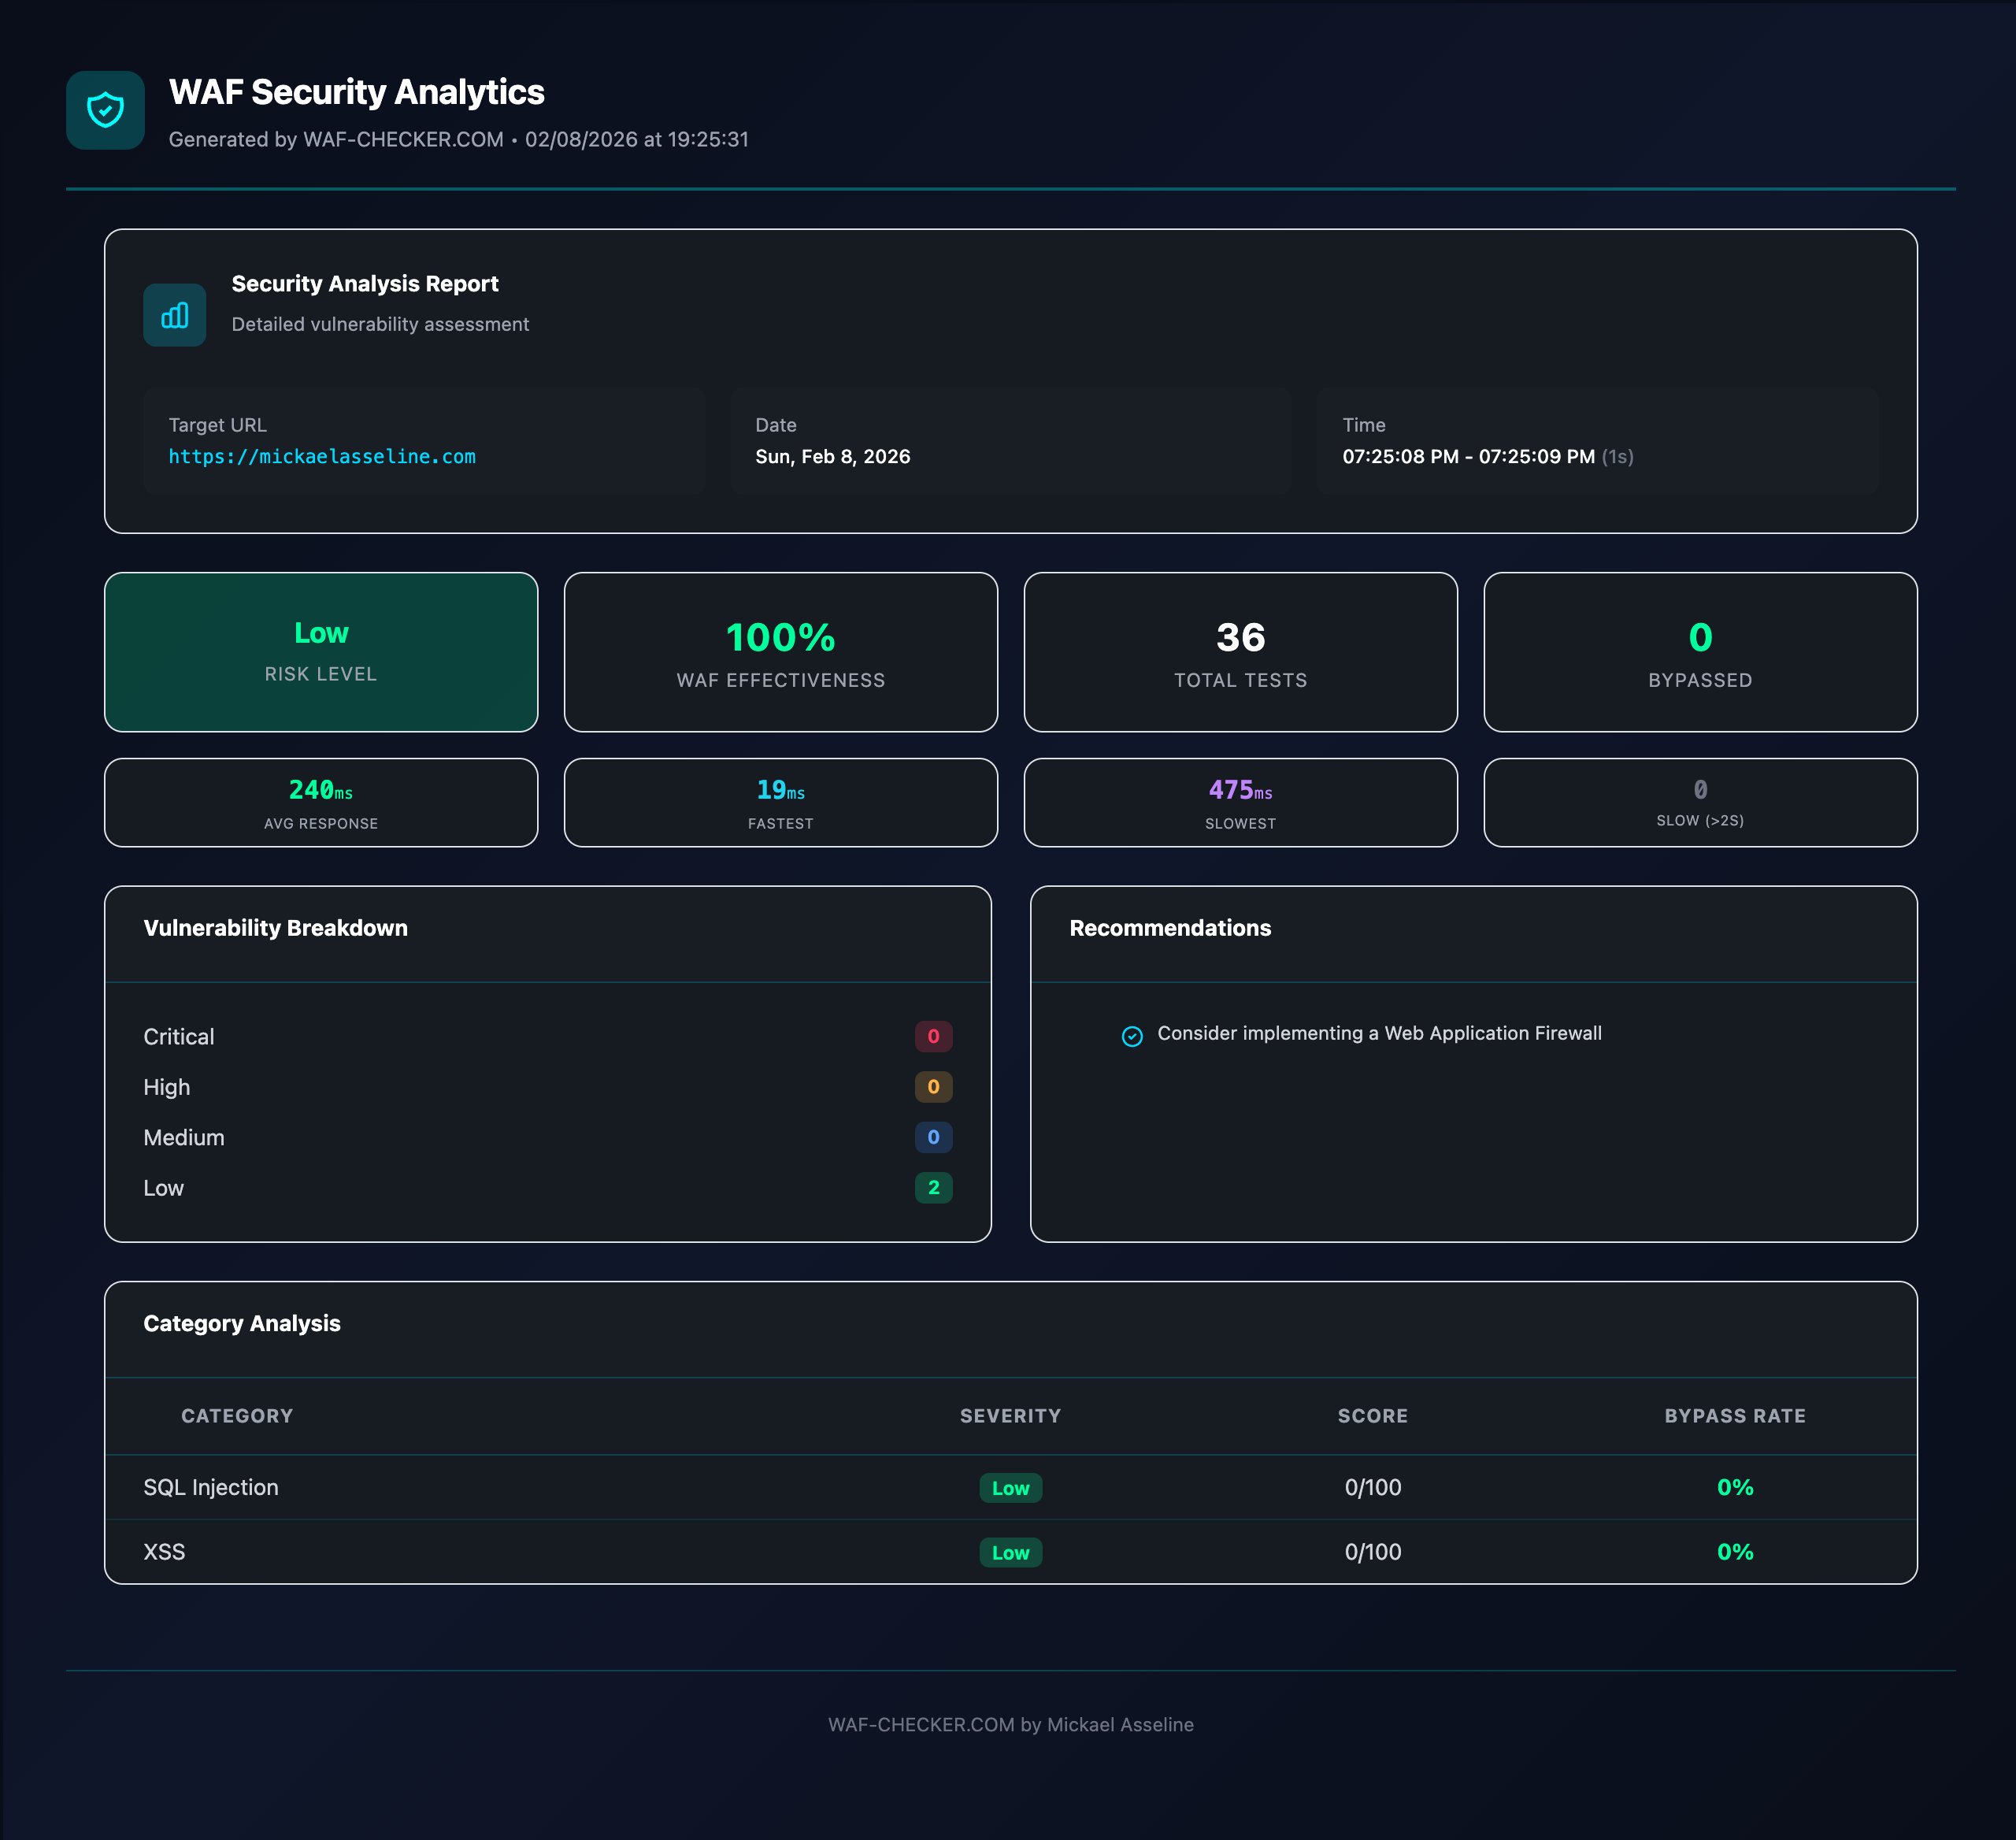
Análise de Segurança
Relatórios detalhados de avaliação de vulnerabilidades com pontuação:


 papamica/waf-checker
