
 ostorlab/rasp
Empacota um runtime nos arquivos APK, AAB ou IPA compilados para detectar root, jailbreak, depuradores, hooks do Frida, emuladores, interceptação de VPN/proxy e repacotamento em tempo de execução.



Runtime application self-protection (RASP) para aplicativos Android e iOS.
O rasp protege um aplicativo que você já compilou. Ele adiciona um pequeno runtime ao APK, AAB ou IPA, e o aplicativo protegido verifica o dispositivo em que é executado e a si mesmo enquanto está em uso. Nenhuma alteração no código-fonte do aplicativo é necessária.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Um plugin é código compilado no runtime (API, exemplo). Ele pode adicionar suas próprias verificações e recebe as observações de cada execução, por exemplo, para enviá-las a algum lugar. Um runtime compilado sem plugins mantém as observações para si, e uma build de release não as registra.
packer/, Python) adiciona o runtime ao app e o retorna sem assinatura.runtime/, C++) é executado dentro do app protegido e executa as verificações.Compile o runtime para sua plataforma (detalhes):
cd runtime
cmake --preset android
cmake --build --preset android
Coloque os arquivos compilados onde o packer os procura: consulte os READMEs em
packer/src/rasp_packer/android/resources/ e
packer/src/rasp_packer/ios/resources/.
Instale o packer:
cd packer
uv sync --locked
Proteja um aplicativo:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Assine app-protected.apk com sua chave de release e então distribua-o.
O packer também é uma biblioteca Python:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Grupo | Android | iOS | Detecta |
|---|---|---|---|
root | ✓ | Arquivos de root, partições de sistema graváveis, SELinux e propriedades de build | |
jailbreak | ✓ | Arquivos de jailbreak, escape de sandbox e criação de processos | |
debugger | ✓ | ✓ | Um depurador anexado ao app |
hooks | ✓ | ✓ | Frida e outras bibliotecas injetadas no app |
integrity | ✓ | O código do runtime foi alterado na memória | |
mitm | ✓ | ✓ | Túneis VPN e proxies no iOS |
identity | ✓ | ✓ | Uma cópia reempacotada do app (sempre ativa) |
emulator | ✓ | ✓ | Um emulador ou o iOS Simulator |
virtualizer | ✓ | O app sendo executado dentro do contêiner de outro app |
--checks (ou checks= em Python). identity é sempre adicionado.--checks, apenas identity é executado.Cada verificação e os sinais que ela reporta estão descritos em runtime/README.md.
| App Android protegido | Android 12 (API 31) ou posterior. O packer eleva um SDK mínimo inferior para 31. |
| App iOS protegido | iOS 12.0 ou posterior |
| Packer | Python 3.14, uv |
| Build do runtime | CMake 4.4, Clang do LLVM 23; o Android NDK, SDK e um JDK para Android; Xcode em um Mac para iOS |
packer/README.md: o packer, suas opções, build ids e verificações.runtime/README.md: o runtime, cada verificação, compilação e logs.TODO.md: trabalho conhecido que ainda não foi feito.Não quer compilar o runtime você mesmo, ou quer ver o que seus apps protegidos encontram em dispositivos reais? O Mobile ADR (Mobile Application Detection & Response) na plataforma Ostorlab protege seus apps com rasp e mostra seus eventos:
Crie uma conta na plataforma Ostorlab e abra Mobile ADR.
Envie seu APK ou IPA, escolha as verificações e baixe o app protegido (Protect an app).
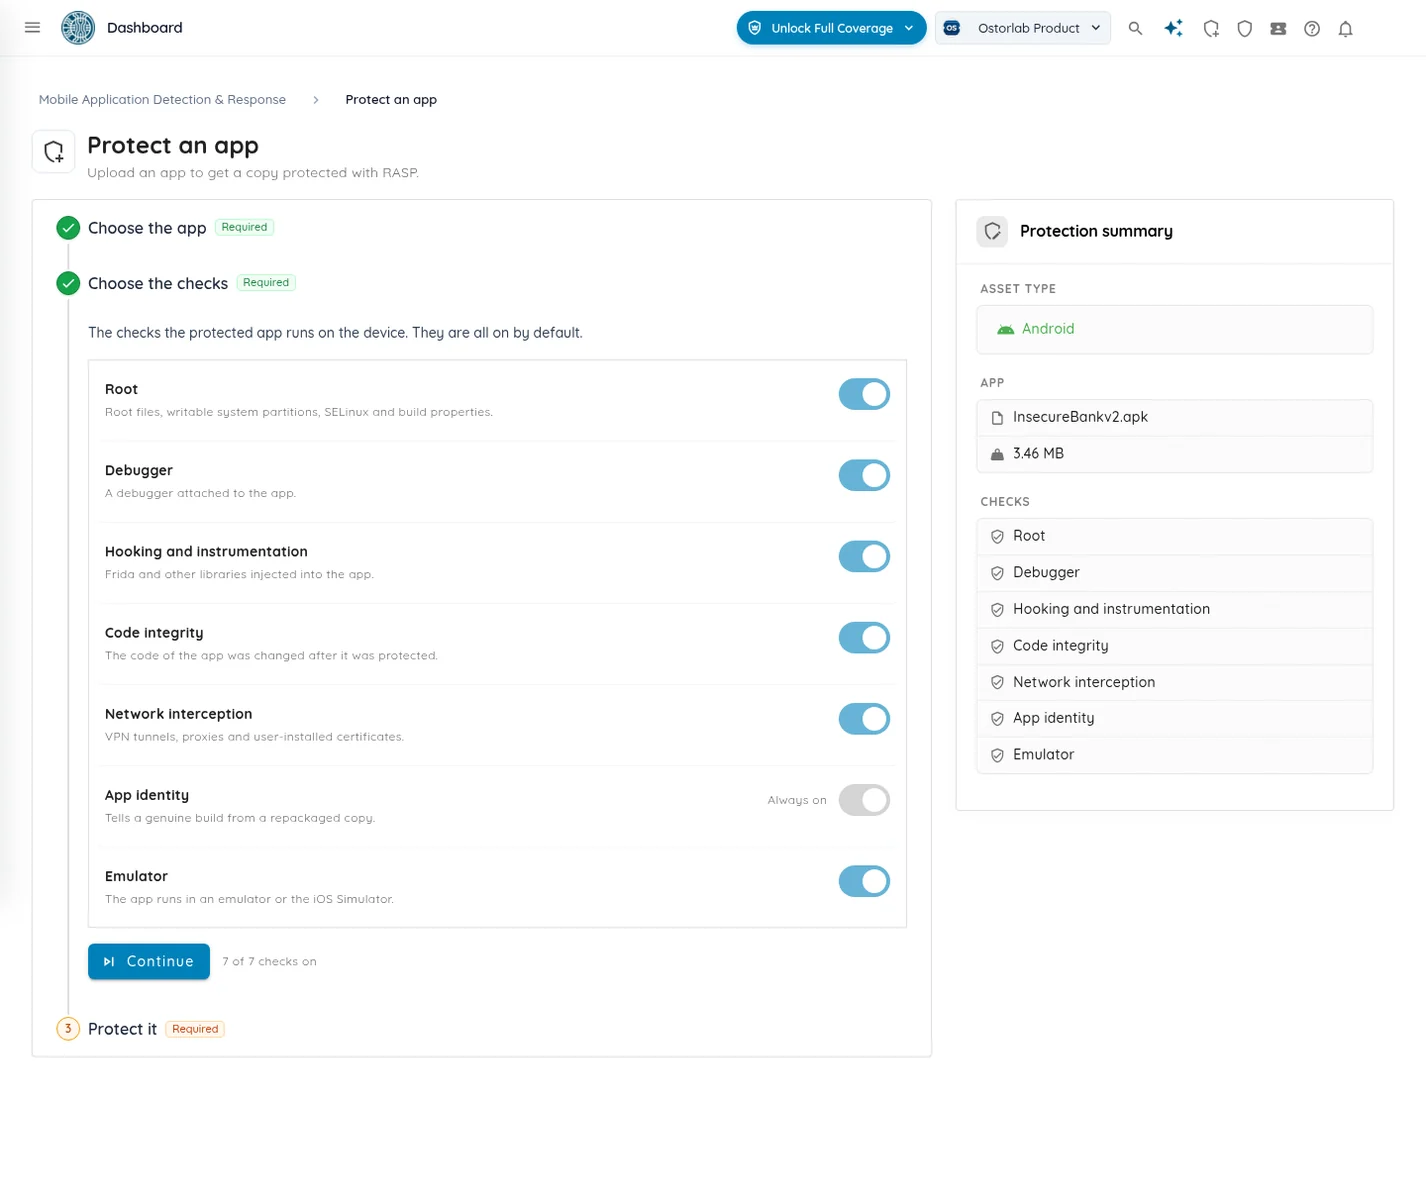
Assine-o e distribua-o como de costume.
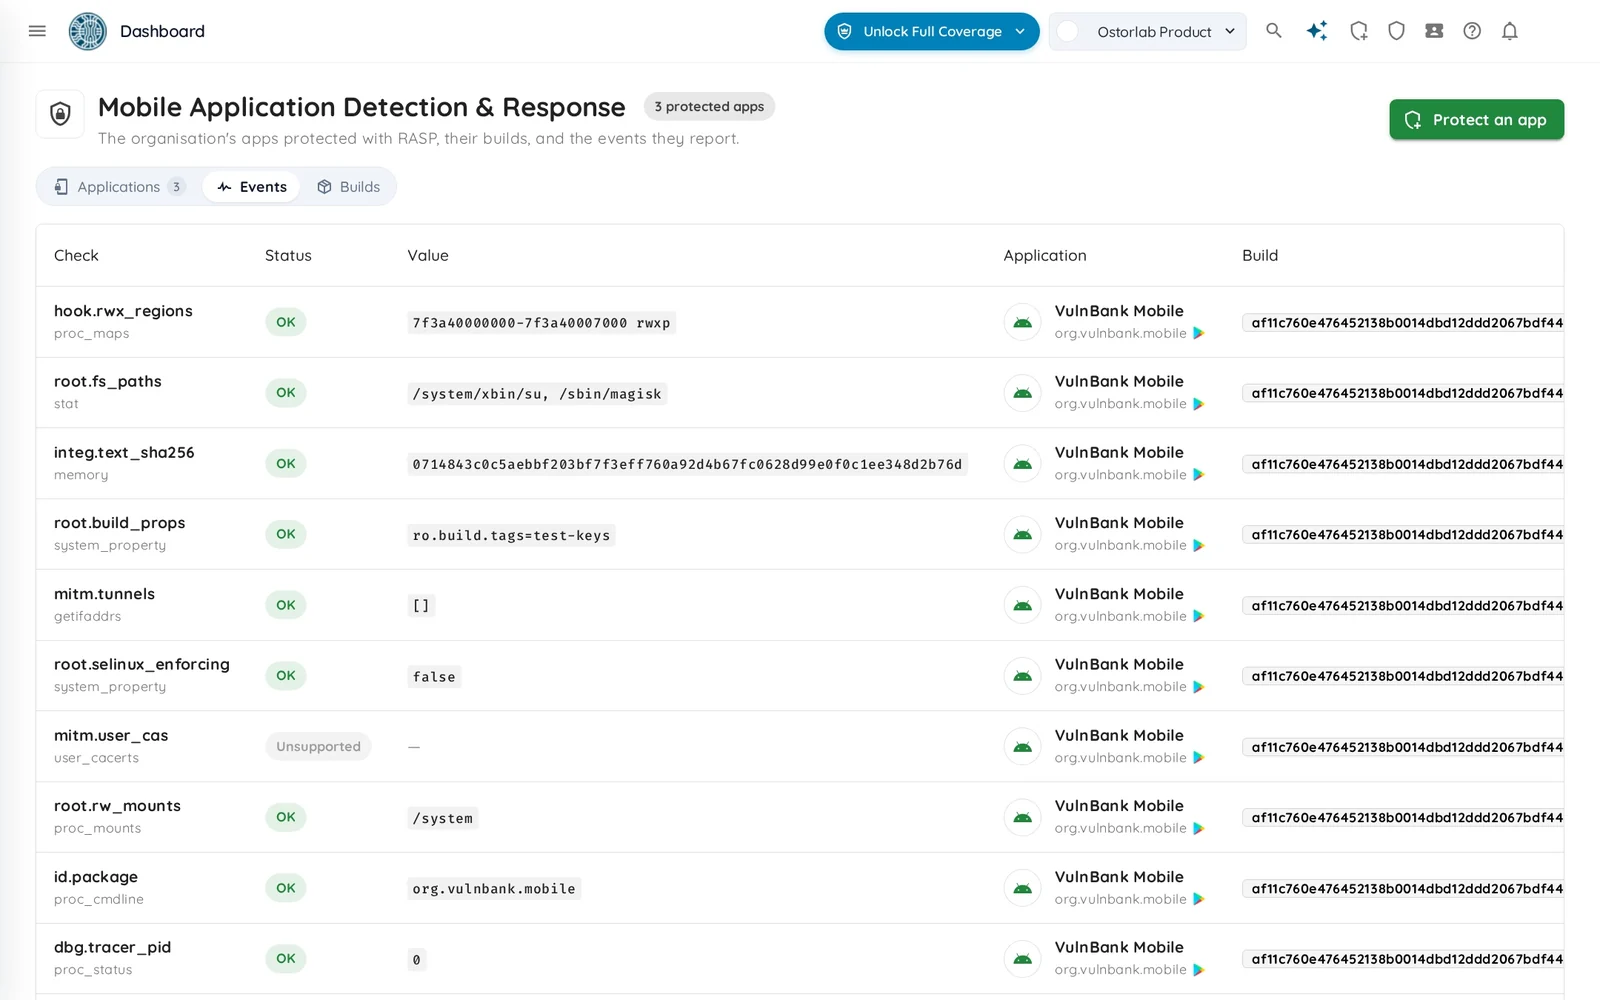
Veja os eventos na aba Events: cada verificação executada em um dispositivo, o que ela encontrou (arquivos de root, Frida, um túnel VPN…), e se a verificação pôde ser executada (Events).
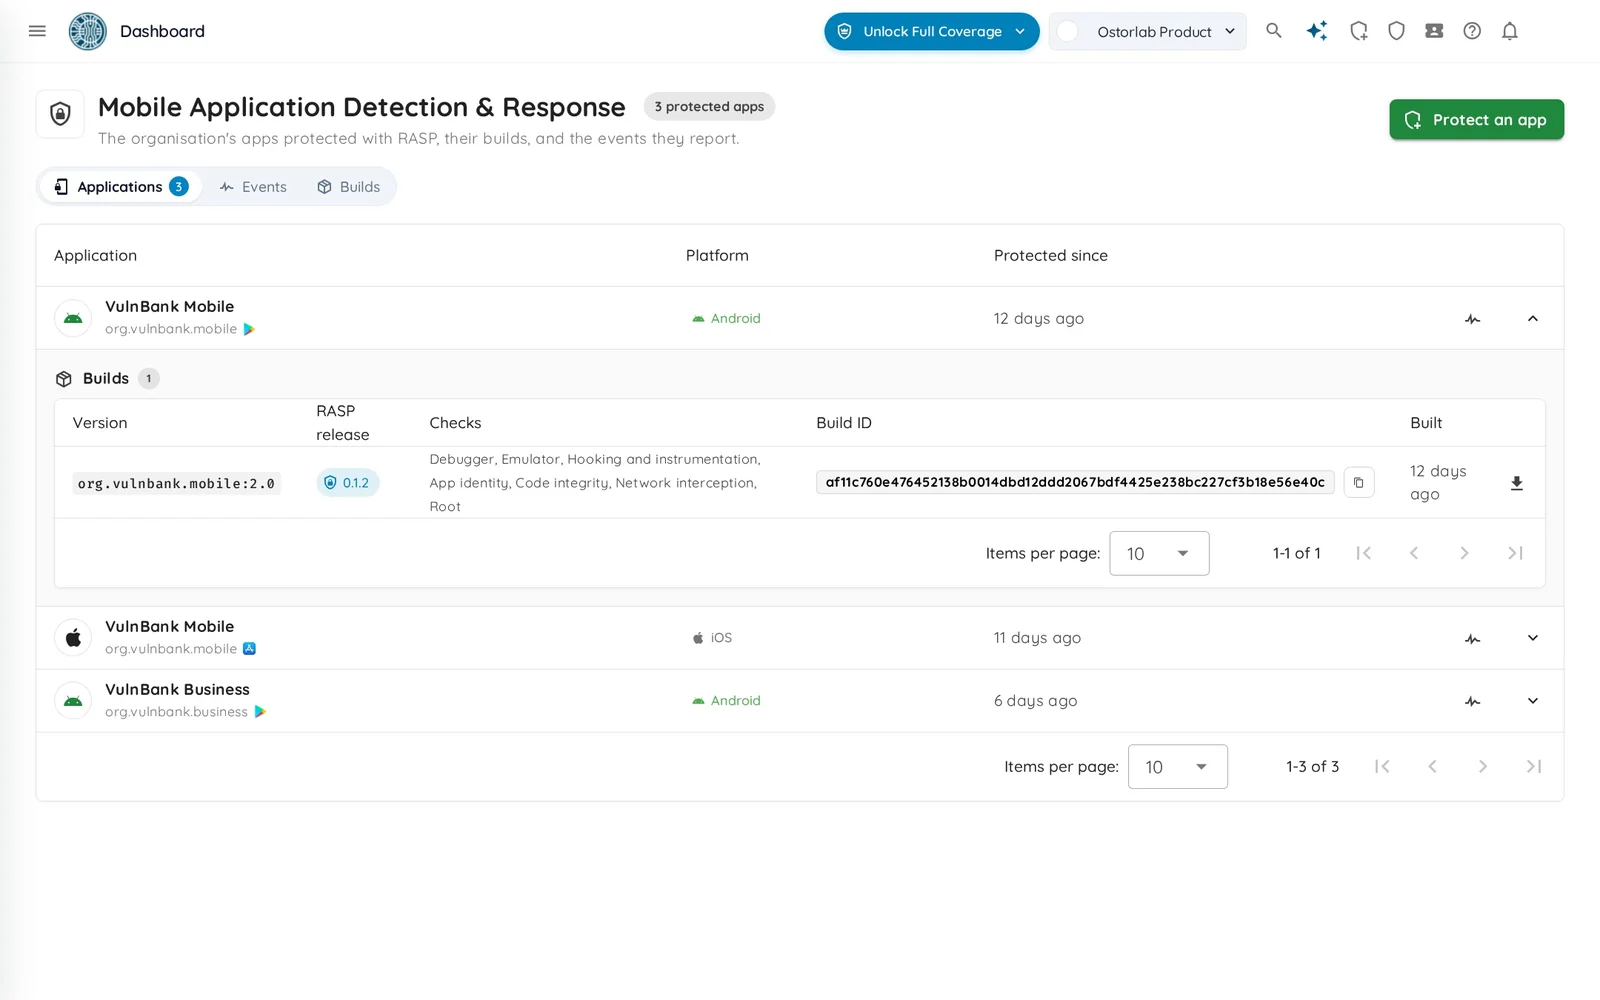
Encontre todas as versões protegidas do seu app, com suas verificações e a versão do RASP (Applications and builds).
Contribuições são bem-vindas: abra uma issue ou um pull request. Toda alteração passa por um pull request.






