 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
Exploração completa de Controlador de Domínio usando Metasploit e Impacket: descoberto DC10, explorou Zerologon (CVE-2020-1472), extraiu hashes NTLM, obteve shell SYSTEM e estabeleceu uma sessão Meterpreter.

Exploração completa de um Controlador de Domínio usando Metasploit e Impacket: descoberta do DC10, exploração do Zerologon (CVE-2020-1472), extração de hashes NTLM, obtenção de shell SYSTEM e estabelecimento de uma sessão Meterpreter.
Resumo Executivo Este exercício demonstra uma cadeia de ataque completa e realista contra um controlador de domínio que estava vulnerável ao CVE-2020-1472 (Zerologon). O engajamento incluiu descoberta, enriquecimento de serviços, exploração, extração de credenciais, movimento lateral e validação pós-exploração. Consegui obter acesso de nível SYSTEM e estabelecer uma sessão persistente do Meterpreter no DC usando uma combinação de Zerologon, Impacket secretsdump + pass-the-hash e payloads msfvenom/meterpreter. Capturas de tela e artefatos de comandos foram registrados em cada etapa como evidência.
Visão geral do laboratório: Simulou uma cadeia de ataque completa em um Controlador de Domínio Windows usando Metasploit e Impacket; descoberta, Zerologon, secretsdump, pass-the-hash e uma sessão controlada do Meterpreter.
Por que isso é importante para as organizações: Porque o DC controla a autenticação, política de grupo e identidade de todo o domínio, um comprometimento pode se cascatear em interrupção total dos negócios, roubo de contas, exfiltração de dados, implantação de ransomware e perda de confiança regulatória. Proteger os DCs protege a disponibilidade, receita e reputação, impedindo que atacantes transformem a identidade em um ponto único de falha.
Você recebe duas máquinas em uma rede de laboratório contida. Um sistema é um Controlador de Domínio Windows (DC) chamado DC10 que hospeda serviços principais de AD. O outro sistema é uma estação de trabalho Kali colocada na mesma sub-rede de servidores para teste. Supõe-se que o DC exponha serviços de domínio típicos (por exemplo, LDAP, Kerberos, SMB) e pode ser vulnerável a problemas conhecidos. Espera-se que o host Kali seja usado para reconhecimento, exploração, acesso a credenciais, movimento lateral e validação pós-exploração. A tarefa é identificar o DC, confirmar detalhes do domínio, obter um ponto de apoio inicial usando uma técnica aplicável, extrair material de credenciais para permitir acesso administrativo e, em seguida, demonstrar controle do DC por meio de um shell remoto e uma sessão de agente gerenciado, adaptando-se a quaisquer restrições ambientais, como serviços corrigidos, egresso restrito ou defesas de endpoint. DC: 10.1.16.1 Kali: 10.1.16.66
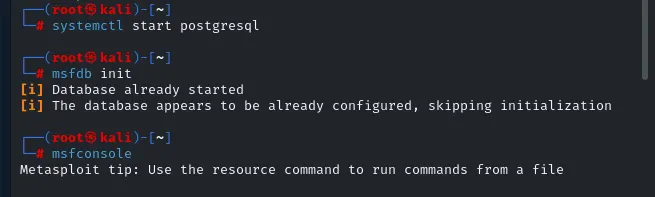
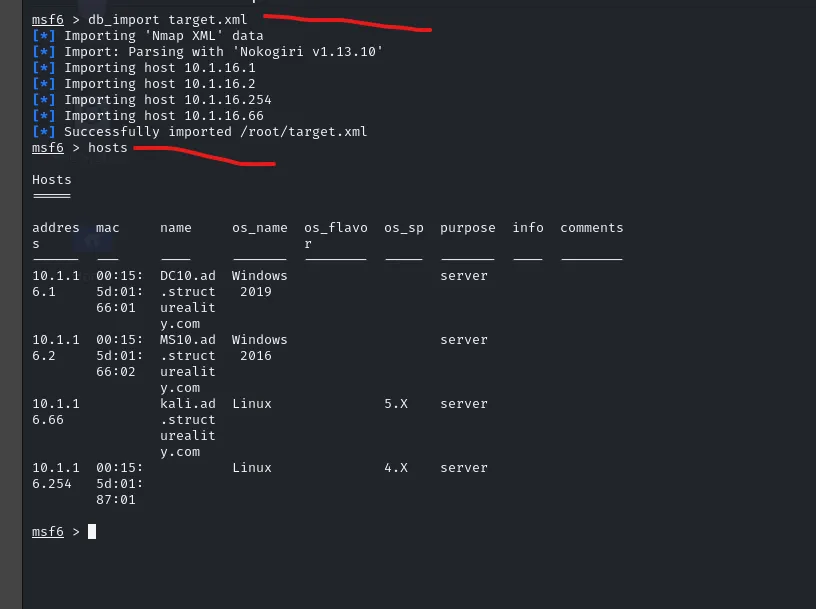
Usei msfconsole com suporte a DB, executei um sweep nmap de dentro do MSF, importei os resultados e refinei hosts e serviços para confirmar a exposição do DC10.
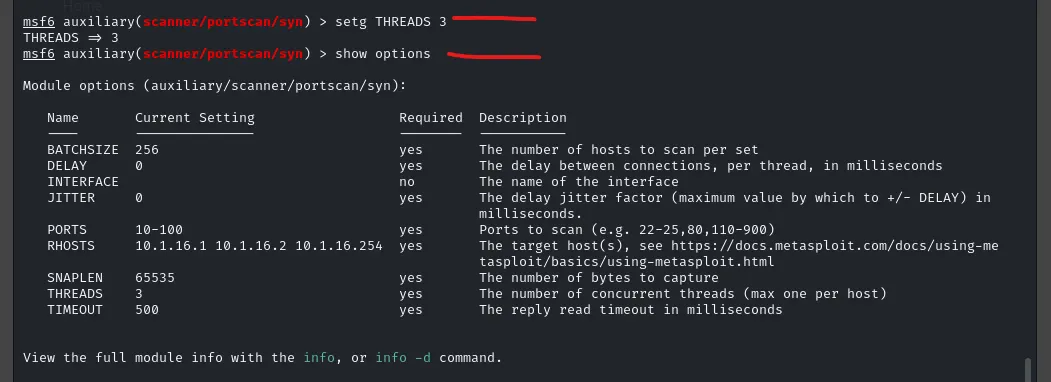
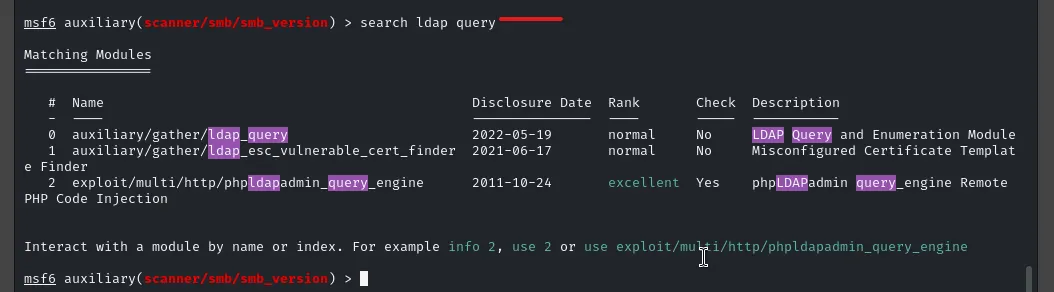
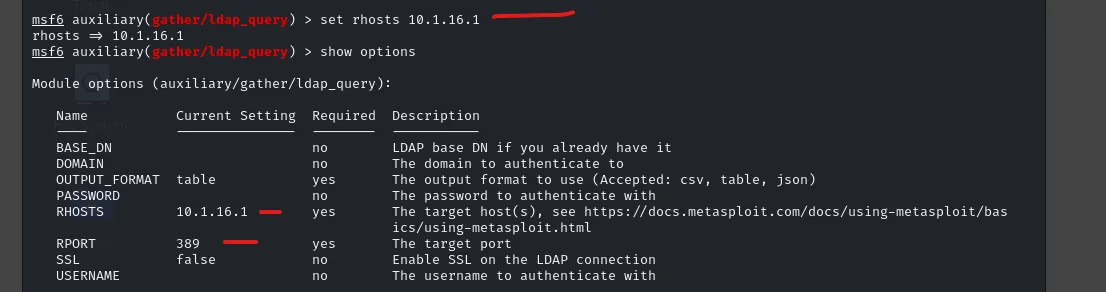
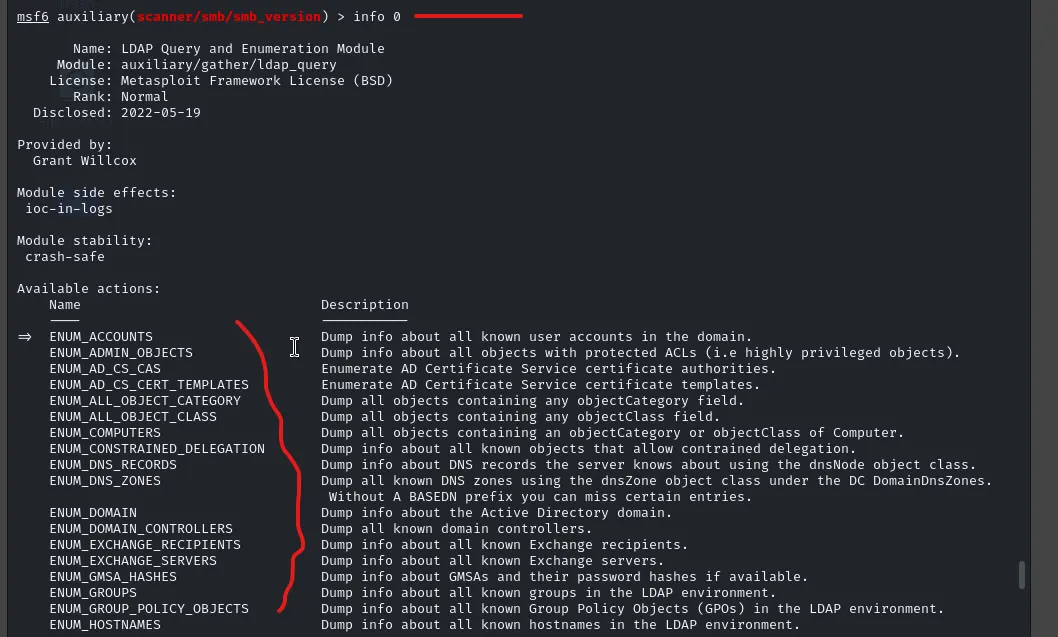
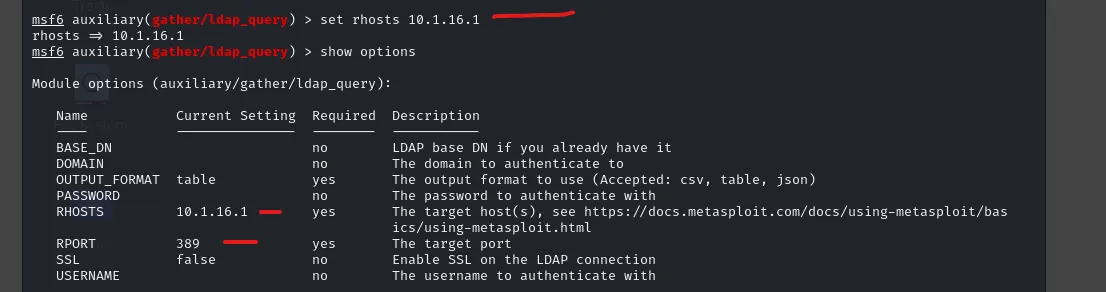
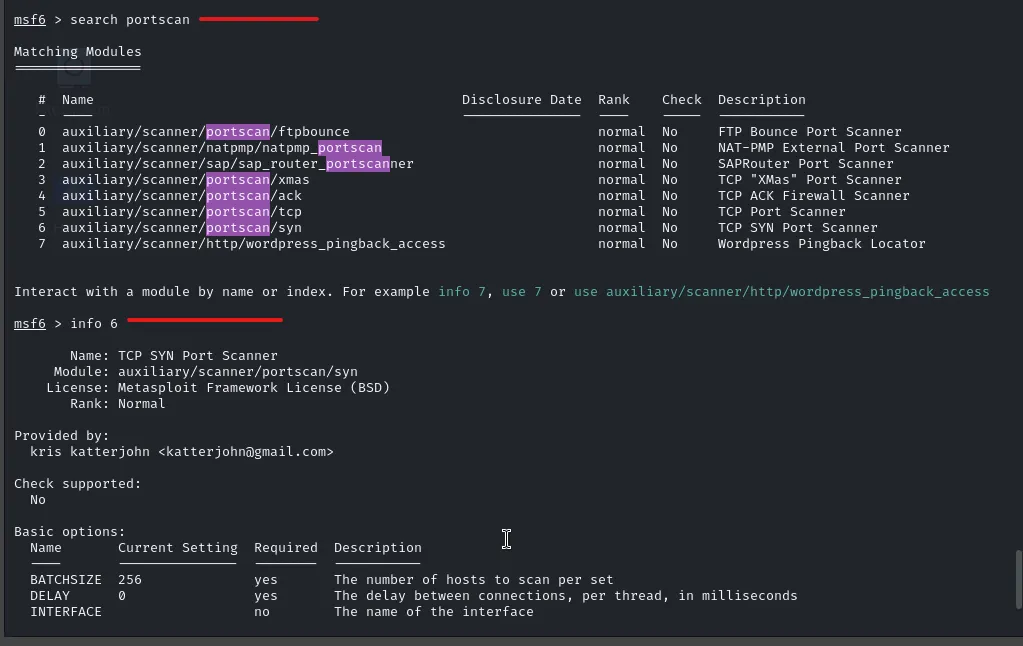
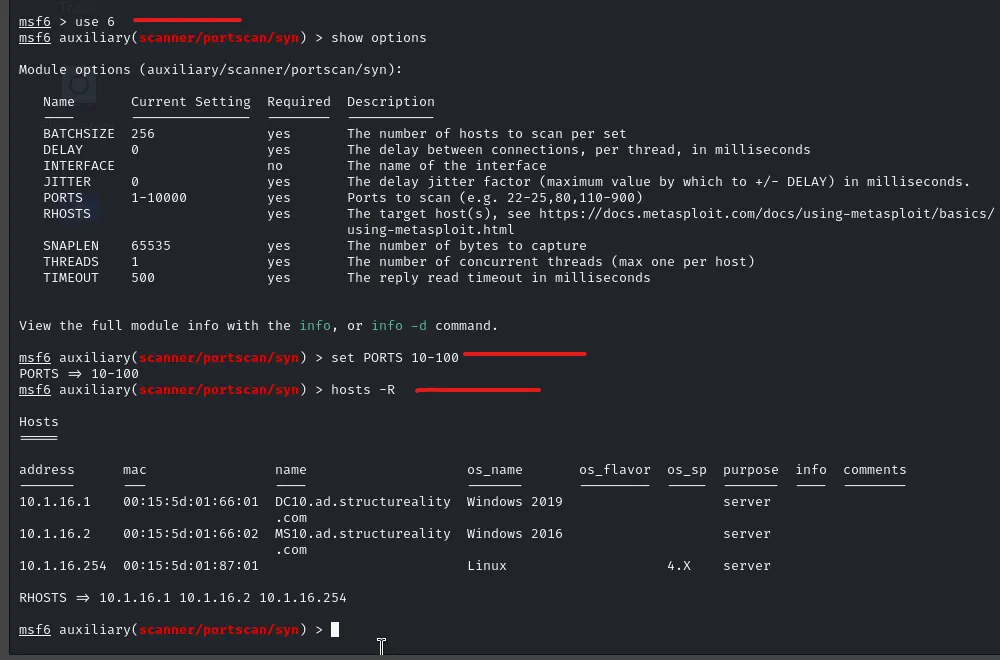
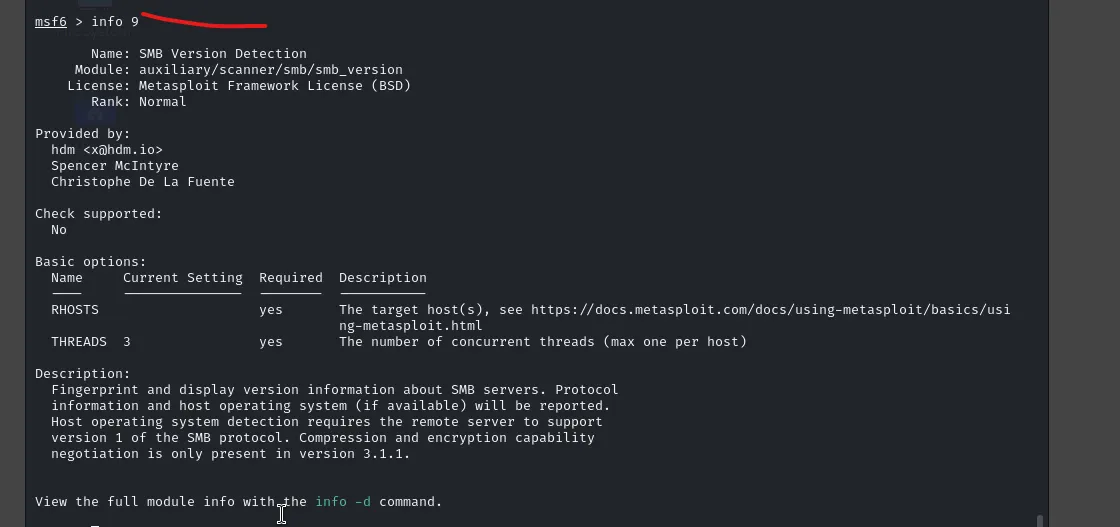
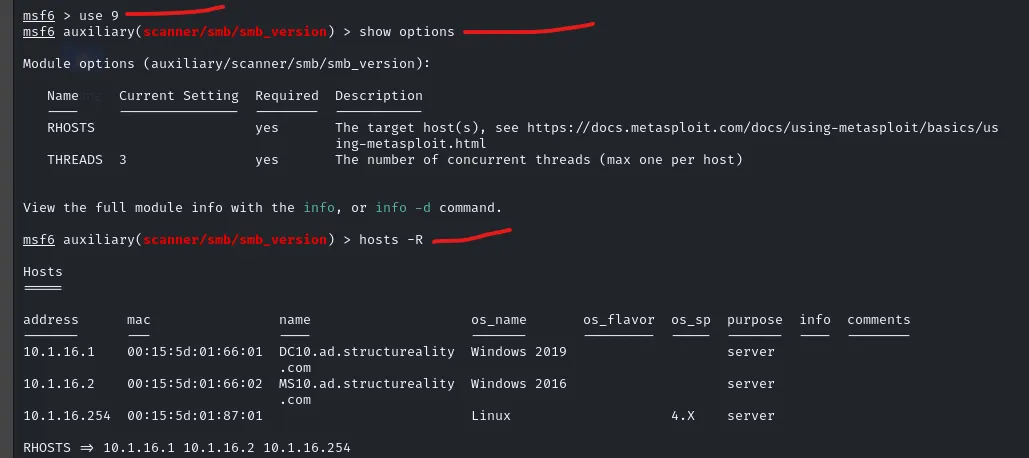
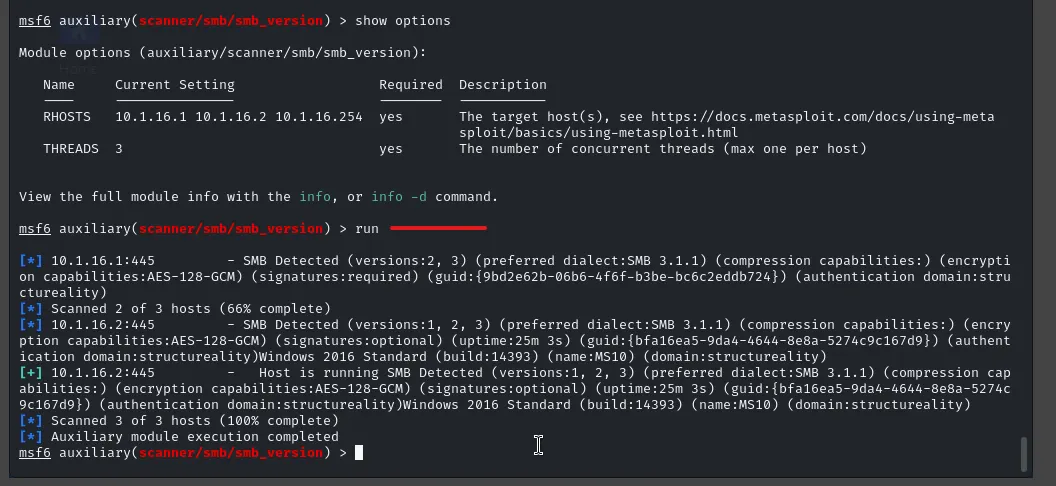
Realizei uma varredura de porta SYN no MSF, fiz fingerprinting SMB e confirmei LDAP e Kerberos em 10.1.16.1. Consultei LDAP para recuperar o nome do domínio.
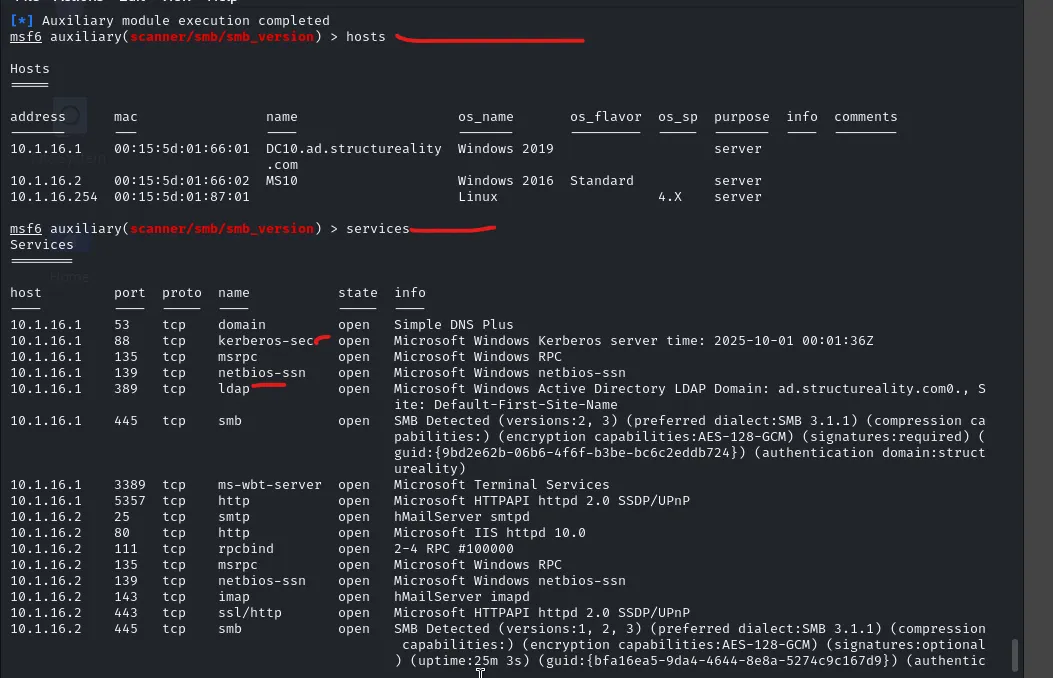
auxiliary/scanner/smb/smb_version.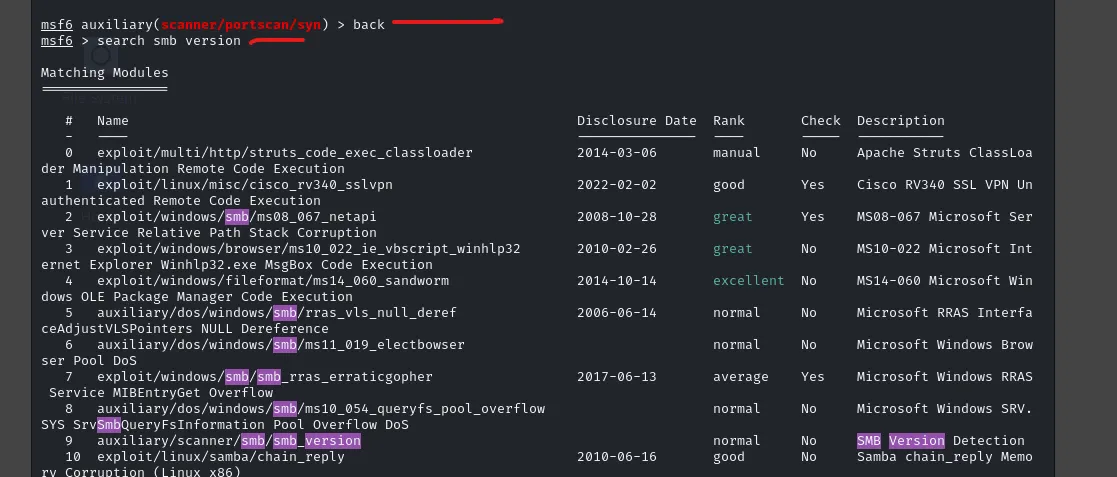
auxiliary/gather/ldap_query.