
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383 — CVE-2024-46383 | Kitploit
Ferramentas/GitHubGitHub/nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
Segurança de Sistemas EmbarcadosReconhecimentoSegurança IoTAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesHacking de HardwareSegurança de HardwareAnálise de Firmware
Compartilhar
GitHubnitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

CVE-2024-46383

Ver Repositório
47há 2 anosAinda não revisado

Divulgação de Informações Sensíveis via Firmware SPI Flash para Roteador Hathway - CVE-2024-46383

Descrição da Vulnerabilidade:

Durante a avaliação de segurança do firmware do roteador, observou-se que informações sensíveis sobre os dispositivos conectados ao roteador, como celulares, laptops e tablets, são armazenadas em texto simples e um atacante pode usá-las indevidamente.

Fabricante do produto: Hathway

Produto afetado: CM5100-511

Versão afetada: 4.1.1.24

Pontuação da Vulnerabilidade V3.1: 5.2 Médio AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N

Prova de Conceito:

  1. Ligue o roteador e faça o reconhecimento inicial da rede usando a ferramenta Nmap.

    Reconhecimento de rede
  2. Desmonte o roteador e localize a conexão UART conforme mostrado na imagem abaixo. Conecte a conexão UART ao console serial e verifique a sequência inicial de inicialização do roteador. A partir da sequência inicial de inicialização, obtivemos as informações de versão do hardware e firmware.
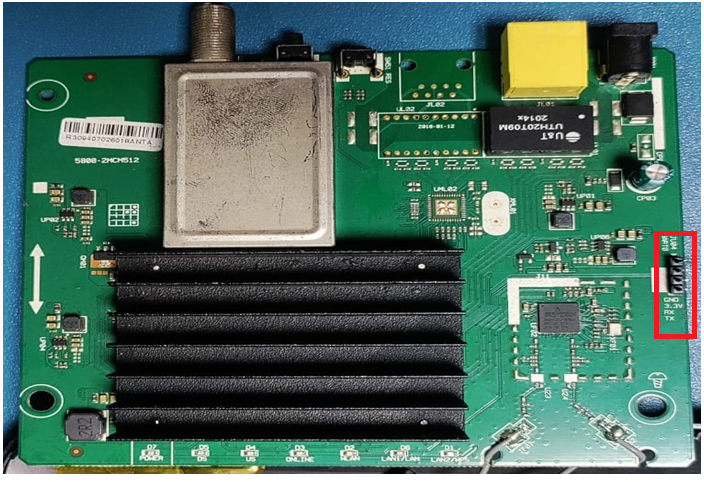
    Desmontagem Sequência inicial de inicialização
  3. A partir da análise da placa de circuito impresso (PCB), observou-se que um chip flash externo (Winbond W25Q64JV) está conectado na parte traseira. Solde o chip flash da PCB e, usando o programador flash CH431A, extraia o firmware.
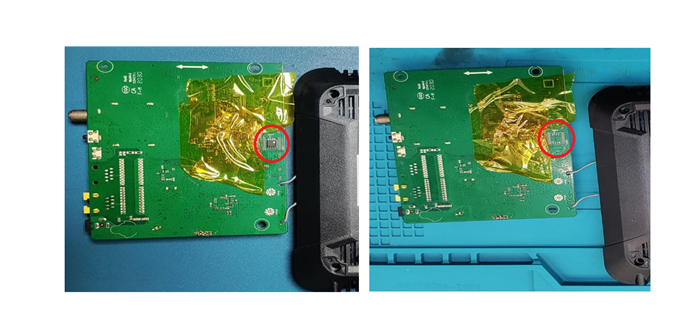
    image

  4. Após extrair o firmware flash, realize a análise do arquivo binário extraído e descobrimos que os nomes de celulares, laptops e tablets que estão conectados ao roteador são armazenados em texto simples.
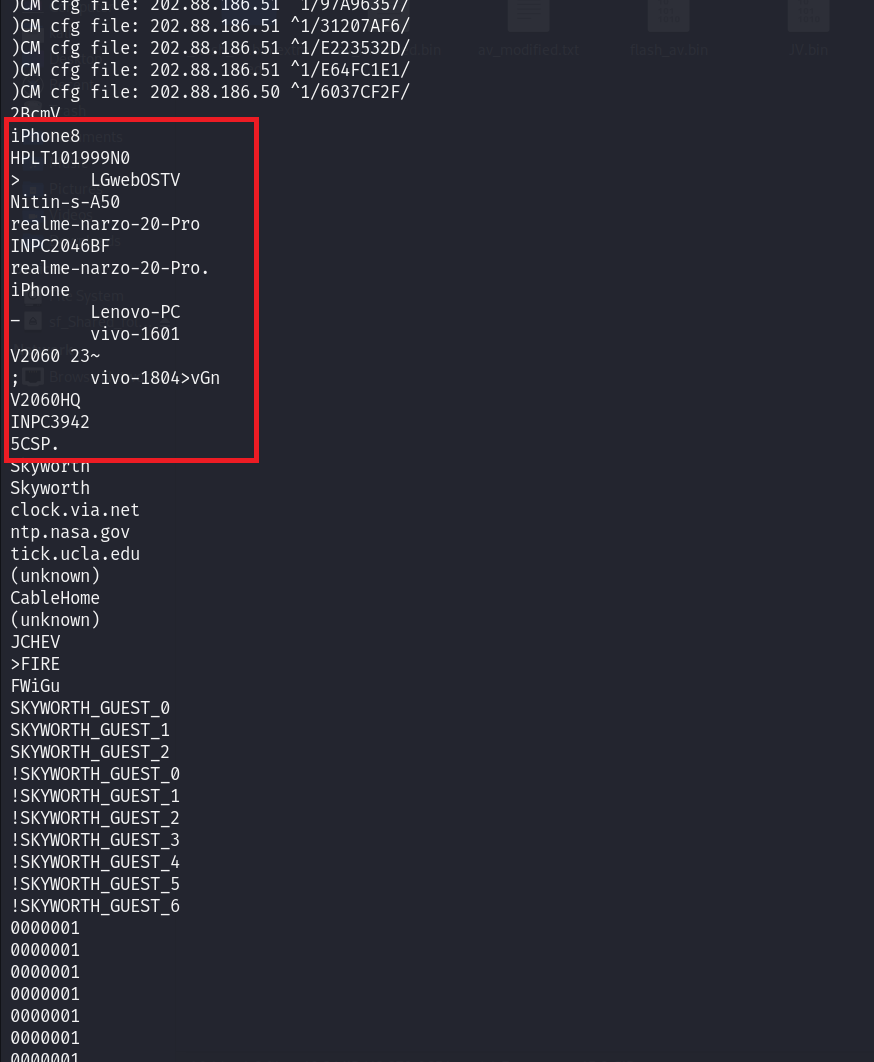
    Dispositivos conectados ao roteador

Autores:

Nitin Ronge (www.linkedin.com/in/nitin-ronge)

Anand Yadav (www.linkedin.com/in/anandyadav6962)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





