


Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e correções automáticas para desenvolvedores.


Seu Guardião de Segurança com IA — Agora Conectado à Inteligência de Atacantes em Tempo Real
Recursos • Arquitetura • Integração Raven • Instalação • Roadmap • Contribuindo
O CodeGuard Copilot detecta vulnerabilidades de segurança enquanto você programa, não depois que você faz o commit. Ele combina detecção determinística por padrões regex com análise profunda potencializada por IA e inteligência de atacantes em tempo real do ecossistema Raven/WraithWall para oferecer um contexto que nenhuma outra extensão de segurança para VS Code consegue.
O que o torna diferente:
.codeguard.json — regex, severidade, CWE, por arquivo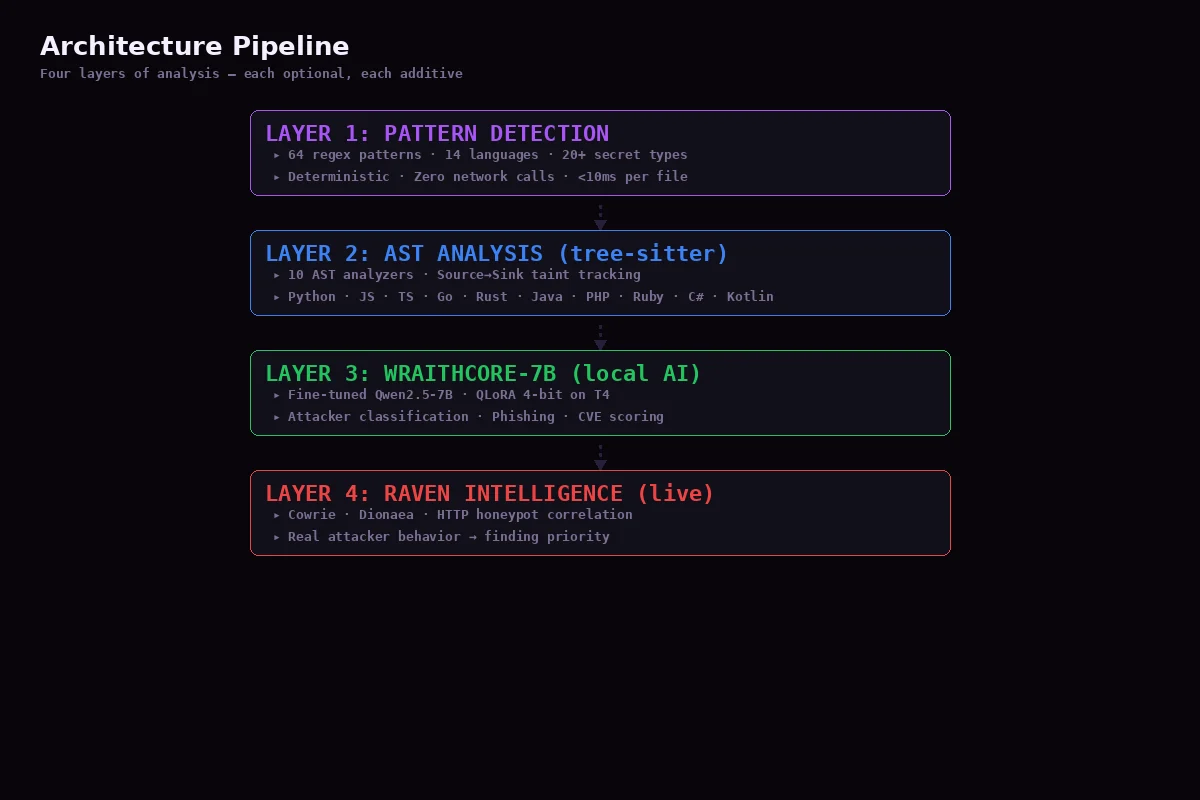
 │ │ │ │
│ │ ┌─────────────┐ ┌────────────────┐ │ │
│ │ │ Knowledge │ │ Raven Bridge │ │ │
│ │ │ Graph │ │ ← attacker data │ │ │
│ │ │ finding→CWE │ │ → threat intel │ │ │
│ │ │ →MITRE→fix │ │ │ │ │
│ │ └─────────────┘ └────────────────┘ │ │
│ └──────────────────┬───────────────────┘ │
│ │ │
│ ▼ │
│ ┌──────────────────────────────────────┐ │
│ │ Developer Feedback │ │
│ │ QuickFix · Explain · Suppress · Fix │ │
│ │ Training · Report · CI/CD │ │
│ └──────────────────────────────────────┘ │
│ │
└──────────────────────────────────────────────┘
│
▼
┌──────────────────────────────────────────────┐
│ WraithWall / Raven │
│ │
│ Cowrie Honeypot → Attacker Telemetry │
│ Campaign Correlation → Behavioral DNA │
│ CISA KEV → OWASP → Composite Scoring │
│ Cross-Repo Systemic Patterns │
│ Dark-Web Breach Monitoring │
└──────────────────────────────────────────────┘
---

## Ponte de Inteligência Raven

O CodeGuard Copilot é o **consumidor de inteligência frontend** para o pipeline de telemetria de atacantes do Raven. Quando honeypots Cowrie observam atacantes reais usando técnicas de exploração, os padrões fluem para o CodeGuard:
Atacante usa SQL injection no honeypot ↓ Raven detecta: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() recebe o evento ↓ Gera padrão candidato CodeGuard com confiança 0.85 ↓ Padrão proposto: "SQL Injection (observado por atacante)" ↓ Revisão humana → publicado como regra CodeGuard ↓ Desenvolvedores protegidos contra o exploit real
Por outro lado, quando o CodeGuard encontra uma vulnerabilidade, ele gera feedback estruturado para o Raven:
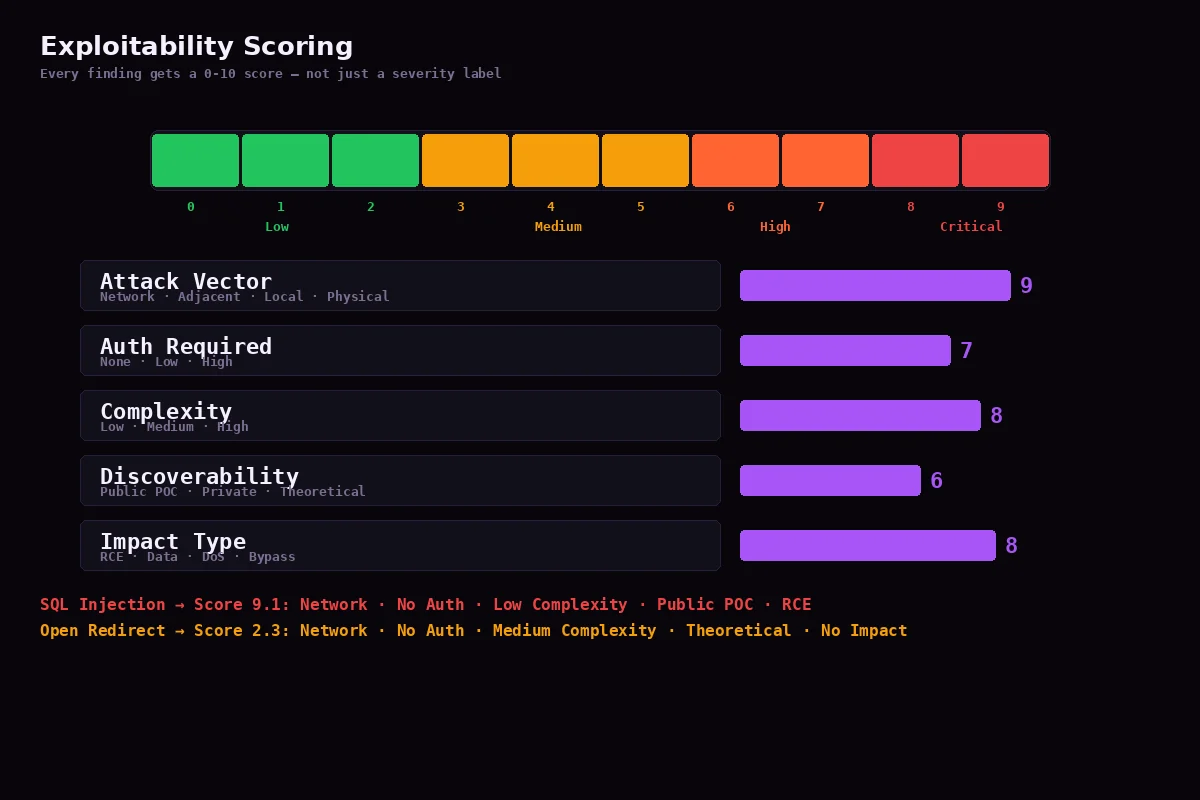
Descoberta CodeGuard: CWE-798 segredo hardcoded em auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ Técnicas MITRE: T1552, T1078 ↓ Pontuação de prioridade Raven: 72 (vetor de ataque de rede, baixa complexidade) ↓ Raven eleva esta descoberta na pontuação composta ↓ Equipe SOC vê: "Descoberta de credencial alinhada ao atacante em repositório de produção"
---

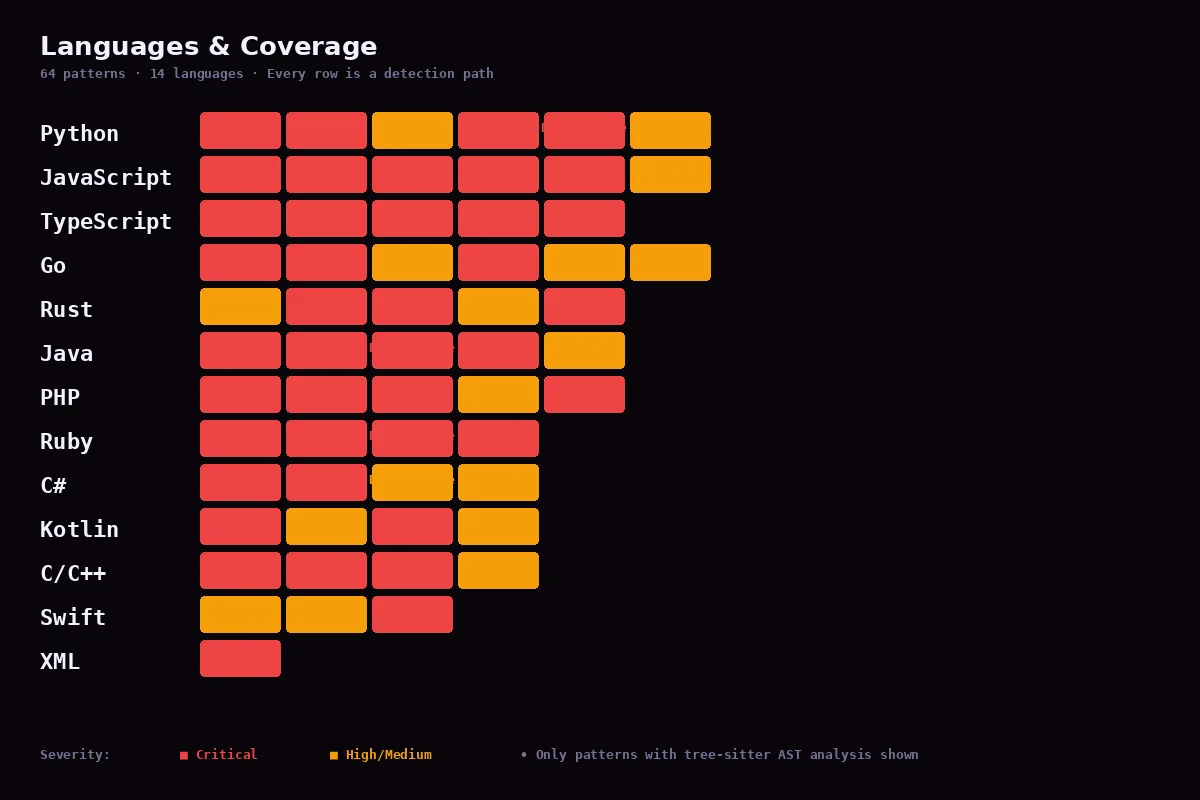
## Categorias de Vulnerabilidades Detectadas

### Críticas
SQL Injection (CWE-89), Command Injection (CWE-78), NoSQL Injection (CWE-943), Segredos Hardcoded (CWE-798), Desserialização Insegura (CWE-502)

### Altas
XSS (CWE-79), XSS baseado em DOM, Path Traversal (CWE-22), Upload de Arquivo (CWE-434), Criptografia Fraca (CWE-327), Blocos Unsafe (Rust), HTML Não Escapado (Go)
