Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/nicolonsky/conditionalaccessdocumentation
Scripting e AutomaçãoAuditoria de ConfiguraçãoSegurança na NuvemUtilitários e FrameworksGerenciamento de Identidade e Acesso (IAM)
GitHubnicolonsky/conditionalaccessdocumentation

ConditionalAccessDocumentation

Documentação do Microsoft Entra Conditional Access com PowerShell

Ver Repositório
1683280há 4 mesesRevisado pelo Kitploit
Compartilhar

Documentar Acesso Condicional com PowerShell

PSGallery Version PSGallery Downloads GitHub GitHub Release Date

Este script PowerShell documenta suas políticas de Acesso Condicional do Microsoft Entra. O script exporta todos os dados como um arquivo csv que pode ser formatado de forma elegante como uma pasta de trabalho do Excel. Para garantir que todas as políticas possam ser recuperadas e documentadas, o script usa o endpoint da API Microsoft Graph Beta.

Instalação e Uso

  1. Instale este script da galeria PowerShell (o módulo dependente Microsoft.Graph.Authentication é instalado automaticamente):

    • Install-Script -Name Invoke-ConditionalAccessDocumentation -Scope CurrentUser
    • O script é salvo no local padrão de scripts do usuário:
      • Windows : C:\Users\%USERNAME%\Documents\WindowsPowerShell\Scripts
      • macOS: ~/.local/share/powershell/scripts
  2. Conecte-se ao Microsoft Graph

    • Conceda consentimento de administrador inicial: Connect-Graph -Scopes "Application.Read.All", "Group.Read.All", "Policy.Read.All", "RoleManagement.Read.Directory", "User.Read.All", "NetworkAccess.Read.All" -ContextScope Process
    • Após o consentimento de administrador inicial ter sido concedido, você pode se conectar com: Connect-Graph para uso subsequente
    • Se você deseja se conectar via Token Bearer da sua sessão do navegador, pode usar o seguinte trecho para conectar: Connect-MgGraph -AccessToken $((Get-Clipboard -Raw).Replace("Bearer ","").Replace("`n","") | ConvertTo-SecureString -AsPlainText -Force)
  3. Execute o script via dot sourcing do PowerShell

    • \Invoke-ConditionalAccessDocumentation.ps1
  4. (Opcional) Formate o csv de forma elegante com o Excel e salve como pasta de trabalho do Excel
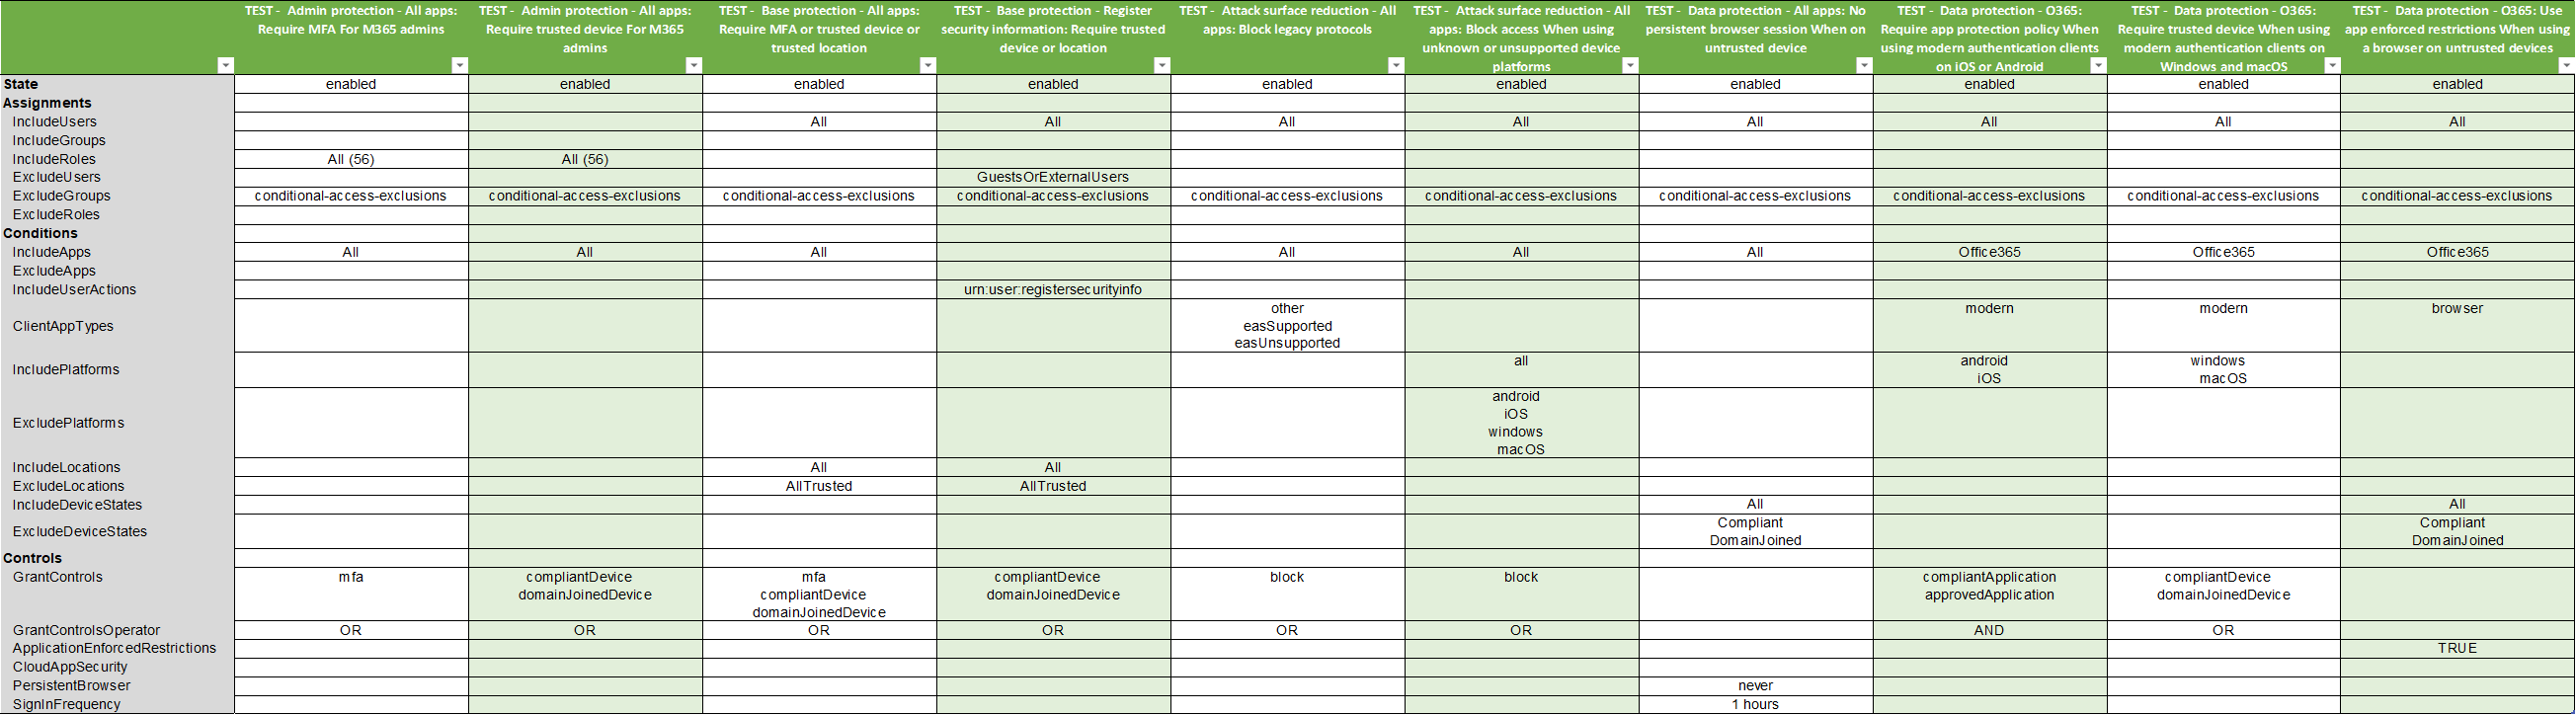
    • Example
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →