
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-25136 — Varredura em massa e exploração de vulnerabilidade do OpenSSH 9.1 | Kitploit

Ferramentas/GitHubGitHub/nhakobyan685/cve-2023-25136
ReconhecimentoScanners de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubnhakobyan685/cve-2023-25136

CVE-2023-25136

Varredura em massa e exploração de vulnerabilidade do OpenSSH 9.1

Ver Repositório
8325há 3 anosAinda não revisado
Compartilhar

CVE-2023-25136

Varredura em massa e exploit da vulnerabilidade do OpenSSH 9.1

Descrição

O servidor OpenSSH (sshd) 9.1 introduziu uma vulnerabilidade de double-free durante o manuseio de options.kex_algorithms. Isso foi corrigido no OpenSSH 9.2. O double-free pode ser explorado, por um atacante remoto não autenticado na configuração padrão, para saltar para qualquer local no espaço de endereço do sshd. Um relatório de terceiros afirma que "a execução remota de código é teoricamente possível." https://nvd.nist.gov/vuln/detail/CVE-2023-25136

Uso

  1. Execute o script scan.py e digite o nome do arquivo com endereços IP python scan.py Screenshot_1

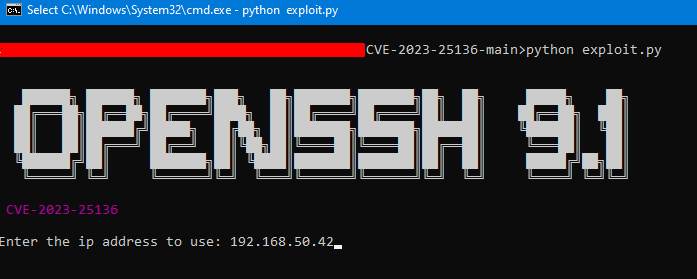
  2. Execute o script exploit.py e digite o endereço IP vulnerável python exploit.py Screenshot_2
Requisitos

O script roda em Python3 Se você não tiver as bibliotecas instaladas, elas serão instaladas quando você executar o programa

• paramiko: para instalá-lo, basta digitar pip install paramiko

• colorama: para instalá-lo, basta digitar pip install colorama

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





