
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Raccine — Uma vacina simples contra ransomware | Kitploit
Ferramentas/GitHubGitHub/neo23x0/raccine
Ferramentas DefensivasInteligência de AmeaçasDetecção de IntrusãoResposta a IncidentesDetecção de AnomaliasAnálise de Logs
GitHubneo23x0/raccine

Raccine

Uma vacina simples contra ransomware

Ver Repositório
98212616há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Inactively Maintained

Raccine

Raccine

Uma Proteção Simples contra Ransomware

Por quê?

Vemos ransomware apagar todas as cópias de sombra usando vssadmin com bastante frequência. E se pudéssemos simplesmente interceptar essa solicitação e eliminar o processo que a invocou? Vamos tentar criar uma vacina simples.
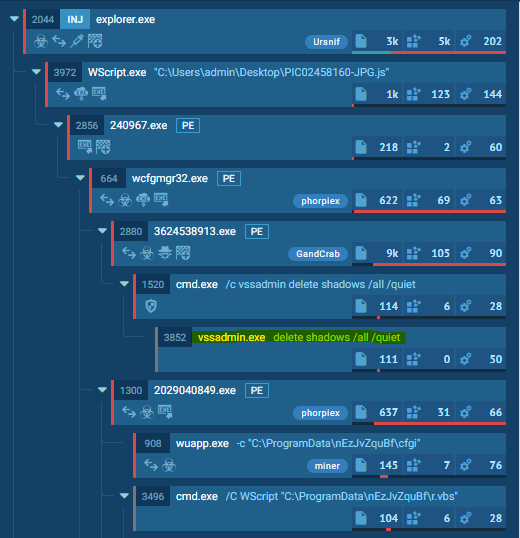
Ransomware Process Tree

Como funciona

Nós registramos um depurador para vssadmin.exe (e wmic.exe), que é o nosso raccine.exe compilado. Raccine é um binário que primeiro coleta todos os PIDs dos processos pai e depois tenta eliminar todos os processos pai.

Vantagens:

  • O método é bastante genérico
  • Não precisamos substituir um arquivo do sistema (vssadmin.exe ou wmic.exe), o que poderia levar a problemas de integridade e quebrar nossa raccinação a cada dia de patch
  • Varredura flexível de parâmetros de linha de comando com regras YARA para detectar atividades maliciosas
  • As alterações são fáceis de reverter
  • Funciona no Windows 7 / Windows 2008 R2 ou superior
  • Nenhum executável em execução ou serviço adicional necessário (sem agente)

Desvantagens / Pontos Cegos:

  • O uso legítimo de vssadmin.exe delete shadows (ou qualquer outra combinação bloqueada) não é mais possível
  • Ele até elimina os processos que tentaram invocar vssadmin.exe delete shadows, o que pode ser um processo de backup
  • Isso não detecta métodos em que o processo malicioso não é um dos processos na árvore que invocou vssadmin.exe (ex.: via schtasks)

O Processo

  1. A invocação de vssadmin.exe (e wmic.exe) é interceptada e passada para raccine.exe como depurador (vssadmin.exe delete shadows se torna raccine.exe vssadmin.exe delete shadows)
  2. Em seguida, processamos os argumentos da linha de comando e procuramos combinações maliciosas usando regras Yara.
  3. Se nenhuma combinação maliciosa for encontrada, criamos um novo processo com os parâmetros originais da linha de comando.
  4. Se uma combinação maliciosa for encontrada, coletamos todos os PIDs dos processos pai e começamos a eliminá-los (esses devem ser os processos de malware, como mostrado nas capturas de tela acima). O Raccine exibe uma janela de linha de comando com os PIDs eliminados por 5 segundos, registra o evento no Log de Eventos do Windows e então encerra.

Combinações maliciosas:

  • delete e shadows (vssadmin, diskshadow)
  • resize e shadowstorage (vssadmin)
  • delete e shadowstorage (vssadmin)
  • delete e shadowcopy (wmic)
  • delete e catalog e -quiet (wbadmin)
  • win32_shadowcopy ou elemento de uma lista de comandos codificados (powershell)
  • recoveryenabled (bcedit)
  • ignoreallfailures (bcedit)

^ lista desatualizada: verifique a regra YARA correspondente

Lista do Powershell de comandos codificados: JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA e muitos outros

Exemplo

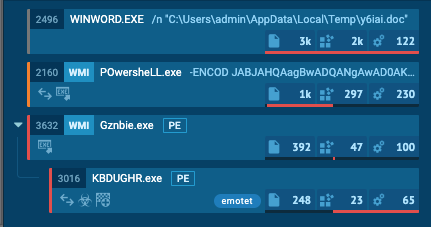
Emotet sem Raccine - Link

Emotet sem Raccine

Emotet com Raccine - Link (ignore a atividade de processo relacionada à instalação do Raccine)
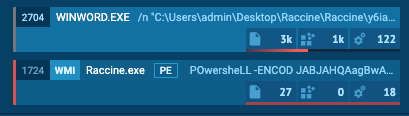
Emotet com Raccine

A infecção é cortada pela raiz.

Aviso !!!

USE POR SUA CONTA E RISCO!

Você não poderá mais executar comandos que usem os comandos bloqueados em uma máquina raccinada até aplicar o patch de desinstalação raccine-reg-patch-uninstall.reg. Isso pode quebrar várias soluções de backup que executam esse comando específico durante o trabalho. Ele não apenas bloqueará a solicitação, mas também eliminará todos os processos na árvore, incluindo a solução de backup e o processo que a invocou.

Se você tiver um monitoramento de segurança sólido que registre todas as execuções de processos, poderá verificar seus logs para ver se vssadmin.exe delete shadows, vssadmin.exe resize shadowstorage ... ou as outras linhas de comando bloqueadas são usadas com frequência ou esporadicamente para fins legítimos; nesse caso, você deve evitar usar o Raccine.

Histórico de Versões

  • 0.1.0 - Versão inicial que interceptava e bloqueava todas as execuções de vssadmin.exe
  • 0.2.0 - Versão que bloqueia apenas execuções de vssadmin.exe que contenham delete e shadows na linha de comando e, caso contrário, passa todos os parâmetros para um novo processo que invoca o vssadmin com seus parâmetros originais
  • 0.2.1 - Removido explorer.exe da lista de permissões
  • 0.3.0 - Suporte ao método wmic chamando delete shadowcopy, sem saídas para inicializações de processos na lista de permissões (evita problemas com o processamento da saída do wmic)
  • 0.4.0 - Suporte a registro no Log de Eventos do Windows para cada tentativa bloqueada; procura mais combinações maliciosas de parâmetros
  • 0.4.1 - Binários estaticamente vinculados
  • 0.4.2 - Correções de bugs fornecidas por John Lambert
  • 0.5.0 - Removido o registro no Log de Eventos (as informações básicas eram desnecessárias; causavam maior complexidade; também podem ser obtidas por meio do registro de criação de processos), suporte à filtragem do wbadmin
  • 0.5.1 - Melhorias por @JohnLaTwC
  • 0.5.2 - Verificação adicional para delete shadowstorage por @JohnLaTwC, revisão de código por @_hillu, ícone do aplicativo
  • 0.5.3 - Instalador em lote (batch)
  • 0.6.0 - Verificações adicionais para bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures e bcdedit.exe /set {default} recoveryenabled no
  • 0.7.0 - Verificações adicionais para powershell.exe e win32_shadowcopy ou uma lista de comandos codificados
  • 0.7.1 - Melhorias por @JohnLaTwC
  • 0.7.2 - Uso de caminhos absolutos nos patches de registro
  • 0.8.0 - Cria um arquivo de log com todas as solicitações interceptadas e ações executadas em C:\ProgramData\Raccine_log.txt
  • 0.9.0 - Registra no Log de Eventos do Windows por @JohnLaTwC
  • 0.10.0 - Apenas modo de simulação
  • 0.10.1 - Correção para o modo de simulação
  • 0.10.2 - Inclui o comando diskshadow.exe delete shadows
  • 0.10.3-5 - Correções e adições menores
  • 1.0 BETA - Elementos de GUI e varredura de parâmetros de linha de comando com regras YARA
  • 1.1 BETA - Correspondência de regras YARA com variáveis externas, funções de solução de problemas
  • 1.2 BETA - Atualizador de assinaturas
  • 1.3 BETA - Varredura YARA em memória do processo pai que invocou
  • 1.4 BETA - Suporte total a x86, strings estáticas movidas para regras YARA para evitar detecções de antivírus, registro de execuções aceitas, instalação do .NET Framework no instalador
  • 1.4.2 BETA - Correção do código de saída (repasse do código de saída retornado pelo programa interceptado), interceptação de taskkill.exe

Instalação

Requisitos

  • Runtime VC++ para varredura YARA (o instalador contém o pacote de instalação de https://aka.ms/vs/16/release/VC_redist.x64.exe)
  • .NET Framework 4.5
  • Acesso à internet para as atualizações das regras YARA
  • Windows 7 / Windows 2008 R2 ou superior

Tanto o pacote Visual C++ Redistributable quanto o .NET Framework serão instalados automaticamente ao executar install-raccine.bat.

Instalação Automática

Baixar ferramenta