

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-53359 — Uma falha de 16 anos no kernel Linux permite que uma VM alugada escape e ataque o host em que é executada. Tanto Intel quanto AMD. Januscape é uma vulnerabilidade de use-after-free no código do KVM que existe desde 2010. | Kitploit
Ferramentas/GitHubGitHub/ndouglas-cloudsmith/cve-2026-53359
Análise de VulnerabilidadesExploraçãoSegurança na NuvemEscape de Contêiner
GitHubndouglas-cloudsmith/cve-2026-53359

CVE-2026-53359

Uma falha de 16 anos no kernel Linux permite que uma VM alugada escape e ataque o host em que é executada. Tanto Intel quanto AMD. Januscape é uma vulnerabilidade de use-after-free no código do KVM que existe desde 2010.

Ver Repositório
44há 4 mesesAinda não revisado
Compartilhar

CVE-2026-53359

Um bug de 16 anos no kernel Linux permite que uma VM alugada escape e ataque o host onde é executada.
Januscape é uma vulnerabilidade use-after-free no código do KVM que está presente desde 2010.
Usando o script exploit-check.sh, podemos obter mais informações sobre a vulnerabilidade do kernel Linux - CVE-2026-53359.

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info

No momento em que este texto foi escrito, não havia Pontuação CVSS nem Vulnerabilidades Exploradas Conhecidas para esta falha.
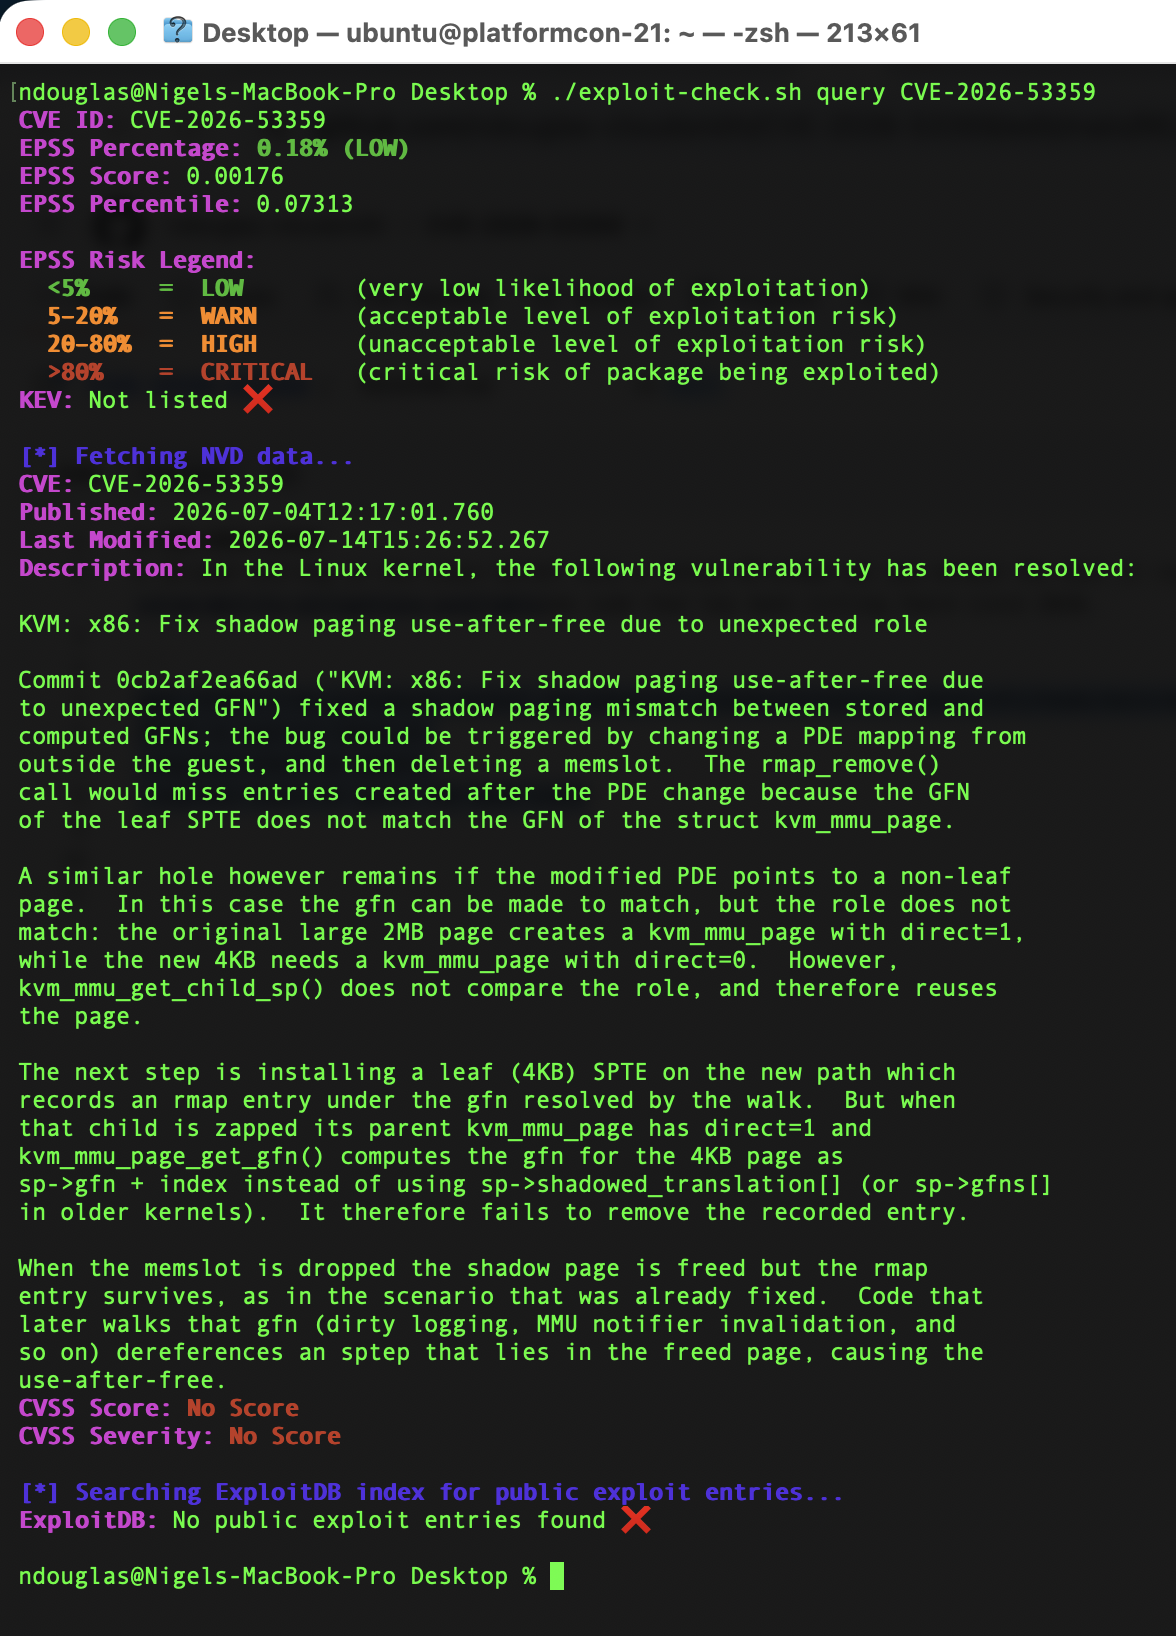
Captura de tela 2026-07-15 às 11 57 14

A vulnerabilidade pode ser explorada?

Nem a NVD (referida acima) nem a Kernel.org publicaram suas próprias pontuações CVSS para este problema.
A Canonical calculou-a como 8.4 CVSS e vimos outros publicarem pontuações de 7.8, 8.8 e até 9.3.

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
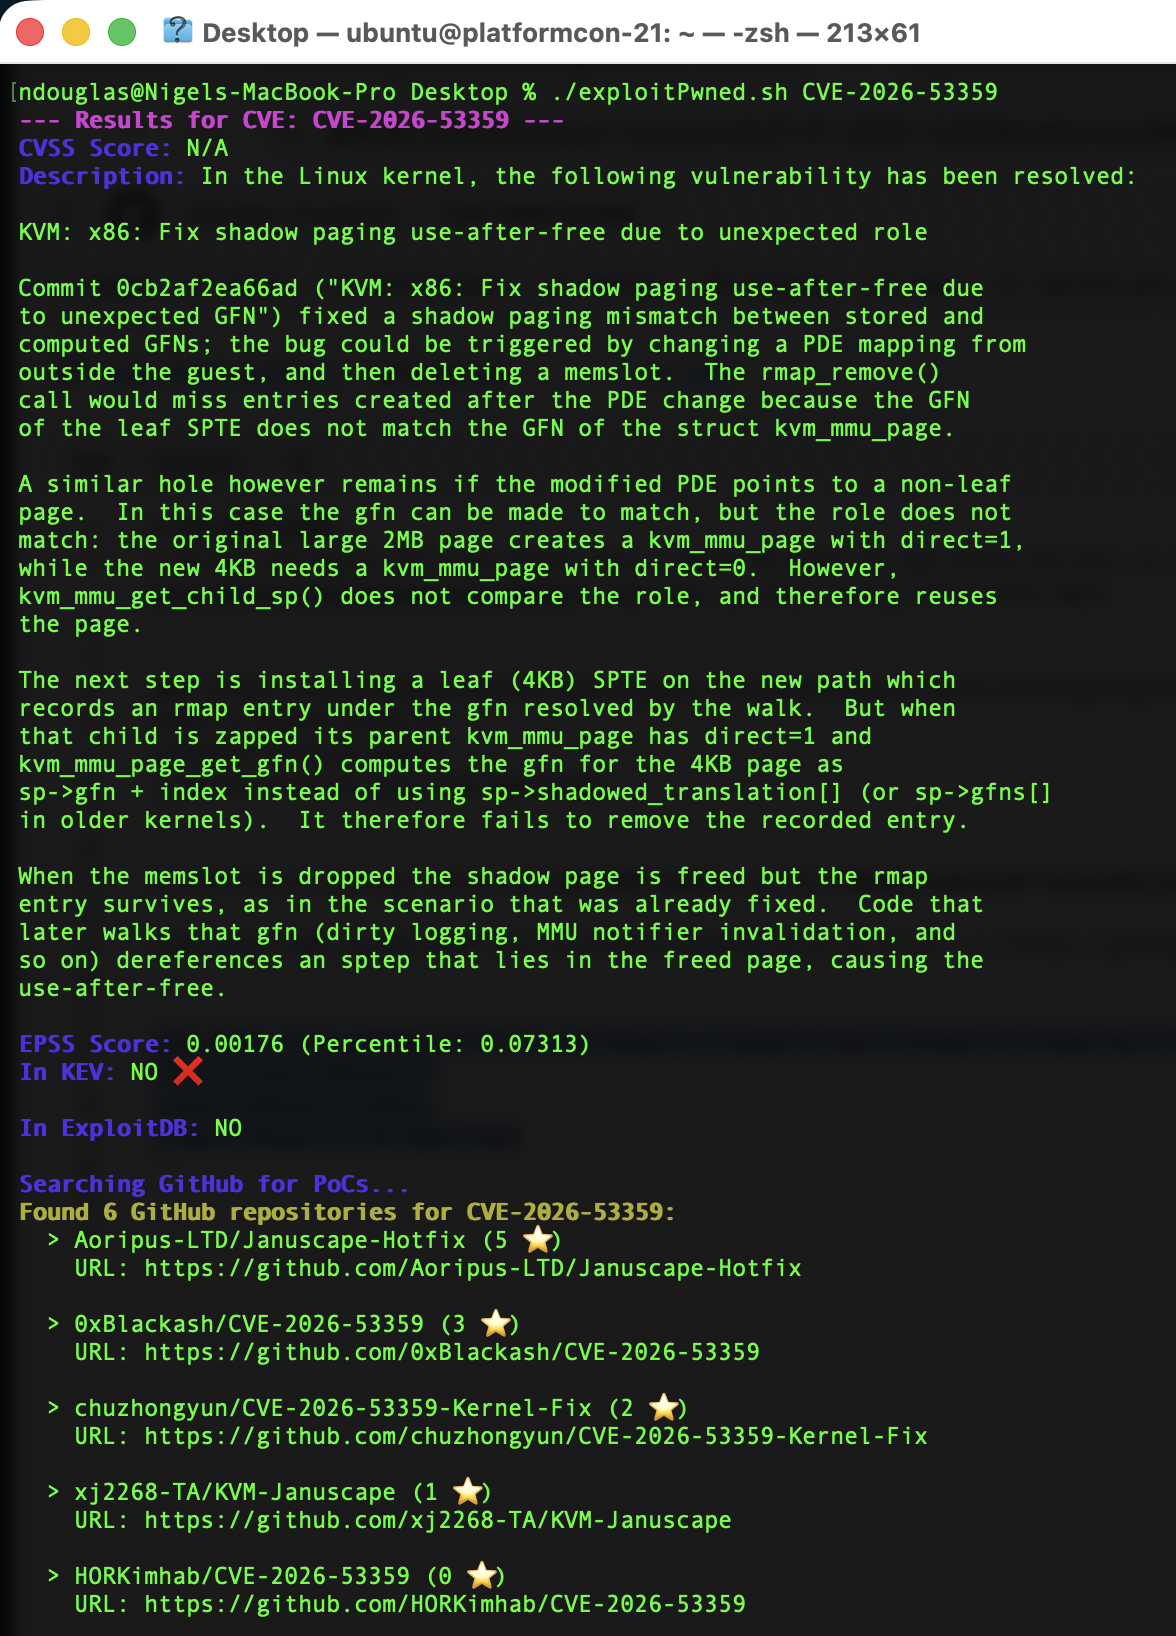
Captura de tela 2026-07-15 às 12 05 05

Prova de que não podemos confiar cegamente na KEV e no ExploitDB

Usando o script exploitPwned.sh, podemos ver que certos usuários já exploraram a vulnerabilidade. Em um cenário, em vez de modificar o código-fonte do kernel ou substituir funções, um pesquisador de ameaças chinês usou um método de hotpatch binário text_poke (NOP Patch) que modifica diretamente as instruções vulneráveis dentro da memória ativa do kernel.

RepositórioURL
Aoripus-LTD/Januscape-Hotfixhttps://github.com/Aoripus-LTD/Januscape-Hotfix
0xBlackash/CVE-2026-53359https://github.com/0xBlackash/CVE-2026-53359
chuzhongyun/CVE-2026-53359-Kernel-Fixhttps://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix
xj2268-TA/KVM-Januscapehttps://github.com/xj2268-TA/KVM-Januscape
HORKimhab/CVE-2026-53359https://github.com/HORKimhab/CVE-2026-53359
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    266

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






