BAIXE APENAS AQUI, NÃO CONFIE EM OUTROS LUGARES.
Escrito por: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
🔖 Sobre
Criamos esta ferramenta porque muitas pessoas novas estão entrando no mundo do pen testing e do Ethical Hacking. Elas não sabem muito sobre o básico. Então esta ferramenta foi criada para ajudá-las. Espero que você compartilhe esta ferramenta com seus novos amigos.
[ AVISO LEGAL ] : Isto é apenas para fins de teste e só pode ser usado onde houver consentimento estrito. Não use isto para fins ilegais, ponto final.
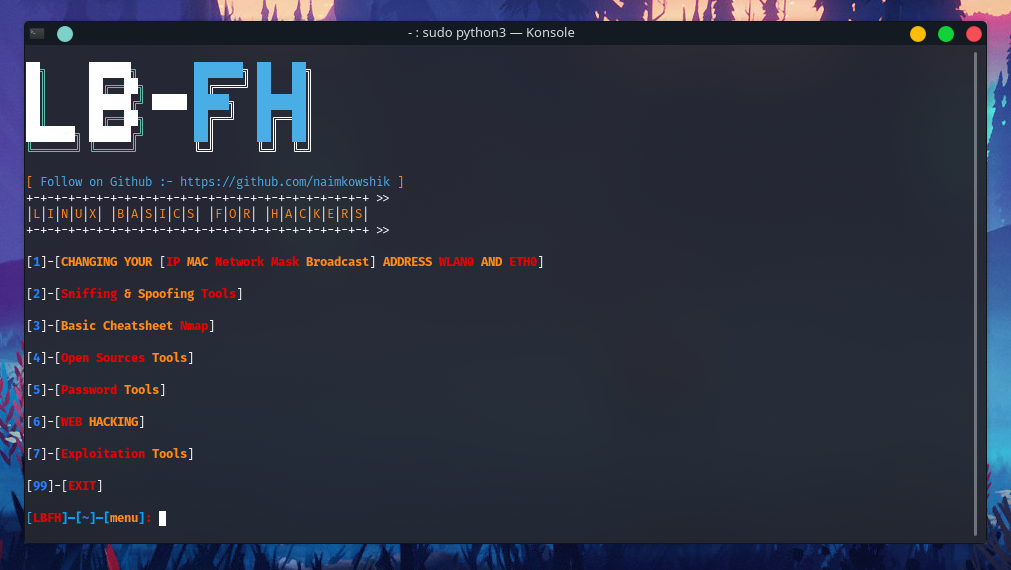
📃 Recursos
- Alterar Seu Endereço [ IP Mac Máscara de Rede Broadcast ] Wlan0 E Eth0
- Ferramentas de Sniffing & Spoofing
- Cheatsheet Básico do Nmap
- Ferramentas de Código Aberto
- Ferramentas de Senha
- Web Hacking
- Ferramentas de Exploração
Alterar Seu [ Ip,Mac,Máscara,Broadcast ] Wlan0 E Eth0 :
- Alterar Seu Endereço IP Wlan0 E Eth0
- Falsificar Seu Endereço Mac Wlan0 E Eth0
- Alterar Sua Máscara de Rede E Endereço Broadcast Wlan0 E Eth0
Ferramentas de Sniffing & Spoofing :
Cheatsheet Básico do Nmap :
- Seleção de Alvo do Nmap
- Seleção de Porta do Nmap
- Tipos de Varredura de Porta do Nmap
- Detecção de Serviço E SO
- Comandos Nmap Mais Úteis
[ Seleção de Alvo do Nmap ] :
- Escanear um único IP
- Escanear um host Ou Website
- Escanear um Intervalo De IPs
- Escanear uma sub-rede
- Escanear Lista de IPs
[ Seleção de Porta do Nmap ] :
- Escanear Porta Única
- Escanear as 100 Portas Mais Comuns (Rápido)
- Escanear Todas as (65535) Portas
[ Tipos de Varredura de Porta do Nmap ] :
- Escanear Usando TCP Connect
- Escanear Usando TCP Syn Scan (Padrão)
- Escanear Portas UDP
- Escanear Selecionadas - Ignorar Descoberta
[ Detecção de Serviço E SO ] :
- Detectar SO E Serviços
- Detecção padrão de serviço
- Descoberta de SO de Website E IP
[ Comandos Nmap Mais Úteis ] :
- Descoberta de Host do website
- Descoberta de SO do website
- Descoberta de Porta do website
- Descoberta de Intervalo de Portas do website
- ping Scan The Network-listing Machines
Ferramentas de Senha :
- Identificador de Hash
- Baixar Rockyou.txt
Ferramentas de Código Aberto :
- Encontrar Website Com Palavra-chave
- Varredura de E-mail Único em Redes Sociais
- Varredura de Múltiplos E-mails em Redes Sociais
- Encontrar E-mail a Partir de Nick Name
- Encontrar E-mails a Partir de Múltiplos Nick Names
- Encontrar Número de Telefone Único
- Encontrar Conta Pelo Nome do Alvo
WEB HACKING :
-
[ ! ]----- Auto -------[ ! ]
-
Escanear Traceroute do Website
-
Consulta Whatweb
-
Consulta Whois
-
Copiador de Website Em Navegador Offline
-
Escanear Website Com J00mscan
-
Scanner de Robots.txt
-
Consulta Dns
-
Etherape = Monitor Gráfico de Rede (Root)
-
Teste de Clickjacking X Frame Options Header
-
Coletor de Links
-
Localizador de IP
-
Varredura de Website Com Blue Eye
-
Consulta Shodan
-
Varredura de Website Com Cmseek
-
Toolkit Xss para Website
-
Coleta Profunda de Informações do Website Usando Netcraft & Dmitry
-
Varredura de Website Com Red_hawk
-
Teste de Website Finalrecon
-
Varredura de Admin do Website
-
[ ! ]----- Manual -------[ ! ]
-
droopescan
- Teste Xss Com Xsstrike
- Ataque Xss Com Xspear
- BruteXSS
Ferramentas de Exploração :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 Bugs e melhorias
Para relatar bugs ou melhorias, por favor abra uma issue aqui.
🎨 Testado em
⏳ Instalação
certifique-se de que seu apt-get não está quebrado antes de executar isto
EXECUTE ISTO COMO ROOT
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 CAPTURA DE TELA


 naimkowshik/lbfh



